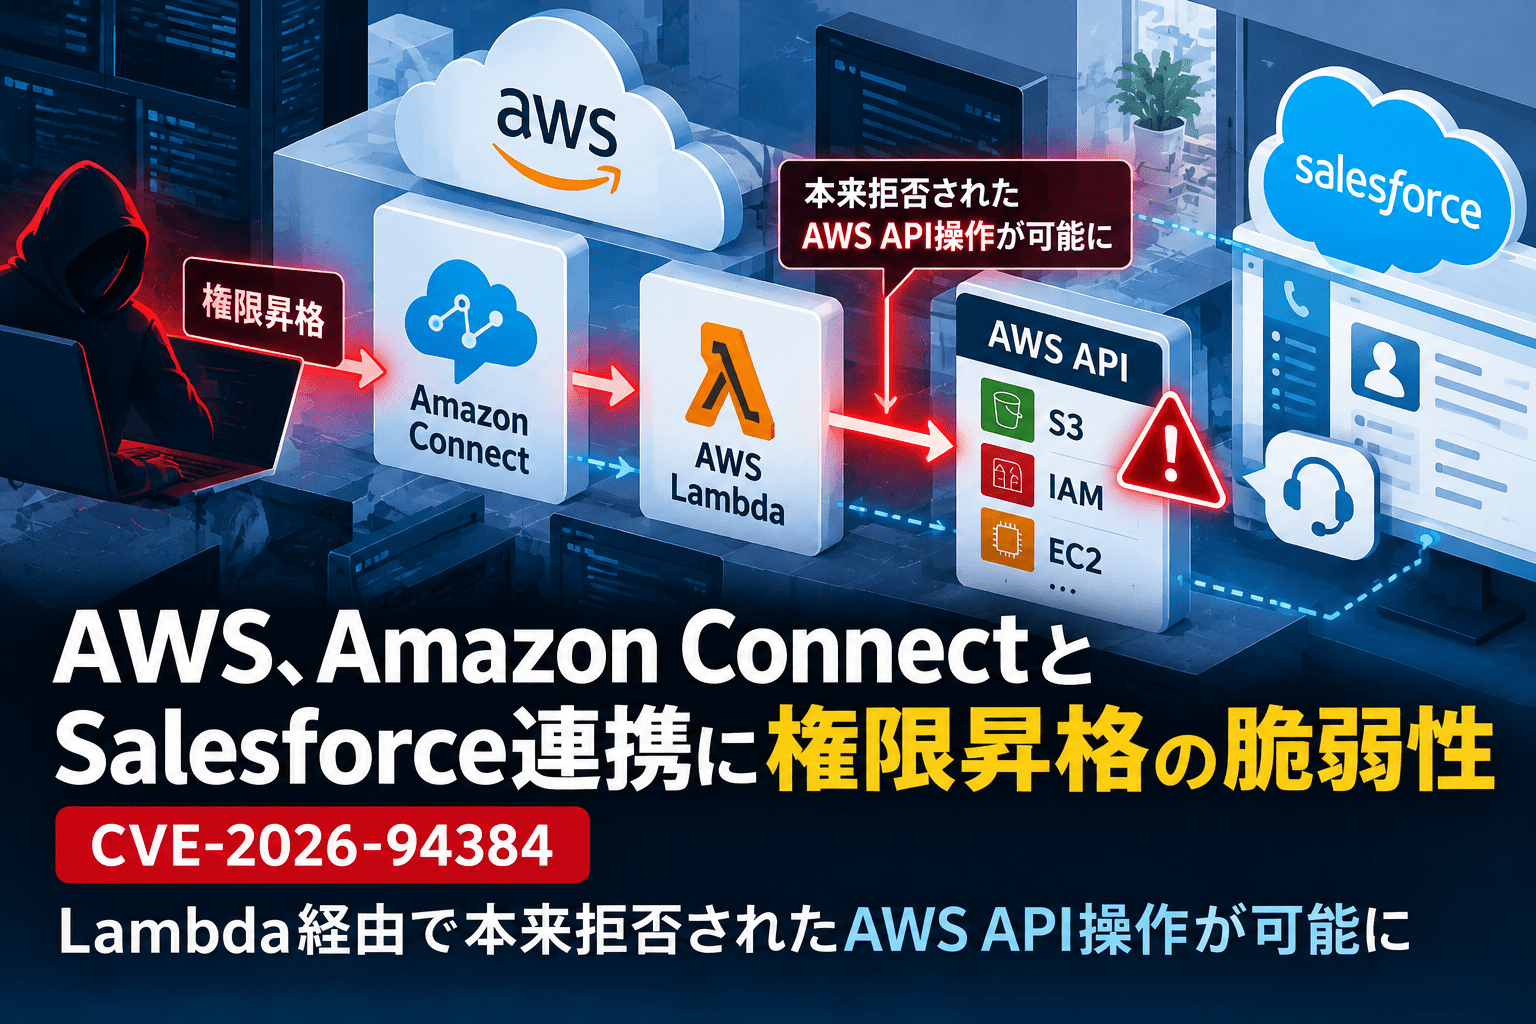
Amazon Web Services(AWS)は2026年9月22日、Amazon ConnectとSalesforceを連携する「AmazonConnectSalesforceLambda」に認可不備の脆弱性「CVE-2026-94384」が存在すると公表しました。
影響を受けるのはバージョン5.15から5.24.16までです。sfExecuteAWSService Lambda関数を呼び出せるIAM主体がこの脆弱性を悪用すると、自身のIAM権限では拒否されるAWS API操作を、Lambda関数の実行ロールの権限で実行できる可能性があります。
AWSはバージョン5.26以降への更新に加え、初期セットアップ完了後はsfExecuteAWSServiceを削除または無効化するよう案内しています。
CVE-2026-94384のサマリー
- AWSは2026年9月22日、セキュリティブリテン「2026-115-AWS」を公開しました。
- 対象はAmazon ConnectとSalesforceを連携するServerless Application Repositoryアプリケーション「AmazonConnectSalesforceLambda」です。
- CVE番号はCVE-2026-94384、CWEはCWE-862(Missing Authorization)です。
- 影響バージョンは5.15以上、5.24.16以下です。
- CVEレコードではCVSS v3.1が8.1(High)、CVSS v4.0が6.4(Medium)と評価されています。
- 問題は初期セットアップ時に使用する
sfExecuteAWSServiceLambda関数にあります。 lambda:InvokeFunction権限を持つIAM主体が、Lambda実行ロールを経由して本来自身には許可されていないAWS API操作を実行できる可能性があります。- GitHubアドバイザリでは、対象となる操作としてS3、Kinesis、Amazon Connect、CloudFront、LambdaなどのコントロールプレーンAPIが挙げられています。
- 修正版はAmazonConnectSalesforceLambda 5.26以降です。
- AWSはセットアップ完了後、
sfExecuteAWSServiceを削除または無効化することを推奨しています。 - 関数を残す場合は、呼び出し可能なIAM主体をCTI Adapterが使用する単一のIAMユーザーに限定する必要があります。
- CVEレコードに追加されたCISA-ADPのSSVC情報では、2026年9月22日時点のExploitationは「none」です。
- 2026年9月24日時点で、CISA Known Exploited Vulnerabilities(KEV)への掲載は確認できませんでした。
| 項目 | 内容 |
|---|---|
| CVE | CVE-2026-94384 |
| AWS Bulletin ID | 2026-115-AWS |
| 対象 | AmazonConnectSalesforceLambda |
| 脆弱性 | Missing Authorization |
| CWE | CWE-862 |
| CVSS v3.1 | 8.1(High) |
| CVSS v4.0 | 6.4(Medium) |
| 影響バージョン | 5.15~5.24.16 |
| 修正版 | 5.26以降 |
| 悪用に必要な条件 | sfExecuteAWSServiceへのlambda:InvokeFunction権限 |
| 主な影響 | IAM権限昇格、権限外のAWS API操作 |
| 実悪用 | CISA-ADPは2026年9月22日時点で「none」 |
| CISA KEV | 2026年9月24日時点で掲載を確認できず |
| 発見者 | 西安電子科技大学(Xidian University)のChang Li氏 |
Amazon ConnectとSalesforceの連携用Lambdaで認可チェックが不足
AmazonConnectSalesforceLambdaは、Amazon ConnectとSalesforceを統合するためにAWS Serverless Application Repositoryから展開できるアプリケーションです。
今回の脆弱性は、その中に含まれるsfExecuteAWSService関数に存在します。
AWSによると、この関数はAmazon Connectや関連するAWSリソースを構成する初期セットアップ時だけ使用されます。
問題は、関数が呼び出し元から渡されたパラメータを、呼び出し元自身にそのAWS操作を行う権限があるか確認せず、権限を持つLambda実行ロールで処理していた点です。
このため、攻撃者がsfExecuteAWSServiceに対するlambda:InvokeFunction権限を取得している場合、自身のIAMポリシーで拒否されている操作でも、Lambda関数を経由して実行できる可能性があります。
S3、Kinesis、Amazon ConnectなどのAPI操作へ権限昇格する可能性
GitHubで公開されたAWSのセキュリティアドバイザリは、sfExecuteAWSServiceが呼び出し元から渡されたevent.methodとevent.paramsをもとに、AWSサービスのコントロールプレーン操作へ振り分ける仕組みだったと説明しています。
対象となるAWSサービスとして、S3、Kinesis、Amazon Connect、CloudFront、Lambdaなどが挙げられています。
脆弱な状態では、呼び出し元が対象APIを直接実行するIAM権限を持っているかどうかを関数側で検証していませんでした。
そのため、例えばIAM主体自身にはあるAWS API操作が拒否されていても、sfExecuteAWSServiceを呼び出せる状態であれば、関数に割り当てられた実行ロールの範囲で操作できる可能性があります。
これは、IAMユーザーやロールの権限そのものが自動的に変更される問題ではありません。Lambda関数を「代理実行経路」として利用することで、本来の権限境界を越えられる点が問題です。
外部から無認証で悪用できる脆弱性ではない
CVE-2026-94384のリスクを評価する際は、悪用に必要な前提条件を確認する必要があります。
AWSの説明では、攻撃には脆弱なsfExecuteAWSService関数に対するlambda:InvokeFunction権限が必要です。
CVEレコードのCVSS v3.1でもPrivileges RequiredはLowとされており、無認証のインターネット利用者が直接悪用できる脆弱性としては評価されていません。
したがって、管理者は次の2点を分けて確認する必要があります。
- AmazonConnectSalesforceLambdaが影響バージョンか
sfExecuteAWSServiceを呼び出せるIAMユーザー、ロール、外部アカウントが存在するか
特に複数のIAM主体へ広くlambda:InvokeFunctionを付与していた環境では、影響評価を優先する必要があります。
5.26では呼び出し元を限定するパラメータを追加
AWSはAmazonConnectSalesforceLambda 5.26以降への更新を案内しています。
GitHubの5.26リリースノートでは、セキュリティ変更の一つとしてSalesforceExecuteAWSServiceUserパラメータが追加されています。このパラメータは、sfExecuteAWSServiceを呼び出せるIAMユーザーを限定するために使用します。
現在のCloudFormationテンプレートでは、このパラメータに指定したIAMユーザーをLambda呼び出し元として設定する仕組みが確認できます。
AWSはさらに、同一アカウント内でlambda:InvokeFunctionをCTI Adapterが使用する単一のIAMユーザーだけに付与し、それ以外の主体には付与しないよう求めています。
より強く制限する場合は、Service Control Policy(SCP)やPermissions Boundaryを利用して、その他のIAM主体からの呼び出しを拒否する方法も示しています。
セットアップ完了後はsfExecuteAWSServiceを削除または無効化
今回の対策で最も明確なのは、初期セットアップ後にsfExecuteAWSServiceを残さないことです。
AWSはセキュリティブリテンで、バージョン5.26以降へ更新した後、セットアップが完了している場合はsfExecuteAWSServiceを削除または無効化するよう案内しています。
Amazon Connect Salesforce CTI Adapterのセットアップガイドにも、同関数は初期セットアップでのみ使用し、日常運用には必要ないと記載されています。
同ガイドでは、セットアップ完了後にsfExecuteAWSServiceと関連IAMユーザーを削除または無効化することを推奨しています。将来Guided Setupを再実行する必要がある場合は、Serverless Application RepositoryからLambdaパッケージを再デプロイできます。
つまり、修正版へ更新しても、不要な高権限Lambdaを恒常的に残す必要はありません。
修正版5.26は6月29日に公開済み、脆弱性公表は9月22日
AmazonConnectSalesforceLambda 5.26のGitHubリリースは2026年6月29日付です。
リリースノートでは、SalesforceExecuteAWSServiceUserによる呼び出し制限の追加に加え、ConnectやS3のIAM権限をリソースレベルARNへ限定する変更などがセキュリティ項目として記載されています。
一方、CVE-2026-94384のCVEレコードとAWSセキュリティブリテンが公開されたのは9月22日です。
このため、すでに5.26以降へ更新している環境では、今回AWSが示した影響バージョンから外れます。ただし、更新済みでもsfExecuteAWSServiceを運用上必要なく残している場合は、AWSの推奨どおり削除・無効化または呼び出し元の限定を確認できます。
実悪用は現時点で確認されていない
CVE-2026-94384のCVEレコードには、CISA-ADPによるSSVC情報が追加されています。
2026年9月22日時点でExploitationは「none」、Automatableは「no」、Technical Impactは「total」と記録されています。
AWSのセキュリティブリテンとGitHubアドバイザリにも、実際の攻撃で悪用されたとの記載はありません。
また、2026年9月24日時点でCISA Known Exploited Vulnerabilities(KEV)カタログへの掲載は確認できませんでした。
したがって現時点では「悪用中」「ゼロデイ」と表現できる一次情報はありません。
AWS管理者が確認したいポイント
Amazon ConnectとSalesforceを連携している組織では、AWSアカウント内の実際のデプロイ状況を確認します。
- AmazonConnectSalesforceLambdaを使用しているか確認する
- 使用中のバージョンが5.15~5.24.16に該当するか確認する
- 該当する場合は5.26以降へ更新する
- 初期セットアップが完了している場合、
sfExecuteAWSServiceを削除または無効化する - 関数を残す必要がある場合、
lambda:InvokeFunctionをCTI Adapter用の単一IAMユーザーだけに限定する SalesforceExecuteAWSServiceUserが同じIAMユーザーを指定しているか確認する- IAMユーザー、IAMロール、クロスアカウントポリシーから
sfExecuteAWSServiceを呼び出せる主体を棚卸しする - 過去に複数のIAM主体へ広く
lambda:InvokeFunctionを付与していた場合は、CloudTrailで当該関数のInvoke履歴と関連API操作を確認する - SCPやPermissions Boundaryで、想定外の主体から当該関数を呼び出せない構成にできるか確認する
- Guided Setup完了後に不要となるLambdaやIAMユーザーを削除する運用手順を確認する
今回の脆弱性は、AWS IAMの権限設計そのものを回避するのではなく、高い権限を持つLambda関数への呼び出し権限が新たな権限昇格経路になる問題です。AWS環境では、IAMユーザーやロールだけでなく、「誰がどのLambdaを呼び出せるか」と、そのLambda実行ロールがどの権限を持つかをセットで確認する必要があります。
関連するAWSの権限制御に関する脆弱性として、AWS Systems Manager Agentに脆弱性 CVE-2026-89049 Session Managerの制限回避でIAM一時認証情報を取得される可能性も確認できます。
出典
- CVE-2026-94384 – Missing Authorization in AmazonConnectSalesforceLambda sfExecuteAWSService – Amazon Web Services
- CVE-2026-94384 CVE Record – CVEProject cvelistV5
- Missing Authorization in AmazonConnectSalesforceLambda sfExecuteAWSService – GitHub Security Advisory
- AmazonConnectSalesforceLambda v5.26 – GitHub
- Setting Up The CTI Adapter Using Guided Setup – Amazon Connect Salesforce CTI Adapter
関連記事
 React Server ComponentsにDoS脆弱性 CVE-2026-23869
 Cisco Catalyst SD-WAN Managerの脆弱性(CVE-2026-20224)、認証不要で任意ファイル読み取りの恐れ
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存
 LangGraphのチェックポイント機能に脆弱性(CVE-2025-64439)
 AI コーディング エージェント 10種に共通する構造的欠陥 GuardFall-数十年前のBashの欠陥がガードレールを回避
 OpenAI、AIエージェントのRubyGems利用を確認 研究者は5月の「GemStuffer」攻撃を帰属、悪性パッケージ投稿は未検証
 アサヒ グループホールディングス、サイバー攻撃で11万超の個人情報漏洩-再発防止策を発表
 ChromeとEdgeのTikTok 動画 ダウンロード 拡張機能でサイバー攻撃 キャンペーン
 Microsoft、Windows Server Update Servicesの脆弱性に対する緊急パッチを公開-PoCも流通中で即時適用を推奨(CVE-2025-59287)

