セキュリティ用語の記事一覧
セキュリティ用語について解説しています。 情報セキュリティでは新語やバズワードも頻繁に出てきますので、分かりやすく解説していきます。
NDAとは?秘密保持契約の目的、守秘義務との違い、条項とセキュリティ実務を解説
NDA(Non-Disclosure Agreement)は、当事者間で秘密情報の取扱条件を定める秘密保持契約です。 共同開発、業務提携、M&A、PoC...
投稿日時:
更新日時:
守秘義務とは?NDA・営業秘密との違い、違反時の責任と企業の情報管理を解説
守秘義務とは、業務や契約などを通じて知った秘密情報を、正当な理由なく第三者へ開示したり、定められた目的以外に利用したりしない義務です。 企業では、雇用契約、秘密...
投稿日時:
更新日時:
机上演習とは?セキュリティインシデント対応訓練の目的・進め方・効果を解説
セキュリティの机上演習(Tabletop Exercise/TTX)とは、サイバー攻撃や情報漏えいなどの想定シナリオをもとに、参加者が「誰が、何を判断し、どの部...
投稿日時:
更新日時:
営業秘密とは?機密情報との違い、不正競争防止法の3要件と企業の管理方法を解説
営業秘密とは、企業が「社外秘」と呼んでいる情報すべてを指す言葉ではありません。 不正競争防止法上の営業秘密として保護を受けるには、「秘密管理性」「有用性」「非公...
投稿日時:
更新日時:
情報漏洩対策とは?企業が実施すべき原因別の予防策と発生時の対応
情報漏洩対策は、ウイルス対策ソフトやDLPを導入するだけでは完結しません。不正アクセス、メール誤送信、クラウド設定ミス、内部不正、端末紛失、委託先、生成AIなど...
投稿日時:
更新日時:
TISAXとは?ISO27001・ISMSとの違い、対象企業、取得までの流れを解説
TISAX(Trusted Information Security Assessment Exchange)は、自動車産業のサプライチェーンで利用される情報セ...
投稿日時:
更新日時:
サイバーテロとは?国家支援型サイバー攻撃との違い、事例と企業が取るべき対策を解説
サイバーテロとは、警察庁の定義では、重要インフラの基幹システムに対する電子的攻撃、または重要インフラの基幹システムで発生した重大な障害のうち、電子的攻撃による可...
投稿日時:
更新日時:
機微情報とは?意味・具体例、要配慮個人情報との違いと漏洩対策を解説
機微情報とは、漏洩、不正利用、改ざんなどが起きた場合に、本人や企業へ大きな不利益を与える可能性があるため、通常の情報より慎重な管理が必要な情報を指す言葉です。 ...
投稿日時:
更新日時:
SOCの役割・業務内容とは SIEMとの違いを公的ガイドから解説
SOC(Security Operation Center:セキュリティオペレーションセンター)とは、組織のシステム、ネットワーク、クラウド、エンドポイントなど...
投稿日時:
更新日時:
SOCとは?役割・業務内容、SIEM・EDR・CSIRTとの違いを公的ガイドから解説
SOC(Security Operations Center/Centre)は、組織のシステムやクラウド、ネットワーク、エンドポイントなどを継続的に監視し、サイ...
投稿日時:
更新日時:
ランサムウェア グループ MetaEncryptorとは2023年登場後に再浮上したグループ LostTrustとの関連
セキュリティニュースセキュリティ用語ハッカー集団・脅威アクターに関する動向ランサムウェアグループに関する動向情報セキュリティ
ランサムウェアグループ「MetaEncryptor(Metaencryptor)」が2026年に再び活動を活発化させており、実際に日本企業へのサイバー攻撃を主張...
投稿日時:
更新日時:
ランサムウェア グループ「Settra(セトラ)」とは 2026年6月に出現、MOXFIVEがVPN認証情報・Mimikatz・BYOVDを実案件で確認
セキュリティニュースセキュリティ用語ハッカー集団・脅威アクターに関する動向ランサムウェアグループに関する動向情報セキュリティ
米サイバーセキュリティ企業MOXFIVEは、2026年6月に表面化した新興ランサムウェア/データ恐喝グループ「Settra」について、実際のインシデント対応で確...
投稿日時:
更新日時:
ランサムウェア グループ「Coinbase Cartel」とは 暗号化なしの窃取・恐喝モデルで急拡大
セキュリティニュースセキュリティ用語ハッカー集団・脅威アクターに関する動向ランサムウェアグループに関する動向情報セキュリティ
「Coinbase Cartel(コインベース・カルテル)」は、2025年9月に活動を開始した比較的新しいサイバー恐喝グループです。ファイルの暗号化を一切行わず...
投稿日時:
更新日時:

ニセ社長詐欺とは?手口・見分け方・対策を解説
自社の社長や経営層になりすました人物から、SNSやビジネスチャットのグループ作成を指示され、そのまま送金指示に従ってしまう「ニセ社長詐欺(BEC詐欺)」。202...
投稿日時:
更新日時:
ランサムウェア グループ SafePayとは 非RaaS型で急成長した二重恐喝集団の手口と国内被害事例
セキュリティニュースセキュリティ用語ハッカー集団・脅威アクターに関する動向ランサムウェアグループに関する動向情報セキュリティ
SafePayは2024年9月から10月ごろに登場したランサムウェアグループで、登場からわずか半年ほどで世界で最も活発なランサムウェアグループの一つに数えられる...
投稿日時:
更新日時:
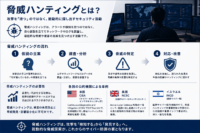
脅威ハンティングとは?概要・流れ・必要性と米国・英国・イスラエルの公的事例を解説
脅威ハンティングとは、アラートが鳴ってから調査する従来型の監視ではなく、「すでに侵入されているかもしれない」という前提で、ログや端末、ネットワーク上の痕跡を自発...
投稿日時:
更新日時:
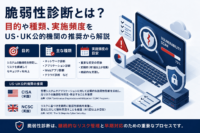
脆弱性診断とは?目的や種類、実施頻度をUS・UK公的機関の推奨から解説
脆弱性診断とは、Webアプリケーション、ネットワーク、クラウド環境、社内システムなどに存在するセキュリティ上の弱点を洗い出し、悪用される前に修正や緩和策につなげ...
投稿日時:
更新日時:

国内導入・海外インシデント・規制対応から読み解くAIガバナンスの実装事例
AIガバナンスを自社で実装しようとすると、最初に直面するのが「他社はどうやっているのか」が見えにくいという壁です。生成AIの業務利用が広がる一方で、まとまった先...
投稿日時:
更新日時:
認知戦とは何か-主要国の脅威認識と対応の分岐、日本の国家情報会議設置が示す転換点
安全保障の主戦場は、陸・海・空・宇宙・サイバー空間を超え、人間の認知領域そのものへと広がりつつあります。国家や非国家主体がナラティブやイメージを巡って繰り広げる...
投稿日時:
更新日時:
ランサムウェアグループ Blackoutとは 実態と対策
セキュリティニュースセキュリティ用語ハッカー集団・脅威アクターに関する動向ランサムウェアグループに関する動向情報セキュリティ
ランサムウェアグループ Blackoutは、2024年初頭からデータリークサイト上で活動が報告されるようになった新興の恐喝型グループです。現時点で、FBI・CI...
投稿日時:
更新日時: