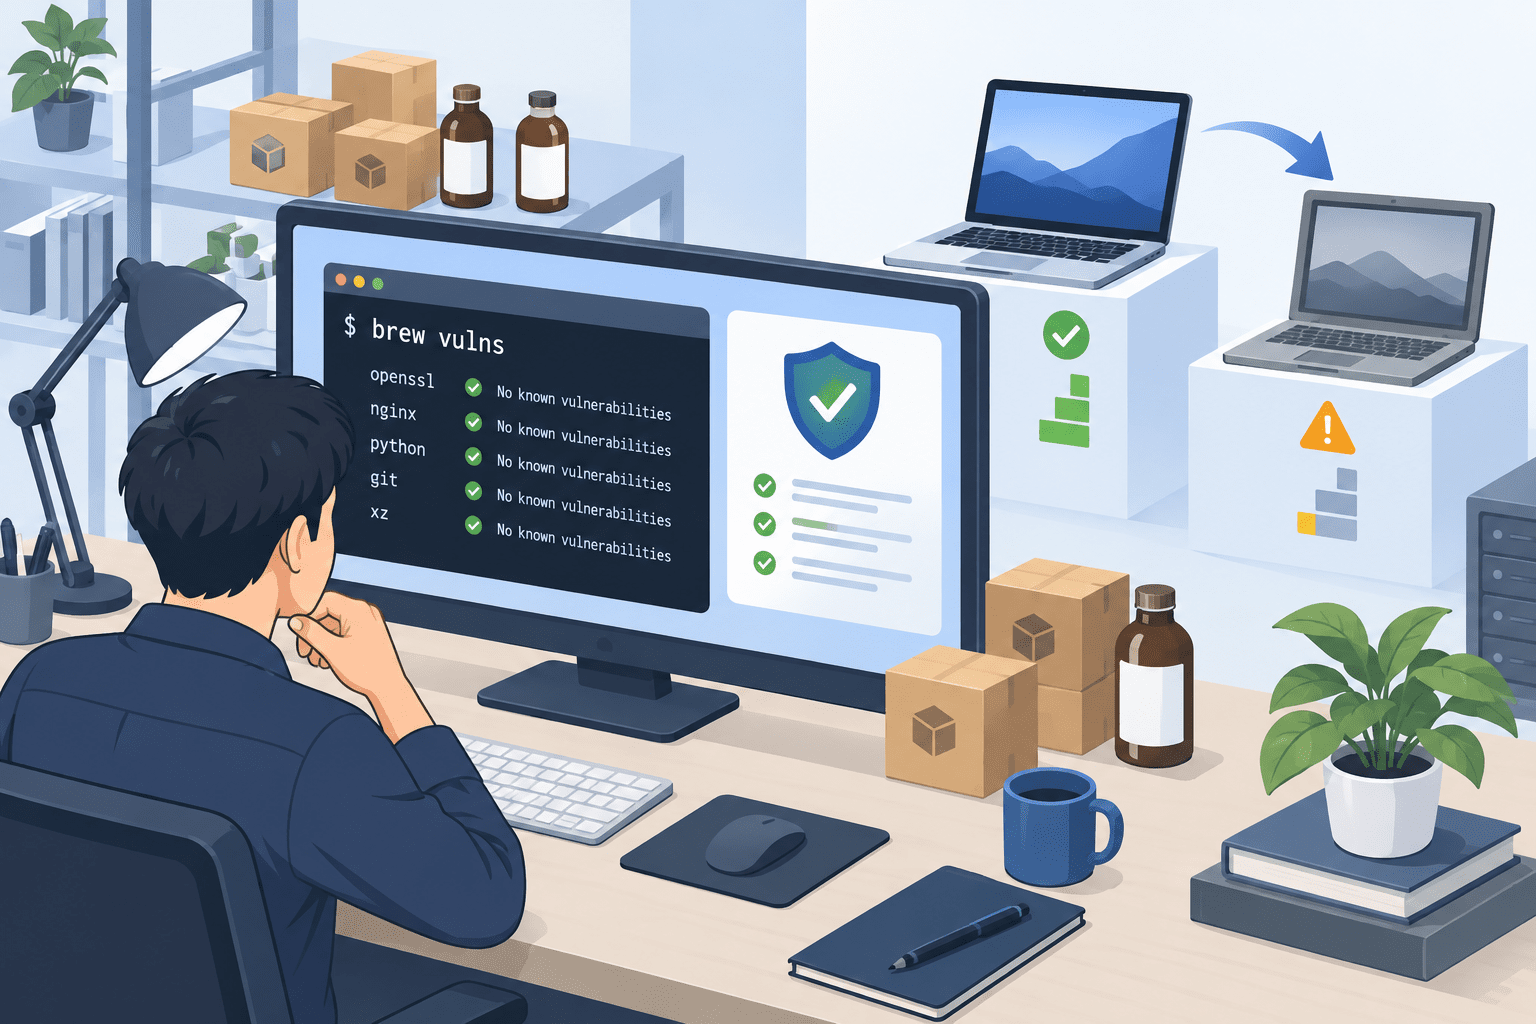
Homebrewは2026年9月13日、パッケージマネージャーのメジャーアップデート「Homebrew 7.0.0」を公開しました。
7.0.0では、インストール・アップグレード処理の高速化、サンドボックス強化、macOS向け公式GUI「BrewUI」、脆弱性チェック機能「brew vulns」とHomebrew独自のセキュリティアドバイザリデータベースなどが追加されています。
セキュリティ面では、悪意あるcaskがmacOSのインストールサンドボックス外でコードを実行できる可能性がある脆弱性「GHSA-5263-whxq-77hp」を7.0.0で修正しました。また、Homebrew 6.xで修正された複数の脆弱性についても、7.0.0のリリースノートで改めて整理されています。
一方、macOS Catalina 10.15以前のサポートは終了しました。Intel MacはTier 3へ移行し、新しいbottleの通常提供対象から外れます。HomebrewはIntel Mac上では2027年9月1日まで動作予定としていますが、それ以降はHomebrew自体が動作しなくなる予定です。
Homebrew 7.0.0のサマリー
- Homebrew 7.0.0は2026年9月13日に公開されました。
brew install、brew reinstall、brew upgradeでは、ダウンロードとパッケージ準備の並列化が進みました。- 脆弱性確認コマンド
brew vulnsが標準搭載されました。 - Homebrew独自のセキュリティアドバイザリデータベースが追加されました。
brew vulnsはOSV.devを利用し、インストール済みformulaの既知脆弱性を確認できます。- 悪意あるcaskによるmacOSサンドボックス回避の脆弱性「GHSA-5263-whxq-77hp」を7.0.0で修正しました。
- formula・caskの処理に対するサンドボックスが強化され、Homeディレクトリへの読み取りも原則ブロックされます。
- macOS向け公式GUI「BrewUI」が正式リリースされました。
- macOS Catalina 10.15以前のサポートは終了しました。
- Intel MacはTier 3へ移行し、新しいbottleの通常ビルド対象から外れました。
- macOS Sonoma 14もTier 3となり、HomebrewはSequoia 15以降への更新を案内しています。
- LinuxではBubblewrapに代わりLandlockをサンドボックスに採用しました。
- CI向けの
ghcr.io/homebrew/ubuntu22.04イメージは削除され、ghcr.io/homebrew/brewへの移行が必要です。 Homebrew/actions/*@masterは削除され、CalVerリリースまたは完全なSHAへの固定が必要です。
| 項目 | 内容 |
|---|---|
| 公開日 | 2026年9月13日 |
| バージョン | Homebrew 7.0.0 |
| 主な変更 | 高速化、サンドボックス強化、BrewUI、brew vulns、アドバイザリDB |
| 7.0.0で修正された脆弱性 | GHSA-5263-whxq-77hp |
| macOS Catalina 10.15以前 | サポート終了 |
| Intel Mac | Tier 3へ移行、2027年9月1日にHomebrew動作終了予定 |
| macOS Sonoma 14 | Tier 3 |
| Linuxサンドボックス | BubblewrapからLandlockへ変更 |
| CI | Ubuntu 22.04専用イメージ削除、Actionsの@master削除 |
「brew vulns」を標準搭載、Homebrew独自の脆弱性データベースも公開
Homebrew 7.0.0でセキュリティ運用上の大きな変更となるのが、brew vulnsの標準搭載です。
Homebrewは新たに、formulaのバージョンやrevisionと脆弱性情報を対応付ける独自のセキュリティアドバイザリデータベースを公開しました。
brew vulnsはOSV.devを利用して既知の脆弱性を確認します。従来のように別のtapやgemを追加する必要はありません。
Homebrewによると、次のような確認ができます。
- インストール済みformulaの既知脆弱性をスキャン
--severity=highで高深刻度の脆弱性へ絞り込み--depsで依存関係も確認--brewfileでBrewfileを対象に確認--fix-availableで修正版が存在する脆弱性を抽出--no-fix-availableで修正版がまだない脆弱性を抽出--list-skippedでチェック対象外となったパッケージを確認
Homebrewのアドバイザリデータベースは、上流ソフトウェアのバージョンだけでなく、Homebrew側でバックポートしたセキュリティ修正も考慮します。
そのため、「上流バージョンだけを見ると脆弱に見えるが、Homebrewのパッケージでは修正済み」といった状態も判別しやすくなります。
Homebrewはアドバイザリ情報をformula APIとダウンロード可能なインデックスでも提供し、OSV形式のデータはCC0で再利用できるとしています。
悪意あるcaskによるサンドボックス回避を7.0.0で修正
Homebrew 7.0.0では「GHSA-5263-whxq-77hp」が修正されています。
深刻度はModerateです。
Homebrewの説明によると、悪意あるcaskがmacOSのLaunchServicesを経由して、Homebrewのインストールサンドボックス外でコードを実行できる可能性がありました。
7.0.0では、アプリケーションの起動、Mach service、Unix socketへの接続を制限することで対処しています。
Homebrewは同時に、サンドボックスだけで悪意あるソフトウェアを安全にできるわけではないと説明しています。
caskとしてインストールされたアプリケーション自体は利用者権限で動作します。また、ベンダーが配布する.pkgインストーラーはHomebrewのサンドボックス外で動作し、sudoを要求する場合があります。
第三者tapやcaskを利用する場合は、提供元を信頼できるかを確認する必要があります。
6.xで修正された複数の脆弱性もリリースノートに掲載
7.0.0のリリースノートでは、7.0.0以前に修正されたHomebrewのセキュリティ問題も整理されています。
| Advisory | 深刻度 | 最初の修正版 | 内容 |
|---|---|---|---|
| GHSA-rg9r-ppxp-87hm | High | 6.0.12 | 署名されていないcask削除メタデータからsudoでコマンド実行につながる可能性 |
| GHSA-5263-whxq-77hp | Moderate | 7.0.0 | 悪意あるcaskによるmacOSサンドボックス外でのコード実行 |
| GHSA-hqpg-hjr9-c7j8 | Moderate | 6.0.12 | macOSインストーラーでGit設定を悪用しroot権限でプログラム実行につながる可能性 |
| GHSA-x82f-cj53-gqfr | Low | 6.0.7 | brew livecheckのリダイレクトを利用したSSRF |
| GHSA-3m5g-jfx7-3p65 | Low | 6.0.7 | ダウンロードリダイレクトで別ホストへ秘密ヘッダーが転送される可能性 |
| GHSA-r9gp-p4vv-f93x | Low | 6.0.6 | Gitリダイレクトによるtap制限回避 |
| GHSA-9g4r-vmj2-j2gj | Low | 6.0.7 | Subversion external URLがコマンドオプションとして解釈される可能性 |
| GHSA-r7qx-325v-4ccx | Low | 6.0.6 | patchの適用先がstaged source tree外へ出る可能性 |
6.0.12、6.0.7、6.0.6などですでに修正された脆弱性は、7.0.0で初めて修正されたものではありません。
Homebrewを長期間更新していない端末では、7.0.0への更新によってこれらの修正も取り込めます。
formula・caskのインストール処理でサンドボックスを強化
Homebrew 7.0.0では、formula・caskのインストール処理に対するセキュリティ制御も強化されています。
formulaやcaskのセットアップ処理を構造化された署名済みデータとして配布し、任意のRubyコード実行やパッケージ定義の繰り返し読み込みを減らしています。
依存関係のダウンロードについても、徐々にfetchフェーズへ分離します。
移行済みformulaでは、ダウンロード時のみネットワークアクセスと書き込み可能なキャッシュを許可し、installフェーズではネットワークを無効化し、キャッシュを読み取り専用にします。
macOSでは、サンドボックス化された処理からユーザーのHomeディレクトリを原則読み取れないようにしました。
パッケージのビルドやインストール処理が、関係のないSSH鍵、設定ファイル、開発資料などへアクセスする範囲を狭める変更です。
Intel MacはTier 3へ、新しいbottleの通常提供を終了
Homebrew 7.0.0ではIntel Macの扱いも大きく変わります。
Intel x86_64 Macは2026年9月からTier 3へ移行しました。
Homebrew自体はIntel Macで2027年9月1日まで動作予定ですが、Homebrewプロジェクトによる正式サポートや、新しく更新されたformulaに対する通常のbottleビルドは行われません。
既存のbottleは利用できますが、更新されたformulaによってはソースからのビルドが必要になる場合があります。
HomebrewはIntel Mac利用者に対し、Apple Siliconへの移行や、Intel Macを引き続き利用する場合はMacPortsを検討するよう案内しています。
macOS Catalina 10.15以前をサポート終了、Sonoma 14もTier 3
Homebrew 7.0.0ではmacOS Catalina 10.15以前がサポート対象から外れました。
利用にはmacOS Big Sur 11以降が必要です。
macOS Sonoma 14もTier 3となっています。Homebrewは、bottleや.pkgインストーラーを利用する環境ではmacOS Sequoia 15以降へのアップグレードを案内しています。
Apple Silicon環境ではSequoia 15、Tahoe 26、Golden Gate 27がTier 1です。
Homebrewの.pkgインストーラーもApple Silicon専用で、macOS Sequoia 15以降が必要です。
企業でHomebrewを開発端末へ配布している場合、OSの更新ポリシーとHomebrewのサポートライフサイクルを合わせて確認する必要があります。
macOS向け公式GUI「BrewUI」を正式リリース
Homebrew 7.0.0では、macOS向けの公式グラフィカルインターフェース「BrewUI」も正式リリースされました。
BrewUIでは、パッケージの検索、閲覧、インストール済みバージョンの確認などをGUIから実行できます。
GUIで操作した場合でも、内部で実行されるbrewコマンドが表示されるため、ターミナル上の操作との対応を確認できます。
BrewUIはmacOS Tahoe 26以降で、次のコマンドから導入できます。
brew install homebrew-appLinuxではBubblewrapからLandlockへ変更
Linux版Homebrewでは、6.0.0で導入されたBubblewrapサンドボックスをLandlockへ置き換えました。
Homebrewによると、Bubblewrapでは依存パッケージやDocker権限の問題があり、セットアップ時のトラブルにつながっていました。
Landlockを利用できるカーネルでは自動的にサンドボックスが適用されます。
Landlockを利用できないカーネルでもHomebrewは動作しますが、その場合はLinuxサンドボックスが有効にならず、brew doctorが警告を表示します。
LinuxでHomebrewを利用している企業では、カーネルがLandlockを利用できる状態かを確認できます。
CI環境ではUbuntu 22.04イメージとActions参照方法に変更
CIでHomebrewを利用している場合は、互換性に関する変更も確認が必要です。
ghcr.io/homebrew/ubuntu22.04コンテナイメージは削除されました。Homebrewはghcr.io/homebrew/brewへの移行を求めています。
また、Homebrew/actions/*@masterは削除されました。
@mainについても、HomebrewはCalVer形式のリリース、または完全なcommit SHAへ固定することを推奨しています。
CI/CD環境でHomebrew Actionsを利用している場合、7.0.0への更新とは別にGitHub Actionsのworkflow定義も確認する必要があります。
情報システム・セキュリティ部門が確認したいポイント
Homebrewを企業のMac・Linux開発端末で利用している場合、7.0.0では次の項目を確認できます。
- Homebrew自体が7.0.0または必要なセキュリティ修正版へ更新されているか
brew vulnsを端末管理・脆弱性管理の運用へ取り込めるか- Intel Macが残っている場合、2027年9月までの移行計画があるか
- macOS Catalina以前の端末が残っていないか
- macOS Sonoma 14を利用する開発端末をいつSequoia以降へ更新するか
- third-party tapやcaskの利用を許可制・棚卸し対象にしているか
.pkgインストーラーがHomebrewサンドボックス外で動作することを認識しているか- Linux環境でLandlockが有効か
ghcr.io/homebrew/ubuntu22.04を利用するCIが残っていないかHomebrew/actions/*@masterや@mainを利用するworkflowを確認したか- Brewfileを利用して開発端末のパッケージ構成を管理・再現できるか
- Homebrewのformulaだけでなく、npm、PyPI、Cargoなど開発環境全体の依存関係を脆弱性管理対象にしているか
特にbrew vulnsの追加により、Homebrew利用端末で「どのformulaに既知の脆弱性が残っているか」を標準コマンドから確認できるようになりました。
一方、Homebrew自身も、サンドボックスによって信頼できないソフトウェアを安全にできるわけではないと説明しています。
企業ではHomebrewを単なる開発者個人のパッケージマネージャーとして扱うのではなく、インストール元、tap、formula、cask、脆弱性、OSサポート期限を含めて開発端末のソフトウェア資産として管理する必要があります。
出典
- Homebrew 7.0.0 – Homebrew
- Homebrew Releases – Homebrew Documentation
- Homebrew Security – Homebrew Documentation
- OSV.dev
関連記事
 XZ Utilsにバックドアが仕込まれていた (CVE-2024-3094)
 NEC「Aterm」シリーズのルーターで複数の脆弱性 不正アクセスで権限乗っ取りの可能性も
 バッファロー製Wi-Fi ルーターで複数の脆弱性(JVN#58236836、CVE-2024-23486、CVE-2024-26023)
 Rust PHP Node.js Haskellなど複数のプログラミング言語に影響するWindows環境の引数エスケープ処理に関する脆弱性が発生
 PuTTY(パティ)で深刻な脆弱性が発生(CVE-2024-31497)
 AWSとGoogle CloudのCLIツールで情報漏洩の脆弱性 LeakyCLIが発生
LINE client for iOSにおけるサーバ証明書の検証不備の脆弱性 JVNVU#91696361(CWE-295、CVE-2023-5554)
Ivantiの複数製品で危険度の高い脆弱性が発生(CVE-2023-46805、CVE-2024-21887)
 Ivantiの脆弱性を通じてMITRE(マイター)へゼロデイ攻撃が発生

