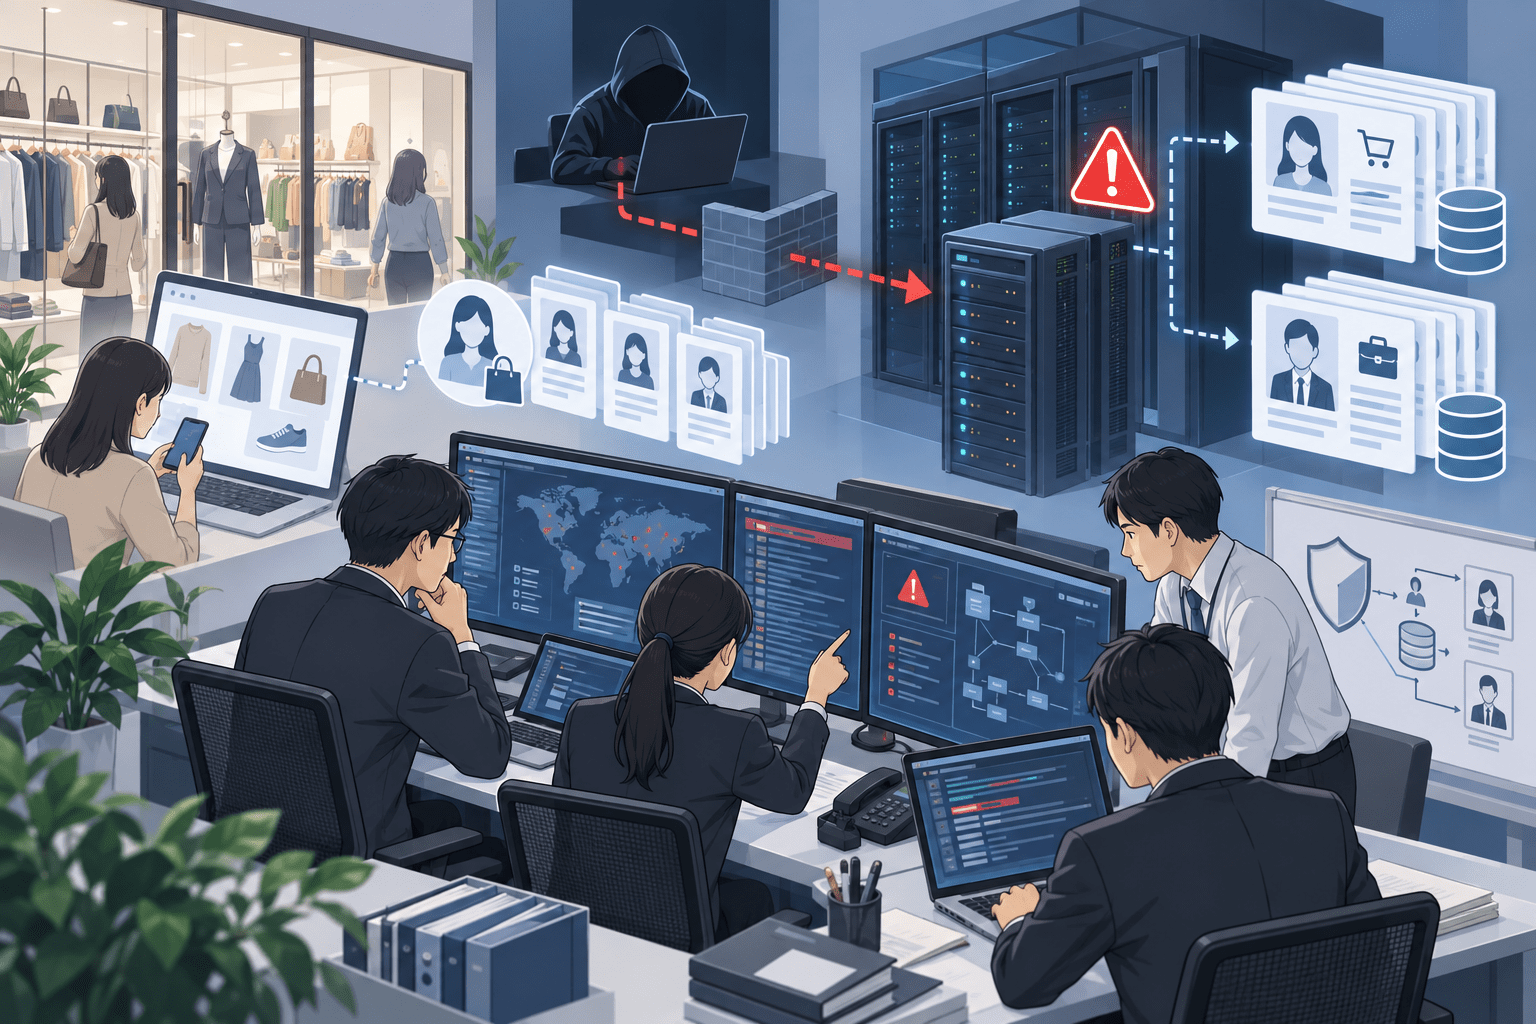
パレル大手の株式会社ファイブフォックスは2026年9月8日、7月に確認した同社グループの一部システムへの不正アクセスについて、顧客および従業員の個人情報が流出した可能性があるとする第二報を公表しました。
流出した可能性があるのは、ファイブフォックスメンバーズカードのVIP・GOLD会員の一部5万9,504件、カスタマーサービスへ問い合わせた顧客の一部8,403件、ファイブフォックスの現・元従業員2,450件、株式会社コムサの現・元従業員2,828件です。単純合計では延べ7万3,185件となります。
ただし、この数字は「7万3,185人の情報流出が確認された」という意味ではありません。公式発表は、各区分について「流出の可能性がある個人情報」として件数を示しており、実際に外部へ持ち出されたことを確認した件数ではありません。区分間の重複有無も公表されていないため、延べ件数として扱う必要があります。
ファイブフォックスは7月14日の第一報で、本社サーバーの一部がランサムウェアに感染した可能性があると公表していました。9月8日の第二報では、不正アクセスに関連して個人情報流出の可能性が判明したとしていますが、ランサムウェア感染が最終的に確認されたかどうか、攻撃者、侵入経路などは公表していません。
ファイブフォックス不正アクセスのサマリー
確認できている内容:
- ファイブフォックスは2026年7月8日、第三者による不正アクセスを確認しました。
- 同日、対象システムを停止し、ネットワークを遮断しました。
- 7月14日の第一報では、本社サーバーの一部がランサムウェアに感染した可能性があると公表していました。
- 外部専門調査機関と連携し、影響範囲、原因、復旧対応を調査しています。
- 警察や関係行政機関へ報告・相談しています。
- 9月8日の第二報で、一部の個人情報に流出の可能性があることを公表しました。
- 対象は顧客情報6万7,907件、従業員情報5,278件で、単純合計は延べ7万3,185件です。
- 顧客情報には氏名、住所、電話番号、生年月日、性別、登録店舗、会員ランク、会員番号などが含まれます。
- 従業員情報には氏名、住所、電話番号、生年月日、性別、人事情報が含まれます。
- 株式会社コムサの従業員情報には口座情報も含まれます。
- クレジットカード情報とマイナンバー情報は、対象システムで取得しておらず、流出可能性のある情報には含まれていません。
- 9月8日時点で、個人情報の不正利用などは確認されていません。
- 影響を受けた環境は停止され、顧客情報は新しい環境で管理されています。
- 流出の可能性がある対象者には、順次封書で個別通知するとしています。
現時点で公表されていない内容:
- 個人情報が実際に外部へ持ち出されたか
- 流出が確認された具体的な件数
- ランサムウェア感染が最終的に確認されたか
- 使用されたランサムウェアの名称
- 攻撃者・ランサムウェアグループ
- 侵入経路
- 身代金要求の有無
- 身代金支払いの有無
- 個人情報がダークウェブなどで公開されたか
- 不正アクセスがいつ始まったか
| 項目 | 内容 |
|---|---|
| 第一報 | 2026年7月14日 |
| 第二報 | 2026年9月8日 |
| 不正アクセス確認 | 2026年7月8日 |
| 対象組織 | 株式会社ファイブフォックス、株式会社コムサ |
| インシデント | グループの一部システムへの不正アクセス |
| ランサムウェア | 7月時点で「感染の可能性」。最終確認は公表されていません |
| 個人情報 | 一部で流出の可能性 |
| 顧客情報 | 67,907件 |
| 従業員情報 | 5,278件 |
| 単純合計 | 延べ73,185件 |
| クレジットカード情報 | 対象システムで取得しておらず、対象外 |
| マイナンバー | 対象システムで取得しておらず、対象外 |
| 不正利用 | 9月8日時点で確認されず |
| 侵入経路 | 公表されていません |
| 攻撃者 | 公表されていません |
7月8日に不正アクセスを確認、サーバー停止とネットワーク遮断
ファイブフォックスは2026年7月8日、第三者による不正アクセスを確認しました。
同社は直ちに対象システムを停止し、ネットワークを遮断しました。同日、対策本部を設置し、外部の専門調査機関と連携して、影響範囲の特定、原因調査、復旧対応を開始しています。
7月14日の第一報では、「本社サーバーの一部がランサムウェアに感染している可能性」があると説明していました。
被害拡大を防ぐため、サーバー停止に加えてインターネットやメール機能も停止しました。
一方、店舗は通常通り営業し、オンラインストアも別システムで運営されているため、当時から影響はないとしていました。
第二報で個人情報の流出可能性を公表
その後の調査で、不正アクセスに関連して一部の個人情報が流出した可能性があることが判明しました。
ファイブフォックスは9月8日、第二報として対象範囲を公表しました。
対象は大きく顧客情報と従業員情報に分かれています。
メンバーズカード会員の一部5万9,504件
最も件数が多いのは、ファイブフォックスメンバーズカードに登録していたVIPランク・GOLDランクの一部顧客です。
対象期間は2021年9月から2026年6月までで、対象件数は5万9,504件です。
流出した可能性がある情報は次のとおりです。
- 氏名
- 住所
- 電話番号
- 生年月日
- 性別
- 登録店舗
- 会員ランク
- 会員番号
ファイブフォックスのメンバーズカードは直営店舗で利用する会員サービスです。
今回の公表ではREGULARランク全体が対象とはされておらず、VIPランクとGOLDランクの一部顧客が対象です。
カスタマーサービス利用者8,403件
2008年1月から2026年6月までに、ファイブフォックスのカスタマーサービスへ問い合わせた一部顧客も対象です。
件数は8,403件で、流出した可能性がある情報は、
- 氏名
- 住所
- 電話番号
です。
メンバーズカード会員とカスタマーサービス利用者が重複しているかどうかは公表されていません。
そのため、5万9,504件と8,403件を合算した6万7,907件を、そのまま「6万7,907人」と表現することはできません。
ファイブフォックスの現・元従業員2,450件も対象
従業員情報では、2024年1月から2026年6月までに株式会社ファイブフォックスへ在籍していた従業員が対象です。
退職者も含まれ、対象件数は2,450件です。
流出した可能性がある情報として、
- 氏名
- 住所
- 電話番号
- 生年月日
- 性別
- 人事情報
が挙げられています。
「人事情報」の具体的な項目は公表されていません。
株式会社コムサの現・元従業員2,828件、口座情報も対象
グループ会社の株式会社コムサでは、2011年10月から2026年3月までに在籍していた従業員、退職者を含む2,828件が対象です。
流出した可能性がある情報には、
- 氏名
- 住所
- 電話番号
- 生年月日
- 性別
- 口座情報
- 人事情報など
が含まれます。
今回の公表で、口座情報が対象として明示されているのは株式会社コムサの従業員情報です。
口座番号など、口座情報の具体的な項目は公表されていません。
延べ7万3,185件は「漏えい確認件数」ではない
今回公表された各件数を単純に合計すると次のようになります。
| 区分 | 件数 |
|---|---|
| メンバーズカードVIP・GOLD会員の一部 | 59,504件 |
| カスタマーサービス利用者の一部 | 8,403件 |
| ファイブフォックス現・元従業員 | 2,450件 |
| コムサ現・元従業員 | 2,828件 |
| 単純合計 | 73,185件 |
ただし、ファイブフォックスはこれらを「流出の可能性がある個人情報」としています。
そのため、「7万3,185件が流出した」「7万3,185人の個人情報漏えいが確認された」と断定するのは適切ではありません。
また、顧客区分などに重複があるかは公表されていません。
記事では「最大延べ7万3,185件に流出の可能性」「単純合計で延べ7万3,185件」などと表現し、確定した漏えい件数と混同しないようにする必要があります。
クレジットカード情報とマイナンバーは対象外
ファイブフォックスは、クレジットカード情報とマイナンバー情報について、今回影響を受けたシステムでは取得していなかったと説明しています。
そのため、今回の「流出の可能性がある情報」には含まれていません。
一方、コムサの従業員情報には口座情報が含まれる可能性があります。
金融情報という点では、クレジットカード情報が対象外であることだけで「金融関連情報への影響がない」と判断することはできません。
9月8日時点で個人情報の不正利用は確認されず
ファイブフォックスは9月8日時点で、今回のインシデントに関連する個人情報の不正利用などは確認していないとしています。
ただし、情報流出の可能性がある対象者には、順次封書で個別通知します。
同社は顧客に対し、ファイブフォックスから電話、メール、SMSなどで、
- パスワード
- クレジットカード番号
- 認証コード
を確認することはないと注意喚起しています。
同社や関係者を装った不審なメール、電話、SMSが今後発生する可能性を考え、リンクや添付ファイルを開いたり、認証情報を入力したりしないよう案内しています。
被害環境を停止し、新しい環境で顧客情報を管理
ファイブフォックスは現在、不正アクセスの影響を受けた環境を停止しています。
顧客情報については「必要な安全対策を講じた新しい環境」で管理していると説明しています。
今後も店舗からの案内や各種お知らせを郵送などで送る場合があるとしています。
一方、
- 新しい環境の構成
- セキュリティ強化内容
- 認証方式
- ネットワーク構成
- EDRなどの導入状況
は公表されていません。
ランサムウェア感染は第一報では「可能性」
本件で注意したいのは、ランサムウェア被害の扱いです。
7月14日の第一報では、ファイブフォックスは「本社サーバーの一部がランサムウェアに感染している可能性」があると公表しました。
一方、9月8日の第二報では、
「ファイブフォックスグループの一部システムに対する不正アクセス」
と表現しています。
ランサムウェア感染が最終的に確認されたとは記載されていません。
そのため、現時点では、
「ランサムウェア感染の可能性を調査していた不正アクセス事案」
であり、
「ランサムウェア攻撃が確認された」
と断定しない方が公式発表に沿っています。
同様に、ランサムウェアグループの犯行声明などがあったとしても、ファイブフォックス自身が攻撃主体を確認していない限り、公式事実とは分けて扱う必要があります。
侵入経路や攻撃者は公表されず
9月8日の第二報でも、侵入経路は明らかにされていません。
例えば、
- VPN機器の脆弱性
- リモートアクセス
- 認証情報の窃取
- フィッシング
- 公開サーバーの脆弱性
- 委託先経由
- 内部不正
のどれが原因だったかは確認できません。
また、攻撃者やランサムウェアグループの名称も公表されていません。
情報システム部門では、外部からの推測や攻撃者側の主張を、企業の公式調査結果と混同しないことが必要です。
7月から9月までの時系列
| 日付 | 内容 |
|---|---|
| 2026年7月8日 | 第三者による不正アクセスを確認。対象システム停止、ネットワーク遮断、対策本部設置 |
| 7月8日 | 外部専門調査機関と調査開始。警察、関係行政機関へ報告・相談 |
| 7月14日 | 第一報。「本社サーバーの一部がランサムウェアに感染している可能性」を公表 |
| 7月14日時点 | 店舗は通常営業。オンラインストアは別システムのため影響なし |
| 9月8日 | 第二報。一部個人情報に流出の可能性があることを公表 |
| 9月8日 | 対象者への封書による個別通知を開始 |
| 9月8日時点 | 個人情報の不正利用などは確認されず |
情報システム部門が確認したいポイント
今回の事例では、顧客情報だけでなく従業員情報も影響対象になっています。
企業では、外部向け会員システムだけでなく、人事情報を保存する内部システムについても同じインシデント対応計画へ含める必要があります。
確認項目としては次が挙げられます。
- 顧客情報と従業員情報を同じ環境に保存していないか
- 重要情報ごとにネットワーク・アクセス権を分離しているか
- 退職者を含む古い個人情報を必要以上に保存していないか
- カスタマーサービス履歴の保存期間を定めているか
- 不要になった顧客情報・問い合わせ情報を削除しているか
- 給与・人事システムに保存する口座情報へのアクセスを限定しているか
- バックアップ環境を本番ネットワークから分離しているか
- 不正アクセス発生時にネットワークを迅速に遮断できるか
- 影響を受けた環境を再利用せず、新しい環境へ移行する判断基準があるか
- 顧客への個別通知に必要な連絡先をインシデント時にも利用できる状態か
- フィッシングやなりすましへの注意喚起文面を事前に準備しているか
特に今回の対象には2008年以降のカスタマーサービス利用者や、2011年以降の元従業員情報も含まれています。
個人情報を長期間保持する場合は、「取得時に必要だったか」だけでなく、「現在も保存する必要があるか」を定期的に確認する必要があります。
今後確認したい続報
ファイブフォックスは、新たに公表すべき事項が判明した場合、ホームページで速やかに案内し、必要に応じて個別連絡するとしています。
今後確認したいのは次の点です。
- ランサムウェア感染の最終的な確認結果
- 個人情報が実際に外部へ持ち出されたか
- 流出が確認された場合の確定件数
- 対象者数と重複を除いた人数
- 侵入経路
- 攻撃者
- 不正アクセス開始時期
- 不正利用やフィッシングなどの二次被害
- 新しい環境で実施した再発防止策
- 個人情報保護委員会への最終報告内容
9月8日時点では、個人情報の不正利用は確認されていません。
ただし、氏名、住所、電話番号、生年月日、会員情報、人事情報、口座情報などが流出した可能性があるため、対象者へのなりすまし連絡やフィッシングについて継続的に注意する必要があります。
出典
関連記事
 ボストン・サイエンティフィック、サイバー攻撃から全面復旧 2026年業績に重大な影響見込み
 Zoom、無認証でアカウント乗っ取りが可能な最高深刻度の脆弱性を修正-CVSS 9.8(CVE-2026-53412)
 ISMS(ISO27001)適用宣言書とは?記載例と事例を解説
 EMSを行うシークスが不正アクセスの第二報を公表
 日本品質管理学会 委託先の髙野総合会計事務所のランサムウェア 被害で個人情報 漏洩の可能性
 関通、ランサムウェアによるサイバー攻撃の被害で純損失8.4億円を計上 特別損失・業務停止による影響が業績を圧迫
 アクサ損保、ペット保険システムへの不正アクセスによるサイバー攻撃で最大約55.3万件に個人情報漏洩の可能性
 東京海上が約6万3200件の個人情報漏えいの恐れ
 アメリカのミシガン州フリント市がランサムウェア攻撃で機能停止

