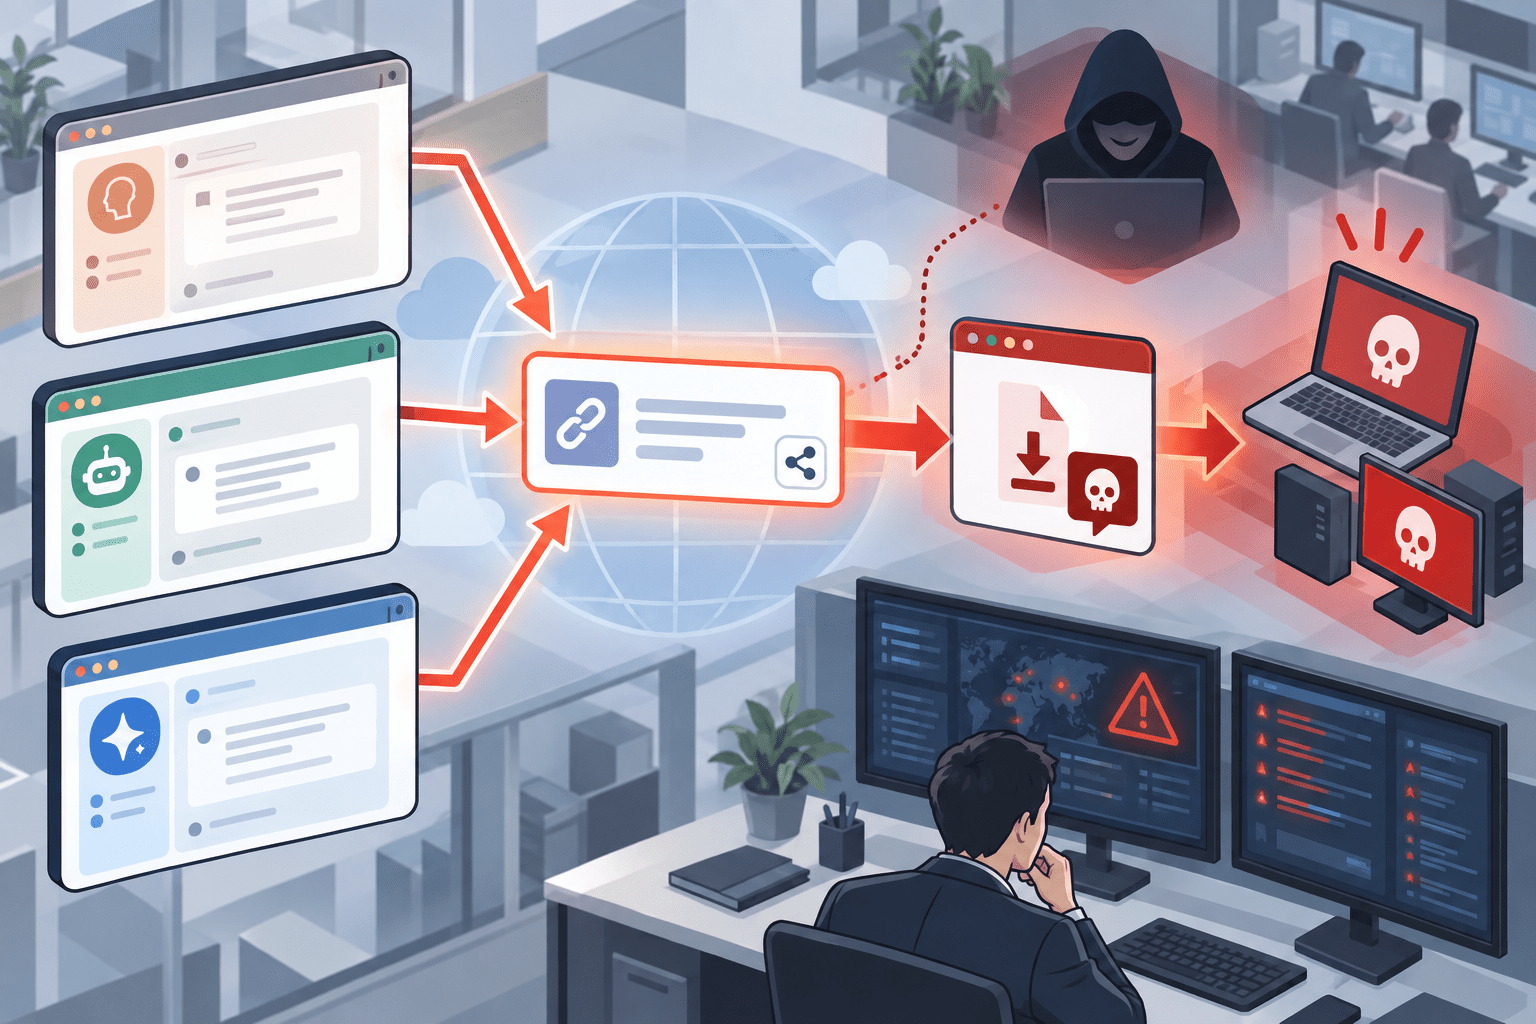
Huntressは2026年9月、Claude、ChatGPT、Grokなどの正規AIプラットフォームが、マルウェア配布やソーシャルエンジニアリングの新たな攻撃面として悪用されていると報告しました。
攻撃者が狙っているのは、AIモデルそのものの脆弱性ではありません。
Claudeの「Artifacts」や共有会話、ChatGPT・Grokの共有コンテンツといった、利用者が日常的に使う正規機能です。攻撃者はこれらの公開ページへ偽のインストール手順やトラブルシューティング情報を掲載し、検索広告やSEOを使って利用者を誘導していました。
Huntressが7月に確認した「FakeAgent」では、BingでClaude Desktopを検索した利用者が、正規のclaude.aiドメイン上に公開された悪意あるClaude Artifactへ誘導されました。少なくとも29組織で被害が確認され、最終的にSectopRATが配布されています。
別のmacOS事案では、Google検索広告からclaude.ai/shareの共有会話へ誘導し、Apple Supportを装ったインストールガイドを表示していました。利用者が案内どおりTerminalでコマンドを実行すると、MacSyncと呼ばれる情報窃取型マルウェアとRATが導入されました。
さらに2025年12月には、Googleで「Macのディスク容量を空ける方法」を検索した利用者に、ChatGPTとGrok上の悪意ある共有会話が上位表示され、Atomic macOS Stealer(AMOS)が配布された事例も確認されています。
これらの攻撃に共通するのは、「偽ドメインへ誘導する」のではなく、利用者が普段から信頼しているAIサービスの正規ドメインを攻撃の途中に置いている点です。
AIプラットフォームを悪用した攻撃のサマリー
- Huntressは、Claude Artifacts、Claude共有会話、ChatGPT・Grokの共有コンテンツを悪用した実際のマルウェア配布を確認しています。
- AIプラットフォーム自体が侵害された事案ではなく、一般ユーザーが公開・共有できる正規機能が悪用されています。
- 2026年7月のFakeAgentでは、悪意あるClaude Artifactを経由した攻撃が少なくとも29組織で確認されました。
- FakeAgentでは偽のClaude Desktopダウンロードを装い、最終的にSectopRATが配布されました。
- HuntressがAnthropicへ報告し、悪意あるArtifactは7月22日までに削除されました。
- 別のmacOS事案では、Google広告から
claude.ai/shareの共有会話へ誘導し、Apple Supportを装ったインストールガイドからMacSyncを配布していました。 - MacSyncはブラウザ情報、Keychain、認証情報、Telegramセッション、SSH・クラウドキーなどを窃取する機能を持っていました。
- 2025年12月には、ChatGPTとGrok上の悪意ある共有会話がGoogle検索結果の上位に表示され、AMOS Stealerが配布されました。
- 攻撃では検索広告、SEO poisoning、正規AIドメイン、AIらしい説明文、Terminalへのコマンド貼り付けが組み合わされています。
- URLのドメインが正規であることだけでは、安全性を判断できない攻撃になっています。
| 項目 | 内容 |
|---|---|
| 調査主体 | Huntress |
| 悪用された主なサービス | Claude Artifacts、Claude共有会話、ChatGPT共有会話、Grok共有会話 |
| 主な誘導経路 | Bing・Google検索広告、SEO poisoning |
| FakeAgentの被害 | 少なくとも29組織 |
| FakeAgentの最終ペイロード | SectopRAT |
| Claude共有会話のmacOS事例 | MacSync Stealer / RAT |
| ChatGPT・Grok事例 | Atomic macOS Stealer(AMOS) |
| 共通点 | 正規AIドメインと共有機能への信頼を悪用 |
| AIサービス自体の侵害 | Huntressの報告は示していません |
Claude Artifactを偽のClaude Desktop配布ページとして悪用
Huntressが「FakeAgent」と名付けたキャンペーンでは、ClaudeのArtifacts機能がマルウェア配布の入口として使われました。
2026年7月21日から22日にかけて、HuntressのSOCは29組織で、不審な実行ファイルの導入、Microsoft Defenderの除外設定、異常な永続化処理を検知しました。
共通していたのは、利用者がClaude Desktopを探していたことです。
攻撃者はBingの検索広告を利用し、「Claude Desktop App」などを検索した利用者をClaudeの正規ドメインへ誘導していました。
リンク先は外部の偽サイトではありません。claude.ai上で一般公開されたClaude Artifactでした。
AnthropicのArtifactsは、Claudeで作成したアプリ、ツール、コンテンツなどを公開リンクで共有できる正規機能です。Anthropicの公式ヘルプでも、個人向けプランではArtifactを一般公開し、他の利用者が閲覧・操作できる仕組みが案内されています。
攻撃者はこの機能を使い、Claude Desktopの正規ダウンロードページに見えるコンテンツを作成しました。
そのため利用者から見ると、検索結果からclaude.aiへ移動し、そこでClaude Desktopをダウンロードしているように見えます。
実際にはArtifact内のリンクから攻撃者管理ドメインへ転送され、ClaudeDesktop.exeを装ったファイルを通じてSectopRATが導入されていました。
少なくとも29組織でSectopRATを確認
Huntressによると、FakeAgentでは少なくとも29組織で被害が確認されています。
最終的に配布されたSectopRATは、リモートアクセス機能を持つマルウェアで、クレジットカード情報、個人情報、ファイル、パスワードなどを窃取する機能を備えていました。
攻撃者は解析回避も組み込んでいました。
Huntressは、VMProtectによる難読化や、実行環境のGPU情報を確認して仮想マシンかどうかを判定する処理を確認しています。
また、コマンド&コントロール情報の一部にはブロックチェーンが利用されていました。
ただし、今回の記事で見るべき点はマルウェアの技術的な複雑さだけではありません。
攻撃開始時点では、利用者は不審なドメインを開いていません。
検索広告からClaudeの正規ドメインへ移動し、Claudeの画面に見えるページからインストールを進めています。
従来の「URLを確認する」「HTTPSか確認する」という教育だけでは判断が難しい構造です。
Huntressは悪意あるArtifactをAnthropicへ報告し、7月22日時点で削除されたことを確認しています。
Claude共有会話では「Apple Support」を装いMacSyncを配布
Claudeの別の正規機能も攻撃に利用されました。
Huntressが7月中旬に調査したmacOSの侵害では、利用者がGoogleでClaude CodeのMacへのインストール方法を検索していました。
検索結果の上位には有料広告が表示され、クリックするとclaude.ai/share上の共有会話へ移動しました。
共有会話は「Apple Support」が作成したClaude Codeのインストールガイドを装っていました。
画面には一般的な技術文書と同じように手順が整理され、「MacへClaude Codeを導入する方法」としてTerminalでコマンドを実行するよう案内していました。
利用者がその手順に従うと、攻撃者のサーバーからMacSyncが取得・実行されました。
ここでも攻撃者はClaudeの偽サイトを作ったわけではありません。
本物のclaude.ai/shareを使っています。
MacSyncは認証情報やクラウドキーまで窃取
Huntressが解析したMacSyncは、単純な情報窃取だけで終わらない複数段階のマルウェアでした。
ブラウザに保存されたCookieやログイン情報、macOS Keychainの情報、ユーザーのパスワード、Telegramセッション、SSHキー、クラウドサービスのキーなどを対象としていました。
暗号資産ウォレットも主要な標的です。
Huntressによると、約60種類のブラウザ拡張型ウォレット、21種類のデスクトップウォレット、複数のハードウェアウォレット関連アプリが対象となっていました。
端末上にはRATも導入され、攻撃者が継続的に操作できる状態を作ります。
被害の入り口は、ソフトウェアの脆弱性悪用ではありません。
利用者がGoogle検索を行い、広告をクリックし、Claudeの正規共有ページに書かれた操作を自分で実行したことでした。
ChatGPTとGrokでも検索結果からAMOS Stealerを配布
同じ構造はClaudeだけで確認されているわけではありません。
Huntressは2025年12月5日、Atomic macOS Stealer(AMOS)への感染を調査する中で、ChatGPTとGrokの共有会話がマルウェア配布に利用されていることを確認しました。
被害者がGoogleへ入力したのは、「Macのディスク容量を空ける」という一般的なトラブルシューティングの検索でした。
検索結果の上位には、ChatGPTとGrokにホストされた会話ページが表示されていました。
どちらも正規ドメインです。
会話には、Macのストレージを安全に整理する方法として自然な説明とTerminalでの操作手順が記載されていました。
利用者はChatGPT側の共有会話を開き、記載された操作を実行しました。
その結果、AMOS Stealerが導入されています。
Huntressは同じ悪意ある内容をGrok上でも確認しました。
攻撃者は、通常の検索キーワードで悪意あるAI共有ページが検索上位へ現れるようSEO poisoningを行っていたと分析しています。
攻撃者が利用しているのは「AIへの信頼」
これら3つの事例は、配布されたマルウェアや検索エンジンは異なりますが、攻撃の考え方は共通しています。
従来のフィッシングでは、攻撃者は本物に似た偽ドメインを用意しました。
利用者には、
- ドメイン名がおかしい
- HTTPS証明書に問題がある
- デザインが不自然
- 正規サイトとURLが違う
といった判断材料が残っていました。
AI共有機能を悪用する攻撃では、この前提が変わります。
URLは本当にclaude.aiやchatgpt.comです。
画面も本物です。
HTTPS証明書も正規のものです。
その中に表示されているコンテンツだけが攻撃者によって作られています。
従来の「正規ドメインだから安全」という境界が、そのままソーシャルエンジニアリングへ利用されています。
AIプラットフォームは侵害されていない
今回の一連の事例は、ClaudeやChatGPT、Grokのサーバーが侵害され、攻撃者に乗っ取られたことを示すものではありません。
悪用されたのは、一般利用者がコンテンツを公開・共有するために提供されている機能です。
Anthropicの公式ヘルプでは、Artifactsを公開リンクとして他者と共有できることが説明されています。
OpenAIもChatGPTについて、個人アカウントで作成した共有リンクは、そのリンクへアクセスできる人が会話を閲覧できると案内しています。
つまり「正規プラットフォーム上のユーザー生成コンテンツ」という新しい攻撃面です。
企業のWebフィルタやURLレピュテーション製品では、claude.aiやchatgpt.comを一律に危険サイトとして遮断する運用は現実的ではありません。
そこを攻撃者が利用しています。
検索広告とAI共有機能の組み合わせが従来のセキュリティ教育を崩す
Huntressが確認したClaudeの2事例では、検索広告が初期誘導に使われています。
利用者は不審メールを受信したわけではありません。
自分からGoogleやBingでソフトウェアを探しています。
その検索結果の上部に正規AIドメインへのリンクが表示されれば、一般的な利用者が疑う理由は少なくなります。
ChatGPT・GrokのAMOS事例では、広告ではなくSEO poisoningによって共有ページが検索上位へ押し上げられていました。
攻撃者から見ると、
検索エンジン
↓
正規AIドメイン
↓
信頼できそうな技術手順
↓
利用者自身による操作
↓
マルウェア感染
という流れを作れます。
メールゲートウェイを通らず、偽ドメインも使わず、利用者自身が正規ブラウザとTerminalを使うため、従来型の防御をすり抜けやすくなります。
ClickFixと同じ「自分で実行させる」攻撃へ
Huntressは、こうした手口をClickFix系のソーシャルエンジニアリングと関連づけています。
ClickFixでは、偽のCAPTCHAやエラーメッセージを表示し、利用者自身にPowerShellやTerminalのコマンドをコピーして実行させます。
AI共有ページを使う攻撃では、その命令を「AIによる問題解決の手順」に置き換えています。
特にClaude Codeなどの開発者向けAIツールでは、公式ドキュメントでもTerminalやコマンドラインを使う場面が一般的です。
そのため「AIツールをインストールするためにTerminalを開く」という行動自体が不自然ではありません。
攻撃者はこの習慣を利用しています。
ClickFixについては「進化するClickFix-グーグル経由のアクセスが増加」でも整理しています。
情報システム部門は「正規AIドメイン内のコンテンツ」を信頼しすぎない
今回の事例では、URLフィルタリングだけで防ぐのは難しくなります。
企業でClaude、ChatGPT、Grokなどを許可していれば、正規AIドメインへのアクセスそのものは通常業務と区別できません。
情報システム部門では、AIサービスの利用可否だけでなく、そのサービス上で公開されたコンテンツから何を実行できるかを見る必要があります。
特に確認したいのは、
- ブラウザからコピーしたコマンドをPowerShellやTerminalへ直接実行していないか
- AIサービスの共有ページから実行ファイルを取得していないか
- 検索広告経由でAIツールをインストールしていないか
- macOSで通常と異なるTerminal、AppleScript、LaunchDaemonの実行がないか
- WindowsでDefender除外設定や不審な永続化が作られていないか
です。
ソフトウェアの導入経路も見直します。
Claude DesktopやChatGPTなど、企業で許可するAIツールは公式サイトやMDM、ソフトウェア配布基盤など、決められた経路からだけ導入する運用にします。
「検索して公式らしいページから入れる」という方法を認めていると、今回のマルバタイジングと区別できません。
「正規ドメインだから安全」という判断基準を変える
今回のHuntressの調査で共通しているのは、AIそのものの高度な脆弱性が使われたわけではないことです。
Claude Artifactでは公開コンテンツをWebページとして共有する機能、Claude・ChatGPT・Grokでは会話を他者へ共有する機能が使われました。
攻撃者はそこへ検索広告やSEO poisoningを組み合わせています。
企業側で変える必要があるのは、「URLが正規か」という確認をやめることではありません。
正規ドメインであることは引き続き確認すべきですが、それだけをコンテンツの安全性の根拠にしないことです。
特に、
「このコマンドをコピーして実行してください」
「このファイルをインストールしてください」
「セキュリティ設定を変更してください」
という操作がAI共有ページに表示された場合は、元の製品ベンダーの公式ドキュメントと照合する運用が必要です。
AIが日常業務の入口になるにつれて、攻撃者にとってAIサービスは「攻撃する対象」であるだけでなく、「信頼を借りるための配信基盤」にもなっています。
既存のChatGPT共有リンクを悪用したキャンペーンについては「ChatGPTの共有リンクを悪用したサイバー攻撃キャンペーン「LLMShare」」でも詳しく整理しています。
出典
- Inside FakeAgent: How a Claude Desktop Malvertising Campaign Hit 29 Organizations with SectopRAT – Huntress
- Reverse Engineering the Six Stages of MacSync Stealer and RAT – Huntress
- AI-Poisoning & AMOS Stealer: The Biggest Mac Threat – Huntress
- What Is AI Poisoning? How Attackers Corrupt AI Responses – Huntress
- Discovering, publishing, customizing, and sharing artifacts – Anthropic Help Center
- ChatGPT shared links – OpenAI Help Center
関連記事
 西武・プリンスホテルズワールドワイドの海外子会社へ不正アクセス
 Google、ChromeのV8エンジン 脆弱性を修正(CVE-2025-9132)
 ジープ(Jeep)やクライスラーの親会社 ステランティス、サイバー攻撃で顧客の情報漏洩-Salesforceへの攻撃キャンペーン関連か
 中国APTグループがEDR 監視外のEgnyte・pfSense・Synology NASにBRICKSTORMを展開
 東海大学、業務委託先サーバへの不正アクセスとランサムウェアによるサイバー攻撃で個人情報漏洩の恐れ
 Google、Chromeの安定版で3件の脆弱性を緊急修正(CVE-2026-3061、CVE-2026-3062、CVE-2026-3063)
 Juniper、PTX ルーターに致命的な脆弱性(CVE-2026-21902)
 Axiosへのサプライチェーン サイバー攻撃はどう起きたのか-メンテナーアカウント侵害から見る不正公開の手口
 MuPDFの整数オーバーフロー脆弱性(CVE-2026-3308)

