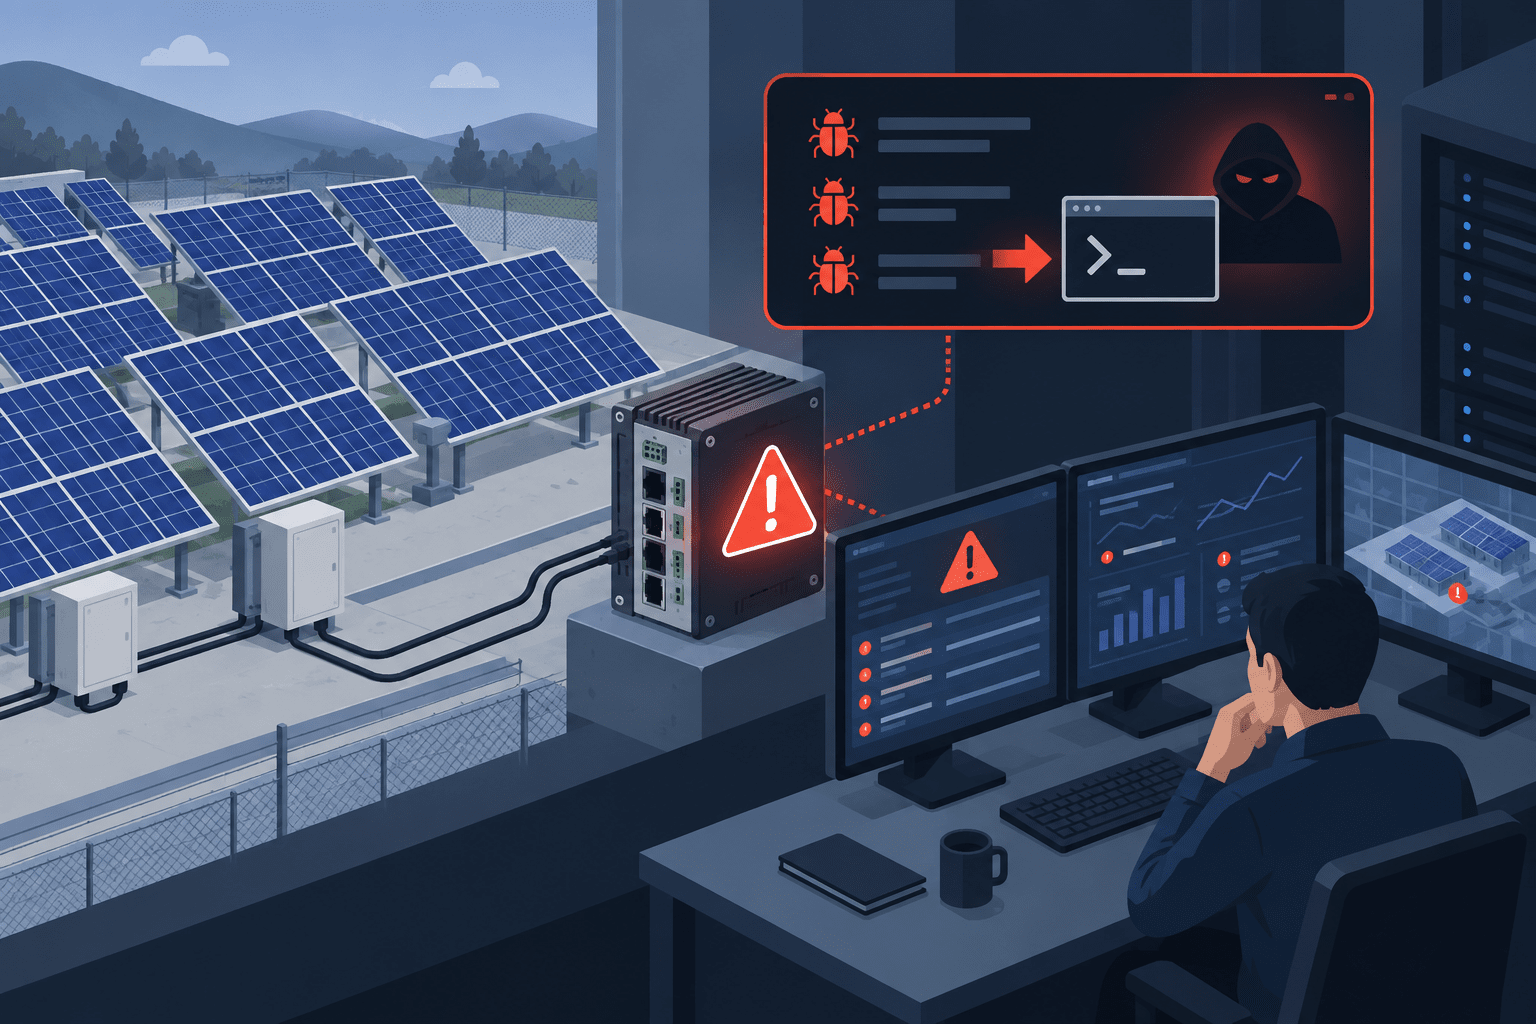
コンテックは2026年9月10日、太陽光発電計測監視装置「SolarView Compact」に3件の脆弱性が存在すると公表しました。対象は「SV-CPT-MC310」「SV-CPT-MC310F」のVer.9.00未満です。
このうちCVE-2026-82794は、スケジュール設定画面に存在するOSコマンドインジェクションの脆弱性で、製品にログイン可能な攻撃者によって任意のOSコマンドを実行される可能性があります。CVSS v3.1の基本値は8.8(High)です。
CVE-2026-82795とCVE-2026-82796はクロスサイトスクリプティング(XSS)の脆弱性で、設定画面を利用するユーザーのWebブラウザ上で任意のスクリプトを実行される可能性があります。
コンテックはVer.9.0以降へのファームウェア更新を案内しています。すぐに更新できない場合は、ネットワークからの切り離し、上流側ファイアウォールによる通信制限、信頼できる閉域網での運用を推奨しています。
SolarView Compactの脆弱性サマリー
- コンテックは2026年9月10日、SolarView Compactに3件の脆弱性が存在すると公表しました。
- 対象製品は「SV-CPT-MC310」「SV-CPT-MC310F」のVer.9.00未満です。
- CVE-2026-82794はOSコマンドインジェクションで、ログイン可能な攻撃者に任意のOSコマンドを実行される可能性があります。
- CVE-2026-82794のCVSS v3.1は8.8、JVNが示すCVSS v4.0は8.7です。
- CVE-2026-82795はスケジュール設定画面とメール送信設定画面のXSSです。
- CVE-2026-82796は画像登録画面のXSSです。
- CVE-2026-82795とCVE-2026-82796のCVSS v3.1は5.4、JVNが示すCVSS v4.0は5.1です。
- 対策済みバージョンはVer.9.0以降です。
- 更新できない場合、コンテックはネットワークからの切り離し、ファイアウォールによる通信制限、閉域網での運用を推奨しています。
- コンテックとJVNの公表では、今回の3件について実際の攻撃で悪用されたとの記載はありません。
- 2026年9月11日時点で、CVE-2026-82794、CVE-2026-82795、CVE-2026-82796のCISA Known Exploited Vulnerabilities(KEV)Catalog掲載は確認できませんでした。
| 項目 | 内容 |
|---|---|
| 公開日 | 2026年9月10日 |
| 製品 | SolarView Compact |
| 型式 | SV-CPT-MC310、SV-CPT-MC310F |
| 影響バージョン | Ver.9.00未満 |
| CVE | CVE-2026-82794、CVE-2026-82795、CVE-2026-82796 |
| 最大CVSS v3.1 | 8.8 |
| 最大CVSS v4.0 | 8.7 |
| 主な影響 | OSコマンド実行、Webブラウザ上での任意スクリプト実行 |
| 修正版 | Ver.9.0以降 |
| 実悪用 | コンテック・JVNの公表では記載なし |
| CISA KEV | 2026年9月11日時点で掲載確認できず |
| JVN | JVNVU#97753461 |
対象はSolarView CompactのVer.9.00未満
影響を受けるのは、コンテックの太陽光発電計測SolarViewシリーズ「SolarView Compact」です。
対象型式とバージョンは以下のとおりです。
| 製品型式 | 影響バージョン | 対策済みバージョン |
|---|---|---|
| SV-CPT-MC310 | Ver.9.00未満 | Ver.9.0以降 |
| SV-CPT-MC310F | Ver.9.00未満 | Ver.9.0以降 |
コンテックによると、現在のバージョンは製品へWebブラウザでアクセスし、「設定」→「オプション」→「システム更新」を開き、「名称[バージョン]」から確認できます。
該当する環境では、まず設置済み機器の型式とファームウェアバージョンを確認し、Ver.9.00未満が残っていないかを把握します。
CVE-2026-82794はOSコマンドインジェクション、CVSS 8.8
3件の中で最も影響が大きいのがCVE-2026-82794です。
スケジュール設定画面にOSコマンドインジェクション(CWE-78)の脆弱性があり、製品へログイン可能な攻撃者によって、OSが実行できるコマンドを送信される可能性があります。
コンテックは、悪用された場合の影響として、情報の盗用や改ざん、システムの破壊などを挙げています。
CVSS v3.1は以下です。
CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H
基本値は8.8です。
攻撃元区分はネットワーク、攻撃条件の複雑さはLow、必要な権限はLow、ユーザー操作は不要と評価されています。
JVNはCVSS v4.0についても8.7と評価しています。
CVSS:4.0/AV:N/AC:L/AT:N/PR:L/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N
認証なしで悪用できる脆弱性ではありませんが、SolarView Compactのログイン情報を取得された場合や、正規アカウントを不正利用された場合には、Web管理画面へのアクセスからOSコマンド実行へ進む可能性があります。
CVE-2026-82795は設定画面のクロスサイトスクリプティング
CVE-2026-82795は、スケジュール設定画面とメール送信設定画面に存在するクロスサイトスクリプティング(CWE-79)の脆弱性です。
コンテックは、悪用された場合に不正なサイトへ誘導される可能性があると説明しています。
JVNでは、当該製品の設定画面へアクセスしたユーザーのWebブラウザ上で任意のスクリプトを実行される可能性があるとしています。
CVSS v3.1は5.4です。
CVSS:3.1/AV:N/AC:L/PR:L/UI:R/S:C/C:L/I:L/A:N
JVNが示すCVSS v4.0は5.1です。
CVE-2026-82796は画像登録画面のクロスサイトスクリプティング
CVE-2026-82796もクロスサイトスクリプティング(CWE-79)です。
こちらは画像登録画面に存在します。
影響はCVE-2026-82795と同様で、設定画面を利用するユーザーのWebブラウザ上で任意のスクリプトを実行される可能性があります。
CVSS v3.1は5.4、CVSS v4.0は5.1です。
| CVE | 脆弱性 | CWE | 主な影響 | CVSS v3.1 | CVSS v4.0 |
|---|---|---|---|---|---|
| CVE-2026-82794 | OSコマンドインジェクション | CWE-78 | 任意のOSコマンド実行 | 8.8 | 8.7 |
| CVE-2026-82795 | クロスサイトスクリプティング | CWE-79 | ブラウザ上で任意スクリプト実行 | 5.4 | 5.1 |
| CVE-2026-82796 | クロスサイトスクリプティング | CWE-79 | ブラウザ上で任意スクリプト実行 | 5.4 | 5.1 |
Ver.9.0以降へファームウェアを更新
コンテックは、SV-CPT-MC310とSV-CPT-MC310Fについて、脆弱性対策済みのVer.9.0以降へ更新するよう案内しています。
ファームウェアは同社Webサイトから入手できます。
SolarView Compactは太陽光発電設備の計測監視に利用される機器です。一般的なPCやサーバと異なり、設置後に長期間稼働し続け、ファームウェア更新が運用から漏れやすい環境も想定されます。
管理者は、ネットワーク上から機器を探すだけでなく、太陽光発電設備や遠隔監視システムの資産台帳から型式とバージョンを確認し、更新対象を洗い出してください。
更新できない場合はネットワークからの切り離しや閉域化
対策済みバージョンへ直ちに更新できない場合、コンテックは3つの軽減策を示しています。
- 本製品をネットワーク回線から切り離す
- ネットワークの上流側にファイアウォールを設置し、信頼できる通信のみ許可する
- ネットワークアクセスを信頼できる閉域網で構成する
特にインターネットからSolarView Compactへ直接アクセスできる構成は確認対象です。
遠隔監視が必要な場合でも、機器のWeb管理画面を不特定の送信元から直接到達できる状態にするのではなく、接続元を限定したネットワークや閉域環境を利用します。
今回の3件に実悪用の公表なし、CISA KEV掲載も確認できず
2026年9月11日時点で、コンテックとJVNはCVE-2026-82794、CVE-2026-82795、CVE-2026-82796について、実際の攻撃で悪用されているとは公表していません。
CISAのKnown Exploited Vulnerabilities Catalogについても、今回の3件の掲載は確認できませんでした。
また、コンテックとJVNの一次情報には、一般公開されたPoCに関する記載はありません。今回確認した公開情報からも、今回3件を対象とした再現可能なPoCは確認できませんでした。
ただし、悪用の確認やKEV掲載を待ってから対応すべき脆弱性ではありません。
CVE-2026-82794は、ログイン可能な攻撃者からOSコマンド実行へ進める脆弱性です。インターネット接続されている機器や、管理画面へのアクセス範囲が広い環境では、Ver.9.0以降への更新を優先します。
SolarView Compactでは過去の別脆弱性が実際の攻撃で悪用
今回の3件について実悪用は確認されていませんが、SolarView Compactでは過去に別の脆弱性が実際の攻撃で悪用されています。
CISAは2023年7月、SolarView CompactのOSコマンドインジェクション「CVE-2022-29303」をKnown Exploited Vulnerabilities Catalogへ追加しました。
CVE-2022-29303も今回のCVE-2026-82794と同じCWE-78のOSコマンドインジェクションで、SolarView CompactのWebサーバーに存在する脆弱性でした。
JVNによると、過去にはCVE-2022-29303だけでなく、CVE-2022-40881、CVE-2023-23333など複数のOSコマンドインジェクションも同製品で公表されています。
今回のCVE-2026-82794が過去の攻撃と関連していることを示す情報はありません。また、過去の脆弱性が悪用された事実だけを根拠に、今回の脆弱性について「悪用が始まっている」と判断することはできません。
一方、SolarView Compactについては、インターネットから到達できる機器が実際に攻撃対象となった経緯があります。新しい脆弱性が公表された時点で、ファームウェア更新と外部公開状況を同時に確認したい製品です。
過去のSolarView Compactへのサイバー攻撃については「太陽光発電施設にサイバー攻撃 コンテック社の脆弱性を悪用」で整理しています。
情報システム部門・設備管理部門が確認したいポイント
SolarView Compactのような設備系機器は、情報システム部門の一般的なPC・サーバ資産台帳に含まれていない場合があります。
太陽光発電設備の保守会社、施設管理部門、エネルギー管理部門などと確認し、SV-CPT-MC310またはSV-CPT-MC310Fを利用していないかを調べます。
利用している場合は、Ver.9.00未満かを確認し、Ver.9.0以降へ更新します。
あわせて、機器への通信経路を確認します。インターネットからWeb管理画面へ直接アクセスできる場合、パッチ適用だけでなく、ファイアウォールによる接続元制限や閉域化を検討します。
また、今回のCVE-2026-82794はログイン可能な攻撃者によるOSコマンド実行です。管理用アカウントのパスワード管理、不要なアカウントの削除、管理画面へアクセスできる端末・ネットワークの制限も確認対象です。
SolarView Compactは過去にも複数の脆弱性が公表されているため、今回Ver.9.0へ更新して終わりとせず、設備系機器を含めたファームウェアの定期確認手順を決めておく必要があります。
出典
- 当社SolarViewシリーズ製品における脆弱性について – 株式会社コンテック
- JVNVU#97753461 コンテック製SolarView Compactにおける複数の脆弱性 – JVN
- JVNVU#92327282 コンテック製SolarView Compactにおける複数の脆弱性 – JVN
- Known Exploited Vulnerabilities Catalog – CISA
関連記事
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存
 AI コーディング エージェント 10種に共通する構造的欠陥 GuardFall-数十年前のBashの欠陥がガードレールを回避
 ニューヨークの血液センターがランサムウェアの被害を発表
 アサヒ グループホールディングス、サイバー攻撃で11万超の個人情報漏洩-再発防止策を発表
 ChromeとEdgeのTikTok 動画 ダウンロード 拡張機能でサイバー攻撃 キャンペーン
 Google広告経由でClaude Codeの偽インストールページを配布-新たなマルバタイジング攻撃
 pixivFANBOX、事務局を装うなりすましコメントで偽サイト誘導 フィッシング詐欺に注意喚起
 Kaizen Tech Agentが元従業員による不正な情報持ち出しで個人情報漏洩の恐れ
 パロアルトネットワークス、PAN-OSのAdvanced DNS SecurityにDoS脆弱性(CVE-2026-0229)

