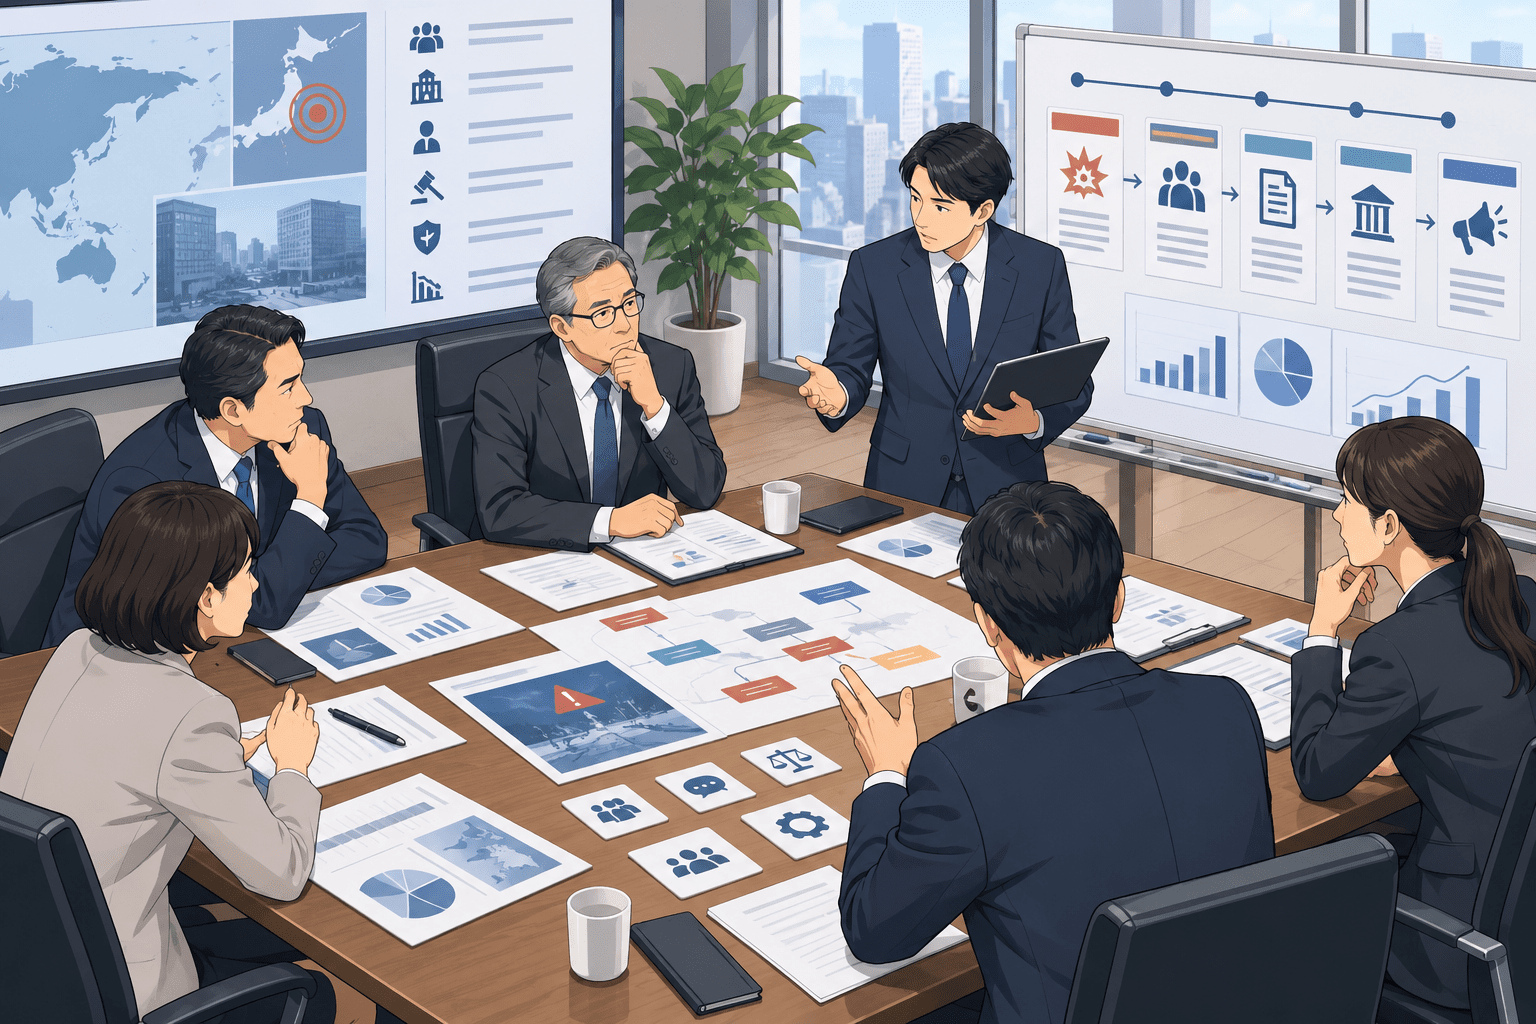
経営層向けのサイバーセキュリティ 机上演習では、マルウェア解析やログ調査の技術力ではなく、インシデント発生時の経営判断を確認します。
たとえば、
- 業務を止めるか
- 顧客へのサービスを継続するか
- 復旧をどこから優先するか
- 社外へいつ公表するか
- 委託先や主要取引先へ何を要求するか
- 法務・広報・財務をいつ招集するか
- 重大な事業影響を誰が評価するか
といった判断です。
IPAは中小企業の経営層向けに、ランサムウェア感染を想定した約3時間の机上演習を実施してきました。米CISAも、サイバーインシデント対応計画にはIT・セキュリティ部門だけでなく、経営陣や取締役会を含め、上級管理職が机上演習へ参加するよう案内しています。
経営層向け演習では、技術的に正しい回答を求めるより、限られた情報から事業継続、顧客、法務、財務、評判を含めて意思決定できるかを確認します。
経営層向け机上演習とは
経営層向け机上演習は、重大なサイバーインシデントを経営危機として扱い、意思決定の流れを確認する訓練です。
一般的な技術チーム向け演習との違いは次のとおりです。
| 技術チーム向け | 経営層向け |
|---|---|
| 侵害端末をどう隔離するか | 事業停止をどこまで許容するか |
| どのログを調べるか | いつ重大インシデントとして宣言するか |
| マルウェアをどう分析するか | 顧客・取引先へ何を説明するか |
| 認証情報をどう失効するか | 復旧順位を何の基準で決めるか |
| IOCをどう展開するか | 外部専門家・法務・警察へいつ相談するか |
経営層がログ解析をできる必要はありません。
一方、「技術部門から何の情報が上がれば判断できるか」は演習で確認できます。
IPAは経営者向けにランサムウェア机上演習を実施
IPAの「経営者向けインシデント対応机上演習」は、中小企業の経営層を対象に、ランサムウェア感染を想定して、
- 担当者への指示・判断
- 顧客対応
- 初動
- 復旧
- 再発防止
- 公表
などを検討する内容です。
開催時間は約3時間で、情報セキュリティの専門知識は問わない形で実施されています。
つまり、経営層向け演習の目的は技術知識の試験ではなく、「経営者として何を決めるか」を体験することです。
CISAも上級管理職と取締役会の参加を推奨
CISAは企業の経営層向けガイダンスで、サイバーインシデント対応計画にはセキュリティ・IT部門だけでなく、上級ビジネスリーダーや取締役会を含めるべきだとしています。
また、上級管理職が机上演習へ参加し、重大なサイバーインシデントをどのように管理するか確認するよう案内しています。
同時に、重要な事業機能を支えるシステムを特定し、侵害後も継続できるかをテストする考え方も示しています。
経営層向け机上演習では、「システムを直す」より「事業をどこまで維持するか」が中心になります。
NIST CSF 2.0は経営層・法務・人事の演習参加を例示
NIST CSF 2.0のImplementation Examplesでは、ID.IM-02として、机上演習などからインシデント対応を改善することに加え、必要に応じて、
- senior executives
- legal department
- HR
などの内部ステークホルダーをテスト・演習へ参加させる例を示しています。
さらに、重要なサービス提供者や製品サプライヤーとの演習も例示しています。
600~3,000人規模の企業であれば、自社だけでなく、主要SaaS、MSP、物流、決済、製造委託先などを想定した演習も候補になります。
経営層が訓練したい8つの判断
1. 重大インシデント宣言
「不審なアクセスを検知した」段階と、「重大な経営影響があるインシデント」は同じではありません。
演習では、
- 宣言基準
- 宣言者
- 経営会議・対策本部の招集条件
- 夜間休日の権限委譲
を確認します。
2. システム停止・ネットワーク遮断
攻撃拡大を止めるにはシステム停止が必要になる場合があります。
一方、製造、受注、医療、物流などを止めれば別の損失が発生します。
経営層向けには、
「セキュリティ担当が遮断を推奨しているが、48時間の出荷停止が見込まれる」
のように、セキュリティと事業影響が衝突する状況を設定します。
3. 復旧優先順位
復旧順位はIT資産の重要度だけでなく、顧客、安全、契約、売上、法規制で変わります。
確認する項目:
- 最優先業務
- RTO・RPO
- 手作業への切り替え
- 代替拠点・代替サービス
- 主要顧客への優先対応
4. 情報流出が未確定な段階の外部説明
初報時点では、
- 不正アクセスは確認
- 個人情報へのアクセスは調査中
- 流出は未確認
という状態があり得ます。
経営層は「分からないから公表しない」「可能性があるから漏えいと断定する」のどちらでもなく、確認済み事実と未確認事項を分けて説明する必要があります。
演習では法務・広報と共同で第一報文案を作る方法もあります。
5. 規制・法務対応
個人情報、医療、金融、上場会社、重要インフラなどでは、報告先や期限が異なります。
経営層自身が条文を暗記する必要はありませんが、
- 誰が法的要件を判断するか
- 外部弁護士へいつ相談するか
- 監督当局への報告に必要な事実は何か
を確認します。
6. 委託先・サプライチェーン対応
委託先で事故が起きた場合、委託元は自社の影響を判断するために情報を集める必要があります。
設問例:
- 何時間以内に第一報を要求するか
- どのログ・対象データ・認証方式を確認するか
- 再委託先へ直接確認できる契約か
- 自社顧客への説明責任を誰が持つか
7. 恐喝・身代金要求
ランサムウェア演習では、身代金要求への対応方針もテーマになります。
ここでは「払う/払わない」の一問だけにしません。
- 法務・制裁リスク
- 警察・専門家への相談
- バックアップ復旧可能性
- データ窃取の真正性
- 事業停止による影響
- 保険・契約
- 取締役会への報告
など、判断材料を誰が集約するかを確認します。
8. 復旧後の再開判断
「システムが起動した」だけで業務再開できるとは限りません。
- 攻撃者が残っていないか
- 認証情報は失効済みか
- バックアップは安全か
- 顧客向け機能を再開してよいか
- 再感染時の停止条件は何か
を確認し、業務再開の承認者を決めます。
経営層向け演習は「情報不足」を再現する
実際のインシデントでは、経営層へ完全な調査結果が届いてから判断するとは限りません。
演習でも、あえて不完全な報告を提示します。
例:
8:40 SOCから「外部からの不審なログインを確認。対象は管理者アカウントの可能性。情報流出は未確認」と報告。
ここでの設問は、
「情報流出したか?」
ではなく、
- この時点で対策本部を招集するか
- 追加で必要な情報は何か
- 何分後に次の報告を求めるか
- 事業部門へ何を伝えるか
です。
経営判断に必要な「情報要求」を訓練できます。
実インシデントを経営判断へ変換する
Boston Scientific:製造・受注・出荷への影響
Boston Scientificの2026年のサイバーインシデントでは、一部ITシステムへの影響が製造、顧客注文処理、製品出荷へ及びました。
関連記事:ボストン・サイエンティフィック、サイバー攻撃で製造・出荷に影響
経営層向けの架空設問:
- 重要顧客への供給をどう優先するか
- 手作業の受注をいつ開始するか
- 売上・顧客・安全のどれを復旧優先順位へ使うか
- 業績影響を誰が評価するか
大阪・関西万博:再委託先からの不正アクセス
万博の事例では、再委託先のMicrosoft 365への不正アクセスが公表されました。
関連記事:大阪・関西万博、再委託先のMicrosoft 365へ不正アクセス
経営層向けの架空設問:
- 再委託先から必要情報が来ない場合、誰がエスカレーションするか
- 過去プロジェクトのデータが残っていた場合、契約管理上の問題をどう扱うか
- 顧客へ説明する責任主体は誰か
- 追加監査や委託継続を誰が判断するか
ワシントンホテル:ランサムウェアと営業継続
ワシントンホテルはランサムウェア被害後もホテル等の通常営業を継続しながら調査・復旧を進めました。
関連記事:ワシントンホテル、第3報でランサムウェア被害の状況を更新
経営層向けの架空設問:
- 顧客向けサービスを継続する条件は何か
- 決済、予約、社内管理のうち何を優先するか
- 「顧客情報への影響なし」と言えるために、どの確認を待つか
上記の設問は実際の各社対応を評価するものではありません。公表事実を経営判断の訓練へ変換した架空例です。
経営層向け演習の参加者
標準的には次の役割が候補です。
- CEO・社長
- CIO
- CISO
- 情報システム責任者
- 法務
- 広報
- 人事
- 財務
- 事業責任者
- 個人情報保護責任者
- BCP担当
全員を毎回集める必要はありません。
演習目的に合わせて、実際に意思決定する役職を参加させます。
経営層へ事前に技術研修をしすぎない
技術知識がない経営者でも机上演習は実施できます。
IPAの経営者向け演習も、情報セキュリティの知識レベルを問わない形で案内しています。
演習前に必要なのは、
- 想定する業務
- 会社のインシデント対応体制
- 参加者の役割
- 最低限の用語
の共有です。
EDRやIOCの詳細を覚えるより、「CISOからどのような報告を受ければ経営判断できるか」を確認する方が目的に合います。
90分で実施する経営層向け構成例
IPAの経営者向け演習は約3時間ですが、社内向けには目的を絞って短縮できます。
例:
| 時間 | 内容 |
|---|---|
| 10分 | 目的・役割確認 |
| 15分 | 初期事象とインシデント宣言 |
| 20分 | 封じ込めと事業停止判断 |
| 20分 | 情報流出・公表・取引先対応 |
| 15分 | 復旧優先順位・再開判断 |
| 10分 | 振り返り |
時間に唯一の正解はありません。
半日使える場合は、委託先、規制、記者問い合わせ、復旧遅延などのInjectを増やせます。
経営層向け演習で測りたい指標
演習のKPIは、技術問題の正答率ではありません。
例:
- 重大インシデント宣言までの時間
- 経営層招集までの時間
- 責任者不明の判断項目数
- 法務・広報が参加するタイミング
- 事業継続判断に必要な情報の不足数
- 取引先・委託先への確認事項数
- 連絡不能だった関係者数
- 改善項目の期限内完了率
独自に「意思決定待ち時間」を記録する方法もあります。
技術チームが判断材料を提出してから経営判断が出るまでの時間を測ると、承認経路のボトルネックを見つけやすくなります。
演習後に経営層へ残す成果物
経営層向け演習では、長い議事録より次を残す方が使いやすくなります。
- 意思決定できなかった項目
- 不足していた情報
- 古かった連絡先
- 未整備だった手順
- 契約上の不足
- 事業継続上の単一障害点
- 改善担当者
- 改善期限
NIST CSF 2.0のID.IM-02も、演習を改善の入力として扱っています。
情報システム部門が経営層演習を準備するときの確認事項
- 技術用語を減らし事業影響へ変換しているか
- 「情報流出未確認」など不確定な状態を入れているか
- 経営層しか決められない判断が含まれているか
- 法務・広報・事業部門が必要な場面を作っているか
- 委託先・サプライチェーンのシナリオがあるか
- 復旧順位を事業基準で議論できるか
- 公表・顧客通知を扱っているか
- 演習後の改善項目に担当者と期限を付けるか
机上演習の基本的な進め方は、公開後に「机上演習とは」の総合解説記事へ内部リンクします。
シナリオ設計の詳細は、公開後に「セキュリティ机上演習のシナリオ作成方法」へ分離すると、経営層向け記事の検索意図を維持できます。
既存の演習資料として、セキュリティインシデント対応 机上演習シナリオ|不正アクセス編・ランサムウェア感染編も利用できます。
出典
- 経営者向けインシデント対応机上演習 – IPA
- セキュリティインシデント対応机上演習教材 – IPA
- Cybersecurity Framework – NIST
- NIST CSF 2.0 Implementation Examples – NIST
- Shields Up: Guidance for Corporate Leaders and CEOs – CISA
- CTEP Package Documents – CISA
関連記事
 NDAとは?秘密保持契約の目的、守秘義務との違い、条項とセキュリティ実務を解説
 EDRとは?意味やウイルスソフトやUTMとの違いを解説
 EDRのおすすめ製品と選び方のポイント
 MDRとEDRの違いとそれぞれの特徴を解説 必要性や導入のアドバイスまで
 EDRとSOCの違いと関係性を徹底解説 自社に最適なセキュリティソリューションを
 EPPとEDRの違いとは 両者の比較と組み合わせの効果についても解説
 XDRはEDRの進化版? それぞれの基本的な知識から違いまで解説
 EDRとアンチウイルスの違いとは マルウェア対策に欠かせない二つのソリューション
 EDRについてわかりやすく解説 機能や構造から運用まで

