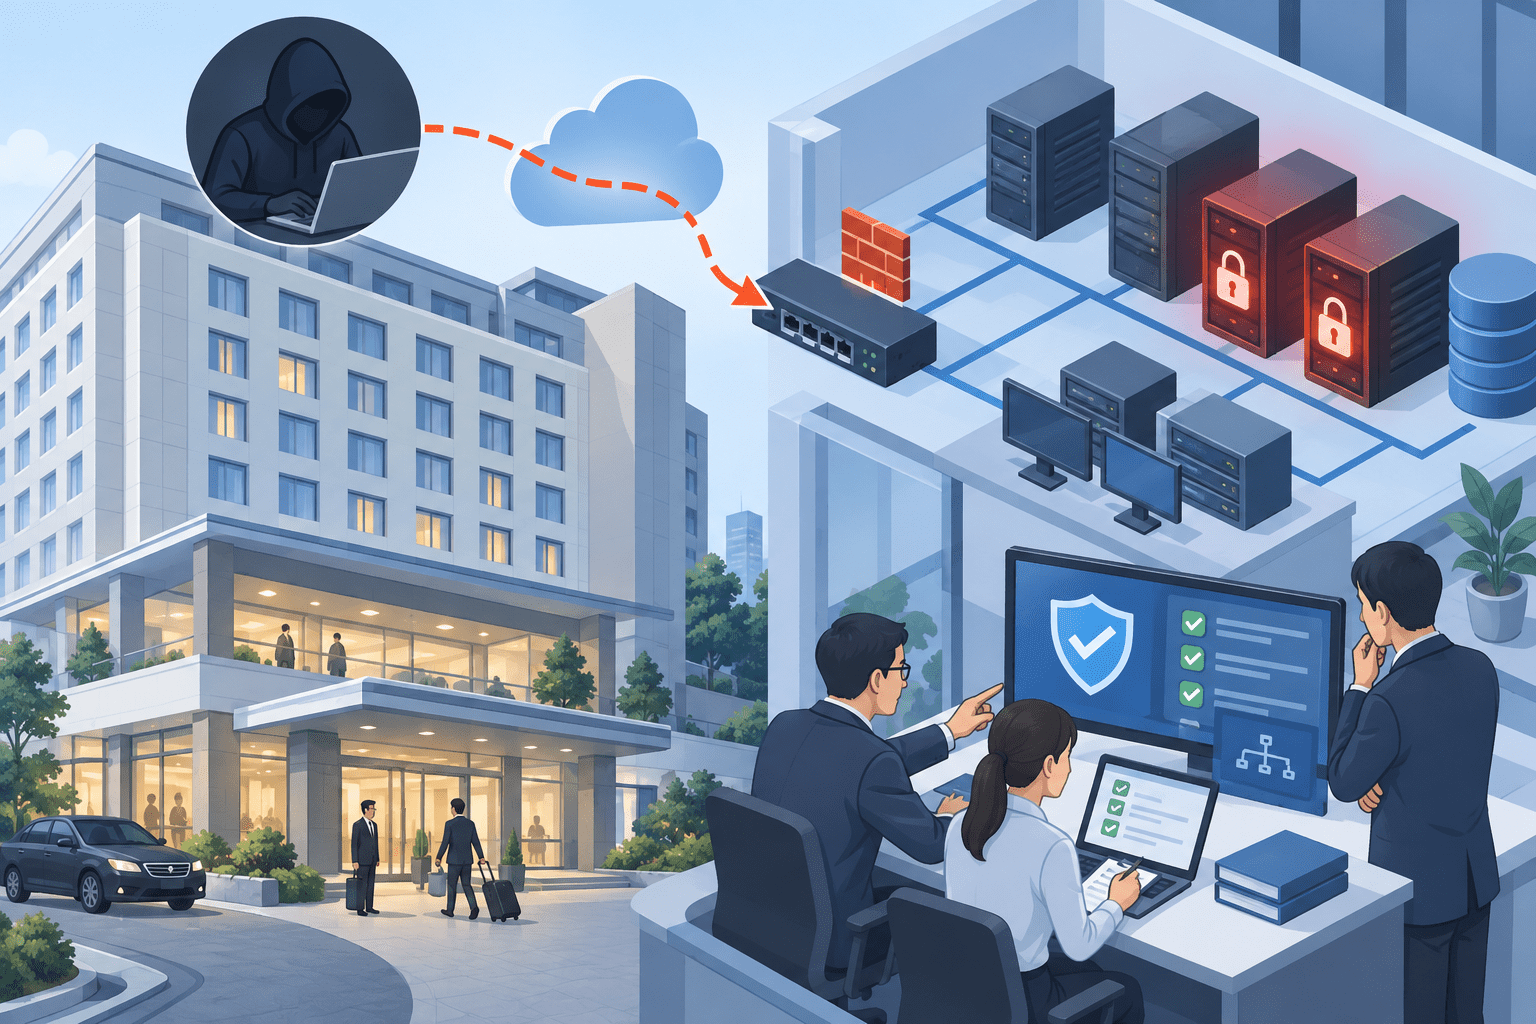
ワシントンホテル株式会社は2026年9月7日、2月に発生したランサムウェア 感染被害について、外部専門調査会社によるフォレンジック調査が完了したとして最終報を公表しました。
調査の結果、外部接続機器を経由した不正アクセスを起点にランサムウェア感染が発生し、一部サーバーが暗号化されたことを確認しています。
一方、9月7日時点で情報窃取を示す明確な痕跡は確認されておらず、攻撃者が公開先として示唆していたダークウェブサイトなどでも、同社関連情報の公開は確認されていません。
ただし、感染した社内管理用サーバーには一部従業員の個人情報が保存されていました。同社は、不正アクセスが発生した事実を踏まえ、対象者へ順次個別通知を行っています。
会員組織「ワシントンネット」の顧客情報と、会員以外の宿泊客などの顧客情報は外部事業者が管理する別環境に保存されており、その環境への不正アクセスは確認されていません。
ワシントンホテルのランサムウェア被害のサマリー
確認できている内容:
- 2026年2月13日22時ごろ、一部サーバーへの不正アクセスを検知しました。
- 外部専門調査会社によるフォレンジック調査が9月までに完了しました。
- 侵入は「外部接続機器を経由した不正アクセス」が起点だったと確認されています。
- 不正アクセス後、ランサムウェア感染が発生しました。
- 一部サーバーが暗号化されました。
- 管理業務で使用していた一部ファイルは、一時的に破損・消失しました。
- バックアップが残っていたため、安全性を確認したうえで復旧しました。
- 現在は業務運営に支障のない状態です。
- 情報窃取を示す明確な痕跡は確認されていません。
- 攻撃者が公開先として示唆したダークウェブサイトなどでも、同社関連情報の公開は確認されていません。
- 感染した社内管理用サーバーには、一部従業員の個人情報が保存されていました。
- 対象従業員には順次個別通知しています。
- 「ワシントンネット」の会員情報やその他の顧客情報が保管された外部事業者環境への不正アクセスは確認されていません。
- EDR導入、認証・アクセス管理強化、ネットワーク対策、バックアップ強化などを実施しています。
- 復旧費用などの業績影響は軽微と見込んでいます。
- 今回の9月7日発表を調査結果の最終報としています。
現時点で公表されていない内容:
- 外部接続機器の製品・種類
- 悪用された脆弱性の有無
- VPN経由だったかどうか
- 認証情報が窃取されていたか
- ランサムウェアの名称
- 攻撃グループ名
- 身代金要求額
- 身代金支払いの有無
- 対象となった従業員の人数
- 従業員個人情報の具体的な項目
| 項目 | 内容 |
|---|---|
| インシデント確認 | 2026年2月13日22時ごろ |
| 初報 | 2026年2月14日 |
| 第2報 | 2026年2月20日 |
| 第3報 | 2026年4月6日 |
| 最終報 | 2026年9月7日 |
| 対象組織 | ワシントンホテル株式会社 |
| 侵入起点 | 外部接続機器を経由した不正アクセス |
| 被害 | ランサムウェア感染、一部サーバー暗号化 |
| 情報窃取 | 明確な痕跡は確認されず |
| ダークウェブ公開 | 9月7日時点で確認されず |
| 従業員情報 | 感染サーバーに一部従業員の個人情報を確認 |
| 顧客情報 | 外部事業者の管理環境への不正アクセスは確認されず |
| 業務復旧 | 業務運営に支障のない状態 |
| 業績影響 | 軽微と見込む |
外部接続機器を経由して不正アクセス
最終報で新たに明らかになったのは、侵入の起点です。
ワシントンホテルは、外部専門調査会社によるフォレンジック調査の結果、「外部接続機器を経由した不正アクセス」を起点としてランサムウェア感染が発生したと説明しました。
ただし、外部接続機器が具体的に何を指すのかは公表されていません。
そのため、
- VPN機器
- ファイアウォール
- リモートアクセス製品
- その他の境界機器
のどれだったかは確認できません。
また、脆弱性が悪用されたのか、正規の認証情報が不正利用されたのかも明らかにされていません。
「外部接続機器経由」という情報だけからVPN脆弱性や認証情報窃取を断定しないことが必要です。
一部サーバーを暗号化、業務ファイルの一部が破損・消失
不正アクセス後、ランサムウェアが一部サーバーを暗号化しました。
管理業務で使用していたファイルなどの一部は、感染によって一時的に破損・消失しました。
一方、バックアップデータは残存していました。
ワシントンホテルは、バックアップの安全性を確認したうえで復旧を進め、9月7日時点では業務運営に支障のない状態まで戻っています。
今回の事例では、ランサムウェアによる暗号化が発生してもバックアップから復旧できたことが確認されています。
ただし、バックアップの構成や保管方式、攻撃者がバックアップ環境まで到達していたかどうかは公表されていません。
情報窃取を示す明確な痕跡は確認されず
最終報では、外部専門調査会社による調査の結果、情報窃取を示す明確な痕跡は確認されなかったとしています。
ランサムウェア攻撃では、データを暗号化する前に外部へ持ち出し、公開を材料に身代金を要求する二重脅迫が行われる場合があります。
今回、ワシントンホテルは一部サーバーへの不正アクセスと暗号化を確認していますが、データが外部へ送信されたことを示す明確な痕跡は確認していません。
攻撃者が示唆したダークウェブでも情報公開は確認されず
ワシントンホテルは、実行犯が情報の公開先として示唆していたダークウェブサイトなども調査しています。
9月7日時点で、同社に関連する情報が公開された事実は確認されていません。
ただし、攻撃グループ名やサイト名は公表されていません。
一部従業員の個人情報を感染サーバー上で確認
調査では、社内の管理業務に使用していたサーバー上に、一部従業員の個人情報が保存されていたことも確認されました。
情報窃取を示す明確な痕跡は確認されていませんが、不正アクセスが発生したサーバー上に個人情報が存在していたことから、ワシントンホテルは対象者へ順次個別通知を実施しています。
公表資料では、
- 対象人数
- 氏名
- 住所
- 電話番号
- 給与情報
- マイナンバー
など、対象となる具体的な個人情報項目は明らかにされていません。
そのため、「従業員情報が漏えいした」と断定することはできません。
ワシントンネットの会員情報・宿泊客情報は別環境
顧客情報については、影響が確認された社内環境とは分離されていました。
ワシントンホテルによると、
- 会員組織「ワシントンネット」の顧客情報
- 会員以外の顧客情報
は外部事業者が管理する環境に保存されています。
この環境への不正アクセスは確認されていません。
初報の段階から「ワシントンネット」の会員情報は別会社管理のサーバーにあり、不正アクセスは確認されていないと説明していました。
最終報では、会員以外の顧客情報についても外部事業者管理環境にあり、今回の侵害対象ではないことが明確になりました。
2月には一部ホテルでクレジットカード端末に障害
初報時点では、一部ホテルでクレジットカード端末が利用できない障害が発生しました。
その後、第3報の2026年4月6日時点では、
- 全ホテル
- 直営飲食店舗
- 宴会場
で通常営業を継続しており、現金、クレジットカード、QR決済などの決済機能も正常稼働していました。
宿泊、飲食、宴会利用への重大な影響は確認されていません。
今回の最終報でも、現在は業務運営に支障のない状態としています。
EDR導入など5分野の再発防止策
ワシントンホテルは今回のランサムウェア感染を受け、複数の再発防止策を進めています。
公表された対策は次の5分野です。
- EDR導入などによる端末・サーバー監視体制の強化
- 認証およびアクセス管理の強化
- ネットワークおよびシステム基盤のセキュリティ強化
- バックアップ運用および復旧体制の強化
- 従業員への情報セキュリティ教育・訓練の継続
特に今回は外部接続機器を経由した侵入が確認されています。
企業側では再発防止策として、
- 外部公開機器の棚卸し
- ファームウェア・OSの更新
- 管理画面のアクセス元制限
- 管理者MFA
- 不要な外部接続の停止
- EDRとネットワーク監視の連携
まで確認する必要があります。
バックアップは「残っているか」だけでなく復旧可能性を確認
今回のランサムウェア感染では、一部業務ファイルが破損・消失しましたが、バックアップが残っていたため復旧できました。
ランサムウェア対策ではバックアップを取得するだけでなく、
- 攻撃者からアクセスできない場所に保存されているか
- バックアップ自体が暗号化されていないか
- 復旧前にマルウェア混入を確認できるか
- 実際に業務システムを復元できるか
- 復旧に必要な時間を把握しているか
まで確認する必要があります。
ワシントンホテルも、安全性を確認したうえでバックアップデータから復旧したと説明しています。
バックアップから戻せる状態を維持することが、暗号化被害後の事業継続に直結します。
復旧費用などの業績影響は軽微
ワシントンホテルは、復旧対応費用などが業績へ与える影響について「軽微」と見込んでいます。
2026年5月14日に公表した通期業績予想には、関連費用を一定程度織り込み済みとしています。
今後、新たに開示すべき事項が生じた場合には公表するとしています。
今回の9月7日の発表をもって、インシデントの調査結果に関する報告は最終報となります。
一方、復旧対応と情報セキュリティ強化は引き続き進めます。
2月から9月までの時系列
| 日付 | 内容 |
|---|---|
| 2026年2月13日22時ごろ | 一部サーバーで不正アクセスを検知し、一部サーバーへの侵入を確認 |
| 2月14日 | 初報を公表。外部ネットワーク遮断、対策本部設置、警察・専門家へ相談 |
| 2月20日 | 第2報。フォレンジック調査・復旧を継続 |
| 4月6日 | 第3報。全ホテル・直営飲食店・宴会場は通常営業、決済機能も正常。顧客情報漏えいは確認されず |
| 9月7日 | 最終報。外部接続機器経由の不正アクセス、一部サーバー暗号化を確認 |
| 9月7日 | 情報窃取の明確な痕跡、ダークウェブでの情報公開は確認されず |
| 9月7日 | バックアップから復旧し、業務運営に支障のない状態 |
情報システム部門が確認したいポイント
今回の最終報から、企業の情報システム・セキュリティ部門では次の項目を確認できます。
- インターネットへ公開している外部接続機器を一覧化しているか
- 外部接続機器の脆弱性情報を継続的に監視しているか
- ファームウェアやセキュリティ更新を短期間で適用できるか
- 外部接続機器の管理画面へMFAや接続元制限を設定しているか
- EDRをサーバーにも導入しているか
- 外部接続機器から内部サーバーへの通信を最小限にしているか
- 管理ネットワークを業務ネットワークから分離しているか
- バックアップを本番環境から分離しているか
- 定期的にバックアップからの復元試験を実施しているか
- ランサムウェア感染時にデータ持ち出しの痕跡を確認できるログを保存しているか
- ダークウェブ上での情報公開を確認する手順を定めているか
- 従業員・顧客データの保存場所をシステム単位で把握しているか
今回、顧客情報が外部事業者管理の別環境に保存されていたため、侵害範囲から分離されました。
ただし、外部委託だから安全になるわけではありません。
どの環境に何の情報を保存し、どの認証・監視・バックアップ基準を適用するかを、委託先を含めて管理する必要があります。
出典
- ランサムウェア感染被害に関する調査結果および対応状況のお知らせ(最終報) – ワシントンホテル株式会社
- ランサムウェア感染被害のお知らせ(第3報) – ワシントンホテル株式会社
- ランサムウェア感染被害のお知らせ(第2報) – ワシントンホテル株式会社
- ランサムウェア感染被害のお知らせ – ワシントンホテル株式会社
関連記事
 営業秘密や多数の情報持ち出した元社員を逮捕、設計データ30万件を複製し中国企業への転職
 CAMPFIRE、GitHubアカウントへの不正アクセスを公表 一部ソースコードが閲覧された可能性
 岡山県精神科医療センターがサイバー攻撃により電子カルテが閲覧不可に
徳島大正銀行が業務委託先(イセトー)のランサムウェア被害を公表
 中国のハッカーが世界中にサイバー攻撃 Coathanger(コートハンガー)で2万台のFortiGateへ侵入
ローソン銀行が委託先(イセトー)のランサムウェア被害を公表
 KUMONを運営する公文教育研究会が委託先のイセトーのランサムウェアにより約4千人の個人 情報漏洩
 KADOKAWAがBlackSuitのデータ公開に関して声明を発表
 日本生命保険相互会社が業務委託先のイセトーのランサムウェアにより個人 情報漏洩の可能性を発表

