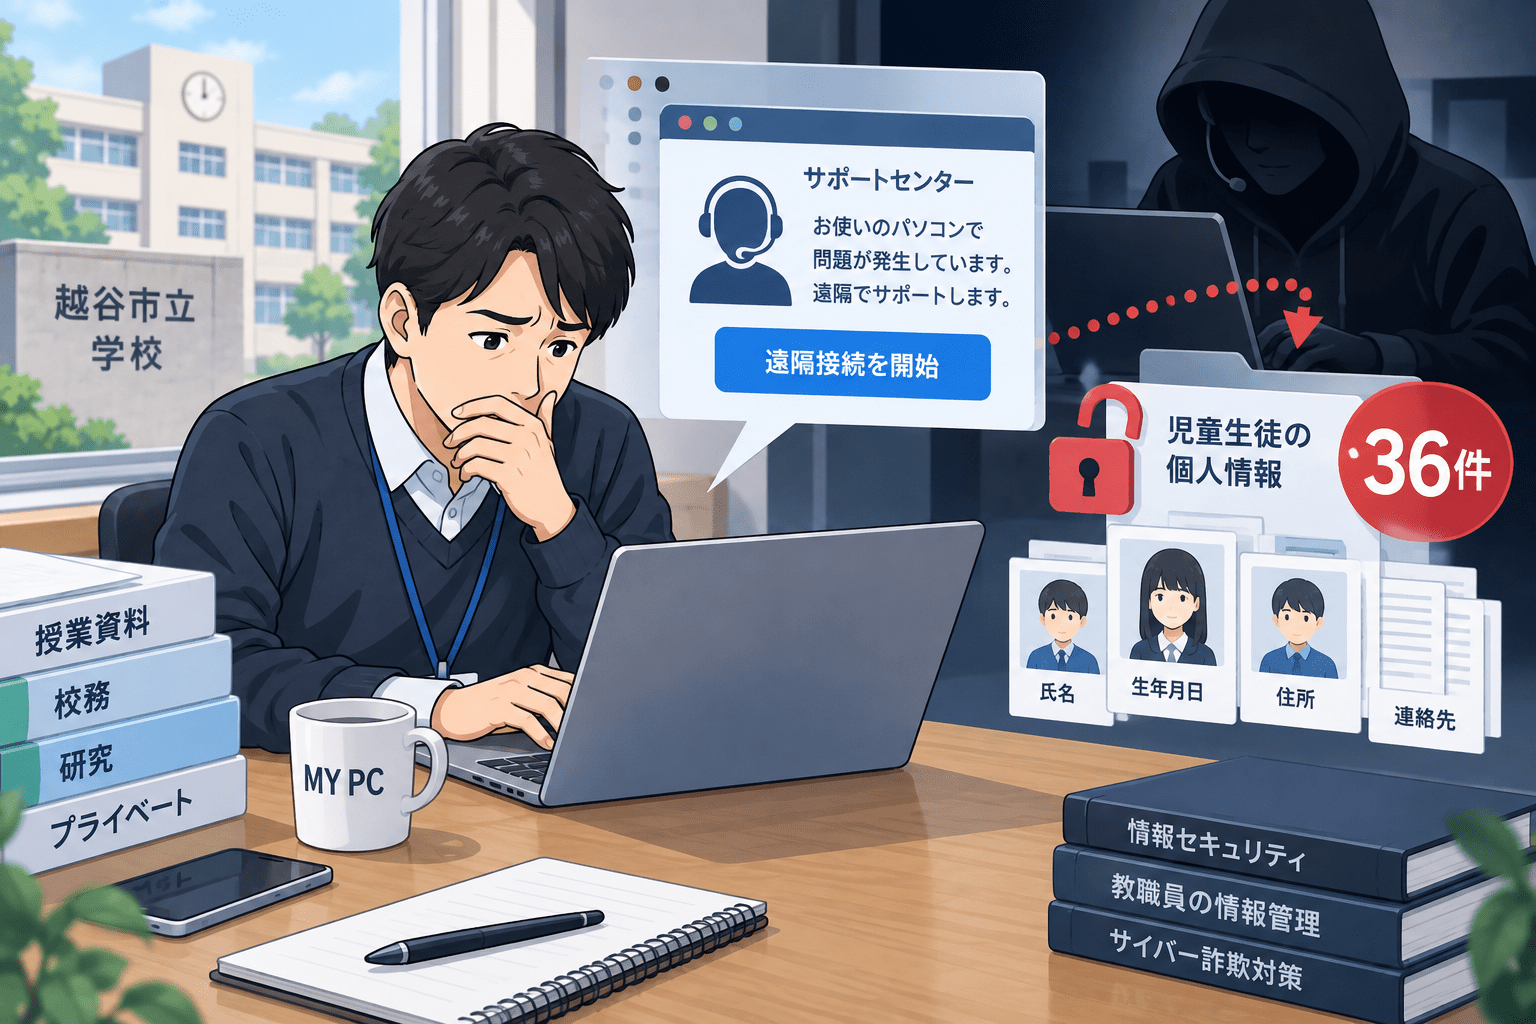
埼玉県越谷市の市立学校に所属する教員が、自宅で私物パソコンを利用中にサポート詐欺の被害に遭い、パソコンへ接続していたUSBメモリーに保存されていた児童生徒の個人情報が漏えいした可能性があることが分かりました。
埼玉新聞が2026年9月13日に報じたところによると、越谷市は9月11日に本件を公表しました。
対象となる情報は児童生徒の氏名、住所、生年月日、電話番号など計36件です。教員は8月13日、私物パソコンで私的な操作をしていた際にサポート詐欺に遭い、相手の指示で遠隔操作ツールをダウンロードして実行しました。
その後、銀行へ連絡した際に詐欺だと判明しました。
市側はパソコンの操作情報を調査し、外部への情報漏えいの可能性は「極めて低い」と判断しています。9月13日時点で、実際に児童生徒の情報が外部へ流出した事実は確認されていません。
今回の事案は、サポート詐欺による遠隔操作と、私物PC・USBメモリーへの業務情報持ち出しが重なったケースです。学校や自治体では、端末対策だけでなく、個人情報を自宅へ持ち出す運用そのものを見直す必要があります。
越谷市立学校のサポート詐欺事案のサマリー
確認できている内容:
- 越谷市は2026年9月11日、市立学校に所属する教員がサポート詐欺の被害に遭った事案を公表したと報じられています。
- 被害が発生したのは8月13日です。
- 教員は自宅で私物パソコンを使用していました。
- パソコンには児童生徒の個人情報を保存したUSBメモリーが接続されていました。
- 教員はサポート詐欺の相手の指示で遠隔操作ツールをダウンロードし、実行しました。
- その後、銀行へ連絡した際に詐欺だと判明しました。
- USBメモリーには児童生徒の氏名、住所、生年月日、電話番号などが保存されていました。
- 対象件数は36件です。
- パソコンの操作情報を調査した結果、市側は情報漏えいの可能性は極めて低いと判断しています。
- 9月13日時点で、外部への情報流出は確認されていません。
- 8月24日に臨時校長会を開催しました。
- 8月28日から9月4日にかけて、対象となる児童生徒の保護者へ説明を行いました。
- 越谷市教育センターは、個人情報を扱う作業は学校内で行うよう改めて徹底するとしています。
| 項目 | 内容 |
|---|---|
| 発生日 | 2026年8月13日 |
| 公表 | 2026年9月11日 |
| 対象 | 越谷市立学校に所属する教員 |
| 端末 | 教員の私物パソコン |
| 攻撃手法 | サポート詐欺 |
| 実行したもの | 遠隔操作ツール |
| 個人情報 | 児童生徒の氏名、住所、生年月日、電話番号など |
| 対象件数 | 36件 |
| 保存場所 | パソコンに接続していたUSBメモリー |
| 情報流出 | 確認されていません |
| 市側の評価 | 漏えいの可能性は極めて低い |
| 保護者への説明 | 8月28日~9月4日 |
| 再発防止 | 個人情報を扱う作業は学校内で実施するよう徹底 |
8月13日に私物パソコンでサポート詐欺被害
埼玉新聞によると、教員は8月13日、自宅で私物パソコンを利用していた際にサポート詐欺の被害に遭いました。
具体的な偽警告画面や連絡先の表示内容は公表されていません。
教員は相手の案内に従い、遠隔操作ツールをダウンロードして実行しました。
その後、銀行へ連絡した際に詐欺だと判明しました。
警察庁は、サポート詐欺について、ウェブサイト閲覧中に偽のウイルス感染警告を表示して不安をあおり、偽のサポート窓口へ電話させたうえで、遠隔操作ソフトのインストールや金銭の支払いへ誘導する手口と説明しています。
接続中のUSBメモリーに児童生徒36件の個人情報
サポート詐欺の被害時、私物パソコンには業務で使用していたUSBメモリーが接続されていました。
USBメモリーには児童生徒36件の個人情報が保存されていました。
報道で明らかになっている情報項目は、氏名、住所、生年月日、電話番号などです。
外部流出は確認されず、「漏えいの可能性は極めて低い」と判断
越谷市教育センターは、対象となったパソコンの操作情報を調査しました。
その結果、情報漏えいの可能性は極めて低いと判断したとされています。
9月13日時点で、児童生徒の個人情報が外部へ流出した事実は確認されていません。
8月24日に臨時校長会、保護者へ個別説明
越谷市は8月24日に臨時校長会を開催しました。
その後、8月28日から9月4日にかけて、対象となった児童生徒の保護者へ説明を行ったとされています。
越谷市教育センターは再発防止策として、情報管理体制とセキュリティ対策を再確認するとしています。
また、自宅での作業が必要になる場合があることには言及しつつ、個人情報を扱う場合は学校内で作業するよう改めて徹底すると説明しています。
私物PCと業務用USBの組み合わせがリスクを拡大
今回の事案では、サポート詐欺だけでなく、私物パソコン、学校業務の個人情報、USBメモリー、自宅での作業が同時に存在していました。
管理された業務端末であれば、EDR、Webフィルタリング、アプリケーション制御、USB利用制御、操作ログなどを組織側で適用できます。
私物パソコンでは、学校側が同じレベルで端末設定やログを管理できるとは限りません。
サポート詐欺そのものへの教育に加え、「個人情報を私物端末へ接続しない」という運用が被害範囲を限定する対策になります。
文科省も教育情報セキュリティポリシー整備を要請
文部科学省は「教育情報セキュリティポリシーに関するガイドライン」を公表し、教育委員会や学校が取り扱う情報資産について、組織的な管理とセキュリティ対策を実施するよう求めています。
学校では児童生徒の氏名、住所、成績、健康情報、保護者情報など、多数の個人情報を日常的に扱います。
今回の越谷市の事案ではUSBメモリー自体を紛失したわけではありませんが、個人情報を保存したUSBメモリーを外部から遠隔操作される可能性のある私物PCへ接続していたことで、別の経路から情報漏えいのおそれが生じました。
サポート詐欺では遠隔操作を許可しない
警察庁とIPAは、サポート詐欺について、偽の警告画面に表示された電話番号へ連絡しない、遠隔操作ソフトを安易にインストールしない、組織の端末の場合は管理者へ連絡するよう注意を呼びかけています。
IPAは、遠隔操作中には画面上の情報が相手へ伝わる可能性があるほか、パソコンの設定を変更されたり、不正送金などの被害につながる場合があると説明しています。
学校や企業では、偽警告画面が表示された際に「本人が自分で解決しようとしない」ことをルールとして明確にしておく必要があります。
情報システム・教育委員会が確認したいポイント
今回の事案では、攻撃者が学校システムへ直接侵入したわけではありません。
教員の私物PCを経由して、USBメモリーに保存されていた業務情報がリスクにさらされました。
確認項目としては、私物PCへの業務データ保存禁止、管理外PCへのUSB接続制限、USB利用の申請・台帳管理、ファイル暗号化、校務端末での遠隔操作ソフト実行制限、教職員向けサポート詐欺研修、インシデント時の報告先の周知などが挙げられます。
サポート詐欺の典型的な手口と対処方法については、サポート詐欺とは 手口・被害事例・電話してしまった場合の対処法を解説【2026年最新版】で整理しています。
私物PCやUSBなど管理外ITによる情報漏えい対策は、シャドーITによる情報漏洩の事例と対策も参考になります。
越谷市は情報セキュリティ事故の公表方針を整備
越谷市は、情報セキュリティ事故について、透明性を高め説明責任を果たすことを目的に概要を公表する方針を示しています。
影響範囲の特定と対象者への対応が完了した事案は定期的に一括公表し、二次被害のおそれがあるものや秘匿性の高い情報が関係する事案は随時個別に公表するとしています。
9月14日時点で越谷市公式サイト上に本件の事故詳細を記載した個別ページは検索では確認できませんでした。
そのため、本記事の事故固有の経緯・件数は、越谷市教育センターへの取材内容を掲載した埼玉新聞の記事に基づいています。
出典
- 児童生徒の情報、漏えいの恐れ…教員が私物パソコンでサポート詐欺被害 – 埼玉新聞
- サポート詐欺対策 – 警察庁
- 偽セキュリティ警告(サポート詐欺)対策特集ページ – IPA 独立行政法人情報処理推進機構
- パソコンに偽のウイルス感染警告を表示させるサポート詐欺に注意 – IPA 独立行政法人情報処理推進機構
- 教育情報セキュリティポリシーに関するガイドライン 公表について – 文部科学省
- 情報セキュリティ事故等の公表(一括) – 越谷市
関連記事
 偽のCNNやBBCのサイトを活用した投資詐欺 サイト 1万7,000件以上を特定
 物流大手のランテック、ランサムウェアによるサイバー攻撃でシステム障害が発生-全国で集配遅延
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円

