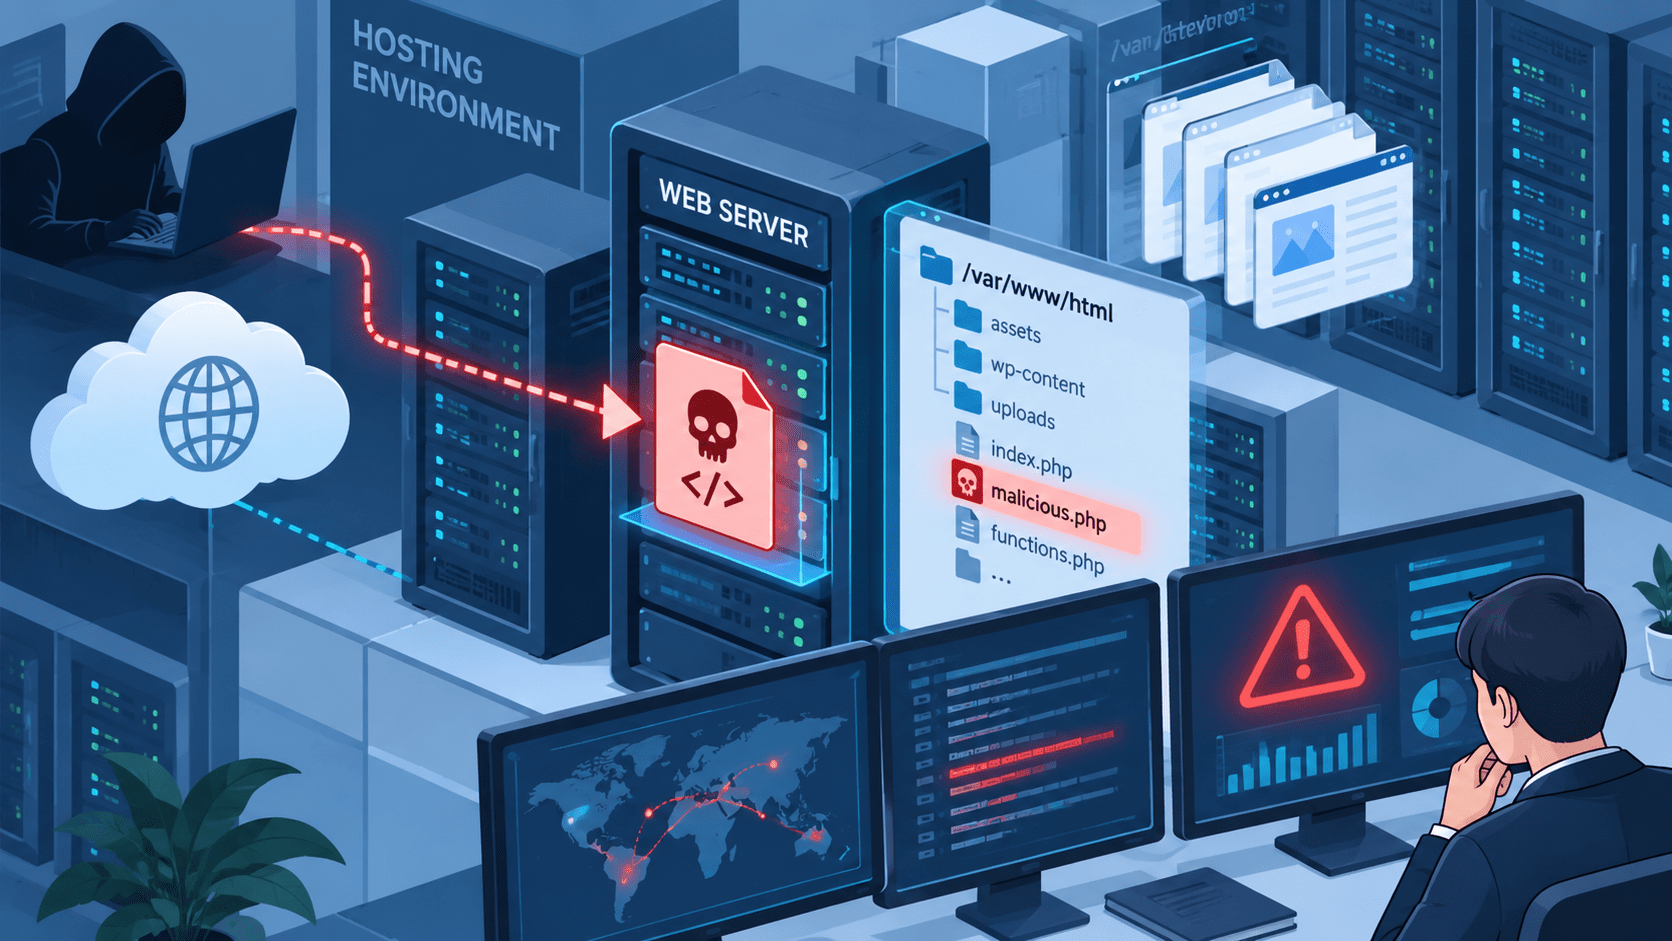
GMOインターネットが提供するレンタルサーバー「ConoHa WING」は2026年9月20日、一部の収容ホスト(Webサーバー)で第三者による不正アクセスが発生し、一部顧客のWebサーバー領域に不正なプログラムが設置されたと公表しました。
影響対象は426アカウントです。第三者による不正アクセスと不正プログラムの設置は9月3日に始まり、ConoHa WINGは9月16日に事象を検知して調査を開始しました。9月18日までに原因と影響範囲を特定し、不正プログラムの排除を完了しています。
一方、公開された情報では、具体的な侵入経路、悪用された脆弱性、不正プログラムの種類、Webサーバー領域に保存されていたデータが外部へ流出したかどうかは明らかにされていません。
ConoHa WINGが管理する会員情報、契約情報、支払い情報などの個人情報は、対象となった収容ホストとは別の環境で管理されており、これらの情報について漏えいはないとしています。
ConoHa WINGへの不正アクセスのサマリー
確認されている内容:
- ConoHa WINGの一部収容ホストで第三者による不正アクセスが発生しました。
- 一部顧客のWebサーバー領域に不正なプログラムが設置されました。
- 影響対象は426アカウントです。
- 影響対象となる情報は、顧客のWebサーバー領域に保存されたデータです。
- 不正アクセスと不正プログラムの設置は2026年9月3日に始まりました。
- ConoHa WINGは9月16日に事象を検知し、調査を開始しました。
- 9月18日までに原因と影響範囲を特定し、不正プログラムの排除を完了しています。
- 影響対象の顧客には、契約情報として登録されたメールアドレス宛に個別連絡が行われています。
- ConoHa WINGが管理する会員情報、契約情報、支払い情報などは別環境で管理されており、これらの個人情報について漏えいはないとしています。
現時点で未公表の内容:
- 具体的な侵入経路
- 悪用された脆弱性や認証情報
- 不正プログラムの種類・機能
- 影響を受けた収容ホストの台数
- Webサーバー領域に保存されていたデータの外部流出の有無
- Webサイトの改ざんや外部への転送など、顧客サイトごとの具体的な被害内容
- 攻撃者の特定や攻撃主体
- 426アカウントに紐づくWebサイト数
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年9月20日 00:25時点 |
| 対象サービス | ConoHa WING |
| インシデント | 一部収容ホストへの第三者による不正アクセス、不正プログラムの設置 |
| 不正アクセス開始 | 2026年9月3日 |
| 検知・調査開始 | 2026年9月16日 |
| 原因・影響範囲の特定 | 2026年9月18日 |
| 不正プログラム排除 | 2026年9月18日までに完了 |
| 影響対象 | 該当収容ホストの一部顧客 |
| 対象アカウント数 | 426件 |
| 対象データ | 顧客のWebサーバー領域に保存されたデータ |
| 侵入経路 | 公表されていません |
| 不正プログラム | 種類・機能は公表されていません |
| Webサーバー領域のデータ流出 | 公表資料では確認できません |
| 会員・契約・支払い情報 | 別環境で管理されており、漏えいなし |
| 対象者への連絡 | 登録メールアドレス宛に個別連絡 |
| 今後 | 新たに公表すべき事実が判明した場合は続報を公表 |
9月3日に不正アクセス開始、9月16日に検知
ConoHa WINGによると、第三者による一部顧客領域への不正アクセスと不正プログラムの設置は9月3日に始まりました。
同社が事象を検知して調査を開始したのは9月16日です。公表された時系列では、不正アクセス開始から検知まで13日間あります。
その後、9月18日に原因と影響範囲を特定し、不正プログラムの排除を完了しました。
ただし、ConoHa WINGは「原因を特定した」としていますが、9月20日00:25時点の公表では、その原因自体は説明していません。サーバーソフトウェアやCMSの脆弱性が悪用されたのか、認証情報が使用されたのか、別の経路だったのかは不明です。
426アカウントのWebサーバー領域が影響対象
影響対象は、該当する収容ホストを利用していた一部顧客の426アカウントです。
ConoHa WINGが「該当の情報」として挙げているのは「お客様のWebサーバー領域に保存されたデータ」です。
Webサーバー領域には、運用するサイトによってHTMLや画像などのコンテンツ、CMSのファイル、設定ファイル、アップロードされたデータなどが保存される場合があります。ただし、今回の426アカウントで具体的にどの種類のデータが保存され、第三者からどこまでアクセスされたかは公表されていません。
また、公表資料は「不正アクセス」と「不正プログラムの設置」を確認したとしていますが、Webサーバー領域のデータが外部へ持ち出された、または漏えいしたとは説明していません。
このため、現時点で「426アカウントから情報漏えい」と表現することはできません。
会員情報・契約情報・支払い情報の漏えいはなし
ConoHa WINGは、同社が管理する顧客の会員情報、契約情報、支払い情報などの個人情報については、今回対象となった収容ホストとは別の環境で管理していると説明しています。
これらの情報については「漏えいはございません」と明記しています。
ここで区別が必要なのは、ConoHa WING側が管理するアカウント・契約・決済関連情報と、各顧客が自らWebサーバー領域へ保存していたデータです。
前者については漏えいなしと確認されていますが、後者について外部流出の有無は9月20日00:25時点の公表資料では示されていません。
対象顧客には個別メールで詳細と対応事項を通知
影響対象となった顧客には、ConoHa WINGから契約情報として登録されているメールアドレス宛に個別連絡が行われています。
同社は、個別連絡が届いていない顧客は今回の影響対象ではないと説明しています。
対象顧客には、本件の詳細と今後協力が必要な対応事項を個別メールで案内しています。公開ページでは対応内容の詳細までは示されていないため、対象となった利用者はConoHa WINGからの個別通知を確認する必要があります。
一方、同社は今回の事案に便乗したフィッシングメールについても注意を呼びかけています。ConoHa WINGからメールでパスワードやクレジットカード情報を尋ねることはないとしています。
不正プログラムの目的や動作内容は未公表
今回の事案では、Webサーバー領域への「不正なプログラムの設置」が確認されています。
ただし、そのプログラムがWebシェル、バックドア、改ざん用スクリプト、外部転送用コードなどのどれに該当するのかは公表されていません。
不正プログラムが設置されたという事実だけから、Webサイト改ざん、マルウェア配布、認証情報窃取、外部へのデータ送信など、特定の目的を断定することはできません。
ConoHa WINGは9月18日までに当該不正プログラムの排除を完了したとしています。
9月17~18日のDB接続障害との関連は公表されていない
ConoHa WINGのニュース一覧では、9月17日に一部収容ホストでDBへ接続できない障害が発生し、9月18日に復旧したことも公表されています。
ただし、9月20日の不正アクセスに関する発表では、このDB接続障害との関連について説明していません。
発生日が近接していることだけを理由に、両事象が同じ収容ホストや同じ原因によるものと判断することはできません。
情報システム部門・Webサイト管理者が確認したいポイント
ConoHa WINGを業務サイトや自社メディアで利用している場合、まず契約メールアドレス宛に今回の個別通知が届いているかを確認します。
対象顧客は、公開情報だけで対応内容を推測せず、ConoHa WINGから送付された個別案内に記載された手順を優先します。
社内側では、次の点を確認できます。
- ConoHa WINGで運用しているWebサイトと契約アカウントを一覧化できているか
- ConoHa WINGから今回の個別通知が届いていないか
- Webサーバー領域に保存している顧客情報、問い合わせデータ、設定ファイル、認証情報などを把握できているか
- 9月3日以降のWebサーバー、CMS、管理画面などのログを保存しているか
- 見覚えのないファイルや更新時刻の変化がないかを確認できるか
- Webサイトのバックアップを、同一サーバーとは別の場所に保持しているか
- CMS、プラグイン、テーマ、管理ツールなどの更新状況を確認できるか
- Webサイトから外部サービスへ接続するAPIキーや認証情報をサーバー上に保存している場合、影響確認と必要に応じた失効・再発行を行えるか
- 不審なメールを受信した場合、メール内リンクからではなくConoHaの公式管理画面や公式サポートから内容を確認できるか
現時点では、侵入経路やWebサーバー領域のデータ流出有無が公表されていません。続報では、原因の具体的内容、侵入経路、不正プログラムの機能、データへのアクセス・外部送信の有無が確認ポイントになります。
出典
- 【重要】[ConoHa WING byGMO]一部収容ホスト(Webサーバー)への第三者による不正アクセスに関するお詫びとお知らせ(2026年9月20日 00:25時点) – ConoHa WING
- ConoHa WING ニュース – ConoHa WING
関連記事
 ランサムウェア グループ SafePayが両毛システムズへの不正アクセスで窃取したデータを公開
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性

