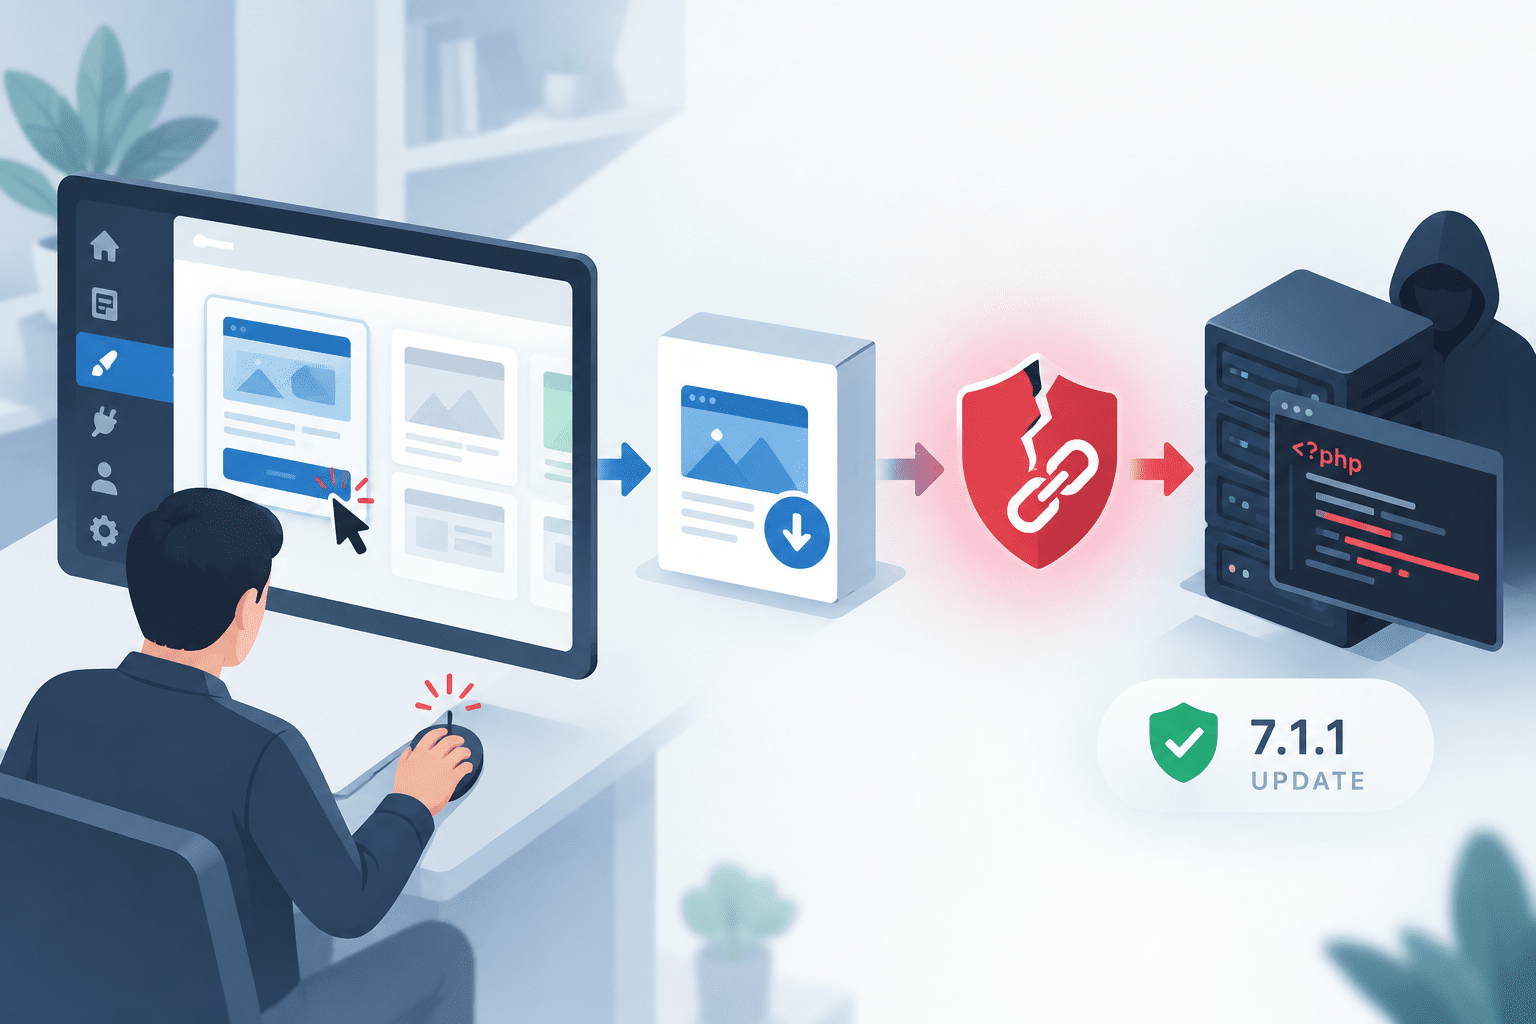
WordPress 7.1.1で修正された11件のセキュリティ問題のうち、細工したURLからWordPress.org上のテーマを自動的にインストール・プレビューできる脆弱性について、発見者のpwn.aiが2026年9月18日に技術詳細を公開しました。
pwn.aiはこの脆弱性を「Click2Shell」と呼んでいます。攻撃者自身のWordPressアカウントは不要ですが、WordPressへログイン済みのAdministratorが細工したリンクを開く必要があります。
WordPress Coreの問題だけで任意のPHPコードが実行されるわけではありません。pwn.aiは、強制インストールしたテーマ側の別の脆弱性と組み合わせ、テーマを有効化しない状態でもPHP実行まで到達できることを実証しました。
WordPressは9月17日に公開したWordPress 7.1.1でCore側の問題を修正しています。9月22日時点でCVE番号、WordPress公式のCVSS、実際の攻撃での悪用確認、CISA KEV掲載は確認できません。
Click2Shellのサマリー
- WordPressは2026年9月17日、WordPress 7.1.1でClick2ShellのCore側の問題を修正しました。
- 細工したURLをログイン済みのAdministratorが開くと、WordPress.org上のテーマを明示操作なしにインストール・プレビューさせられる問題です。
- 攻撃者自身のWordPressアカウントは必要ありません。
- Core単体では任意PHP実行には至りません。
- pwn.aiは「Mobile Repair Zone 2.5.4」に存在した別の脆弱性と連鎖させ、PHP実行まで実証しました。
- pwn.aiはCore単体をCVSS 7.1(High)、実証した攻撃チェーンを9.3(Critical)と評価しています。WordPress公式のCVSSではありません。
- PoCは公開されています。
- 9月22日時点でCVE番号、実悪用、CISA KEV掲載は確認できません。
| 項目 | 内容 |
|---|---|
| 脆弱性名 | Click2Shell(pwn.aiによる名称) |
| 対象 | WordPress Core |
| 修正 | WordPress 7.1.1、旧系列には対応するセキュリティバックポート |
| 攻撃条件 | ログイン済みAdministratorが細工したリンクを開く |
| Core単体の影響 | WordPress.org上のテーマを強制インストール・プレビュー |
| PHP実行 | 別の脆弱なテーマとの連鎖で実証 |
| CVE | 9月22日時点で確認できず |
| CVSS | WordPress公式値なし |
| PoC | 公開済み |
| 実悪用 | 確認できず |
| CISA KEV | 掲載を確認できず |
WordPressのテーマプレビュー処理に不備
Click2Shellは、テーマプレビューURLに含まれる値の扱いがWordPress.org Themes APIと管理画面側のJavaScriptで異なることから発生します。
pwn.aiによると、Themes API側ではテーマの識別子として処理された値が、管理者ブラウザ側では十分にエスケープされないままjQueryのセレクタに利用されていました。
この処理の差を利用すると、管理者がテーマをインストールする操作をしていなくても、WordPress.org公式カタログ上の指定されたテーマを自動的にインストールさせることができます。
WordPress公式も7.1.1のセキュリティ修正として、「細工したURLによってWordPress.orgの非アクティブテーマを自動的にインストール・プレビューできる問題」と説明しています。
テーマが非アクティブでもPHPが読み込まれる
強制的にテーマをインストールできても、その時点ではテーマは有効化されません。
pwn.aiが次に利用したのが、WordPressのCustomizerによるテーマプレビューです。
WordPressでは、非アクティブなテーマでもプレビュー時にテーマのPHPが読み込まれる場合があります。
pwn.aiは、当時WordPress.orgで公開されていた「Mobile Repair Zone 2.5.4」に、権限確認が不足した別の処理が存在することを確認しました。
この問題とClick2Shellを組み合わせることで、
- WordPress.org上のテーマを自動インストール
- 非アクティブのままテーマをプレビュー
- テーマ側の脆弱な処理を利用
- WordPressサーバー上でPHPを実行
という攻撃チェーンを実証しています。
Click2Shell自体が任意のテーマZIPやPHPファイルを直接アップロードする脆弱性ではありません。PHP実行には、インストールしたテーマや既存テーマ側に別の悪用可能な処理が必要です。
WordPress 7.1.1ではURL由来の値をエスケープ
WordPressはChangeset 63664で、テーマプレビュー処理を修正しました。
修正では、URLから取得したテーマ識別子をjQueryのセレクタとして利用する前にエスケープし、対象を実際のテーマカードへ限定しています。
これにより、URL内の特殊な文字列をセレクタ構造として解釈し、意図しないインストール操作を発生させる処理が防止されました。
WordPressは7.1.1をセキュリティリリースとして公開し、サイト管理者に速やかな更新を推奨しています。
旧ブランチにも必要に応じて修正がバックポートされていますが、WordPressが積極的にサポートしているのは最新バージョンです。
pwn.aiは完全な攻撃チェーンをCVSS 9.3と評価
pwn.aiは、WordPress Core単体のテーマ強制インストールをCVSS v3.1 7.1(High)と評価しています。
さらに、脆弱なテーマと組み合わせてPHP実行まで到達する攻撃チェーンについては9.3(Critical)と評価しました。
ただし、いずれもpwn.aiによる評価です。
WordPress公式は9月22日時点でClick2Shell単独のCVSSを公表していません。
CVE番号についても、pwn.aiはWordPressが取得を進めていると説明していますが、9月22日時点では確認できません。
PoCは公開済み、実際の攻撃での悪用は未確認
pwn.aiは9月18日の技術公開で、テーマの自動インストールとPHP実行まで確認できるPoCを公開しています。
一方、PoCが公開されていることと、実際の攻撃で悪用されていることは別です。
9月22日時点で、WordPress、pwn.ai、CISAの公開情報からClick2Shellの実悪用は確認できません。
CISA Known Exploited Vulnerabilities Catalogへの掲載も確認できませんでした。
WordPress管理者が確認したいポイント
WordPressを運用する企業では、まずWordPress 7.1.1、または利用している旧系列に提供された対応セキュリティ更新が適用されているか確認します。
あわせて次の項目を確認できます。
- 自動更新を設定しているサイトで更新が完了しているか
- Administrator権限を持つアカウントを必要最小限にしているか
- 意図せず追加されたテーマがないか
- 非アクティブなテーマを必要以上に残していないか
- 業務上不要な環境ではテーマ・プラグインの追加を制限しているか
- WordPress管理画面へのアクセスをVPNやアクセス元制限で絞れるか
- テーマの追加・変更をログで追跡できるか
WordPressではDISALLOW_FILE_MODSを設定することで、管理画面からのテーマ・プラグインのインストールや更新を制限できます。業務上これらの操作が不要なサイトでは、今回の強制インストール経路を抑える対策の一つになります。
ただし、恒久対応はWordPress Coreの修正版への更新です。
WordPress 7.1.1で修正された11件全体については、別記事で保存型XSS、認証済みパストラバーサル、投稿上書きなどを整理しています。
出典
- WordPress 7.1.1 Maintenance and Security Release – WordPress.org
- Changeset 63664 – WordPress Trac
- Click2Shell: Preauth WordPress Core Theme Preview Injection to RCE Chain – pwn.ai
関連記事
 GeoServer、認証不要のSQLインジェクション脆弱性を修正 GHSA-mqjf-5f49-2fjh、CVSS 9.8で悪用試行を観測
 攻撃者のAI活用が「プロンプト」から「自律型」へ移行 6時間未満で大規模な認証情報窃取
 CISA、Linux Kernelの脆弱性 CVE-2025-39964・CVE-2026-53266・CVE-2025-39682のサイバー攻撃での悪用を確認、KEVカタログに追加
 上智大学がメール誤送信で約1万人の個人情報 流出
 ヴァルカナイズ・ロンドン オンラインストア、不正アクセスで個人情報・カード情報が流出の恐れ
 FBI、銀行サポートを装うアカウント乗っ取り詐欺に警鐘 -2025年だけで2億6,200万ドル(約409億円)超の被害
 大阪府高槻市立中で教員アカウントへ不正アクセス 生徒がパスワードをのぞき見し成績を閲覧
 DragonForce ランサムウェアがMicrosoft TeamsのTURNリレーをサイバー攻撃に悪用
 アサヒ グループホールディングス、サイバー攻撃による「個人情報漏洩のおそれ」を約228.9万件に上方修正

