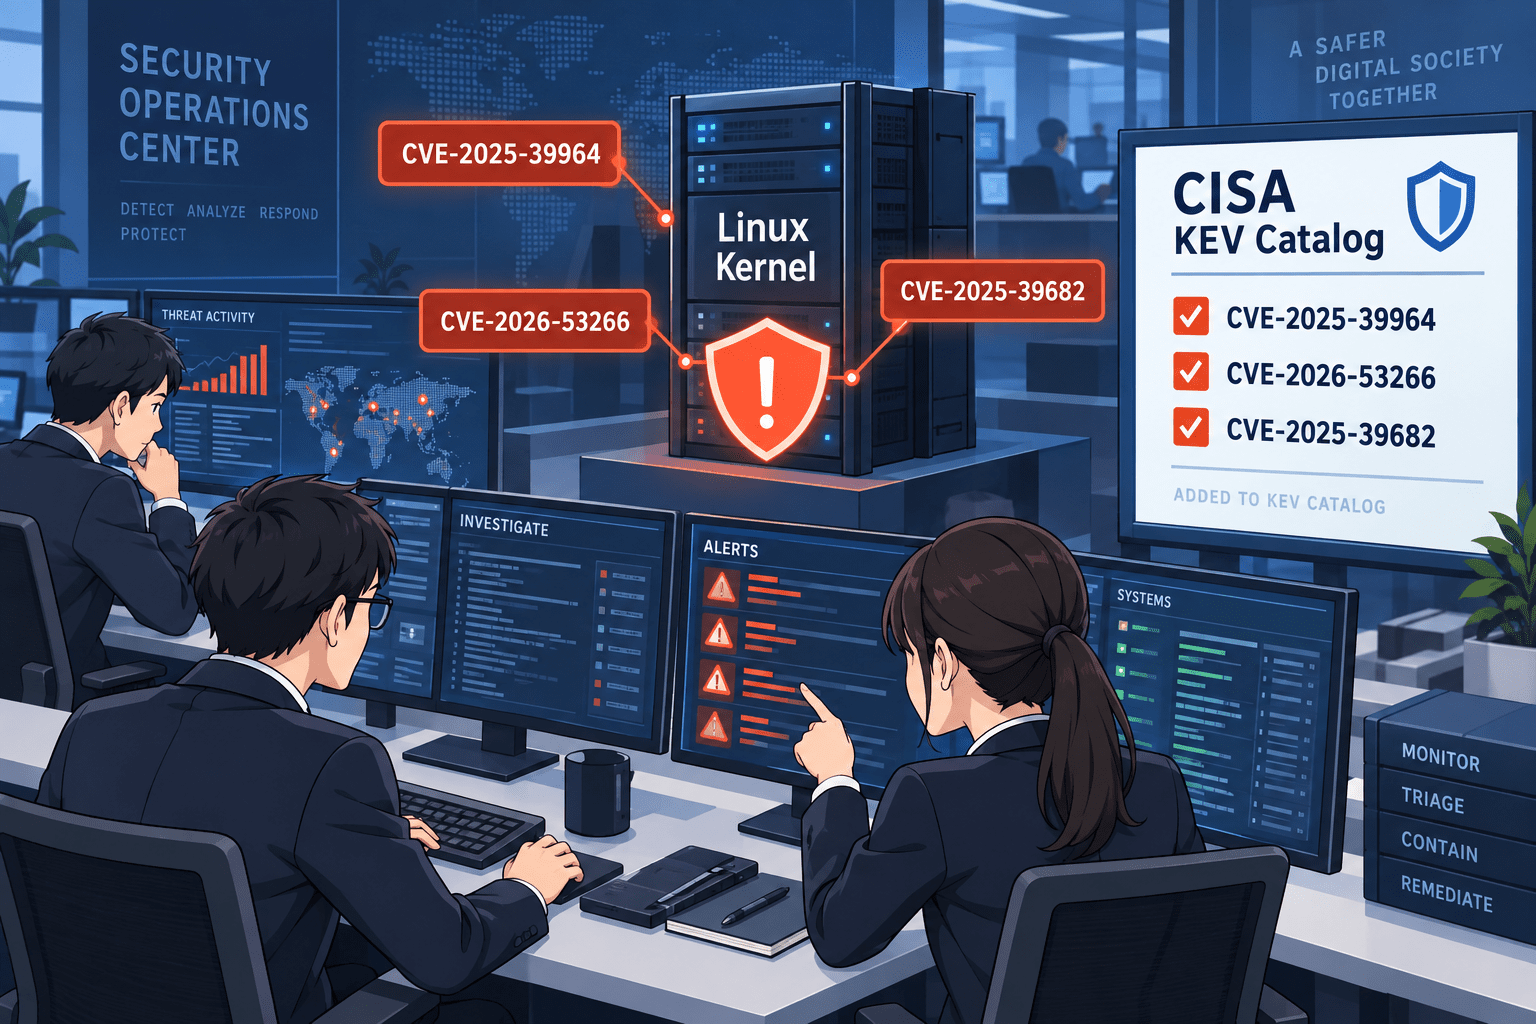
米Cybersecurity and Infrastructure Security Agency(CISA)は2026年9月18日、Linux Kernelに存在する3件の脆弱性について、実際の攻撃で悪用されている証拠があるとしてKnown Exploited Vulnerabilities(KEV)Catalogへ追加しました。
対象は、AF_ALG暗号ソケットの競合状態「CVE-2025-39964」、ebtables SNATのメモリ書き込み不備「CVE-2026-53266」、Kernel TLS(kTLS)の受信処理不備「CVE-2025-39682」です。
CISAは3件すべてについて、米連邦政府機関に2026年9月21日までの是正を要求し、BOD 26-04に基づくフォレンジック・トリアージも必要としています。
一方、CISAは9月22日時点で、実際の攻撃を行っている脅威アクター、標的となった組織、侵入後の活動、IOCなどを公表していません。ランサムウェア攻撃での利用についてもKEVでは「Unknown」とされています。
Linux Kernel 3脆弱性のサマリー
確認できている内容:
- CISAは2026年9月18日、Linux Kernelの3件をKEV Catalogへ追加しました。
- 3件すべてについて「evidence of active exploitation」を根拠に追加したとしています。
- 対象はCVE-2025-39964、CVE-2026-53266、CVE-2025-39682です。
- CISAの米連邦政府機関向け是正期限はいずれも2026年9月21日です。
- 3件ともBOD 26-04上の「Forensic triage required」がYesとなっています。
- CISAは攻撃者、被害組織、悪用事例の詳細、IOCを公表していません。
- KEV上では3件ともランサムウェアキャンペーンでの利用は「Unknown」です。
- CVE-2025-39964はAF_ALG暗号ソケットへの同時書き込みによる競合状態です。
- CVE-2026-53266はebtables SNATでARP送信元MACアドレスを書き換える際のメモリ書き込み不備です。
- CVE-2025-39682はkTLS受信処理でゼロ長レコードを扱う際のロジック不備です。
- Linux Kernel CNAが公開する修正済みバージョンは脆弱性ごとに異なります。
- ディストリビューションでは修正をバックポートしている場合があるため、Kernel本体のバージョン番号だけでなく各ベンダーのセキュリティアドバイザリ確認が必要です。
| CVE | コンポーネント | 主な影響 | Linux CNA CVSS v3.1 | CISA KEV | 是正期限 |
|---|---|---|---|---|---|
| CVE-2025-39964 | AF_ALG | 競合状態、状態破壊、権限昇格につながる可能性 | 7.8 High | 2026年9月18日 | 2026年9月21日 |
| CVE-2026-53266 | ebtables SNAT | メモリ破壊、DoS、権限昇格につながる可能性 | 8.8 High | 2026年9月18日 | 2026年9月21日 |
| CVE-2025-39682 | kTLS | カーネルメモリ破壊、DoS、情報漏洩・コード実行につながる可能性 | 9.8 Critical | 2026年9月18日 | 2026年9月21日 |
CISAが3件の実悪用を確認、米政府機関には3日での対応を要求
CISAは9月18日、まずCVE-2025-39964とCVE-2026-53266の2件をKEVへ追加し、別の通知でCVE-2025-39682も追加しました。
いずれも「active exploitation」の証拠があることをKEV追加理由としています。
CISAのKEV Catalogでは、3件すべてに以下の条件が設定されています。
| 項目 | 内容 |
|---|---|
| KEV追加日 | 2026年9月18日 |
| 是正期限 | 2026年9月21日 |
| Forensic triage | Yes |
| ランサムウェア利用 | Unknown |
| 対象 | Linux Kernel |
今回の期限は、従来のKEV対応期限を単純に適用したものではありません。
CISAは2026年6月にBOD 26-04「Prioritizing Security Updates Based on Risk」を発行し、従来のBOD 22-01などを置き換えました。
BOD 26-04では、公開インターネットから到達可能で、KEVに掲載され、悪用後に資産を全面的に制御されるなどリスクが高い条件では、3日以内の是正とフォレンジック・トリアージを要求します。
BOD自体の直接の適用対象は米Federal Civilian Executive Branch(FCEB)機関ですが、CISAは民間組織にもKEVを優先した脆弱性管理を推奨しています。
CVE-2025-39964:AF_ALGの競合状態、14年前から存在
CVE-2025-39964は、Linux Kernelの暗号APIをユーザー空間から利用するAF_ALGインターフェースに存在する競合状態です。
Linux Kernel CNAによると、同じAF_ALGソケットへ複数のスレッドが同時に書き込むと、データが予測不能な形で混在し、ソケット内部の状態に不整合が生じる可能性があります。
修正では、書き込み処理に排他的な所有状態を追加し、一度に1つの書き込みだけを許可するよう変更されました。
この問題はLinux 2.6.38で導入されており、長期間存在していた脆弱性です。
Red Hatは、ローカルユーザーがこの問題を利用した場合、システムクラッシュや暗号演算結果の破壊につながる可能性があると説明しています。
Linux Kernel CNAはCVSS v3.1を7.8(High)と評価し、攻撃ベクトルはLocal、必要権限はLow、ユーザー操作は不要としています。
一方、Red HatとUbuntuでは自社製品への実際の影響を基にCVSS 5.5(Medium)と評価しており、ベンダー間でスコアが異なります。
CVE-2025-39964の修正済みKernel
Linux Kernel CNAが「unaffected」とする主な修正版は次のとおりです。
| 系列 | 修正版 |
|---|---|
| 5.10 | 5.10.245以降 |
| 5.15 | 5.15.194以降 |
| 6.1 | 6.1.154以降 |
| 6.6 | 6.6.108以降 |
| 6.12 | 6.12.49以降 |
| 6.16 | 6.16.9以降 |
| メインライン | 6.17以降 |
Ubuntuはバックポートによって、Ubuntu 24.04 LTSでは6.8.0-90.91、22.04 LTSでは5.15.0-164.174などで修正済みとしています。
そのため、企業環境では上流Kernelの修正版だけで判断せず、利用しているディストリビューションのアドバイザリを確認します。
LinuxはAF_ALG自体を非推奨化
Linux Kernel公式ドキュメントでは、AF_ALGを「insecure and deprecated」と明記しています。
AF_ALGは2010年に導入されたユーザー空間向け暗号APIで、現在は後方互換性を主な理由として維持されています。
Kernel 7.3以降では、AF_ALGで利用できるアルゴリズムをデフォルトで制限する仕組みも導入されています。
AF_ALGを利用するアプリケーションが存在しない環境について、Kernelドキュメントはaf_alg_restrictによる制限またはKernel設定での無効化を案内しています。
Red HatもCVE-2025-39964の暫定回避策として、AF_ALGモジュールをロードしない方法を示しています。
ただし、本番環境で無効化する場合は、BlueZやiwdなどAF_ALGへ依存するソフトウェアの有無を事前に確認する必要があります。
CVE-2026-53266:ebtables SNATで共有メモリを書き換える可能性
CVE-2026-53266は、Linux Kernelのnetfilter bridgeにあるebtables SNAT処理のメモリ書き込み不備です。
ARPパケットの送信元ハードウェアアドレスをSNAT処理で書き換える際、対象範囲が書き込み可能であることを確認せずに処理を行う問題です。
特定条件では、spliceで取り込まれたファイルページや共有メモリに裏付けられたnonlinear socket bufferへ直接書き込みが行われます。
Red Hatは、この結果として、
- ファイルバックドメモリの破壊
- プロセス間の共有メモリ破壊
- Kernelクラッシュ
- 条件によるローカル権限昇格
につながる可能性があると説明しています。
悪用には特定のbridge netfilterルールが設定されている必要があるため、すべてのLinuxシステムが同じ条件で悪用されるわけではありません。
Linux Kernel CNAのCVSS v3.1は8.8(High)です。
CVE-2026-53266の修正済みKernel
Linux Kernel CNAが公開する主な修正版は次のとおりです。
| 系列 | 修正版 |
|---|---|
| 5.10 | 5.10.259以降 |
| 5.15 | 5.15.210以降 |
| 6.1 | 6.1.176以降 |
| 6.6 | 6.6.143以降 |
| 6.12 | 6.12.94以降 |
| 6.18 | 6.18.36以降 |
| 7.0 | 7.0.13以降 |
| メインライン | 7.1以降 |
Red HatではRHEL 8、RHEL 9向けに2026年7月までに修正アドバイザリを公開しています。
暫定回避策
Red Hatは、ARPハードウェアアドレスを書き換えるebtables SNATルールを無効化するか、bridge interface上でARPを対象とするSNATルールを削除する方法を案内しています。
ただし、ネットワーク構成に依存するため、設定変更前に既存のbridge・コンテナ・仮想化ネットワークへの影響を確認する必要があります。
CVE-2025-39682:kTLSのゼロ長レコード処理に不備
CVE-2025-39682は、Linux KernelのKernel TLS(kTLS)受信パスにあるロジック不備です。
kTLSでは、一部のTLS処理をKernel内で行うことで、アプリケーションとKernel間のデータ処理を効率化します。
問題は、rx_listから取得したゼロ長TLSレコードを処理する特定条件で発生します。
Linux Kernelの修正説明では、本来1回のrecvmsg()で同じ種類の連続したDATAレコード、または1つの非DATAレコードだけを処理すべきところ、ゼロ長レコードを起点とする条件で異なるレコード種別が同一処理へ混入する可能性がありました。
Red Hatは、この脆弱性についてkTLSが有効で、TCPソケットへTLS ULPが設定されている場合にのみリモートからトリガー可能と説明しています。
Linux Kernel CNAはCVSS v3.1を9.8(Critical)と評価しています。
一方、Red Hatは実際の製品構成を踏まえて7.0、Ubuntuは7.1と評価しており、ここでもスコアに差があります。
CVE-2025-39682の修正済みKernel
Linux Kernel CNAが公開する修正版は次のとおりです。
| 系列 | 修正版 |
|---|---|
| 6.1 | 6.1.149以降 |
| 6.6 | 6.6.103以降 |
| 6.12 | 6.12.44以降 |
| 6.16 | 6.16.4以降 |
| メインライン | 6.17以降 |
Linux 6.0より前はCNA上で非影響とされています。
Ubuntuでは24.04 LTSの標準Kernelについて6.8.0-86.87で修正済みです。22.04 LTSなど一部の系列は影響なしとされています。
Red Hatは暫定回避策として、kTLSを使用していない環境ではTLS Kernelモジュールをロードさせない方法を案内しています。
CISAは攻撃者・悪用手口・IOCを公表していない
3件はKEVに掲載されているため、「実際の攻撃で悪用されている」こと自体はCISAの一次情報で確認できます。
一方、9月22日時点でCISAは次の情報を公開していません。
- 脅威アクター名
- 国家関与の有無
- 被害組織
- 攻撃対象の業界
- 初期侵入経路
- 3件が同一攻撃で使われたか
- 悪用後に実行されたマルウェア
- IOC
- 攻撃件数
- ランサムウェアとの関連
そのため、「特定の攻撃グループがLinuxサーバーを大量攻撃している」「3件を連鎖した攻撃が確認された」といった説明は、現時点の一次情報では確認できません。
また、3件のうちCVE-2025-39964とCVE-2026-53266はローカル条件を前提とするため、KEV掲載を「インターネットから認証なしで直接rootを取得できる」と読み替えることもできません。
BOD 26-04ではパッチだけでなく侵害有無の確認を要求
今回の3件は、CISAのKEV上で「Forensic triage required per BOD-26-04: Yes」と指定されています。
BOD 26-04の実装ガイダンスでは、対象資産について脆弱性を修正するだけでなく、悪用済みでないかを確認するフォレンジック・トリアージを求めています。
CISAのガイダンスでは、主に次の流れを示しています。
- 対象システムと影響範囲を特定
- 必要に応じてRAMなど揮発性データを先に取得
- ログやディスクなどの証拠を保全
- 不正アクセス、侵入者の滞在、横展開、永続化、データ持ち出しを確認
- IOCを検証
- 48~72時間以内を目安にトリアージ結果を文書化
- インシデント対応へエスカレーションするか判断
CISAは、可能であれば証拠取得前にシステムを変更・修復しないよう案内しています。
ただし、これは米連邦政府機関向けの運用要件です。民間企業では、自社のインシデント対応手順、サービス影響、証拠保全要件を踏まえて優先順位を決める必要があります。
Linux管理者が確認したいポイント
今回の3件は対象となる機能と悪用条件が異なります。
そのため「Linux Kernelを使っている」という理由だけで、全資産を同じ優先度で扱うより、機能利用状況と外部公開範囲を合わせて確認します。
- 利用中のLinuxディストリビューションとKernelパッケージを棚卸しする
- 各ディストリビューションのセキュリティアドバイザリで修正状況を確認する
- CVE-2025-39964ではAF_ALGを利用するアプリケーションが存在するか確認する
- CVE-2026-53266ではbridge・ebtables・ARP SNATルールの利用状況を確認する
- CVE-2025-39682ではkTLSの利用有無を確認する
- インターネット公開サーバー、コンテナホスト、仮想化基盤を優先して確認する
- パッチ適用後はKernel再起動が必要か確認する
- KEV追加前後の不審な権限昇格、Kernelクラッシュ、異常なプロセス、ログ改変を確認する
- EDRやLinux監査ログでroot権限取得やコンテナ境界を越える挙動を確認する
- サポート終了Kernelを利用している場合はサポート版への移行を検討する
Linux Kernelでは、ディストリビューションベンダーが修正を旧Kernelへバックポートすることが一般的です。
そのため、uname -rで表示される上流Kernelバージョンだけを見て「修正版より古いから脆弱」と判断すると誤判定する場合があります。Ubuntu、Red Hat、Debian、SUSEなど、実際に利用しているベンダーのアドバイザリとパッケージリビジョンを基準に確認します。
Linux Kernelの別のローカル権限昇格脆弱性については、以下の記事でも整理しています。
関連:Linux Kernelの脆弱性 CVE-2026-68162、SCTPのUse-After-Freeでローカル権限昇格のおそれ
過去にCISA KEVへ追加されたLinux Kernelの権限昇格脆弱性については、以下の記事があります。
関連:Linux Kernel 権限昇格の脆弱性で悪用の可能性(CVE-2024-1086)
出典
- CISA Adds Two Known Exploited Vulnerabilities to Catalog – CISA
- CISA Adds One Known Exploited Vulnerability to Catalog – CISA
- Known Exploited Vulnerabilities Catalog – CISA
- BOD 26-04: Prioritizing Security Updates Based on Risk – CISA
- BOD 26-04: Implementation Guidance for Prioritizing Security Updates Based on Risk – CISA
- CVE-2025-39964 – Linux Kernel CVE record
- CVE-2026-53266 – Linux Kernel CVE record
- CVE-2025-39682 – Linux Kernel CVE record
- CVE-2025-39964 – Red Hat
- CVE-2026-53266 – Red Hat
- CVE-2025-39682 – Red Hat
- CVE-2025-39964 – Ubuntu
- CVE-2025-39682 – Ubuntu
- User Space Interface / AF_ALG – Linux Kernel documentation
- Kernel TLS – Linux Kernel documentation
関連記事
 ロシアの脅威に備える欧州 直近3カ月でドローン侵入・巡航ミサイル・サイバー攻撃、各国が法整備と民間防衛を強化
 OpenAIのGPT-6 Astraがゼロデイ 脆弱性を発見、サイバーセキュリティの能力がCriticalに達する
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存
 AI コーディング エージェント 10種に共通する構造的欠陥 GuardFall-数十年前のBashの欠陥がガードレールを回避
 アサヒ グループホールディングス、サイバー攻撃で11万超の個人情報漏洩-再発防止策を発表
 ChromeとEdgeのTikTok 動画 ダウンロード 拡張機能でサイバー攻撃 キャンペーン
 北洋銀行、スマホのウイルス感染による不正送金に注意喚起 顧客口座から送金された可能性ある事案
 FortinetのFortiSOAR / FortiWebに新たな認証関連の脆弱性(CVE-2025-59808/CVE-2025-64471)
 名古屋鉄道(名鉄)の社員が走行中の列車の乗務員室に知人を連れて無断侵入-重大な物理セキュリティリスクとインサイダー脅威の問題点