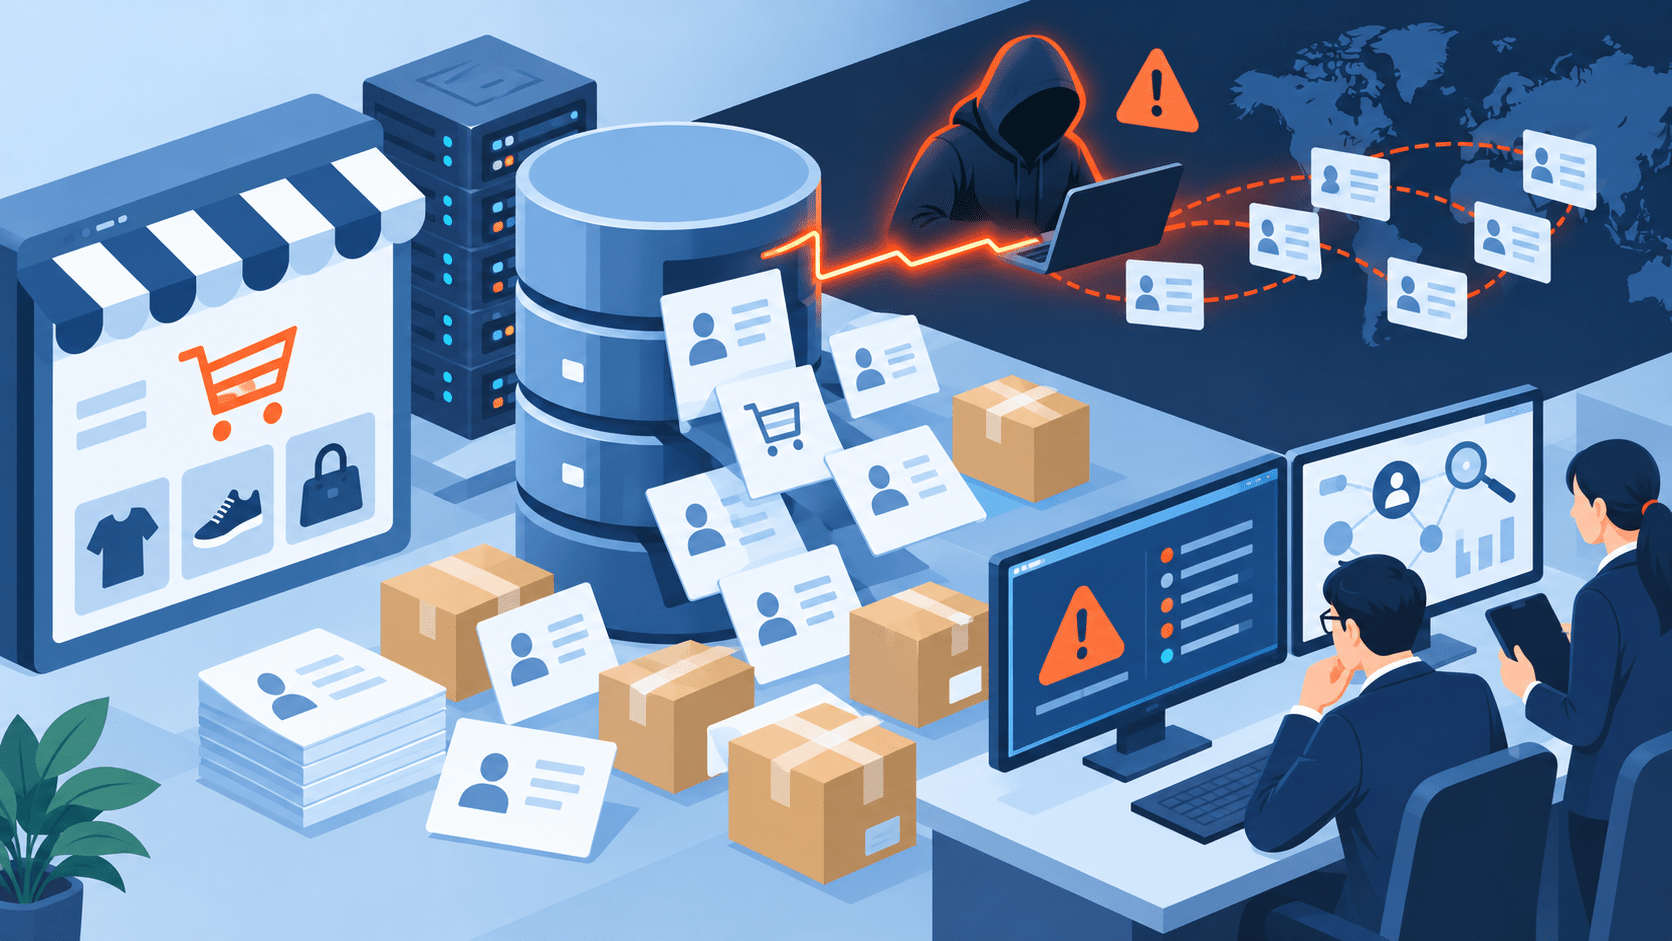
株式会社PFUは2026年9月18日、過去に「PFUダイレクト本店」で利用していた株式会社EストアーのECサイト管理システム「ショップサーブ」への不正アクセスにより、顧客の個人情報が漏えいしたと公表しました。
対象となる可能性がある注文データは最大169,355件です。ただし、同じ利用者による複数回の注文が含まれるため、169,355人の情報漏えいを意味するものではありません。また、実際に漏えいした件数はEストアーが引き続き調査しています。
漏えいが確認された購入者関連情報には、氏名、住所、電話番号、FAX番号、メールアドレス、勤務先、利用者が任意入力した情報が含まれます。一方、PFUダイレクト本店の利用者については、クレジットカード情報と会員ID・パスワードの漏えいはないことが確認されています。
PFUダイレクト本店の個人情報漏えいサマリー
確認されている内容:
- PFUは2026年9月18日、旧「PFUダイレクト本店」の利用者情報が漏えいしたと公表しました。
- 原因は、PFUが過去に利用していたEストアーの「ショップサーブ」への不正アクセスです。
- Eストアーでは2026年5月21日から8月1日にかけて、第三者がサーバー上で不正なプログラムを実行し、購入者情報を外部へ送信していました。
- PFUは8月2日、Eストアーからショップサーブへの不正アクセスについて連絡を受けました。
- 9月8日、PFUがEストアーへ確認した結果、PFUダイレクト本店の過去顧客情報が漏えい対象となっている可能性が判明しました。
- 9月17日、PFUダイレクト本店の利用者情報も実際の漏えい対象であることと、具体的な漏えい情報が判明しました。
- 対象となる可能性がある注文データは最大169,355件です。
- 169,355件には同一利用者による複数回の注文が含まれるため、対象人数ではありません。
- 実際に漏えいした件数はEストアーが調査中です。
- PFU利用者について漏えいが確認された情報は、氏名、住所、電話番号、FAX番号、メールアドレス、勤務先、任意入力情報などです。
- PFUダイレクト本店利用者のクレジットカード情報、会員ID、パスワードは漏えいしていないことが確認されています。
- 現在のPFUダイレクト本店は2025年10月からショップサーブを利用しておらず、現在運用中の各ECサイトへの影響は確認されていません。
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年9月18日 |
| 対象組織 | 株式会社PFU |
| 対象サービス | 旧「PFUダイレクト本店」などで利用していたEストアー「ショップサーブ」 |
| インシデント | ショップサーブへの不正アクセスによる購入者情報の外部漏えい |
| Eストアー側の不正アクセス期間 | 2026年5月21日~8月1日 |
| PFUが事案の連絡を受けた日 | 2026年8月2日 |
| PFU顧客情報が対象となる可能性を確認 | 2026年9月8日 |
| PFU顧客情報の漏えい対象入りを確認 | 2026年9月17日 |
| 対象となる可能性がある注文データ | 最大169,355件 |
| 実際の漏えい件数 | Eストアーが調査中 |
| 漏えいした情報 | 氏名、住所、電話番号、FAX番号、メールアドレス、勤務先、任意入力情報 |
| クレジットカード情報 | PFU利用者については漏えいなしを確認 |
| 会員ID・パスワード | PFU利用者については漏えいなしを確認 |
| 現在のPFUダイレクト本店 | 2025年10月からショップサーブを利用していない |
| 現在運用中の各ECサイトへの影響 | 確認されていない |
最大169,355件は「漏えい確定件数」ではない
PFUが公表した169,355件は、今回の不正アクセスで漏えいしたと確定した件数ではありません。
PFUは「対象となる可能性がある注文データ」を最大169,355件としています。この件数には、同一利用者が複数回注文したデータも含まれています。そのため、169,355件を対象人数や被害者数として扱うことはできません。
一方で、PFUダイレクト本店の購入者情報そのものが漏えい対象に含まれていることは9月17日に確認されています。
整理すると、現時点では次の状態です。
- PFUダイレクト本店利用者の個人情報漏えい:確認済み
- 対象となる可能性がある注文データ:最大169,355件
- 実際に漏えいした注文データ件数:調査中
- 実際の対象人数:公表されていない
件数の確定前に「16万9,355人が漏えい」と表現するのは適切ではありません。
氏名・住所・メールアドレス・勤務先などが漏えい
PFUが9月18日時点で公表した漏えい情報は、購入者関連情報と配送先情報です。
対象となる情報は次のとおりです。
- 氏名
- 住所
- 電話番号
- FAX番号
- メールアドレス
- 勤務先
- その他、利用者が任意に入力した情報
対象期間は、2008年12月5日のショップサーブ導入時から2025年10月31日までにPFUダイレクト本店を利用した顧客情報です。
また、アフィリエイトプログラムによる優待販売など、一部販売については2008年12月5日から2026年9月15日までの情報が対象とされています。
PFUは、現在のPFUダイレクト本店については2025年10月からショップサーブを利用していないと説明しています。Amazonマーケットプレイス店、楽天市場店、Yahoo!店についても別のシステムを利用しており、現在運用中の各ECサイトへの今回の影響は確認されていません。
クレジットカード情報と会員ID・パスワードはPFU利用者では漏えいなし
Eストアーが8月2日に公表したショップサーブ全体の第2報では、購入者情報だけでなく、会員ID・パスワード、クレジットカード情報の一部、店舗管理画面やFTPの認証情報なども漏えい対象に含まれていました。
Eストアーが公表したショップサーブ全体の対象件数は8,853,839件です。ただし、これも同一人物の複数登録データを含む可能性があり、対象人数ではありません。
一方、PFUダイレクト本店の利用者については状況が異なります。
PFUによると、Eストアーの調査で、PFUダイレクト本店利用者のクレジットカード情報と会員情報(会員ID・パスワード)は漏えいしていないことが確認されています。
ショップサーブ全体で漏えいした情報と、PFU利用者について実際に対象となった情報を混同しないようにする必要があります。
Eストアーでは5月21日から8月1日まで不正プログラムを実行
Eストアーは2026年8月2日の第2報で、ショップサーブのサーバーに対する外部からの不正アクセスについて、5月21日から8月1日にかけて第三者がサーバー上で不正なプログラムを実行していたと公表しました。
このプログラムにより購入者情報が外部へ送信され、情報漏えいが発生しました。
Eストアーは攻撃元からの通信遮断と、遮断後にアクセスできないことの確認を完了しています。一方、侵入に利用された具体的な脆弱性や認証情報、不正プログラムが設置されるまでの侵入経路については、第2報でも詳細調査中としています。
PFUは8月2日に事案連絡、9月17日に自社利用者の漏えい対象入りを確認
PFUの公表から確認できる経緯は次のとおりです。
| 日付 | 経緯 |
|---|---|
| 2026年5月21日 | Eストアーの調査で確認された不正アクセス開始日 |
| 8月1日 | Eストアーがショップサーブからの購入者情報漏えいを確認・公表 |
| 8月2日 | PFUがEストアーから本件の連絡を受領 |
| 9月8日 | PFUがEストアーへ確認し、過去のPFU顧客情報が漏えい対象となる可能性を確認 |
| 9月17日 | PFUダイレクト本店利用者の情報も漏えい対象であることと、具体的な漏えい情報が判明 |
| 9月18日 | PFUが公式公表 |
PFUは8月2日の時点でショップサーブ全体のインシデントについて連絡を受けていましたが、この時点で自社利用者情報が実際に漏えいしていることまで確認できていたとは説明していません。
9月8日に「対象となっている可能性」が判明し、9月17日にPFU利用者情報も漏えい対象であることが確認されています。
このため、公表までの時間差を評価する場合は、インシデントの認知、PFUデータが対象となる可能性の認知、実際の漏えい確認を分けて見る必要があります。
キングジムでも同じショップサーブ事案による漏えいを公表
Eストアーのショップサーブを過去に利用していた企業では、PFU以外にも影響が表面化しています。
キングジムは2026年9月4日、旧「キングジムストア」と「オフィスオンライン」の利用者情報が、同じショップサーブへの不正アクセスにより漏えいしたと公表しました。
キングジムについても、氏名、住所、電話番号、FAX番号、メールアドレス、勤務先、任意入力情報が対象となり、クレジットカード情報とログインパスワードの漏えいは確認されていません。
関連:キングジム、過去のEC利用者の個人情報漏えいを公表 Eストアー「ショップサーブ」への不正アクセスで
ショップサーブは複数事業者が共通利用するEC基盤です。そのため、基盤側で発生した1件の不正アクセスが、利用企業ごとの顧客情報漏えいとして時間差を伴って公表される状況となっています。
Eストアー全体の事案については、2026年8月の個人情報漏えい事例まとめでも整理しています。
対象者にはEストアーとPFUから順次連絡
Eストアーは、個別に漏えい対象であることが判明した利用者への連絡を開始しています。
PFUも、過去にPFUダイレクト本店を利用し、連絡先を確認できる顧客へ順次案内するとしています。
PFUは、同社やEストアー、カード会社などを装った不審なメール、電話、SNSへの注意を呼びかけています。
PFU利用者のパスワード漏えいは確認されていませんが、氏名やメールアドレスなどが漏えいしているため、これらの情報を利用したフィッシングやなりすまし連絡には注意が必要です。
情報システム部門・EC担当者への示唆
今回の事案では、現在は利用していない外部ECサービスに残っていた過去の顧客データが、数年後の不正アクセスで漏えい対象となりました。
SaaSや外部EC基盤を切り替える際は、契約終了やシステム移行だけでなく、旧サービス側に残るデータの削除状況まで確認する必要があります。
確認項目は次のとおりです。
- 現在利用中のEC・SaaSだけでなく、過去に利用していたサービスを一覧化できているか
- サービス解約・移行時に、顧客データやバックアップの削除条件を確認しているか
- 委託先が保持するデータの保存期間と削除時期を契約書や利用規約で確認しているか
- 外部サービスでインシデントが起きた際、どの顧客データが保存されていたか即座に確認できるか
- 自社がインシデント通知を受けた時点と、自社データが対象と判明した時点を分けて記録しているか
- 漏えい件数が確定していない段階で、「最大件数」「対象可能性」「確定件数」を区別して社内外へ説明できるか
- 委託先からの通知を受ける連絡先が、組織変更や担当者退職後も有効な状態になっているか
- 顧客へ通知する際、現在利用中のサービスと過去サービスの影響範囲を分けて説明できるか
今回のPFU事案では、旧ショップサーブ環境に保存されていた購入者情報の漏えいが確認された一方、実際の漏えい件数は確定していません。今後は、Eストアーの調査による確定件数と個別対象者の特定が確認点になります。
出典
- 外部サービスEストアー「ショップサーブ」への不正アクセスに伴う「PFUダイレクト本店」の個人情報漏えいに関するお詫びとお知らせ – 株式会社PFU
- 不正アクセスによる個人情報漏えいに関するお知らせ(第2報) – 株式会社Eストアー
- 不正アクセスによる個人情報漏えいに関するお詫びとお知らせについて – 株式会社Eストアー
関連記事
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円
WelcomeHRを運営するワークスタイルテックが約15万人の個人情報漏洩を発表
福島県郡山市の委託先社員がマイナンバーカードの個人情報を私的に利用