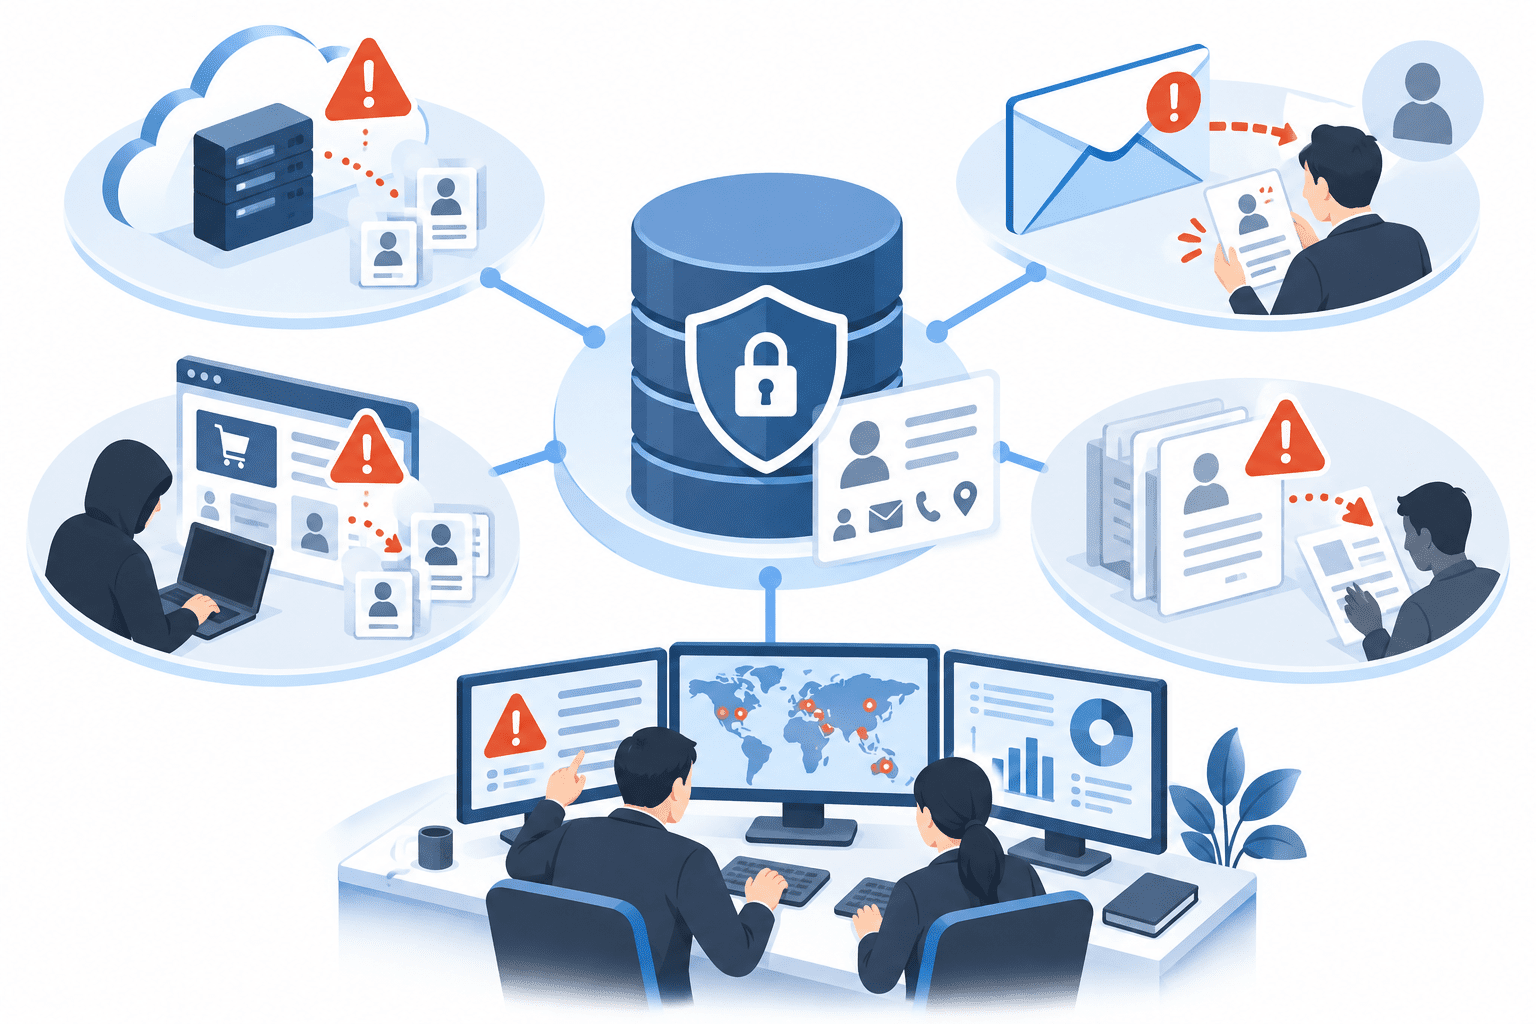
2026年8月には、EストアーのEC構築サービス「ショップサーブ」、さくらインターネット、中部電力、講談社などで、不正アクセスやフィッシングを起点とする個人情報漏えい・漏えいのおそれが公表されました。一方、デジタル庁のファイル作成ミス、大阪公立大学医学部附属病院の取引業者による患者画像の持ち出し、自治体職員による公文書の無断持ち出しなど、外部からの攻撃を伴わない事案も発生しています。
同月には、数か月前のランサムウェア被害について、影響する情報の範囲が後から判明した事例もありました。この記事では、2026年8月に公表・更新された国内17件を、情報漏えいの確認、漏えいのおそれ、外部持ち出しの未確認といった状態を区別して整理します。9月・10月に判明した重要な続報は、8月の公表件数に混ぜず、別途追記しています(最終確認:2026年10月12日)。
年間の主要事例は2026年のサイバー攻撃・情報漏洩事例まとめで確認できます。
2026年8月 個人情報漏洩事例一覧【企業・自治体・大学】
| 公表・更新日 | 組織・サービス | インシデントの概要 | 対象規模・確認状況 |
|---|---|---|---|
| 8月17日・19日(9月10日続報) | さくらインターネット | レンタルサーバ環境・販売管理システムへの不正アクセス | 販売管理システムで最大136万563アカウントに閲覧・取得の可能性(9月10日第3報) |
| 8月28日 | コロナ | 施工情報を管理するクラウド環境への不正アクセス | 最大3万5,000人分の個人情報漏えいのおそれ |
| 8月27日 | 01銀行 | 顧客識別情報などへの不正アクセス | 最大100社分の情報が対象 |
| 8月25日 | 静岡県長泉町 | 職員による公文書の無断持ち帰り | 約2万枚との報道。第三者への流出は確認されず |
| 8月26日 | 日本スウェージロックFST | 3月のランサムウェア被害に関する調査結果 | 従業員・取引先担当者の個人情報が対象 |
| 8月25日 | ハンズホールディングス | 6月の不正アクセスの続報 | 従業員情報などに漏えいのおそれ、マイナンバーは閲覧のおそれ |
| 8月24日 | アフラック生命保険 | 漏えいした口座情報の金融機関への提供 | 約22万人分、二次被害防止のための連携 |
| 8月24日 | 朝日放送テレビ・アイネックス | メール・クラウドへの不正アクセス調査結果 | メールアドレス373件の漏えい確認、別途46件に漏えいのおそれ |
| 8月22日 | 虫退治ドットコム | 決済ページへの不正プログラム設置 | 15人に個人情報漏えいのおそれ、うち6人はカード情報も対象 |
| 8月20日 | コタ | 3月のランサムウェア被害の続報 | 個人情報延べ10万9,147件、株主情報5万5,408件に閲覧のおそれ |
| 8月19日 | ジェックス | 2月のランサムウェア被害の続報 | 顧客情報7万7,619件が一時閲覧可能な状態 |
| 8月17日 | ロジックベイン | 2025年12月のランサムウェア被害の続報 | 約9万7,338人が対象、うち1万7,559人分の情報公開を確認 |
| 8月12日 | 大阪公立大学医学部附属病院 | 取引業者による患者のX線画像撮影・持ち出し | 患者情報を含む画像13件 |
| 8月7日 | デジタル庁 | ログイン履歴ファイルの作成・送付ミス | 各資格管理団体の職員150人分の個人情報漏えい |
| 8月4日 | 中部電力 | 一部システムの認証情報の不正利用 | 連絡先情報など最大約7万4,100件に漏えいのおそれ |
| 8月3日 | 講談社 | フィッシングによるメールアカウント乗っ取り | 連絡先情報最大3,812件が対象、553件に不審メール送信 |
| 8月1日(2日続報) | Eストアー「ショップサーブ」 | 不正プログラムによる購入者情報の外部送信 | 885万3,839件。重複を含む可能性があり人数ではない |
※公表日とインシデント発生日は必ずしも一致しません。表中の数値は「人数」「レコード件数」「アカウント数」「送信先数」が混在しており、単純合算して月間の漏えい人数を算出することはできません。「漏えいのおそれ」を漏えい確定件数として扱っていません。
大規模な不正アクセス・クラウドサービスからの漏えい
Eストアー「ショップサーブ」、購入者情報885万3,839件が漏えい
株式会社Eストアーは8月1日、ECサイト構築サービス「ショップサーブ」に対する不正アクセスを公表しました。8月2日の第2報によると、5月21日から8月1日まで、外部の第三者がサーバー上で不正プログラムを実行し、購入者情報を外部へ送信していました。
公表された対象件数は885万3,839件ですが、同じ人の複数の登録情報が含まれる可能性があり、約885万人という実人数を示す数字ではありません。店舗の管理画面、メールシステム、FTPなどの認証情報も影響対象に含まれます。
10月の続報: その後もショップサーブ利用企業から影響の公表が続き、マガジンハウス、北海道ぎょれん、ショップベルナティオ、ふぐの魚重などが新たに判明しました。旧サービスの利用を終了していた事業者についても、過去データの影響が明らかになっています。影響店舗の詳細はショップサーブへの不正アクセスと影響企業一覧に集約しています。店舗別の件数を全体の885万3,839件へ加算しないよう注意が必要です。
さくらインターネット、販売管理システムとレンタルサーバの影響を区別
さくらインターネットは8月9日に異常を検知し、8月17日以降、レンタルサーバなどへの不正アクセスを公表しました。9月10日の第3報では、二つの対象範囲が示されています。
- 「さくらのレンタルサーバ」:第三者に情報を閲覧・取得された可能性がある対象は951アカウント。8月17日時点の583アカウントから増加しました。
- 販売管理システム:会員情報等の閲覧・取得の可能性がある対象は最大136万563アカウント。うち30アカウントではハッシュ化されたパスワード情報も閲覧された可能性があります。
販売管理システムに対する不正アクセスは2023年4月から2026年3月までの間に発生したと説明されています。両システムの侵害の関連性を示す明確な根拠は確認されていません。事業者は調査の結果、外部持ち出しを裏付ける明確な事実や二次被害を確認していないとしています。対象アカウント数を「漏えいが確定した人数」と表現することは適切ではありません。
中部電力、最大約7万4,100件の連絡先情報に漏えいのおそれ
中部電力は8月4日、一部システムへの不正アクセスにより、役職員の電子メールやグループの連絡先情報が外部へ漏えいした可能性があると発表しました。7月29日に第三者機関から情報提供を受けて調査したところ、システムの資格情報が不正利用されていました。
対象の連絡先情報は最大約7万4,100件です。発表時点で、電力供給システムや電気・ガスの顧客情報を扱うシステムへの不正アクセスの痕跡、電力供給への影響は確認されていません。
関連:中部電力の不正アクセス
コロナ、施工情報クラウドから最大3万5,000人分に漏えいのおそれ
住宅設備機器メーカーのコロナは8月28日、施工情報を管理するクラウドサービスに対する不正アクセスを公表しました。顧客の氏名・住所など最大3万5,000人分の情報が漏えいした可能性があります。攻撃者側はデータ保有を主張していますが、その主張だけで流出の事実や攻撃者の帰属が確定するわけではありません。
外部サービスに保存した施工情報や過去の顧客データについても、契約終了時の削除、アクセス権、事故時の通知条件を確認する必要があります。
01銀行、最大100社分の識別情報などが対象
01銀行は8月27日、顧客が利用するシステムの識別情報とメールアドレスの漏えいを公表しました。8月17日に不正アクセスを検知しており、最大100社分が影響対象とされています。氏名や住所だけでなく、システム連携に用いられる識別情報についても利用箇所や再発行の要否を確認することが課題になります。
関連:01銀行の不正アクセス
フィッシング・メールアカウントへの不正アクセス
講談社、最大3,812件の連絡先情報が対象、553件へ不審メール
講談社は8月3日、社用メールアカウントが不正アクセスを受けた事案を公表しました。取引先を装ったフィッシングメールを通じて認証情報が入力され、アカウントが侵害されたとされています。最大3,812件の連絡先情報が対象となり、乗っ取られたアカウントから553件に対して新たなフィッシングメールが送信されました。
553件は「フィッシングメールが送信された対象」の件数であり、553人が認証情報を窃取されたことを示す数字ではありません。メールアカウントへの侵入後は、送信済みメールや転送設定、連携サービスの権限も含めた確認が必要になります。
従業員が不審メールを識別・報告する訓練の設計は、標的型攻撃メール訓練の進め方・効果測定で整理しています。訓練だけで認証情報の悪用を防げるわけではなく、認証方式やセッション失効手順も別途検討します。
関連:講談社のフィッシング被害
朝日放送テレビ・アイネックス、373件のメールアドレス漏えいを確認
朝日放送テレビは8月24日、グループ会社アイネックスのメールアカウントとクラウドサービスへの不正アクセスについて調査結果を公表しました。
不審メールの送信によって373件のメールアドレスが漏えいしたことを確認しています。一方、第三者による操作・閲覧を否定できない32通のメールに含まれていた46件の氏名・電話番号・メールアドレスは、漏えいのおそれがある情報として扱われています。その46件のうち6件が朝日放送テレビ従業員に関する情報です。
「373件の確定」と「46件の可能性」は対象範囲や確認状態が異なります。後者を46件の漏えい確定とするのは不正確です。
虫退治ドットコム、15人に漏えいのおそれ、うち6人はカード情報も対象
環境機器が運営する通販サイト「虫退治ドットコム」では、8月11日から18日まで、決済ページに不正プログラムが設置されていました。8月22日の公表によると、期間中の15人に個人情報漏えいのおそれがあり、うち6人ではクレジットカード番号や有効期限なども対象に含まれています。
件数が少なくても、決済ページへの不正プログラム設置はカード不正利用へつながり得ます。EC事業者は外部スクリプト、決済画面の改ざん、管理権限の変更を監視する必要があります。
人的ミス・内部者・取引業者による情報持ち出し
デジタル庁、作業手順書の曖昧さから150人分の情報を誤送付
デジタル庁は8月7日、国家資格等情報連携・活用システムで各資格管理団体の職員150人分の氏名・ユーザーIDなどが、他省庁に送付するログイン履歴ファイルへ誤って含まれていたことを公表しました。
公式発表によると、複数の抽出データから送付先の省庁担当者分だけを取り出すべきところ、作業手順書の曖昧な記載によって誤りが発生しました。送付先ではファイルが第三者へ転送されず削除されたことが確認され、発表時点で二次被害は確認されていません。
大阪公立大学医学部附属病院、取引業者がX線画像13件を撮影
大阪公立大学医学部附属病院は8月12日、手術室に立ち入った取引業者の従業員が、患者情報を含むX線画像を私物のスマートフォンで撮影して院外へ持ち出した事案を公表しました。撮影は2025年10月で、対象は13件とされています。
自組織の職員以外が業務上の必要から施設へ入る場合も、撮影・記録のルール、私物端末の持ち込み条件、患者情報へのアクセスを管理する必要があります。
静岡県長泉町、公文書の無断持ち出しを理由に職員を懲戒免職
静岡県長泉町は8月25日、廃棄対象の公文書を無断で自宅に持ち帰った職員を懲戒免職にしたと公表しました。報道では文書は約2万枚とされています。個人情報を含む文書もありましたが、第三者への情報流出は確認されていません。
この事案は「漏えい確認事例」とは区別し、組織が保管・廃棄すべき個人情報を含む文書の不適切な持ち出し事例として整理します。
過去のランサムウェア被害で8月に判明した個人情報への影響
コタ、個人情報延べ10万9,147件と株主情報5万5,408件に閲覧のおそれ
コタは8月20日、3月のランサムウェア被害に関連し、個人情報延べ10万9,147件および株主情報5万5,408件について、外部から閲覧された可能性を否定できないと公表しました。対象情報を「漏えい確定」とはせず、可能性のある情報として対象者への対応を進めています。
ジェックス、顧客情報7万7,619件が一時閲覧可能な状態
ジェックスは8月19日、2月に発生したランサムウェア攻撃の調査結果として、顧客情報7万7,619件が一時的に攻撃者から閲覧できる状態だったと公表しました。外部への流出や不正利用が確認されたという意味ではありません。
ロジックベイン、約9万7,338人が対象、一部の公開を確認
ロジックベインは8月17日、2025年12月のランサムウェア被害に関する続報を公表しました。対象は約9万7,338人とされ、そのうち1万7,559人分について攻撃者のリークサイトでの公開を確認しています。公開確認された部分と、漏えいのおそれがある対象全体を区別する必要があります。
ハンズホールディングス、従業員情報とマイナンバーに影響のおそれ
ハンズホールディングスは8月25日、6月に発生したランサムウェアを伴う不正アクセスについて第2報を公表しました。従業員等の個人情報に漏えいのおそれがあり、マイナンバーについては「閲覧のおそれ」と説明しています。マイナンバーが外部へ流出したことを断定するものではありません。
日本スウェージロックFST、従業員・取引先担当者の個人情報が対象
日本スウェージロックFSTは8月26日、3月のランサムウェア被害について、調査の結果、従業員や取引先担当者の個人情報が漏えいした、または漏えいしたおそれがあると公表しました。発生月と公表月が離れているため、8月に「発生した」被害として扱わず、8月に判明した続報として掲載します。
アフラック生命保険、約22万人の漏えい口座情報を金融機関へ提供
アフラック生命保険は8月24日、6月に公表した不正アクセスに関して、漏えいした保険料振替口座の情報を金融機関へ提供したと公表しました。対象は約22万人です。発覚後の二次被害対策として、金融機関との連携が進められた事案であり、8月に新たに22万人の漏えいが発生したわけではありません。
8月の事案について9~10月に判明した重要続報
REXT(WonderGOO・新星堂など)、104万4,906件に漏えいのおそれ【10月9日第5報】
RIZAPグループは10月9日、子会社REXT HoldingsおよびREXTに対するランサムウェア攻撃の外部調査結果を第5報として公表しました。本件は8月10日から公表が続いていた事案です。
対象は会員登録情報、WonderGOO・新星堂の予約関連情報、WonderREXの買取関連情報、APORITO事業の顧客・取引先情報、従業員情報など、計104万4,906件とされています。氏名・住所・電話番号・メールアドレスなどが含まれ、クレジットカード情報は対象外です。
同社によると、暗号化されたサーバーからの情報窃取を裏付ける事実は確認されていないものの、攻撃者がアクセスした可能性を否定できないため、漏えいのおそれがある情報として扱っています。これは「104万4,906件が外部に流出したことが確定した」という意味ではありません。
この事案は、8月に発生・公表された攻撃について10月に影響件数が明らかになった続報であり、上記の「8月に公表・更新された17件」には含めず掲載しています。
情報システム部門が確認したい3つの対策
1.メール・クラウドアカウントの侵害後に何を停止するか
講談社やアイネックスでは、メールアカウントの不正利用が外部への不審メール送信につながりました。パスワードを変更するだけでなく、既存セッションの失効、転送ルール、連携するクラウドサービス、送信履歴、外部共有設定を一連の確認手順に含めます。従業員訓練は、クリック率だけでなく、不審メールの報告とアカウント停止の連携まで評価対象にできます。
2.委託先・旧システム・物理媒体に残る個人情報を棚卸しする
ショップサーブの事例では、サービス利用終了後の情報が影響対象となった利用企業も確認されています。大阪公立大学医学部附属病院では取引業者による画像持ち出しが発生しました。個人情報の保存場所を現行システムに限定せず、委託先、旧サービス、紙媒体、業務で許可した撮影・記録端末まで確認します。
これらの人的・プロセス上の不備は、「たった一人のインシデント」で情報漏えい等が生じた事例と対策(資料)でも整理しています。
3.漏えい確定前でも対応が必要な条件を決めておく
さくらインターネット、コタ、ジェックス、REXTなどは、実際に情報が外部へ持ち出されたことの確認状況がそれぞれ異なります。自社で事故が発生した際には、「漏えい確定か否か」の結論だけを待つのではなく、アクセス可能性、対象情報の機微性、法令上の報告要否、本人通知、取引先への説明を別々に判断します。
初動調査から経営判断、当局・本人への報告、復旧までの社内外対応は、サイバー攻撃・ランサムウェア被害時の社内・社外対応フローにまとめています。
出典・関連する公式発表
- デジタル庁「職員の個人情報の漏えいについて」(2026年8月7日)
- Eストアー「不正アクセスによる個人情報漏えいに関するお知らせ(第2報)」(2026年8月2日)
- さくらインターネット「当社システムへの不正アクセスに関する調査結果および再発防止策について(第三報)」(2026年9月10日)
- RIZAPグループ「当社グループにおける不正アクセスによる情報漏えいのおそれに関するお知らせとお詫び(第5報)」(2026年10月9日)
- 朝日放送テレビ・アイネックスの調査内容(セキュリティ対策Lab詳細記事)
関連記事
 英首相、2016年EU離脱国民投票へのロシア介入を明言―判断根拠は非公表、情報戦対策の経緯を検証
 インパクトフィールド、cabic株式会社の「cabic.jp」を第三者が取得 旧公式サイトを再現したようなサイト公開、個人情報入力に注意
 2026年8月 サイバー攻撃の被害 事例 まとめ
 2026年5月 ランサムウェアの被害 事例 まとめ
 Fortinet、FortiWebとFortiManagerの認証関連 脆弱性を修正-未認証ログイン・FortiGateなりすましの恐れ(CVE-2026-26035/CVE-2026-70468)
 Microsoftの公式 SNS アカウントが乗っ取り被害、偽「Clippy」暗号資産トークンの宣伝に悪用
 2026年3月 ランサムウェアの被害 事例 まとめ
 2026年4月 ランサムウェアの被害 事例 まとめ
 2026年6月 情報漏洩の事例まとめ(機密情報・営業秘密)

