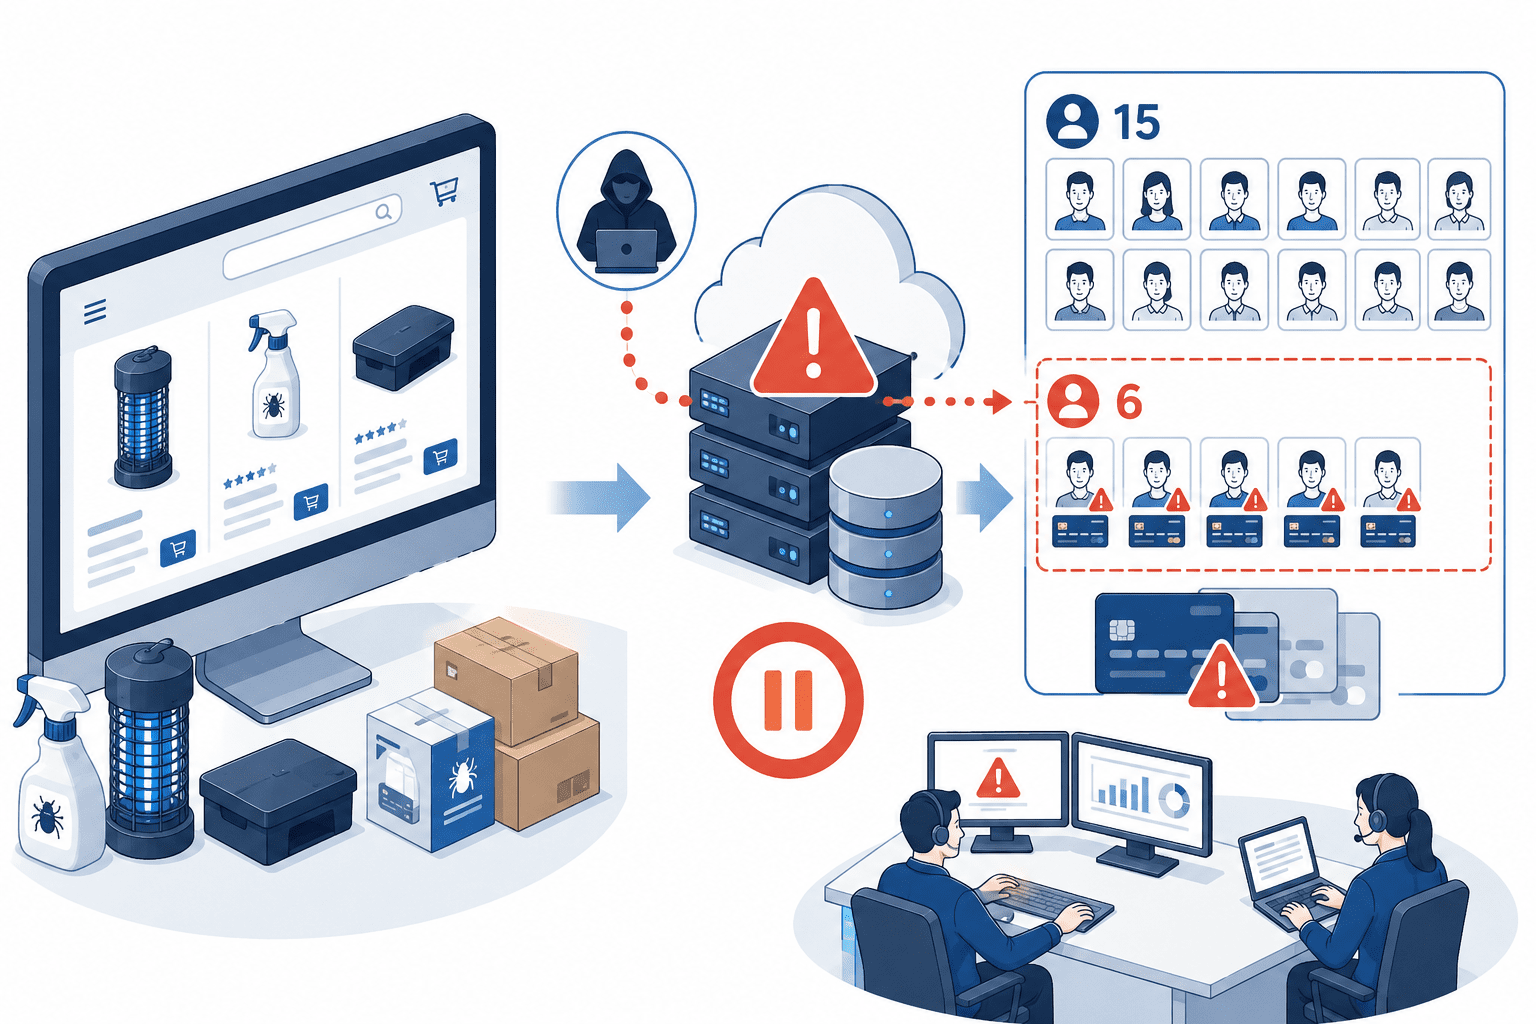
環境機器株式会社は2026年8月22日、同社が運営する通販サイト「虫退治ドットコム」が第三者による不正アクセスを受け、決済ページに不正なプログラムが設置されていたことを公表しました。
同社の調査では、サイトで使用していたシステムの一部に存在した脆弱性が悪用され、管理者権限が不正に取得されたものと現時点で判断しています。
不正プログラムは2026年8月11日14時49分から8月18日14時00分まで稼働しており、この期間に決済ページへ到達した15人について、氏名、住所、電話番号、メールアドレス、注文情報などが漏えいした可能性があります。
15人のうちクレジットカードを利用した6人については、カード番号、有効期限、セキュリティコード、カード名義人が取得された可能性があります。
一方、同社サーバーの記録からは、対象となる情報が実際に外部へ送信されたかどうかを確認できていません。このため、環境機器は「情報漏えいが確認された」とはせず、漏えいした可能性があるものとして対象者への対応を進めています。
追記(2026年8月27日):本記事公開後、一次情報の記載内容が更新されたことを確認しました。被害拡大防止の観点から原因となった製品・脆弱性に関する情報の公開時期が調整されているため、本記事でも製品等を特定し得る記載を一時的に削除・修正しています。インシデントの発生、影響範囲、対応状況については、現在公開されている一次情報に基づき掲載を継続しています。
「虫退治ドットコム」不正アクセスのサマリー
- 環境機器は2026年8月22日、「虫退治ドットコム」への不正アクセスを公表しました。
- 決済ページに第三者が設置した不正プログラムが存在していました。
- 同社は、使用していたシステムの一部に存在した脆弱性が悪用され、管理者権限が不正に取得されたものと現時点で判断しています。
- 不正プログラムの稼働期間は2026年8月11日14時49分から8月18日14時00分までです。
- 漏えいのおそれがある顧客は合計15人です。
- 内訳は、クレジットカード利用者6人、カード以外の支払方法を利用した8人、注文未完了で決済ページへ到達した1人です。
- 氏名、住所、電話番号、メールアドレス、注文情報などが漏えいした可能性があります。
- カード利用者6人については、カード番号、有効期限、セキュリティコード、カード名義人が取得された可能性があります。
- サーバーの記録から、対象情報が実際に外部へ送信されたかどうかは確認できていません。
- 不正プログラムの除去と原因となった脆弱性への対策は8月18日に完了しています。
- 8月22日の公表時点で、本件に関連する新たな不正アクセスや改ざんは確認されていません。
- 対象顧客への個別連絡と、決済代行会社および個人情報保護委員会への報告が進められています。
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年8月22日 |
| 対象組織 | 環境機器株式会社 |
| 対象サービス | 通販サイト「虫退治ドットコム」 |
| インシデント | 不正アクセス、決済ページへの不正プログラム設置 |
| 不正プログラム稼働期間 | 2026年8月11日14時49分~8月18日14時00分 |
| 侵入原因 | システムの一部に存在した脆弱性が悪用されたものと現時点で判断 |
| 権限 | 管理者権限が不正に取得されたものと判断 |
| 漏えいのおそれがある顧客 | 15人 |
| カード情報が対象となる顧客 | 6人 |
| その他の支払方法 | 8人 |
| 注文未完了 | 1人 |
| 漏えいした可能性がある情報 | 氏名、住所、電話番号、メールアドレス、注文情報など |
| カード利用者で対象となる情報 | カード番号、有効期限、セキュリティコード、カード名義人 |
| 外部送信 | 実際に外部へ送信されたかは確認できず |
| 対応 | 不正プログラム除去、脆弱性への対策、対象顧客への個別連絡 |
| 個人情報保護委員会 | 報告を進めている |
| 脆弱性の詳細 | 現在の公表情報では明らかにされていません |
システムの一部に存在した脆弱性を悪用
環境機器によると、不正アクセスについて調査した結果、通販サイトで使用していたシステムの一部に存在した脆弱性が悪用され、第三者に管理者権限を不正に取得されたものと現時点で判断しています。
その後、決済ページに不正なプログラムが設置されていたことが判明しました。
現在公開されている情報では、原因となったシステムや製品、脆弱性の技術的な内容など、攻撃を具体的に再現または特定できる詳細については明らかにされていません。
そのため、公開情報から特定の製品や脆弱性を今回の侵入原因と結び付けることはできません。
不正プログラムは約7日間稼働
不正プログラムが稼働していた期間は、2026年8月11日14時49分から8月18日14時00分までです。
この期間中に決済ページへ到達した顧客が、今回の調査対象となっています。
環境機器は8月18日、不正プログラムを除去するとともに、原因となった脆弱性への対策を完了しました。
8月22日の公表時点では、本件に関連する新たな不正アクセスや改ざんは確認されていません。
一方で、公表資料からは、不正アクセスそのものがいつ開始されたのか、脆弱性がいつから存在していたのか、不正プログラムが設置された時刻と管理者権限が不正取得された時刻が同一であるのかまでは確認できません。
15人の個人情報に漏えいのおそれ
環境機器は、不正プログラムが稼働していた期間中に決済ページへ到達した15人について、情報が漏えいした可能性があるとしています。
対象者の内訳は以下のとおりです。
| 対象 | 人数 |
| クレジットカード情報が漏えいした可能性がある顧客 | 6人 |
| クレジットカード以外の支払方法を利用した顧客 | 8人 |
| 注文未完了で決済ページへ到達した顧客 | 1人 |
| 合計 | 15人 |
漏えいした可能性がある情報には、氏名、住所、電話番号、メールアドレス、注文情報などが含まれています。
ここで注意が必要なのは、15人全員について「情報漏えいが確認された」と公表されているわけではない点です。
環境機器は、同社サーバーの記録から対象となる情報が実際に外部へ送信されたかどうかを確認できないため、対象者について「漏えいした可能性がある」として対応しています。
カード利用者6人は番号・有効期限・セキュリティコードも対象
15人のうち、クレジットカードを利用した6人については、カード情報が取得された可能性があります。
環境機器が漏えいの可能性があるとしているカード情報は以下のとおりです。
- カード番号
- 有効期限
- セキュリティコード
- カード名義人
決済ページに第三者による不正なプログラムが設置されていたことから、利用者が決済時に入力した情報が取得された可能性があります。
ただし、同社サーバーの記録では、これらの情報が実際に外部へ送信されたかどうかまでは確認できていません。
このため、「カード情報6人分が流出した」と断定するのではなく、「6人のカード情報が漏えいした可能性がある」と整理する必要があります。
8月22日付の公表では、本件に関連したクレジットカード情報の不正利用が実際に確認されたとの説明はありません。
不正プログラム除去と脆弱性への対策は8月18日に完了
環境機器は2026年8月18日、不正プログラムの除去と原因となった脆弱性への対策を完了しました。
8月22日の公表時点では、本件に関連する新たな不正アクセスや改ざんは確認されていません。
同社は対象となる顧客へ個別に連絡するとともに、決済代行会社および個人情報保護委員会への報告を進めています。
公表では「報告を進めている」とされていることから、8月22日時点で各報告手続きがすべて完了しているとまでは確認できません。
環境機器を装ったフィッシングにも注意
環境機器は、個別通知を受け取った顧客に対し、通知内容を確認したうえで必要な対応を取るよう求めています。
また、本件に便乗して環境機器を装い、カード情報やパスワードなどを尋ねる不審な電話やメールにも注意するよう呼びかけています。
一般的に、氏名やメールアドレス、注文情報などが第三者に取得された場合には、実際のサービス利用状況を踏まえたフィッシングメールやなりすまし連絡に悪用される可能性があります。
ただし、本件でこうした二次被害が実際に発生したとの発表はありません。
個別連絡を受けた利用者は、送信元やリンク先を確認するとともに、不審な電話やメールを通じてカード情報、パスワードなどを入力・回答しないことが重要です。
情報システム部門・ECサイト運営者への示唆
今回の事案では、Webサイトで使用されていたシステムの一部に存在した脆弱性が悪用され、管理者権限が不正に取得されたものと環境機器は判断しています。
ECサイトやWebサービスでは、アプリケーション本体だけでなく、周辺システムや外部コンポーネントを含めて構成を把握し、継続的に脆弱性を管理することが重要です。
特に、導入しているソフトウェアやコンポーネントについて、製品名、提供元、バージョン、サポート状況、更新履歴などを資産台帳として管理しておくことで、脆弱性が公表された際に自社への影響を迅速に確認しやすくなります。
また、決済ページは個人情報やカード情報など重要な情報を扱うため、不正な改ざんが行われた場合の影響が大きくなります。
ファイルやJavaScriptなどの変更監視、管理画面へのアクセス制御、多要素認証、管理者権限の最小化、WAFによる監視、ログの継続的な確認など、複数の対策を組み合わせることが重要です。
さらに、インシデント発生後に「情報が外部へ送信されたか」を確認できるログが残っているかという点も重要です。
今回、環境機器はサーバーの記録から対象情報が実際に外部へ送信されたかどうかを確認できませんでした。
Webサーバーだけでなく、WAF、CDN、プロキシ、DNSなどを含め、不審な外部通信やページ改ざんが発生した際に時系列で追跡できるログの取得・保存設計を検討する必要があります。
同時に、脆弱性情報については、修正方法が利用者へ十分に行き渡る前に詳細を公開することで、未対応環境への攻撃に利用される場合があります。
製品ベンダーやサービス提供者が脆弱性の詳細な公表時期を調整している場合には、利用者への対策展開と情報公開のバランスを考慮することも、被害拡大を防ぐうえで重要となります。
セキュリティ対策Labでは、ECサイトへの不正アクセスとカード情報漏えいの事例を「2025年に発生した ECサイト/通販サイトへのサイバー攻撃の事例と対策」でも整理しています。
出典
- 不正アクセスによるお客様情報漏えいの可能性に関するお詫びとお知らせ – 環境機器株式会社
- EC-CUBE公式 Amazon Pay決済プラグイン – 株式会社イーシーキューブ
- 脆弱性リスト – 株式会社イーシーキューブ
- 虫退治ドットコム ご利用ガイド – 環境機器株式会社
- 2025年に発生した ECサイト/通販サイトへのサイバー攻撃の事例と対策 – セキュリティ対策Lab
関連記事
 ボストン・サイエンティフィック、サイバー攻撃によるインシデントは一部オンプレミス環境に限定 製造・出荷に影響も一部出荷は復旧へ
 トラストバンクの自治体向け電子申請システム LoGoフォームに不正アクセス-個人情報漏洩の可能性
 中央アジア政府機関狙う「SilkParasite」、7種のRATをサイバー攻撃に使用 Bitdefenderは中国系ハッカー グループとの関連を中程度の確度で評価
 スペイン・ポルトガルの電力が復旧
 九州電力送配電、個人情報 入り外部記憶媒体紛失 の最終報告-対象は最大1,354万件に拡大
 米軍ミサイル在庫、イラン紛争で大幅消耗 -日本向けトマホーク延期をめぐる報道と防衛省見解の食い違い
 脅威ハンティングとは?概要・流れ・必要性と米国・英国・イスラエルの公的事例を解説
 セキュリティ教育で従業員の行動を変える5つのステップ-海外公的機関の知見から解説
 サイバー攻撃集団 ロックビット(LockBit)とは?

