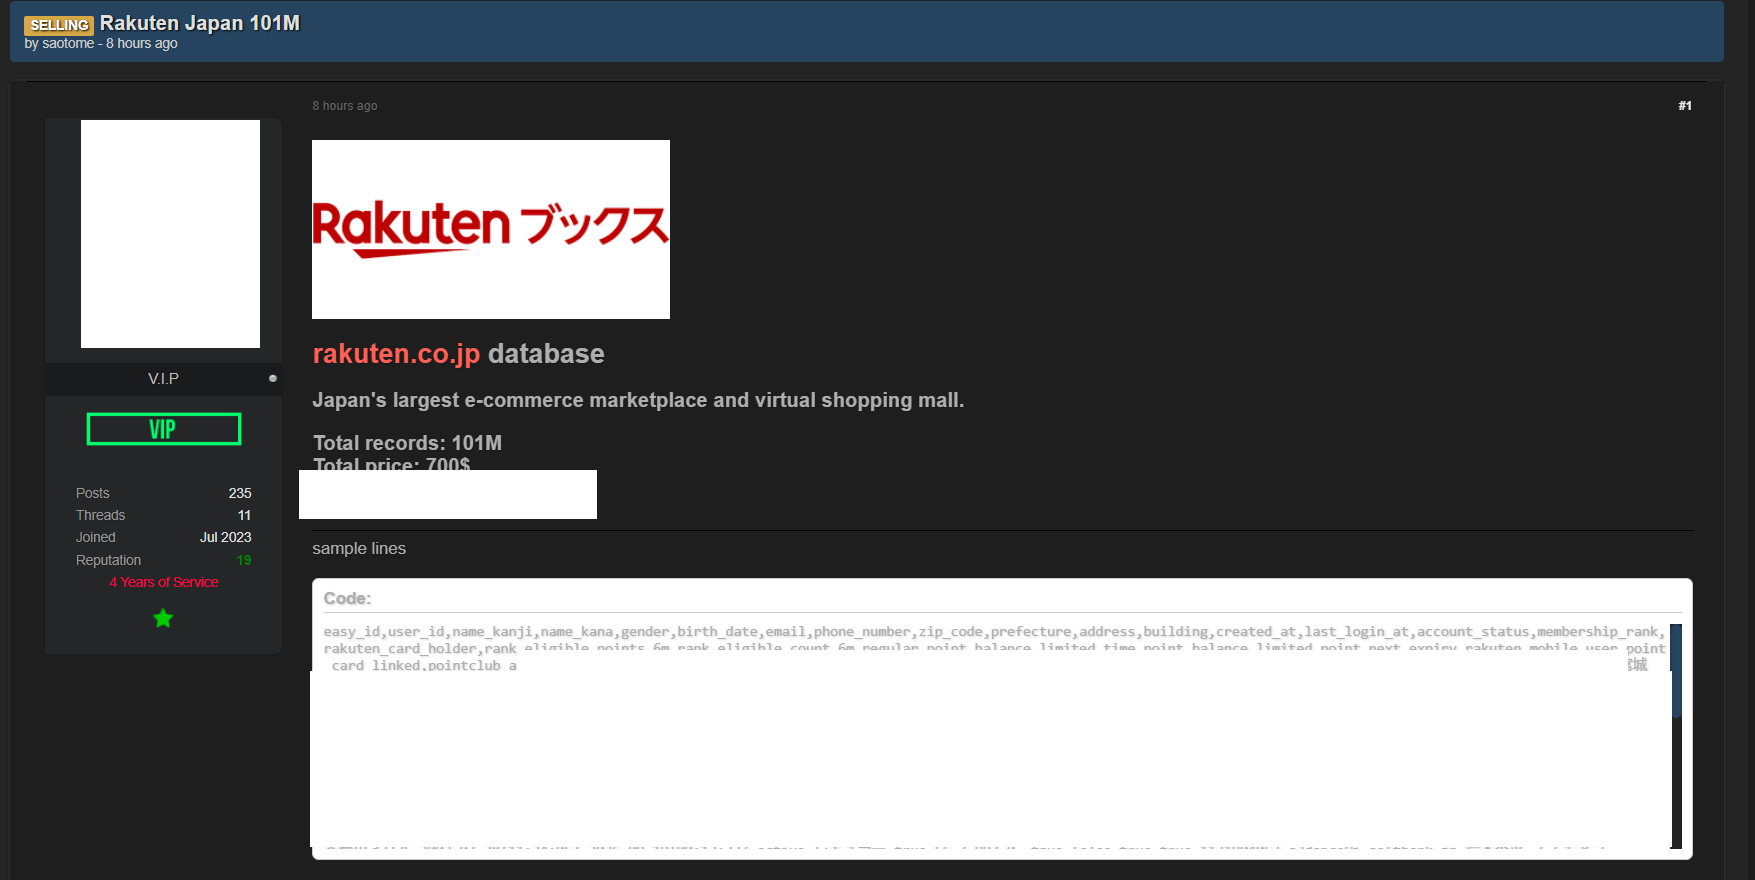
2026年10月4日、サイバー犯罪フォーラム上で「SELLING Rakuten Japan 101M」と題し、楽天の会員情報とするデータ約1億100万件を販売する投稿が確認されました。
販売者はデータを「rakuten.co.jp database」と説明し、総レコード数を「101M」、販売価格を700ドルと記載しています。投稿にはサンプルとして、氏名、メールアドレス、電話番号、住所、生年月日、会員ランク、楽天ポイント残高、最終ログイン日時などを含む複数行のデータが掲載されています。
セキュリティ対策Labがサンプル18件について楽天の公開情報と照合したところ、少なくとも楽天PointClubの会員ランクと「過去6カ月のランク対象ポイント数・獲得回数」の関係について、公開されているランク判定条件との明確な矛盾は確認できませんでした。
一方、2026年10月4日15時時点で、楽天グループから「1億100万件の会員情報が漏洩した」とする公式発表は確認されていません。販売者がデータを楽天のシステムから直接窃取したことを示す証拠もなく、第三者サービス、過去に流通したデータ、複数ソースを統合したデータ、加工・生成されたデータである可能性も残ります。
現段階では「楽天から1億100万件が漏洩した」と断定できません。ただし、サンプルには楽天の公開仕様と整合する項目が複数含まれ、2026年9月から10月の最終ログイン日時を示すレコードも掲載されているため、真正性が確認されるまで楽天利用者は楽天を装ったフィッシングや不審なログインに注意した方がよい状況です。
「Rakuten Japan 101M」販売投稿のサマリー
- 2026年10月4日時点で、サイバー犯罪フォーラムに楽天のデータとする販売投稿を確認
- 投稿タイトルは「SELLING Rakuten Japan 101M」
- 販売者は「rakuten.co.jp database」と説明
- 総レコード数は「101M(約1億100万件)」と主張
- 販売価格は700ドル
- サンプルには氏名、住所、電話番号、メールアドレス、生年月日などの個人情報を掲載
- 会員ランク、ポイント残高、ランク判定用ポイント・回数、楽天カード保有フラグなども掲載
- サンプル18件では、楽天PointClubの公開ランク条件との明確な矛盾を確認できず
- 一部レコードの最終ログイン日時は2026年9月~10月と記載
- サンプル上、パスワードやクレジットカード番号そのものは確認できない
- 1億100万件という総数やデータ全体の真正性は確認できない
- 楽天のどのシステム・委託先・端末などが漏洩元なのかは不明
- 楽天グループから今回の販売投稿に対応する大規模漏洩の公式発表は現時点で確認されていない
| 項目 | 確認状況 |
|---|---|
| 販売者の主張 | 楽天のデータ約1億100万件 |
| 販売価格 | 700ドル |
| サンプルデータ | 掲載あり |
| 個人情報 | 氏名、住所、電話番号、メールアドレス、生年月日など |
| 楽天関連情報 | 会員ランク、ポイント、楽天カード保有フラグ、楽天モバイル利用フラグなど |
| パスワード | サンプルでは確認できず |
| クレジットカード番号 | サンプルでは確認できず |
| 楽天公式による漏洩確認 | 現時点で確認されていない |
| 漏洩元 | 不明 |
| 1億100万件の真正性 | 未確認 |
サンプルには氏名・住所だけでなく楽天サービスの利用状況を示す項目
投稿に掲載されたサンプルには、一般的な連絡先情報だけでなく、楽天の会員・ポイントサービスに関連するとみられる項目が並んでいます。
確認できる主なフィールドは次のとおりです。
- ユーザーID
- 氏名・フリガナ
- 性別
- 生年月日
- メールアドレス
- 電話番号
- 郵便番号
- 都道府県
- 住所
- 建物名
- アカウント作成日時
- 最終ログイン日時
- アカウント状態
- 会員ランク
- 楽天カード保有の有無を示すフラグ
- 過去6カ月のランク対象ポイント数
- 過去6カ月のランク対象獲得回数
- 通常ポイント残高
- 期間限定ポイント残高
- 期間限定ポイントの次回失効日
- 楽天モバイル利用の有無を示すフラグ
- 楽天ポイントカード連携の有無を示すフラグ
- PointClubアプリ利用の有無を示すフラグ
- メールマガジン購読の有無を示すフラグ
個人の氏名、住所、電話番号などは二次被害防止のため本記事には掲載しません。
また、フィールド名が楽天の内部データベースで実際に使われている名称かどうかは確認できません。公開されているサービス仕様をもとに第三者が似た形式のデータを作ることも可能なため、項目名だけでは真正性を証明できません。
サンプル18件は楽天PointClubのランク条件と整合
サンプルの真正性を確認する材料の一つとして、membership_rankと、過去6カ月のランク対象ポイント・獲得回数の関係を確認しました。
楽天PointClubの公式情報では、会員ランクの条件は次のようになっています。
| 会員ランク | 過去6カ月の条件 |
|---|---|
| レギュラー | 対象サービスでポイントを獲得 |
| シルバー | 200ポイント以上、かつ2回以上 |
| ゴールド | 700ポイント以上、かつ7回以上 |
| プラチナ | 2,000ポイント以上、かつ15回以上 |
| ダイヤモンド | 4,000ポイント以上、かつ30回以上+楽天カード保有 |
セキュリティ対策Labが掲載された18件を確認したところ、レギュラー、シルバー、ゴールドの各レコードについて、ランクとポイント数・獲得回数の明確な矛盾は確認できませんでした。
例えば、ゴールドと記録されたサンプルは700ポイント・7回の条件を満たしつつ、プラチナの2,000ポイント・15回の両条件までは満たしていません。シルバーも200ポイント・2回以上を満たしながら、ゴールドの条件には達していません。
これはサンプルが楽天の公開ルールに合わせて作られていることを示します。
ただし、楽天PointClubのランク条件は公開情報です。攻撃者や販売者が公開情報をもとに整合するダミーデータを生成することも可能であり、「ランク条件が一致した=楽天から流出した実データ」とは判断できません。
漏洩元は楽天本体とは限らない
仮にサンプルが実在する楽天利用者の情報だったとしても、「楽天グループの基幹データベースが侵害された」とは限りません。
考えられる出所には、
- 楽天グループ内のシステム
- グループ会社
- 業務委託先
- データ連携先
- 顧客対応や分析のために出力されたファイル
- 過去の別インシデントで取得された情報
- フィッシングやマルウェアで個別に取得された情報
- 他の漏洩データと公開情報を組み合わせたデータ
- 複数ソースを統合したコンボデータ
- 一部だけ実データを使った偽の大規模データセット
などがあります。
販売投稿だけから漏洩元を特定することはできません。
「サンプルが本物らしい」と「楽天から1億100万件が直接盗まれた」は別の事実として扱う必要があります。
楽天利用者が現時点で確認したいこと
楽天は公式の情報セキュリティページで、パスワードの使い回しを避け、ログイン履歴やログインアラートなどを確認するよう案内しています。
今回の販売投稿の真正性は未確認ですが、楽天を利用している場合は次の確認を行えます。
- 楽天IDのパスワードを他サービスと使い回していないか確認する
- 使い回している場合は楽天IDと他サービスで異なるパスワードへ変更する
- 楽天のログイン履歴で身に覚えのないログインがないか確認する
- 身に覚えのない注文がないか注文履歴を確認する
- 登録メールアドレスや配送先住所が変更されていないか確認する
- 楽天ポイントの利用履歴に不審な動きがないか確認する
- 楽天や楽天カードを名乗るメール・SMSのリンクからログインしない
- ポイント残高や会員ランクを正確に示されても相手を信用しない
- 不審なログインがあった場合はパスワードを変更し、登録情報・注文履歴を確認する
楽天市場の公式ヘルプでは、ログイン履歴を過去2カ月分確認できると案内しています。
今回のサンプルでパスワード漏洩は確認されていないため、すべての楽天利用者が「今回の件を理由に」一律でパスワードを変更する必要があると断定することはできません。
ただし、他サービスと同じパスワードを使っている場合や不審なログインが確認された場合は変更した方が安全です。
アカウント作成時期や最終ログイン日時にも不自然さは少ない
サンプルのアカウント作成日時には1998年以降の日付が含まれています。
楽天グループによると、楽天市場は1997年5月1日に開設されています。そのため、1998年のアカウント作成日時自体はサービスの歴史と矛盾しません。
また、activeとされる複数のサンプルには2026年8月から10月の最終ログイン日時が記載されています。最も新しいものでは2026年10月1日の日付も含まれており、仮に真正なデータであれば比較的新しい状態を反映したデータである可能性があります。
一方、withdrawnやinactiveとされるレコードでは最終ログイン日時が古く、ポイント残高も0または少ない例が含まれています。
こうした内部整合性は「無作為な文字列を並べただけのサンプル」よりは自然ですが、これもデータの出所を証明する材料にはなりません。
「101M」は楽天の国内会員1億以上という規模と近い
販売者は総レコード数を101M、約1億100万件と主張しています。
楽天グループは公式サイトで、国内の楽天会員数について「1億以上」と説明しています。
規模だけを見ると101Mという主張は楽天の国内会員規模から大きく外れてはいません。
ただし、楽天が公表する会員数は「会員登録完了後1回以上ログインしたことがあり、退会者を除く」会員です。
今回の販売サンプルにはwithdrawn、つまり退会済みを示すとみられるレコードも含まれています。
そのため、楽天が公表している「国内会員1億以上」という数字と、販売者が主張する「101M records」を直接同一視することはできません。
逆に、販売者が公開されている会員規模を参考にして「101M」と表示した可能性も考慮する必要があります。
楽天が取得すると公表している情報とも一部整合
楽天グループの個人情報保護方針では、サービス利用に伴い、氏名、住所、電話番号などの情報を取得・利用すると説明しています。
また、楽天PointClubでは楽天ポイントの残高や利用・獲得履歴を提供し、楽天グループは複数サービスを共通のRakuten IDで利用できる仕組みを展開しています。
今回のサンプルに含まれる情報の種類は、楽天がサービス提供上取り扱い得る情報と大きく矛盾するものではありません。
ただし、
rank_eligible_points_6mrank_eligible_count_6mrakuten_mobile_userpointclub_app_usernewsletter_opt_in
といった具体的なフィールド名が、楽天の内部データベースで実際に利用されていることを示す公開資料は確認できません。
サンプルの構造は「楽天の公開サービス情報と整合する」ものの、「楽天内部DBからそのまま抜き出した」とまでは確認できない状態です。
パスワードやクレジットカード番号はサンプルで確認できず
今回掲載されたサンプルでは、楽天IDとみられる情報やメールアドレスは含まれていますが、パスワードは確認できません。
また、rakuten_card_holderという楽天カードを保有しているかどうかを示すとみられる真偽値は存在しますが、クレジットカード番号、有効期限、セキュリティコードなどのカード情報そのものは掲載されていません。
したがって現時点で、
「楽天のID・パスワード1億件が流出した」
「楽天カード番号が1億件流出した」
と表現する根拠はありません。
一方、氏名、メールアドレス、電話番号、住所、生年月日、楽天会員ランク、ポイント残高などが本物だった場合、楽天を装ったフィッシングや本人になりすました連絡を精巧にする材料になります。
楽天ポイント残高や会員ランクを知る詐欺には注意
今回のサンプルが真正だった場合に特に警戒したいのが、楽天固有の情報を使ったフィッシングです。
例えば攻撃者が、
- 氏名
- メールアドレス
- 電話番号
- 住所
- 楽天会員ランク
- 通常ポイント残高
- 期間限定ポイント残高
- ポイント失効予定日
- 楽天カード保有の有無
- 楽天モバイル利用の有無
を把握していれば、
「ゴールド会員の○○様へ」
「期間限定ポイント○○ポイントが失効します」
「楽天カードをご利用のお客様へ」
「楽天モバイルとの会員情報連携を確認してください」
など、利用者本人にしか分からないように見える内容を作ることができます。
正しいポイント残高や会員ランクを知っていること自体が、連絡元が楽天である証明にはなりません。
フィッシングの基本的な対処は、フィッシング詐欺とは?手口や対策を解説でも整理しています。
2026年8月には楽天ブックスネットワークで不正アクセス
楽天グループ関連では、2026年8月21日に楽天ブックスネットワークが一部PCへの不正アクセスを公表しています。
同社は4月5日に第三者による不正アクセスを検知しました。
対象PCには楽天ブックスの配送業務に関連する顧客情報3万3,333件が保存されていました。
対象となったのは、
- 氏名
- 郵便番号
- 住所
- 電話番号
です。
データは2022年5月と2023年12月の一部注文の配送先情報でした。
楽天ブックスネットワークは8月21日時点で、これらの情報が漏洩した事実は確認されていないと説明しています。
この事案の詳細は、楽天ブックスネットワーク、PCへの不正アクセスを確認―楽天ブックス配送先情報3万3,333件を保存で整理しています。
2020年にはクラウド型営業管理システムへの第三者アクセスも確認
楽天グループでは2020年にも、社外のクラウド型営業管理システムの設定不備により、楽天、楽天カード、楽天Edyが管理する一部情報へ第三者からアクセスがあったことを公表しています。
楽天市場関連では、出店見込み・契約済み事業者など最大138万1,735件が外部からアクセス可能な状態となり、208件へのアクセスが確認されました。
楽天カードではビジネスローン申込者情報、楽天Edyでは故障端末の残高移行サービス申込者情報が対象となっています。
この事案も、今回の販売投稿に掲載された個人向け楽天会員データとは対象や情報構造が異なります。
過去に楽天グループ関連のセキュリティ事案が存在すること自体は、今回の101M件の真正性を裏付ける証拠にはなりません。
サンプルが真正だった場合、フィッシングの精度が高くなる
今回の販売投稿で警戒すべきなのは、単にメールアドレスが掲載されている点ではありません。
仮に掲載データが真正であれば、攻撃者は楽天利用者について、
- どの会員ランクか
- 楽天カードを持っているか
- 楽天モバイルを利用しているか
- ポイントカードを連携しているか
- 何ポイント保有しているか
- 期間限定ポイントがいつ失効するか
- 最後にいつログインしたか
といったサービス固有の情報を組み合わせられる可能性があります。
例えば、「○月○日に失効する期間限定ポイントについて確認が必要です」といった連絡は、不特定多数へ送る一般的なフィッシングより信じやすくなります。
個人情報が複数組み合わされた場合のリスクや対策は、個人情報が漏洩したらどうする?情報別のリスクと対策でも整理しています。
出典
- 個人情報保護方針 – 楽天グループ株式会社
- お客様の個人情報の利用について – 楽天グループ株式会社
- 企業情報 – 楽天グループ株式会社
- 情報セキュリティの取り組み – 楽天グループ株式会社
- パスワードの使い回しにご注意ください – 楽天市場
- 当社における不正アクセスに関するお詫びとお知らせ – 楽天ブックスネットワーク株式会社
- クラウド型営業管理システムへの社外の第三者によるアクセスについて – 楽天グループ株式会社
- 楽天ブックスネットワーク、PCへの不正アクセスを確認―楽天ブックス配送先情報3万3,333件を保存 – セキュリティ対策Lab
関連記事
 ランサムウェア グループ Qilinの中核メンバーとされるロシア人、日本からドイツへ引き渡し―大阪で拘束、RaaSへの国際捜査
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 AIや生成AIの悪用事例や事件を解説
 XZ Utilsにバックドアが仕込まれていた (CVE-2024-3094)
 Blast上のNFTゲーム Munchablesで6250万ドル以上のイーサリアムが不正流出 北朝鮮が関与か
 HOYA、システム障害はサイバー攻撃が起因している事を公表
 北朝鮮が日本のアニメ「導具師ダリヤはうつむかない」の制作に関与

