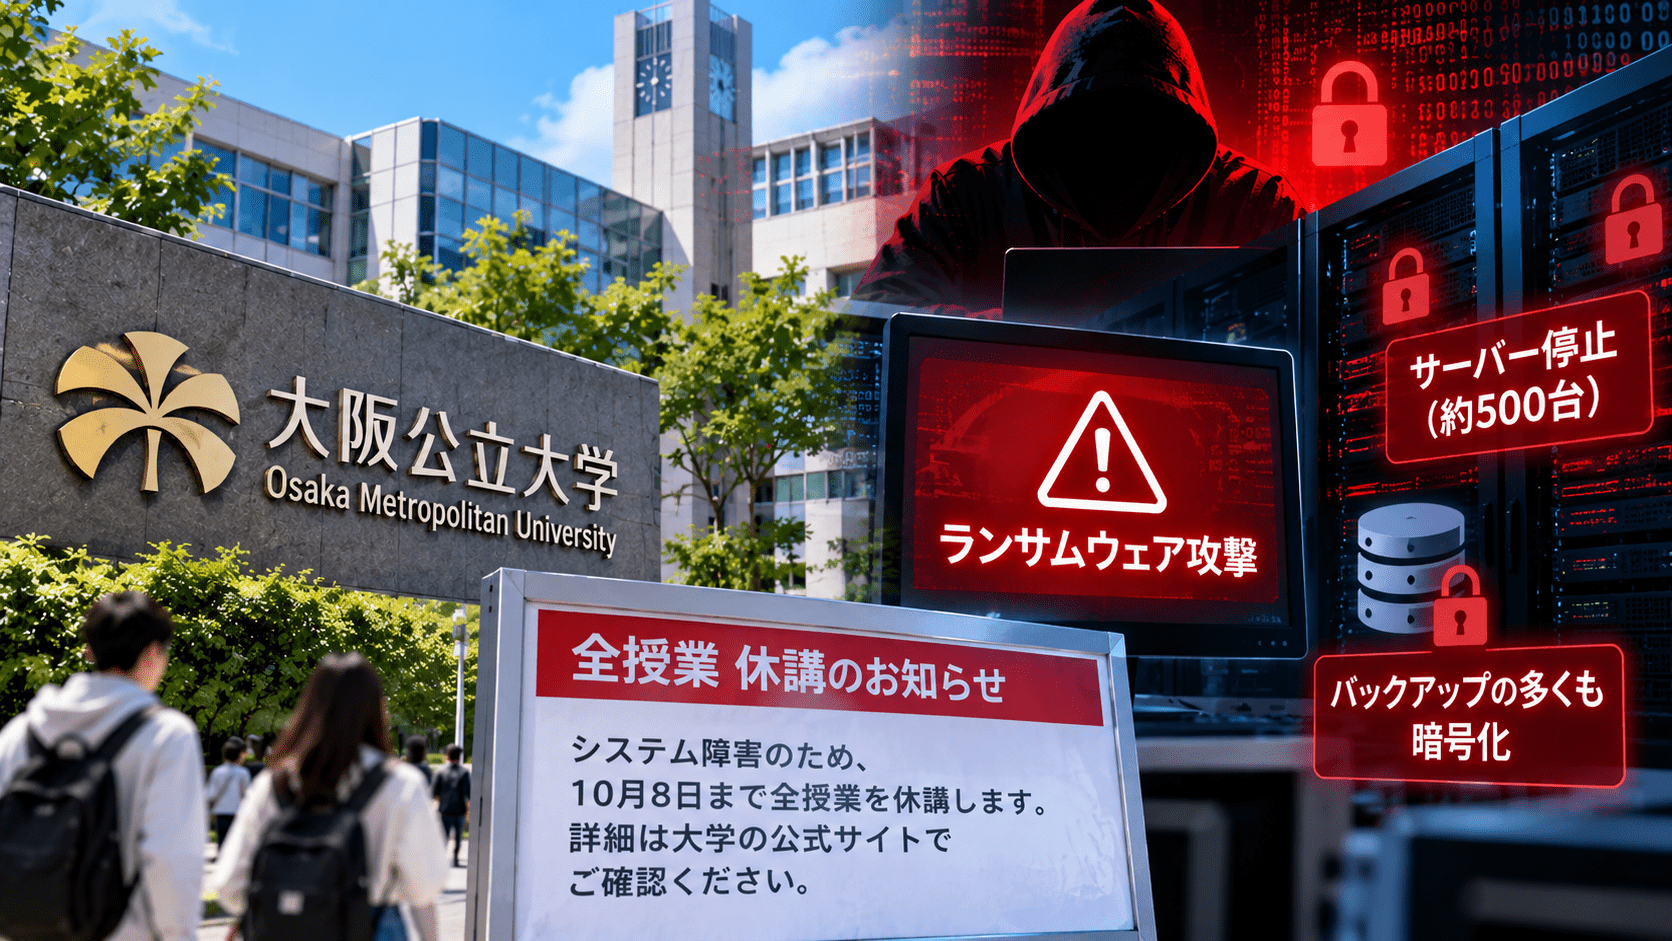
大阪公立大学は2026年10月5日に記者会見を開き、10月2日未明から続いている大規模な情報基盤システム障害について、ランサムウェアによるサイバー攻撃を受けたと判断していることを明らかにしました。
MBSの会見報道によると、大学の各種情報システムが利用する仮想化基盤へ侵入され、約500台のサーバーがすべて停止しました。さらにバックアップデータの多くも暗号化され、利用できない状態となっています。
復旧のめどは立っていません。大学は10月2日から8日まで全授業を休講とし、9日以降は対面授業を再開する予定です。オンライン授業については、システムの復旧状況を踏まえて再開時期を判断します。
情報システム内に保存されていた個人情報が外部へ流出したかどうかは調査中です。
大阪公立大学のランサムウェア被害のサマリー
- 2026年10月2日未明、大阪公立大学の情報基盤システムで大規模障害が発生しました。
- 10月5日の記者会見で、大学はランサムウェアによるサイバー攻撃を受けたと判断していることを明らかにしました。
- 各種情報システムが使用する仮想化基盤へ侵入されました。
- MBSによると、約500台のサーバーがすべて停止しています。
- バックアップデータの多くも暗号化され、利用できない状態です。
- 森之宮、杉本、中百舌鳥、阿倍野、りんくうの5キャンパスすべてに影響しています。
- ネットワーク、学内メール、ポータル、教務系システムなどが利用できない状態となりました。
- 10月2日から8日まで全授業を休講としています。
- 10月9日以降は対面授業を再開する予定です。
- オンライン授業の再開時期はシステム復旧状況を踏まえて判断します。
- 医学部附属病院と獣医臨床センターのシステムには影響がなく、通常どおり運営されています。
- 個人情報の外部流出については調査中です。
- 復旧時期は10月5日時点で明らかになっていません。
| 項目 | 内容 |
|---|---|
| 障害発生 | 2026年10月2日未明 |
| 対象 | 大阪公立大学 |
| 原因 | ランサムウェアによるサイバー攻撃と大学が判断 |
| 侵害箇所 | 各種情報システムが利用する仮想化基盤 |
| サーバー | 約500台が停止 |
| バックアップ | 多くが暗号化され利用できない状態 |
| 影響キャンパス | 森之宮、杉本、中百舌鳥、阿倍野、りんくう |
| 主な影響 | ネットワーク、メール、ポータル、教務系システムなど |
| 授業 | 10月2日~8日は全授業休講 |
| 対面授業 | 10月9日以降に再開予定 |
| オンライン授業 | 復旧状況を踏まえて判断 |
| 個人情報流出 | 調査中 |
| 医学部附属病院・獣医臨床センター | 影響なし |
| 復旧見込み | 未定 |
10月5日の会見でランサムウェア攻撃と判明
大阪公立大学は10月2日の第一報・第二報では、障害原因について「調査中」としていました。
第一報によると、障害は10月2日未明に発生し、情報基盤システム全般に影響しました。ネットワーク、学内メール、ポータルサイト、教務系システムなどが全キャンパスで利用できない状態となり、復旧のめども立っていませんでした。
大学は当初、原因を特定していなかったため、セキュリティ対策Labでも10月3日時点ではサイバー攻撃と断定せず、大規模システム障害として報じていました。
10月5日の会見で状況が更新され、大学は今回の障害についてランサムウェアによるサイバー攻撃を受けたと判断していることを明らかにしました。
ランサムウェアは、システムやファイルを暗号化して利用不能にする攻撃に加え、近年はデータを窃取して公開をちらつかせる二重恐喝も確認されています。
ただし、大阪公立大学への攻撃でデータ窃取や身代金要求があったか、どの攻撃グループが関与したかについては公表されていません。
仮想化基盤へ侵入、約500台のサーバーがすべて停止
MBSによると、攻撃者は大学の各種情報システムが利用する「仮想化基盤」に侵入しました。
この影響で約500台のサーバーがすべて停止したとされています。
仮想化基盤は、1台の物理サーバー上で複数の仮想サーバーを稼働させたり、多数のサーバーを統合管理したりするための基盤です。
大阪公立大学の情報システム規程でも、「情報基盤システム」として、
- 仮想化基盤システム
- 全学認証システム
- 利用者管理システム
- ホスト管理システム
が定義されています。
また、全学利用システムとして、
- メールシステム
- 共用ファイルサーバー
- 全学ポータルサイト
- 事務端末システム
- 情報処理教育システム
- 人事給与システム
- 財務会計システム
- 教務事務システム
- 教育支援システム
- 図書館システム
などが規程上整理されています。
今回、これらすべてのシステムが暗号化されたと公表されたわけではありませんが、仮想化基盤の侵害が多数のシステム停止につながったことで、影響が全学規模に広がりました。
バックアップの多くも暗号化、復旧のめど立たず
今回の被害で特に大きいのが、バックアップデータへの影響です。
MBSの会見報道では、大学が保有していたバックアップデータの多くが暗号化され、利用できない状態になっているとされています。
10月5日時点で復旧のめどは立っていません。
ランサムウェア対策では、バックアップを取得しているだけでは十分ではありません。
攻撃者が本番環境からバックアップ環境まで到達できる構成の場合、本番データと同時にバックアップも暗号化・削除されることがあります。
企業や組織では、
- 本番環境から分離したバックアップを保持する
- バックアップ管理者の認証情報を本番環境と分離する
- オフラインまたは変更不能なバックアップを確保する
- バックアップから実際に復元できるか定期的に検証する
- 仮想化基盤やバックアップ管理サーバーを高権限資産として監視する
といった構成を確認する必要があります。
今回、大阪公立大学のバックアップがどのような構成だったか、攻撃者がどの経路でバックアップまで暗号化したかは公表されていません。
5キャンパスに影響、10月8日まで全授業を休講
障害は、次の5キャンパスすべてに影響しています。
- 森之宮キャンパス
- 杉本キャンパス
- 中百舌鳥キャンパス
- 阿倍野キャンパス
- りんくうキャンパス
大学は10月2日の授業を当初終日休講としましたが、障害が長期化したため、10月8日まで全授業を休講することを決めました。
10月9日以降は対面授業を再開する予定です。
一方、オンライン授業では学内の情報システムを利用する必要があるため、再開時期は復旧状況を見て判断します。
履修登録修正や総合教養科目の2次抽選も延期されています。
学内メール停止で奨学金申請に個人メールを使用
システム障害は授業だけでなく、学生向けの事務手続きにも広がっています。
大学のOMUメールが利用できないため、2026年度後期の経済支援制度を申請する学生に対しては、障害期間中、オンラインフォームへGmailなどの個人メールアドレスを登録するよう案内しています。
対象には、
- 高等教育の修学支援新制度
- 大阪公立大学等授業料等支援制度
- 日本学生支援機構の貸与奨学金
などがあります。
今回の事案では、通常の連絡手段である大学メールそのものが使えなくなったため、平時とは異なる連絡経路へ切り替える必要が生じました。
入試にも影響、出願・入学手続期限を10月22日まで延長
大学のWeb出願サイトと入学手続サイトは学外のサーバーで運用されているため、今回の基盤システム障害後も登録自体は可能です。
一方、大学の公式Webサイトへアクセスできず、募集要項や一部の必要書類を入手できない状態となりました。
このため大学は、
- 10月8日または9日が最終日だった出願
- 10月6日が最終日だった入学手続
について、期限を10月22日まで延長しました。
出願は10月22日17時まで、入学手続は同日12時までとなります。
募集要項や出願様式については、10月9日を目標に別の確認方法を用意するとしています。
緊急対応用サイトを基盤システムと切り離して運用
大学は障害発生後、通常の公式Webサイトとは別に「公立大学法人大阪 臨時お知らせサイト」と「OMUエントランス」を使って情報発信を続けています。
MBSによると、緊急対応用サイトは障害を受けた基盤システムから切り離された環境で運用されています。
通常のメール、ポータル、公式Webサイトなどが同時に利用できなくなる事態では、インシデントそのものの情報を利用者へ伝える手段まで失う可能性があります。
大学は臨時サイトを通じて、
- 休講
- 履修登録
- 奨学金
- 入試
- 附属病院
- 教職員向け業務
などの情報を個別に発信しています。
医学部附属病院と獣医臨床センターは通常運営
全学規模で情報システムが停止する一方、大阪公立大学医学部附属病院と獣医臨床センターのシステムには影響がないと大学が公表しています。
両施設は通常どおり運営しています。
大学本体で約500台のサーバーが停止する大規模障害となった一方で、診療を支えるシステムへの影響は現時点で確認されていません。
大学はシステム構成の詳細を公表していないため、今回影響を受けなかった理由については明らかにされていません。
個人情報の流出有無を調査中
大学の情報システム内には学生・教職員の情報に加え、研究、共同研究、取引先、各種事務に関する情報が保存されている可能性があります。
10月5日の会見では、個人情報が外部へ流出したかどうかについて調査中としています。
現時点では「ランサムウェアによって個人情報が漏洩した」と断定することはできません。
また、攻撃者による犯行声明、盗んだデータの公開、身代金要求の有無なども大学から公表されていません。
情報システム部門が確認したい「仮想化基盤」とバックアップの防御
今回の事案では、個別のPCや単独サーバーではなく、約500台のサーバーを支える仮想化基盤が侵害されたことで、教育・研究・事務に広範な影響が発生しました。
企業や大学など多数の仮想サーバーを運用する組織では、次の点を確認できます。
- 仮想化基盤の管理画面をインターネットや一般端末から直接操作できない構成になっているか
- 仮想化基盤の管理者アカウントに多要素認証を適用しているか
- バックアップ基盤の認証情報を本番環境と分離しているか
- 本番から削除・変更できないバックアップを保持しているか
- バックアップからの復元テストを定期的に実施しているか
- 認証基盤、仮想化基盤、バックアップ基盤など高権限システムへのアクセスを監視しているか
- 基盤システム停止時にも利用できる緊急連絡サイトや外部メールなどを準備しているか
- 教育・業務システムが停止しても継続すべき業務と、その代替手段を決めているか
大阪公立大学では、学外サーバーで運用していたWeb出願・入学手続サイトは利用を継続でき、基盤システムから切り離した緊急サイトも情報発信に利用できました。
一方、仮想化基盤とバックアップの双方が影響を受けたことで、10月5日時点でも全面復旧の見通しは示されていません。
出典
- 本学情報基盤システムにおける障害の発生について【第1報】 – 大阪公立大学
- 本学情報基盤システムにおける障害の発生について【第2報】 – 大阪公立大学
- ネット出願および入学手続きについて – 大阪公立大学
- OMUエントランスページ – 大阪公立大学
- 公立大学法人大阪情報システム規程 – 大阪公立大学
- 「多くの方々にご不便とご心配かけ、深くお詫び」大阪公立大が謝罪 ランサムウェアによるサイバー攻撃か – MBSニュース
関連記事
 ホワイトエッセンス、不正アクセスによるサイバー攻撃で約105万アカウントの個人情報漏洩―予約サイトの脆弱性を悪用
 祇園辻利のECサイトが関通のランサムウェアとサイバー攻撃により個人情報漏洩の可能性を発表
 大幸薬品のECサイトが関通のランサムウェアとサイバー攻撃により個人情報漏洩の可能性を発表
 サイクルベースあさひのECサイトが関通のランサムウェアとサイバー攻撃により個人情報漏洩の可能性を発表
 マッスルデリのECサイトが関通のランサムウェアとサイバー攻撃により個人情報漏洩の可能性と出荷停止を発表
 ケンミン食品のECサイトが関通のランサムウェアとサイバー攻撃により個人情報漏洩の可能性とサイトの一時閉鎖を発表
 BS フジのECサイトが関通のランサムウェアとサイバー攻撃により個人情報漏洩の可能性を発表
 ワンピース公式オンラインショップが関通のランサムウェアとサイバー攻撃により個人情報漏洩の可能性を発表
 松竹のECサイトが倉業サービスのランサムウェアとサイバー攻撃により最大23万人の個人情報漏洩の可能性を発表

