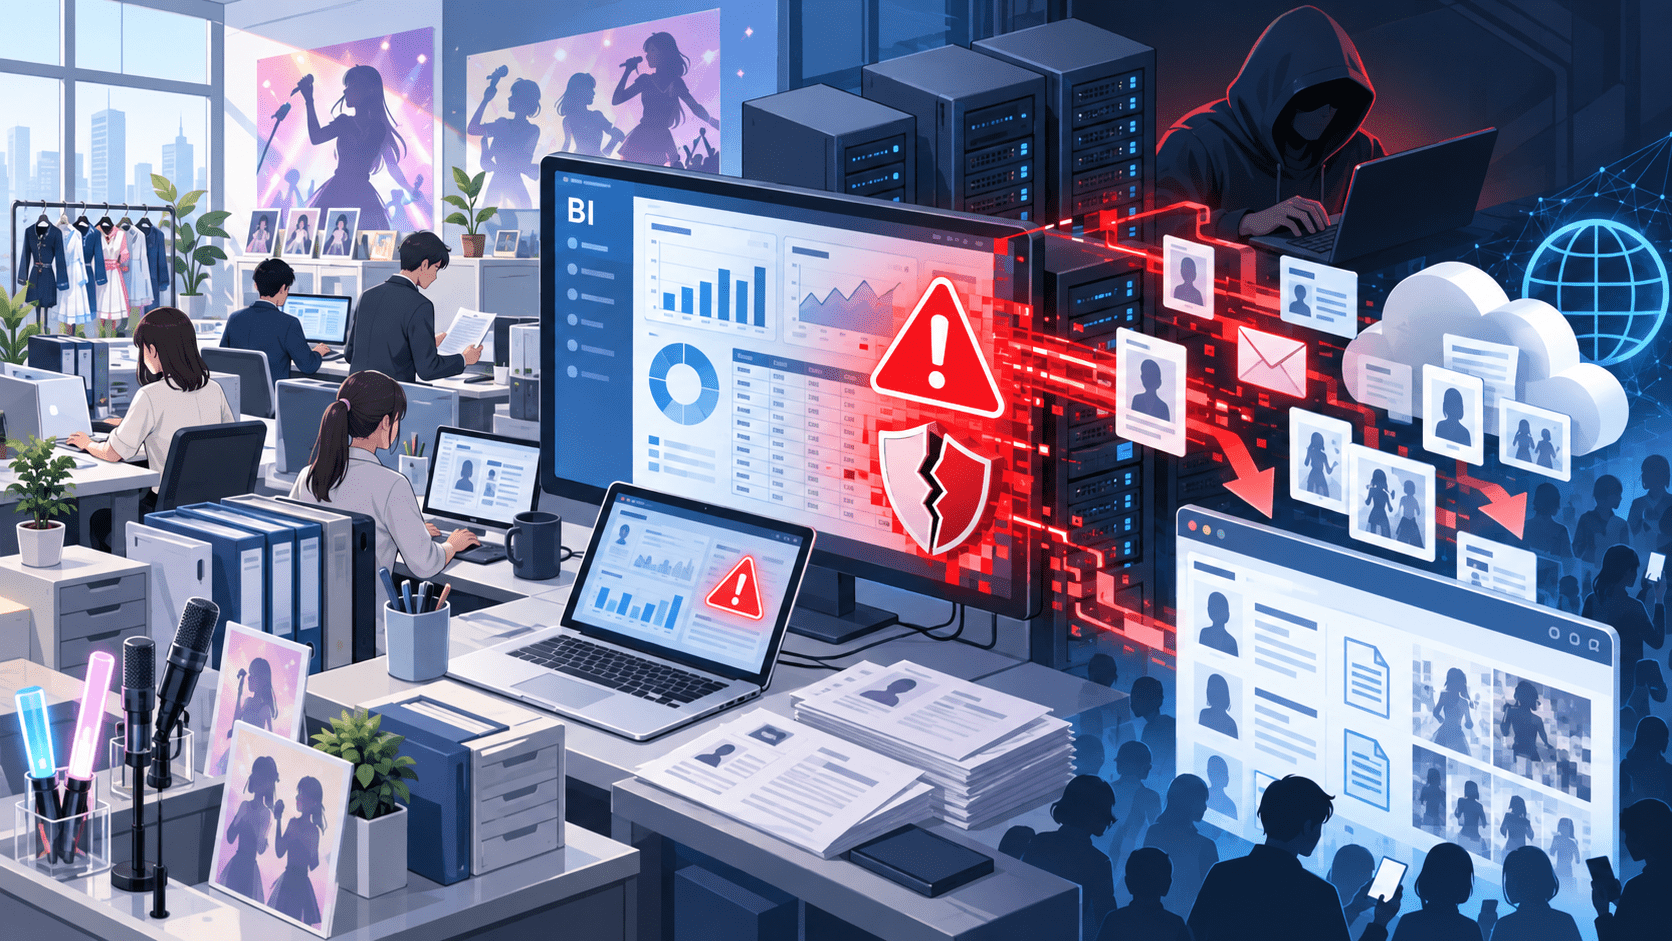
株式会社VOISINGは2026年9月30日、同社が利用するBIツールへの不正アクセスと個人情報漏えいについて第四報を公表し、外部専門機関による最終調査と社内精査が完了したと発表しました。
調査の結果、不正アクセスの原因は、BIツールに存在していた既知の脆弱性が悪用されたことだったと判明しました。修正プログラムを適用する前に攻撃を受け、システムへ侵入されたことで個人情報の漏えいにつながったとしています。
漏えいが確認された対象件数は約17万件です。氏名、住所、電話番号、メールアドレス、生年月日、性別に加え、購買履歴、決済金額記録、サービス加入状況、応援対象タレントを示す「推し」の選択情報などが含まれます。
一方、クレジットカード番号、有効期限、セキュリティコード、ログインパスワードに相当する情報は対象システムに保持されておらず、漏えい対象には含まれていません。
VOISINGは8月24日の第三報で、SNS上で10件の個人情報公開を確認し、特定サイト上では約5万件のデータが公開されている可能性があることも公表しています。
VOISINGの個人情報漏えい第四報のサマリー
確認できている内容:
- VOISINGは2026年9月30日、第四報を公表しました。
- 外部専門機関による最終調査と社内精査が完了しました。
- 不正アクセスの原因は、BIツールに存在した既知の脆弱性の悪用です。
- 修正プログラム適用前に攻撃を受け、システムへ侵入されました。
- 漏えいが確認された対象件数は約17万件です。
- 漏えい情報には氏名、住所、電話番号、メールアドレス、生年月日、性別が含まれます。
- 購買履歴、決済金額記録、サービス加入状況、「推し」の選択情報も対象です。
- クレジットカード番号、有効期限、セキュリティコード、ログインパスワードは漏えい対象に含まれていません。
- 第三報ではSNS上で10件の情報公開を確認しています。
- 特定サイト上では約5万件のデータが公開されている可能性があります。
- 攻撃者が作成したアカウントとAPIキーは無効化済みです。
- 侵害を受けた環境は復旧せず廃棄されました。
- 当該環境に保持されていた資格情報はすべて失効・更新されています。
- 9月30日時点で、関係機関から本件に関連する二次被害の報告・連絡は届いていません。
- 警察への相談・通報、個人情報保護委員会への必要な対応は完了しています。
現時点で公表されていない内容:
- BIツールの製品名
- 悪用された脆弱性のCVE番号
- 脆弱性が公開された具体的な日付
- 修正プログラムが公開された日付
- 攻撃者・攻撃グループ
- 侵入後に攻撃者が行った操作の全容
- 特定サイト上で公開されている可能性がある約5万件と、約17万件の漏えい対象全体との詳細な関係
| 項目 | 内容 |
|---|---|
| 第四報公表日 | 2026年9月30日 |
| 第一報公表日 | 2026年8月18日 |
| 対象組織 | 株式会社VOISING |
| 対象システム | 社内で利用するBIツール |
| 不正アクセス開始 | 2026年8月10日1時2分頃 |
| データ取得 | 8月16日18時47分~20時21分 |
| 発覚 | 8月16日23時55分 |
| 遮断完了 | 8月17日1時55分 |
| 原因 | BIツールの既知脆弱性の悪用 |
| 漏えい件数 | 約17万件 |
| 外部公開 | SNS上10件を確認、特定サイト上で約5万件の可能性 |
| 漏えい情報 | 氏名、住所、電話番号、メールアドレス、生年月日、性別、購買履歴、決済金額記録、サービス加入状況、「推し」情報 |
| 対象外 | クレジットカード番号、有効期限、セキュリティコード、ログインパスワード |
| 二次被害 | 9月30日時点で関係機関から報告・連絡なし |
| 関係機関 | 警察、個人情報保護委員会 |
| 調査 | 最終調査・社内精査完了 |
8月10日に不正アクセス開始、16日にデータをダウンロード
VOISINGの第一報によると、BIツールへの不正アクセスは2026年8月10日1時2分頃に始まりました。
その後、8月16日18時47分から20時21分にかけ、BIツール内に保存されていたデータが不正に取得・ダウンロードされました。
同社が事態を把握したのは同日23時55分です。
8月17日1時55分までに対象システムを停止し、ネットワークから遮断しました。
第四報では、この侵入の原因について、BIツールに存在した既知の脆弱性が悪用されたことだったと確定しています。
既知脆弱性への修正が攻撃に間に合わず
第四報で新たに明らかになったのが、今回の直接的な原因です。
VOISINGは、BIツールに存在した既知の脆弱性に対する修正の適用が、脆弱性情報の公開から攻撃までの時間軸に間に合わなかったと説明しています。
つまり、
脆弱性情報が公開
↓
修正対応を完了する前に攻撃
↓
攻撃者がシステムへ侵入
↓
BIツール内のデータを取得
という流れです。
ただし、BIツールの製品名、脆弱性のCVE番号、修正プログラムの公開時期は公表されていません。
そのため、特定製品や特定CVEを推測して関連付けることはできません。
漏えい件数は約17万件で確定
8月20日の第二報では、対象人数について「最大約17万人」という暫定値が示されていました。
9月30日の第四報では、最終調査と社内精査が完了し、漏えいが確認された対象件数として「約17万件」と公表されました。
対象となった情報は次のとおりです。
基本情報
- 氏名
- 住所
- 電話番号
- メールアドレス
- 生年月日
- 性別
利用履歴
- 購買履歴
- 購入日時
- 商品等
- 決済金額記録
- サービス加入状況
その他
- 応援対象タレントの選択情報、いわゆる「推し」情報
VOISINGが第一報で対象としていたサービスには、
- VOISING ID
- VOISING CONNECT
- VOISING ONLINE STORE
- いれいす公式ファンクラブ「いれらぶ」
- 旧VOISINGアカウント
- 旧オンラインストア
などが含まれます。
退会済みや一定期間利用のない休眠ユーザーも対象に含まれています。
関連:2.5次元アイドル「いれいす」事務所のVOISING、個人情報漏えいで一部データの外部公開を確認 ハッカーがサイバー攻撃を主張
クレジットカード・ログインパスワードは漏えい対象外
VOISINGは第四報で、次の情報は対象システムに保持しておらず、漏えい対象に含まれていないと説明しています。
- クレジットカード番号
- 有効期限
- セキュリティコード
- ログインパスワードに相当する情報
第一報・第二報でも、決済情報と顧客アカウントのパスワードは対象外とされていました。
一方、氏名、住所、生年月日、電話番号、メールアドレスなどは漏えいしています。
これらの情報は、VOISINGや関連企業を装ったフィッシング、SMS、SNSメッセージ、なりすましなどに悪用される可能性があります。
「パスワードが漏えいしていない」ことと、「二次被害のリスクがない」ことは同じではありません。
第三報ではSNS上で10件の情報公開を確認
VOISINGは8月24日の第三報で、本件に関連する一部データが外部で公開されていることを公表しました。
外部専門機関と連携してSNSや特定サイトを監視した結果、
- SNS上:8月22日11時頃に検知
- 特定サイト上:8月23日10時頃に検知
しています。
SNS上では10件の個人情報公開を確認しました。
公開が確認された情報には、
- VOISING ID
- 氏名
- ユーザー名
- 住所
- 電話番号
- メールアドレス
- 性別
が含まれます。
また、特定サイト上では約5万件のデータが公開されている可能性があるとしています。
VOISINGはSNS上で確認した10件の対象者へ個別連絡を行い、プラットフォーム運営元へ削除要請を実施しました。
攻撃者が作成したアカウントとAPIキーを無効化
VOISINGは第四報で、発覚後に実施した技術的な対応も具体的に公表しました。
8月17日に対象BIツールを停止したほか、
- 攻撃者が作成したアカウントを無効化
- 攻撃者が作成したAPIキーを無効化
- 侵害された環境を復旧せず廃棄
- 環境に保持されていた資格情報をすべて失効・更新
しています。
「元の環境をクリーンアップして再利用する」のではなく、侵害された環境そのものを廃棄しています。
また、資格情報の漏えいが確認されたかどうかだけではなく、侵害環境に保持されていた資格情報をすべて失効させています。
データ基盤へのアクセス経路を限定、監査ログも有効化
VOISINGは再発防止の一環として、データ基盤のアクセス制御も見直しています。
実施済みの対策として、
- データ基盤へのアクセス経路を限定
- 監査ログを有効化
- 資格情報の棚卸し
- 最小権限化
を挙げています。
BIツールは分析用途である一方、複数サービスから顧客情報を集約している場合、基幹システムやECより多くの情報を横断的に閲覧できることがあります。
今回の事案では、氏名・住所だけでなく購買履歴やサービス加入状況、「推し」の選択情報まで一つの分析基盤に集まっていました。
今後はBIツールをインターネットへ直接公開しない構成へ
第四報では、今後実施する再発防止策も公表されています。
VOISINGは、社内ツールをインターネットへ直接公開しない構成へ見直すとしています。
加えて、
- BIツール上の個人情報の仮名化
- 保持する個人情報の最小化
- 大量データ取得の検知・通知
- 不審な管理操作の検知・通知
- ログの集約
- ログ保存期間の延長
を実施します。
BIツールのような内部向け管理システムであっても、インターネットから直接到達できる場合は、脆弱性公開後の攻撃対象になり得ます。
脆弱性公開から攻撃までにパッチが間に合わない問題
今回の第四報で企業の情報システム部門にとって特に参考になるのは、「既知脆弱性だったが、修正適用が攻撃に間に合わなかった」という点です。
企業では一般に、
- ベンダーが脆弱性情報を公開
- 社内で対象製品の利用有無を確認
- パッチ影響を検証
- メンテナンス日程を調整
- 本番環境へ適用
という流れがあります。
しかし、実際の攻撃はこの工程の完了を待ちません。
外部公開された管理ツールやVPN、ファイル転送製品、BIツールなどでは、脆弱性公開から短期間で悪用が始まることがあります。
VOISINGは今後、
- 脆弱性情報の受信体制
- 深刻度に応じた対応期限の規定
- 判断責任者の明確化
を進めるとしています。
脆弱性管理では「月例パッチ日にまとめて対応する」だけではなく、外部公開状況、悪用有無、保有データの重要度などを含め、緊急適用する条件を事前に決めておく必要があります。
パッチが間に合わない場合の暫定対策も必要
脆弱性情報が公開されても、すぐにパッチを適用できないシステムがあります。
その場合、
- インターネット公開を一時停止
- VPNやゼロトラストアクセス経由に限定
- 接続元IPを制限
- 管理画面を外部から遮断
- 対象機能を停止
- WAFやIPS等で暫定的に制限
- 高権限アカウントを失効・変更
- ログ監視を強化
など、パッチ適用までの暫定措置が必要です。
今回のVOISINGの再発防止策にも、「社内ツールをインターネットへ直接公開しない構成への見直し」が含まれています。
約17万件を保持する必要があったかも確認対象
今回のBIツールには、退会済み・休眠ユーザーを含む約17万件の情報が保存されていました。
VOISINGは再発防止策として、BIツール上の個人情報を仮名化し、保有するデータを最小化するとしています。
分析に必要なのが、
- 年代
- 地域
- 購買傾向
- 商品別売上
- サービス加入状況
などの統計であれば、分析ツール側に氏名、住所、電話番号などをそのまま保持する必要がない場合があります。
BI、DWH、データレイクなどの分析基盤では、「アクセス制御を強化する」だけでなく、「侵害された場合に漏れる情報自体を減らす」設計も必要です。
大量ダウンロードと不審な管理操作を監視へ
VOISINGは今後、大量データ取得や不審な管理操作を検知・通知する監視を強化します。
今回、データの不正ダウンロードは8月16日18時47分から20時21分にかけて発生しました。
同社が事態を把握したのは23時55分でした。
不正な取得の開始時点で、
- 通常より大量のエクスポート
- 通常と異なるアカウントからの取得
- 新規APIキーによるアクセス
- 通常利用しない時間帯の管理操作
などを検知できれば、データ取得途中で遮断できる可能性があります。
今回の事案でどのログやアラートが当時存在していたかは公表されていませんが、VOISINGは再発防止策として監査ログの有効化と監視強化を挙げています。
インシデント対応計画の整備と訓練も実施
VOISINGは技術対策に加え、
- 情報セキュリティ体制の見直し
- インシデント対応計画の整備
- インシデント対応訓練
- 外部専門機関による対策の妥当性・有効性評価
も進めるとしています。
今回の事案では、
- 侵入確認
- システム停止
- ネットワーク遮断
- フォレンジック調査
- 顧客通知
- 外部公開データの監視
- 警察・個人情報保護委員会への報告
- 侵害環境の廃棄
- 再発防止策の策定
まで複数の部門・外部機関が関与しています。
サイバー攻撃時の技術対応だけでなく、顧客通知、法務、広報、経営判断まで含めたインシデント対応計画が必要です。
9月30日時点で二次被害の報告はなし
VOISINGによると、9月30日時点で所轄警察署などの関係機関から、本件に関連する個人情報の不正利用や二次被害の報告・連絡は届いていません。
一方、第三報で実際の情報公開が確認されているため、同社は引き続き、
- フィッシングメール
- SMS
- SNSメッセージ
- なりすまし
- 詐欺
への注意を呼びかけています。
SNS等で確認されたスクリーンショットや漏えいデータを転載・まとめ化する行為についても、詐欺への悪用やプライバシー侵害につながるとして控えるよう求めています。
情報システム部門が確認したいポイント
今回の事案から、BIツールや社内分析基盤を利用する企業では次の項目を確認できます。
- インターネットへ直接公開されている社内ツールを一覧化できているか
- BI・DWH・データレイクを資産台帳に含めているか
- ベンダーの脆弱性情報を誰が受信するか
- 緊急パッチ適用のSLAを設定しているか
- パッチ適用が間に合わない場合の遮断・アクセス制限手順があるか
- BIツールに氏名・住所など直接識別子を保持する必要があるか
- 退会済みユーザーの情報をいつまで保持するか
- APIキーやアクセストークンを棚卸しできているか
- 大量ダウンロードをリアルタイムで検知できるか
- 管理者アカウントの作成・権限変更を監視しているか
- 監査ログの保存期間はインシデント調査に十分か
- 侵害時に資格情報を一括失効・ローテーションできるか
「BIツールだから社内向け」という前提ではなく、顧客情報を集約するデータ基盤として、ECや基幹システムと同等に管理する必要があります。
出典
- 【第四報】当社が利用するBIツールへの不正アクセスおよび個人情報漏えいに関する調査結果と再発防止策について – 株式会社VOISING
- 【第三報】当社が利用するBIツールへの不正アクセスおよび個人情報漏えいに関する一部データの外部公開検知について – 株式会社VOISING
- 【第二報】当社が利用するBIツールへの不正アクセスおよび個人情報漏えいに関する現在の対応状況および対象のお客様へのお願い – 株式会社VOISING
- 当社が利用するBIツールへの不正アクセスおよび個人情報漏えいに関するお詫びとお知らせ並びに不審な連絡等への注意のお願い – 株式会社VOISING
関連記事
 RIZAPグループで不正アクセスが相次いで発覚、APORITOはカード情報流出の恐れ、REXTはランサムウェア被害
コタ、ランサムウェアの被害で延べ10万9,147件の個人情報と株主情報5万5,408件など外部から閲覧の恐れ
 三井オーシャンクルーズ、個人情報を含む可能性ある外部記憶媒体を紛失 約20万ファイルを調査、旅券番号や医療情報も対象候補
 サイバー攻撃集団 ロックビット(LockBit)とは?
HOYA、システム障害はサイバー攻撃が起因している事を公表
 セキュリティインシデントとは その種類と事例などを解説
 英 国防総省へ不正アクセス 背後に中国が関与か
米カンザス州でロックビット(LockBit) ランサムウェアグループからサイバー攻撃を受け個人情報漏洩の可能性
 ロンドンの医療機関「Synnovis 」を狙ったランサムウェアグループ「Qilin」の概要

