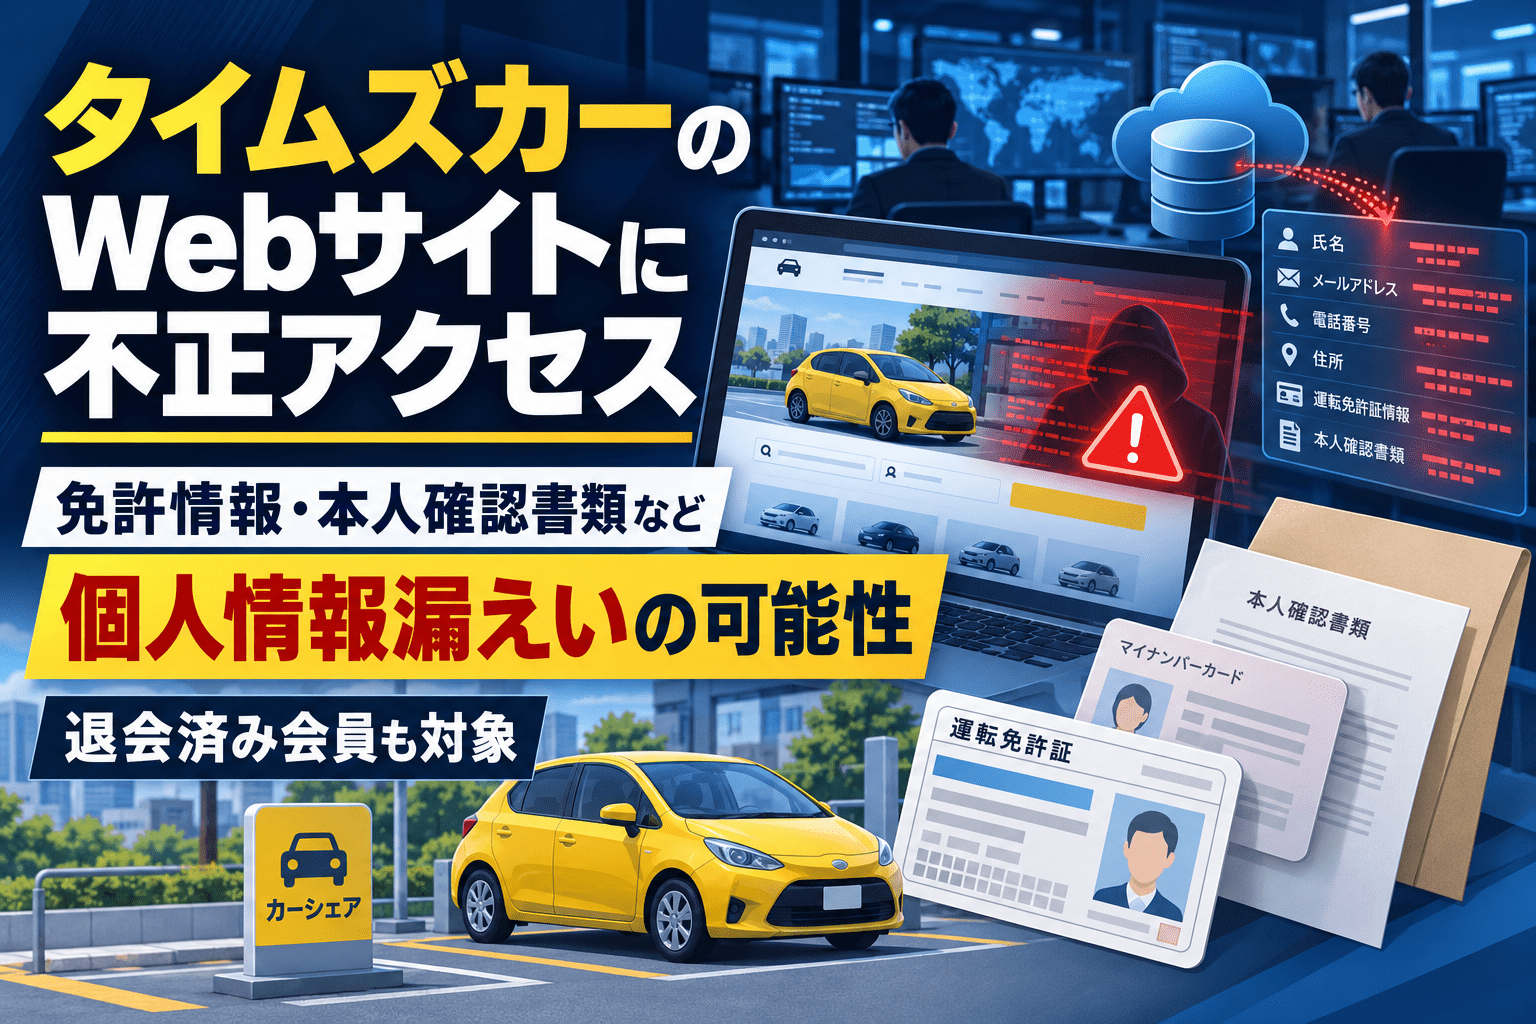
パーク24株式会社は2026年9月25日、カーシェアリングサービス「タイムズカー」のWebサイトに対する外部からの不正アクセスを確認し、会員の個人情報が外部に漏えいした可能性があると公表しました。
同社は同日9時07分に不正アクセスを検知し、調査を開始しました。その後、第三者がシステムへアクセスした形跡を確認しています。
漏えいした可能性があるのは、現在のタイムズカー会員だけでなく退会済み会員も含みます。情報項目には氏名、住所、生年月日、電話番号、メールアドレス、会員番号に加え、免許情報、本人確認書類、法人会員情報、連携サービスIDなどが含まれます。
対象人数は9月25日時点で公表されていません。また、漏えいした可能性がある情報が不特定多数に公開された事実や、不正利用された事実は確認されていません。タイムズカーの各種サービスへの影響も確認されておらず、通常どおり利用できます。
タイムズカー不正アクセスのサマリー
確認できている内容:
- パーク24は2026年9月25日、タイムズカーWebサイトへの不正アクセスを公表しました。
- 同日9時07分、同社システムで不正アクセスを検知しました。
- 調査の結果、第三者がシステムへアクセスした形跡を確認しています。
- 個人情報が外部に漏えいした可能性があります。
- 対象には現在のタイムズカー会員と退会済み会員が含まれます。
- 漏えいした可能性がある情報には、氏名、住所、生年月日、電話番号、メールアドレス、会員番号が含まれます。
- 免許情報、本人確認書類、法人会員情報、連携サービスIDなども対象に含まれます。
- 対象人数は現時点で公表されていません。
- 不特定多数に情報が公開された事実は確認されていません。
- 漏えいした可能性がある情報が不正利用された事実も確認されていません。
- タイムズカーのサービス提供への影響は確認されておらず、各種サービスは通常どおり利用できます。
- パーク24は外部専門機関と原因・影響範囲を調査しています。
- 個人情報保護委員会への報告を行っています。
- 利用者に対し、なりすましメール、電話、SMS、フィッシングメールなどへの注意を呼び掛けています。
現時点で公表されていない内容:
- 影響を受けた会員数
- 影響を受けた退会済み会員数
- 不正アクセスの侵入経路
- 悪用された脆弱性や認証情報
- 不正アクセスが開始された日時
- 第三者が閲覧・取得した具体的な情報
- 情報が実際に外部へ持ち出されたか
- 免許情報・本人確認書類の具体的な項目
- 攻撃者や攻撃グループ
- クレジットカード情報が調査対象に含まれるか
- 再発防止策の具体的内容
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年9月25日 |
| 検知日時 | 2026年9月25日 9時07分 |
| 対象 | タイムズカーWebサイト |
| 事象 | 外部からの不正アクセス |
| 対象者 | 現会員、退会済み会員 |
| 対象人数 | 調査中・未公表 |
| 漏えいの可能性がある情報 | 氏名、住所、生年月日、電話番号、メールアドレス、会員番号、免許情報、本人確認書類、法人会員情報、連携サービスIDなど |
| 情報公開の確認 | 不特定多数への公開は確認されず |
| 不正利用 | 確認されず |
| サービス影響 | 確認されず、通常提供中 |
| 原因 | 調査中 |
| 個人情報保護委員会への報告 | 実施 |
| 外部専門機関 | 協力のもと調査中 |
9月25日9時07分に不正アクセスを検知
パーク24によると、2026年9月25日9時07分、同社システムで不正アクセスを検知しました。
その後の調査で、第三者がシステムへアクセスした形跡を確認しています。
第一報では、どのシステムや機能が侵入起点だったのか、第三者がいつからアクセスしていたのかは明らかにされていません。
このため、9時07分は「攻撃開始時刻」ではなく、パーク24側が不正アクセスを検知した時刻です。
不正アクセスがそれ以前から継続していた可能性や、実際の侵入開始日時については今後の調査結果を待つ必要があります。
現会員だけでなく退会済み会員も対象
漏えいした可能性がある情報の対象には、現在タイムズカーを利用している会員だけでなく、すでに退会した会員も含まれます。
退会済み会員が対象となっていることから、過去の会員情報が一定期間システム上に保持されていたことが分かります。
一方、公式発表では、どの時期に入会・退会した会員が対象なのか、何年前までの退会者が含まれるのかは示されていません。
また、現会員と退会済み会員それぞれの対象人数も公表されていません。
企業側では、退会後も保持する個人情報について、法令、契約、事故対応、債権管理などの必要性に応じた保存期間を定め、不要になった情報を削除できる運用が必要です。
免許情報・本人確認書類まで漏えいの可能性
今回の第一報で影響範囲として挙げられている情報は、一般的な会員情報だけではありません。
パーク24が公表した情報項目は次のとおりです。
- 氏名
- 住所
- 生年月日
- 電話番号
- メールアドレス
- 会員番号
- 免許情報
- 本人確認書類
- 法人会員情報
- 連携サービスID
- その他の関連情報
カーシェアリングでは運転資格の確認が必要になるため、一般的なWebサービスより機微度の高い本人確認情報を取り扱います。
特に、氏名、住所、生年月日、電話番号、免許情報、本人確認書類が組み合わさると、単独のメールアドレス漏えいよりもなりすましや本人確認突破に悪用されるリスクが高くなります。
ただし、パーク24は現時点でこれらの情報が「漏えいした可能性がある」としており、全項目が実際に第三者へ取得されたことを確認したわけではありません。
「アクセスされた形跡」と「情報流出の確定」は分けて考える必要
今回、パーク24が確認しているのは、第三者がシステムへアクセスした形跡です。
そのうえで、個人情報が外部へ漏えいした可能性があるとしています。
一方、9月25日時点では、漏えいした可能性がある情報が不特定多数に公開された事実や、不正利用された事実は確認されていません。
したがって、
「タイムズカー会員の免許証が流出した」
「会員情報が公開された」
と断定することはできません。
第一報段階では、第三者がアクセス可能だったデータ範囲と、実際に閲覧・取得した情報の範囲を切り分けるフォレンジック調査が今後の焦点になります。
本人確認書類の具体的な種類や内容は未公表
パーク24は影響対象として「本人確認書類」を挙げていますが、具体的な種類は第一報で示していません。
タイムズカーでは会員登録や本人確認のため、利用条件に応じて免許証などの本人確認情報を扱います。
しかし、今回の不正アクセスで対象となった本人確認書類が、運転免許証画像そのものなのか、書類から取得した項目情報なのか、別の本人確認書類も含むのかは公表されていません。
免許情報についても、免許証番号、有効期限、交付日、免許区分など、どの項目まで影響した可能性があるのかは現時点で不明です。
追加発表では、対象情報をより細かく確認する必要があります。
法人会員情報や連携サービスIDも対象
今回の対象には個人会員だけでなく、法人会員情報も含まれています。
法人契約でタイムズカーを業務利用している企業では、従業員の会員情報だけでなく、法人会員に関連する契約・管理情報が影響を受ける可能性があります。
また、連携サービスIDも対象に含まれています。
第一報では、どの外部サービスとの連携IDが該当するのか、ID単体で他サービスへログインできるのか、認証トークンやパスワードが含まれるのかは説明されていません。
そのため、連携サービスIDが含まれることだけを根拠に、他サービスのアカウント乗っ取りが可能になったと評価することはできません。
タイムズカーの各種サービスは通常どおり提供
不正アクセスが確認されましたが、パーク24はサービス提供への影響は確認されていないとしています。
タイムズカーの各種サービスは通常どおり利用できます。
つまり、今回の第一報ではカーシェア車両の予約、解錠、利用、返却などのサービス停止は報告されていません。
サービスが継続していることと、個人情報への影響調査は別です。
企業のインシデント対応では、業務継続性と情報漏えいの影響を分けて確認する必要があります。
なりすましメール・SMS・電話に注意
パーク24は、漏えいした可能性がある個人情報が、なりすましメールやフィッシングメールなどへ悪用される可能性があるとして注意を呼び掛けています。
具体的には、タイムズカーやパーク24を装ったメール、電話、SMSなどへの注意が必要です。
同社は、メール、SMS、電話などでパスワードやクレジットカード情報を聞くことはないと明記しています。
今回のように氏名、電話番号、メールアドレス、会員番号などが影響対象に含まれる場合、実在する会員情報を引用した詐欺メッセージが送られる可能性があります。
「会員情報の確認」
「免許情報の再登録」
「アカウント保護のための認証」
「支払い方法の更新」
などを理由に外部サイトへ誘導された場合は、メールやSMS内のリンクではなく、タイムズカーの公式サイトやアプリから確認する方が安全です。
カーシェアで免許情報が影響する事案は過去にも
セキュリティ対策Labでは、カーシェアリングサービスにおける個人情報漏えい事案として、2024年に日産自動車が運営する「e-シェアモビ」で発生した不正ログインについても取り上げています。
この事案では、氏名、住所、電話番号、メールアドレスに加え、運転免許証番号、保有区分、交付年月日、有効期限などが漏えいした可能性があると公表されました。
関連記事:
今回のタイムズカー事案とは侵入経路も確認状況も異なるため、同一の手口とは判断できません。
一方、カーシェアリングでは運転資格確認のため免許情報を保持する必要があり、一般的なECや会員サービスより本人確認情報の影響が大きくなる点は共通しています。
法人利用企業が確認したいポイント
法人契約でタイムズカーを利用している企業では、個人利用者だけでなく管理部門でも状況確認が必要です。
- 法人契約でタイムズカーを利用しているか確認する
- 社内で登録している利用者を把握する
- 退職者を含め、過去に利用していた従業員が対象となる可能性を確認する
- 法人会員情報としてどのデータを登録しているか確認する
- タイムズカーを装うメール・SMS・電話への注意喚起を社内へ行う
- 「本人確認」「免許再登録」を理由にしたフィッシングを警戒する
- 不審なメールを受信した場合の社内報告先を明確にする
- 他サービスと同じパスワードを利用している従業員がいないか確認する
- 続報で対象者や対象期間が判明した場合に影響確認できるよう利用者一覧を準備する
現時点では、パスワードやクレジットカード情報が漏えいしたとする公式発表はありません。
そのため、一律のパスワードリセットやカード停止を必要とする状況かどうかは、今後の調査結果を確認して判断する必要があります。
パーク24は外部専門機関と調査、個人情報保護委員会へ報告
パーク24は現在、外部専門機関の協力を受けながら、原因と影響範囲の調査を進めています。
また、個人情報保護委員会への報告も実施しています。
第一報では、侵入経路の遮断、システム停止、認証情報の無効化など、具体的な封じ込め措置は公表されていません。
サービスが通常提供されていることから、業務継続可能な状態で調査を進めていることは確認できますが、第三者のアクセスが完全に遮断された時刻などは明らかになっていません。
今後の続報で確認したい点
第一報段階では対象人数や侵入経路が未確定です。
今後の発表では次の点が確認対象になります。
- 影響を受けた会員数
- 現会員と退会済み会員の内訳
- 対象となる入会・退会期間
- 免許情報の具体的な項目
- 本人確認書類の種類と、画像データそのものが対象か
- 不正アクセスの開始日時
- 初期侵入経路
- 第三者が実際に取得した情報の範囲
- 情報が外部へ持ち出されたか
- 攻撃者がデータを公開・販売していないか
- 法人会員への影響範囲
- 対象者への個別通知
- 技術的な再発防止策
- 個人情報の不正利用や二次被害の発生有無
今回の事案は、現時点で「個人情報漏えいの可能性」が確認されている段階です。
一方、影響候補には運転免許情報や本人確認書類が含まれているため、続報で実際の取得範囲や対象人数が判明した場合、影響評価が大きく変わる可能性があります。
出典
- 「タイムズカーWebサイト」への不正アクセスによる個人情報漏えいの可能性について(第1報) – パーク24株式会社
- タイムズカーWebサイト – タイムズモビリティ株式会社
- 日産自動車が運営する「e-シェアモビ」へ不正ログインと個人情報漏洩の可能性 – セキュリティ対策Lab
関連記事
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?

