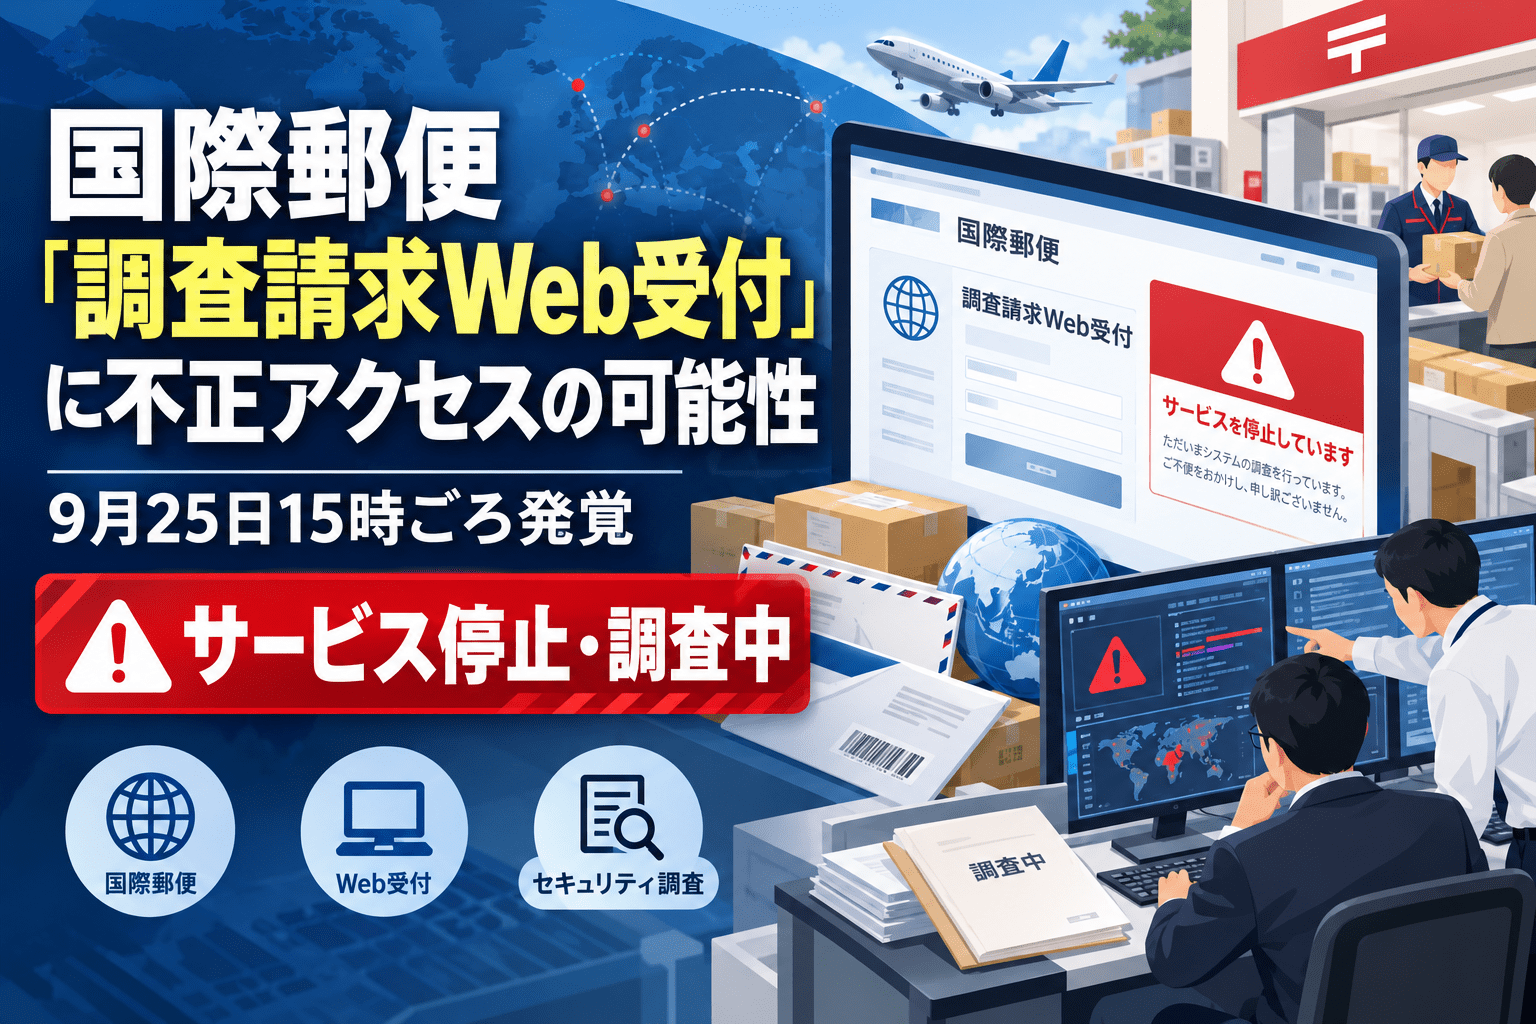
日本郵便株式会社は2026年9月25日、国際郵便物の「調査請求Web受付サービス」で使用しているサーバーについて、外部から不正アクセスを受けた可能性があると公表しました。
不正アクセスの可能性が発覚したのは9月25日15時ごろです。日本郵便は原因と影響範囲を調査しており、同サービスのWeb受付を一時停止しています。
9月26日時点で、日本郵便は「不正アクセスが確認された」とは発表していません。個人情報へのアクセス、情報漏えい、データ改ざん、攻撃者、侵入経路についても公表されていません。
対象の調査請求Web受付サービスは、国際郵便物の不着、未受領、損傷、内容品不足、遅延などについて、差出人がWebから調査を申し込めるサービスです。現在は神奈川県と山梨県の郵便局から差し出された一部の国際郵便物を対象に試行運用されています。
日本郵便「調査請求Web受付」不正アクセス疑いのサマリー
確認できている内容:
- 日本郵便は2026年9月25日、国際郵便物の調査請求Web受付サービスで使用するサーバーについて、不正アクセスの可能性があると公表しました。
- 不正アクセスの可能性が発覚したのは9月25日15時ごろです。
- 原因と影響範囲は調査中です。
- 日本郵便は調査請求Web受付サービスを一時停止しています。
- 9月26日時点でも公式サービスページは「システムメンテナンス中」となっています。
- Web受付停止中は、郵便局窓口で書面による調査請求を申し出るよう案内しています。
- 調査請求Web受付は、現在、神奈川県と山梨県の郵便局から差し出された一部の国際郵便物を対象に試行運用されています。
- サービス利用時には、メールアドレスの認証、国際郵便物のお問い合わせ番号、差出人の電話番号などを入力する仕組みです。
- 国際郵便マイページサービスで送り状作成時に入力した情報と自動連携する機能があります。
現時点で未確定の内容:
- 実際に第三者がサーバーへ侵入したか
- 不正アクセスが始まった日時
- 侵入経路や悪用された脆弱性
- 個人情報や郵便物情報へアクセスされたか
- 情報が外部へ持ち出されたか
- データの改ざんや削除が行われたか
- 対象となる利用者数・申請件数
- 攻撃者や攻撃グループ
- 他の日本郵便サービスへの影響
- サービス再開時期
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年9月25日 |
| 発覚日時 | 2026年9月25日15時ごろ |
| 対象 | 国際郵便物の調査請求Web受付サービスで使用するサーバー |
| 事象 | 外部から不正アクセスを受けた可能性 |
| 不正アクセスの確定 | 公表されていません |
| 情報漏えい | 公表されていません |
| 影響件数 | 調査中・未公表 |
| 原因 | 調査中 |
| 対応 | Web受付を一時停止 |
| 代替手続き | 郵便局窓口で書面による調査請求 |
| サービス再開 | 改めてWebサイトで公表予定 |
9月25日15時ごろに不正アクセスの可能性が発覚
日本郵便の発表によると、9月25日15時ごろ、国際郵便物の調査請求Web受付サービスで使用するサーバーに対し、外部から不正アクセスを受けた可能性があることが判明しました。
この「15時ごろ」は攻撃開始時刻ではなく、日本郵便側で事象が発覚した時刻です。
攻撃が実際に成立していたのか、いつからサーバーへアクセスされていた可能性があるのかについては、第一報では明らかにされていません。
日本郵便は原因と影響範囲を調査中としています。
現時点では「不正アクセス確認済み」ではない
今回の第一報で注意したいのは、日本郵便が「不正アクセスがあった」と断定していない点です。
公式発表の表現は「外部から不正アクセスの可能性があることが発覚」です。
そのため現時点では、
- 第三者によるサーバー侵入が確認された
- 個人情報が閲覧された
- 個人情報が流出した
- ランサムウェア被害を受けた
- サーバーが改ざんされた
とは断定できません。
今後、ログ解析やフォレンジック調査によって、アクセス元、侵入経路、操作内容、閲覧・取得されたデータの有無などが明らかになる可能性があります。
対象は国際郵便物の不着・損傷などをWebから調査請求するサービス
調査請求Web受付は、国際郵便物に不着や損傷などが発生した場合、差出人がWebから日本郵便へ調査を申し込めるサービスです。
日本郵便の公式案内では、現在、神奈川県と山梨県の郵便局から差し出された国際郵便物に限定して試行運用されています。
対象となる主な調査理由は次のとおりです。
- 未着
- 未受領
- 損傷
- 内容品不足
- 遅延
- 配達証請求
- 返送理由不表示
- 返送理由不服
対象となる郵便物にはEMS、国際小包、一部の書留郵便物、国際エアパケットなどがあります。
全国のすべての国際郵便利用者が今回のシステムを利用しているわけではありません。
Web受付ではメールアドレス・電話番号などを入力
日本郵便のサービス説明では、調査請求Web受付の利用時に次の手順で本人確認・申請を行います。
- 差出人が専用サイトへアクセス
- 任意のメールアドレスを登録
- 登録したメールアドレスで認証
- 国際郵便物のお問い合わせ番号と差出人の電話番号を入力して認証
- 調査に必要な情報を入力
- 送信
また、国際郵便マイページサービスで送り状を作成した際に入力した情報と自動連携する仕組みがあります。
ただし、これらは通常サービスで取り扱う情報です。
今回の不正アクセス疑いによって、
「メールアドレスや電話番号が閲覧された」
「送り状情報が流出した」
と日本郵便が発表したわけではありません。
影響範囲の調査が完了するまでは、サービスが取り扱う情報と、実際にアクセスされた可能性のある情報を分ける必要があります。
個人情報漏えいの有無や対象件数は未公表
9月25日の第一報には、個人情報漏えいに関する記載はありません。
対象人数、申請件数、対象期間についても公表されていません。
また、調査請求には国際郵便物の問い合わせ番号や差出人情報が使われますが、どの情報が当該サーバーに保存されていたのか、第三者がそれらへアクセスできたのかも明らかになっていません。
第一報段階で「利用者の個人情報が漏えいした」と表現する根拠はありません。
Web受付を停止、窓口での書面手続きへ
日本郵便は事象の発覚後、調査請求Web受付サービスを一時停止しました。
9月26日時点の公式サービスページも「システムメンテナンス中」と表示されており、Webでの調査請求は利用できません。
利用者には、郵便局窓口で書面による調査請求を申し出るよう案内しています。
サービス再開時期について、日本郵便は改めてWebサイトで公表するとしています。
国際郵便物そのものの配送サービスを停止したとの発表ではありません。
今回停止しているのは、対象となる国際郵便物について不着や損傷などをWebから調査請求する受付機能です。
他の日本郵便サービスへの影響は公表されていない
今回の公式発表で対象として挙げられているのは「国際郵便物の調査請求Web受付サービスで使用しているサーバ」です。
郵便局アプリ、ゆうID、国際郵便マイページ、郵便追跡、再配達受付など、他の日本郵便サービスに不正アクセスが発生したとは公表されていません。
調査請求Web受付には国際郵便マイページで作成した送り状情報との連携機能がありますが、この連携が他システムへの侵入につながったかどうかも明らかになっていません。
そのため、第一報だけを根拠に影響範囲を日本郵便の他サービスへ広げることはできません。
情報システム部門への示唆
今回の発表は第一報であり、技術的な原因や情報漏えいの有無は判明していません。
Webサービスで不正アクセスの疑いを検知した直後の対応として、企業側では次の点を確認できます。
- 不審なアクセスを検知した時刻と、実際の侵入開始時刻を分けて記録する
- 対象サーバーを特定し、他システムとの接続関係を確認する
- Web、認証、OS、WAF、クラウドなど関連ログを保全する
- 認証情報やAPIキーが対象環境に保存されていないか確認する
- 個人情報を含むデータベースへ到達可能だったか調査する
- 「不正アクセスの疑い」「アクセス確認」「情報取得確認」を分けて対外公表する
- 調査中のサービスを停止した場合、代替手段を利用者へ案内する
- 続報で対象件数や情報項目を更新できるよう初報の断定表現を避ける
特に第一報では、サービスが通常取り扱う情報をそのまま「漏えいした情報」と扱わないことが必要です。
今回の日本郵便の発表も、原因と影響範囲を調査中としており、個人情報漏えいまでは公表していません。
続報で確認したい点
日本郵便が今後追加発表を行う場合、次の情報が確認対象になります。
- 不正アクセスが実際に確認されたか
- 不正アクセスの開始日時と継続期間
- 初期侵入経路
- 悪用された脆弱性や認証情報
- 第三者が実行した操作
- 個人情報や郵便物情報へのアクセス有無
- 情報の外部持ち出し有無
- 影響を受けた利用者数・申請件数
- 他システムへの影響
- 個人情報保護委員会など関係機関への報告
- 再発防止策
- 調査請求Web受付サービスの再開時期
現時点では「不正アクセスの可能性が発覚し、調査のためWeb受付を停止した」という段階です。
個人情報漏えいや他サービスへの侵害が確認されたとの発表ではありません。
出典
関連記事
 AI SOC スタートアップ「Exaforce」がシリーズBで1億2,500万ドルを調達—評価額7億2,500万ドル・累計調達額2億ドル。東京オフィスを開設し日本市場へ本格参入
 ロシア政府支援のハッカー集団「StarBlizzard」がWhatsAppから外交官を狙う
 アサヒ グループホールディングス、ランサムウェアによるサイバー攻撃で第3四半期決算発表を延期
 米自動車部品大手のLKQ、Oracle E-Business Suiteへのサイバー攻撃で9,070人分の個人情報が漏洩
 Claude for Chromeの脆弱性、8回のパッチを経ても未修正-他の拡張機能がGmail・カレンダーを読み取り可能に
 Check Point VPNにCVSS 9.8の脆弱性 2件 オランダNCSCが早期悪用を警告(CVE-2026-85102/CVE-2026-85103)
 古野電気、米 海外子会社 FURUNO U.S.A.へ不正アクセスか-オンプレミスサーバの一部が影響
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?

