
セキュリティ教育で従業員の行動を変えたいなら、研修の回数を増やすだけでは足りません。
必要なのは、従業員に「正しい行動を覚えさせる」ことだけではなく、安全な行動を取りやすい業務環境をつくり、迷ったときに報告でき、ミスが起きたときに原因を組織側も見直せる仕組みです。
米国立標準技術研究所(NIST)は2026年8月、Human-Centered Cybersecurity(HCC、人間中心のサイバーセキュリティ)に関するコンセプトペーパーを公表しました。NISTは、従業員を単なる「弱点」として扱う考え方ではなく、人のニーズ、能力、制約を前提にセキュリティを設計する必要があるとしています。
これは、2024年のNIST SP 800-50 Rev.1が示した「継続的な学習プログラム」からさらに一歩進んだ考え方です。
従業員がフィッシングメールを見抜けなかったとき、本人の知識不足だけを原因にするのではなく、メール環境、報告手段、業務負荷、ルールの複雑さ、警告の分かりにくさまで含めて見直します。
本稿では、この考え方を企業のセキュリティ教育へ落とし込み、従業員の安全な行動を定着させるための5つのステップを整理します。
セキュリティ教育で行動を変えるためのサマリー
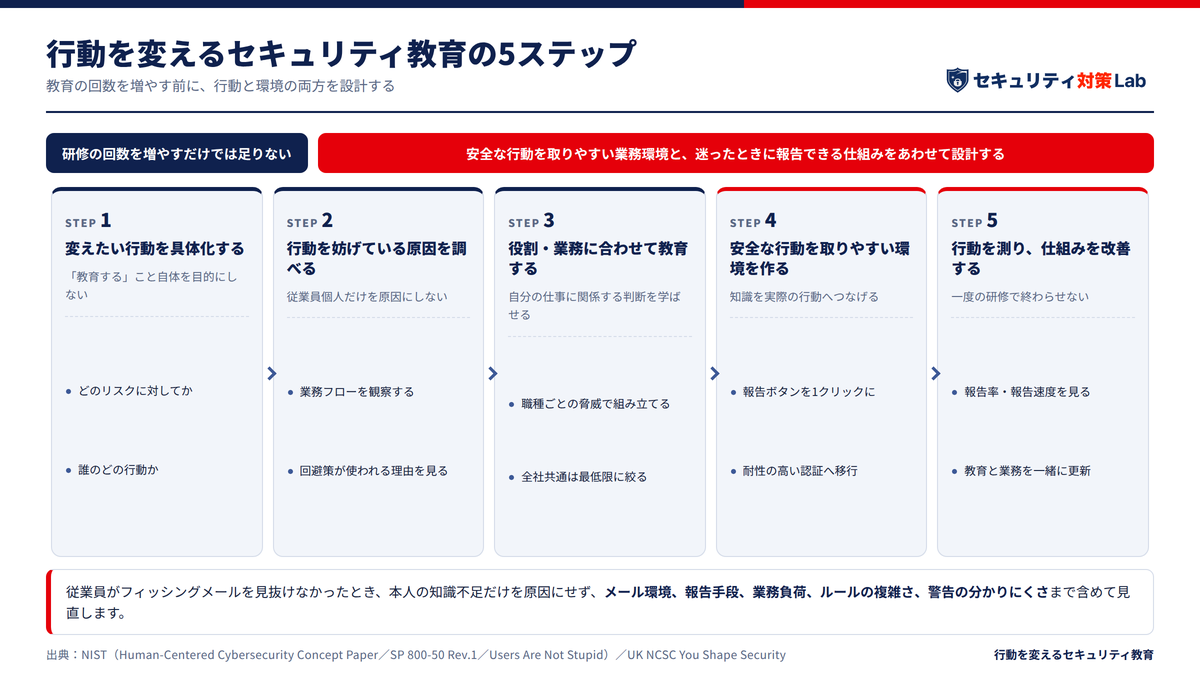
セキュリティ教育で行動を変えるためのサマリー
- 受講率100%やテスト合格率だけでは、実際の安全行動が定着したことは確認できません。
- NIST SP 800-50 Rev.1は、教育を単発研修ではなく、継続的に評価・改善するCybersecurity and Privacy Learning Programとして設計することを求めています。
- NISTは2026年8月、Human-Centered Cybersecurityの考え方を示し、「人を弱点として扱う」発想からの転換を提案しました。
- NISTは、教育だけに依存すると「従業員は知識を記憶し、常に正しい判断をする」という現実的でない前提を置くことになると指摘しています。
- 英国NCSCは、ミスを責める文化は報告を妨げるとして、早期報告と公平なインシデントレビューを重視しています。
- セキュリティ教育は、知識提供だけでなく「安全な行動を取りやすい業務設計」と組み合わせる必要があります。
- 役割によって遭遇する脅威は異なるため、全社員へ同じ教材を配るだけでは不十分です。
- フィッシング訓練は従業員を選別するテストではなく、教育、報告手段、メール対策、組織の支援が機能しているかを検証する手段として扱います。
- 行動変容を測る際は、クリック率だけではなく報告率、報告速度、再発率などを継続的に確認します。
- KPIの具体的な設計は「実施」「理解」「行動」「定着」「リスク成果」に分けて評価する必要があります。
| ステップ | 実施すること | 目的 |
|---|---|---|
| 1 | 変えたい行動を具体化する | 「教育する」こと自体を目的にしない |
| 2 | 行動を妨げている原因を調べる | 従業員個人だけを原因にしない |
| 3 | 役割・業務に合わせて教育する | 自分の仕事に関係する判断を学ばせる |
| 4 | 安全な行動を取りやすい環境を作る | 知識を実際の行動へつなげる |
| 5 | 行動を測り、仕組みを改善する | 一度の研修で終わらせない |
「知っている」と「安全に行動できる」は別
セキュリティ教育では、まず「教育を受けたこと」と「行動が変わったこと」を分ける必要があります。
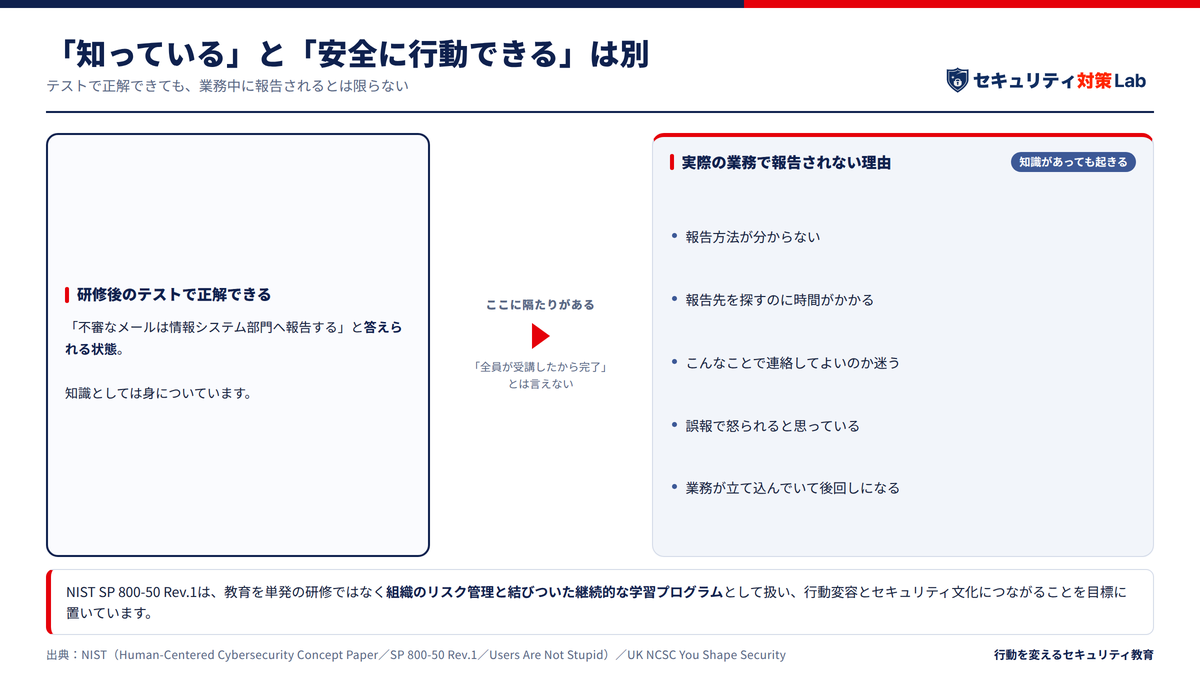
「知っている」と「安全に行動できる」は別
例えば、従業員が研修後のテストで「不審なメールは情報システム部門へ報告する」と正解できたとしても、実際の業務中に報告するとは限りません。
報告方法が分からない、報告先を探すのに時間がかかる、「こんなことで連絡してよいのか」と迷う、誤報で怒られると思っている、といった要因があれば、知識があっても行動にはつながりません。
NIST SP 800-50 Rev.1は、セキュリティ・プライバシー教育を単発の研修としてではなく、組織のリスク管理と結びついた継続的な学習プログラムとして扱っています。
同文書では、学習プログラムが行動変容を促し、組織のセキュリティ文化やプライバシー文化につながることを目標に置いています。
したがって「全員が受講したから完了」ではなく、その後の業務でどのような判断が行われているかまで確認する必要があります。
NISTは「人を弱点として扱う」考え方からの転換を提案
2026年8月、NISTはHuman-Centered Cybersecurity Guidelines and Resources Concept Paperを公表しました。
NISTが示すHuman-Centered Cybersecurityは、セキュリティに影響を与える人、またはセキュリティの影響を受ける人のニーズ、能力、制約を、設計や意思決定の中心に置く考え方です。
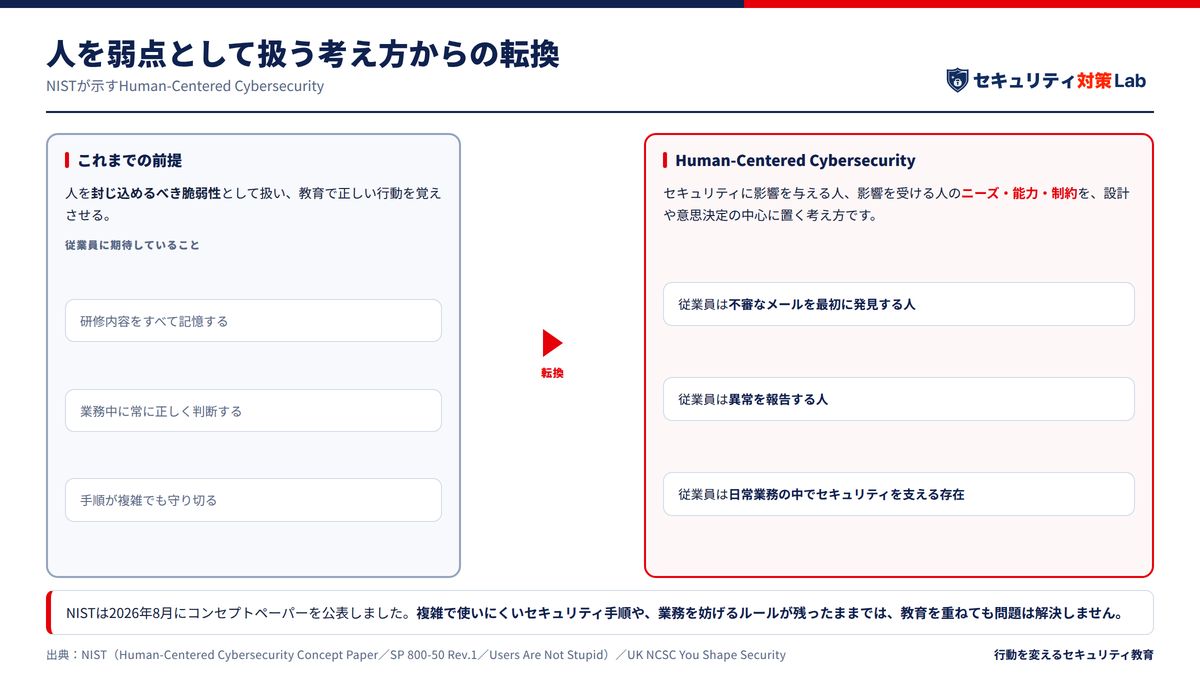
NISTは「人を弱点として扱う」考え方からの転換を提案
ここでは、人を「封じ込めるべき脆弱性」としてだけ扱いません。
従業員は、不審なメールを最初に発見する人であり、異常を報告する人であり、日常業務の中でセキュリティを支える存在でもあります。
NISTは、従来のセキュリティ対策が教育へ依存しすぎる問題も指摘しています。
研修を受けた従業員が内容をすべて記憶し、実際の業務中に正しく判断し、常に正しい行動を取ることを期待しても、複雑で使いにくいセキュリティ手順や、業務を妨げるルールそのものが残っていれば問題は解決しません。
セキュリティ対策Labでは、NISTが示したHuman-Centered Cybersecurityの考え方を「NISTが『人を弱点とみなすセキュリティ』からの転換を提案 Human-Centered Cybersecurityとは」で詳しく整理しています。
ステップ1 「何を教えるか」ではなく「何を変えるか」を決める
教育プログラムを作る前に、従業員にどの行動を取ってほしいのかを具体化します。
例えば、
- 不審なメールを受信したら報告する
- MFA承認要求に心当たりがなければ拒否する
- 認証情報を入力する前にURLを確認する
- 機密情報を生成AIへ入力しない
- 不審な電話による送金依頼を別経路で確認する
といった形です。
「フィッシングについて理解する」「情報漏洩について学ぶ」という教育目標だけでは、行動を評価できません。
実際の業務で何をしてほしいのかまで決めておけば、その後の教育内容、訓練、技術対策、KPIを同じ目的にそろえることができます。
NIST SP 800-50 Rev.1でも、学習プログラムを組織のリスクや業務目的と結び付けることが求められています。
セキュリティ教育の開始点は教材選定ではなく、「どのリスクに対して、誰のどの行動を変えるのか」を決めることです。
ステップ2 なぜ安全な行動を取れないのかを調べる
従業員がルールどおりに行動しない場合、すぐに「教育不足」と判断しないことが重要です。
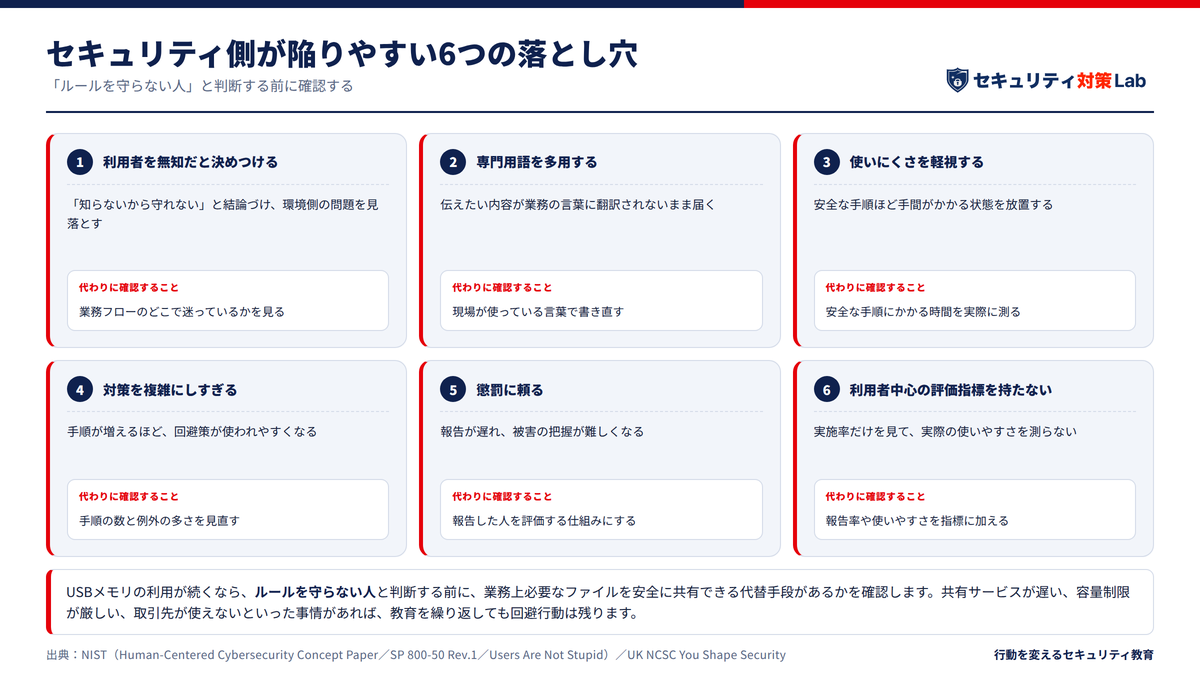
ステップ2 なぜ安全な行動を取れないのかを調べる
NISTの研究者Julie Haney氏は2023年の論文「Users Are Not Stupid: Six Cyber Security Pitfalls Overturned」で、セキュリティ専門家側が陥りやすい問題を整理しています。
例えば、利用者を無知だと決めつける、専門用語を多用する、使いにくさを軽視する、対策を複雑にしすぎる、懲罰に頼る、利用者中心の評価指標を持たない、といった問題です。
従業員がUSBメモリを禁止されているのに使っていた場合も、「ルールを守らない人」と判断する前に、業務上必要なファイルを安全に共有できる代替手段があるかを確認します。
承認された共有サービスが遅い、容量制限が厳しい、取引先が利用できないといった事情があれば、教育だけを繰り返しても回避行動は残ります。
NISTのHuman-Centered Cybersecurityも、こうした問題を「人の失敗」だけではなく、人と技術と業務プロセスの相互作用として見る考え方です。
教育前に、実際の業務フローを観察し、従業員がどこで迷い、どこで回避策を使い、何が安全な行動を邪魔しているのかを確認します。
ステップ3 全社員共通教育から「役割別」へ分ける
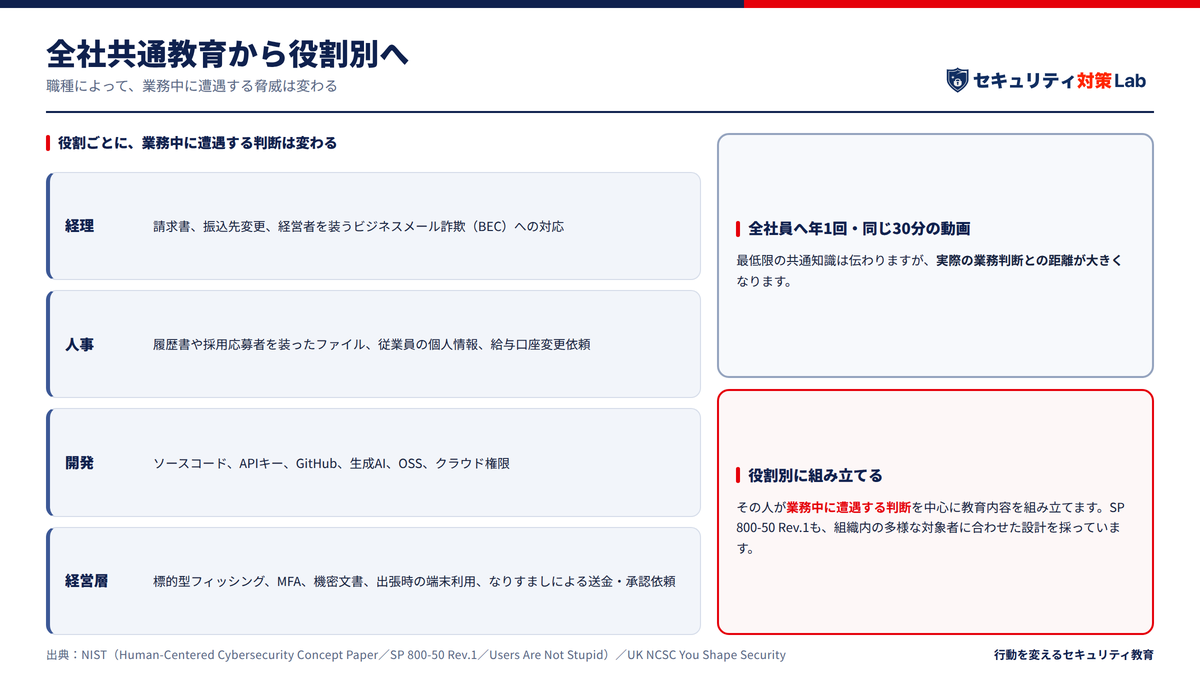
全社員が知るべき最低限の内容はありますが、実際に直面する脅威は職種によって異なります。
全社員共通教育から「役割別」へ分ける
例えば経理担当者は、請求書、振込先変更、経営者を装うビジネスメール詐欺(BEC)への対応が重要です。
人事担当者であれば、履歴書や採用応募者を装ったファイル、従業員の個人情報、給与口座変更依頼などが業務上のリスクになります。
開発者なら、ソースコード、APIキー、GitHub、生成AI、OSS、クラウド権限が中心になります。
経営層は、標的型フィッシング、MFA、機密文書、出張時の端末利用、なりすましによる送金・承認依頼などを優先して扱う必要があります。
NIST SP 800-50 Rev.1でも、組織内の多様な対象者に合わせて学習内容を設計する考え方が採用されています。
全社員へ年1回同じ30分の動画を配信するだけでは、実際の業務判断との距離が大きくなります。
役割ごとに「その人が業務中に遭遇する判断」を中心に教育内容を組み立てます。
ステップ4 「正しく判断しろ」ではなく安全な行動を取りやすくする
従業員へ安全な行動を求めるなら、それを簡単に実行できる環境も必要です。
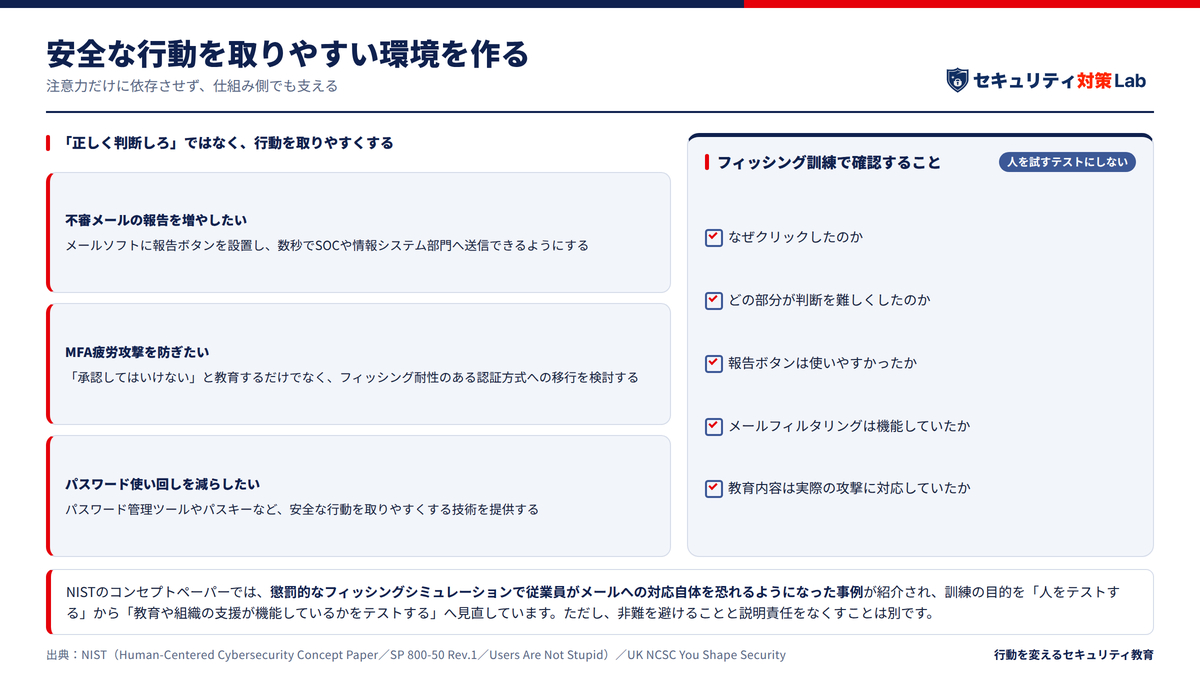
例えば不審メールの報告を増やしたいのであれば、メールソフトに報告ボタンを設置し、数秒でSOCや情報システム部門へ送信できるようにします。
MFA疲労攻撃を防ぎたいのであれば、「承認してはいけない」と教育するだけではなく、フィッシング耐性のある認証方式への移行を検討します。
パスワード使い回しを減らしたいのであれば、パスワード管理ツールやパスキーなど、安全な行動を取りやすくする技術を提供します。
NISTがHuman-Centered Cybersecurityで問題にしているのは、セキュリティ部門が「正しい行動」を要求しながら、その行動を難しくする仕組みを残すことです。
英国NCSCも「You Shape Security」で、実際の働き方とセキュリティポリシーが衝突していないかを確認することを重視しています。
安全性を従業員の注意力だけに依存させず、仕組み側でも支える必要があります。
フィッシング訓練は「人を試すテスト」にしない
標的型攻撃メール訓練も、従業員のランキングを作るための試験として使うと本来の目的から外れます。
フィッシング訓練は「人を試すテスト」にしない
クリックした従業員だけを問題視するのではなく、
「なぜクリックしたのか」
「どの部分が判断を難しくしたのか」
「報告ボタンは使いやすかったか」
「メールフィルタリングは機能していたか」
「教育内容は実際の攻撃に対応していたか」
を確認する必要があります。
NISTの2026年Human-Centered Cybersecurityコンセプトペーパーでは、懲罰的なフィッシングシミュレーションによって従業員がメールへの対応自体を恐れるようになった事例を紹介しています。
そこで訓練の目的を「人をテストする」ことから「教育や組織の支援が機能しているかをテストする」ことへ見直しました。
この考え方であれば、クリックした従業員は「失敗者」ではなく、教育やシステムの改善点を見つけるための情報源になります。
一方、これは意図的なルール違反をすべて容認するという意味ではありません。
英国NCSCも、非難を避けることと説明責任をなくすことは別だとしています。
英国NCSCは「早く報告できる文化」を重視
英国NCSCの「You Shape Security」は、インシデントが起きない組織を前提にしていません。
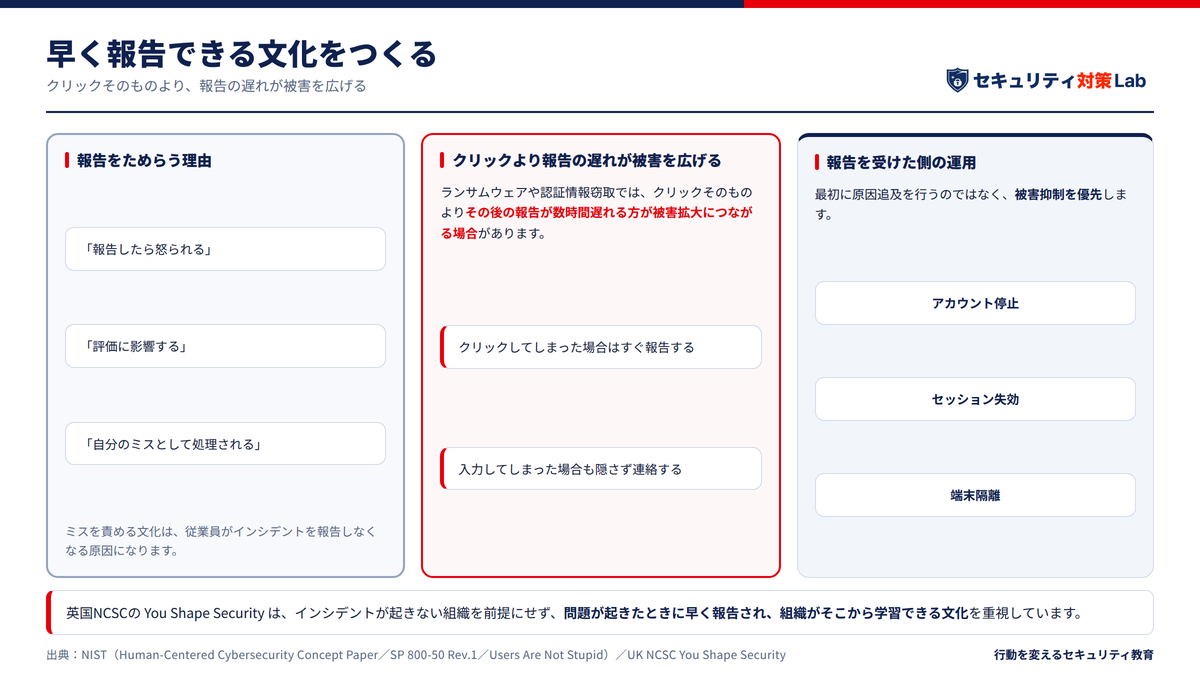
問題が起きたときに、早く報告され、組織がそこから学習できる文化を重視しています。
英国NCSCは「早く報告できる文化」を重視
NCSCは、ミスを責める文化について、従業員がインシデントを報告しなくなる原因になると説明しています。
フィッシングメールをクリックした人が、
「報告したら怒られる」
「評価に影響する」
「自分のミスとして処理される」
と考えれば、SOCへの連絡が遅れる可能性があります。
ランサムウェアや認証情報窃取では、クリックそのものより、その後の報告が数時間遅れる方が被害拡大につながる場合があります。
そのため、教育では「クリックするな」だけではなく、「クリックしてしまった場合はすぐ報告する」「入力してしまった場合も隠さず連絡する」という次の行動まで教えます。
報告を受けた側も、最初に原因追及を行うのではなく、アカウント停止、セッション失効、端末隔離など被害抑制を優先する運用が必要です。
ステップ5 教育ではなく「行動」と「仕組み」を評価する
教育プログラムを改善するには、受講完了率だけではなく、実際の行動を確認します。
ステップ5 教育ではなく「行動」と「仕組み」を評価する
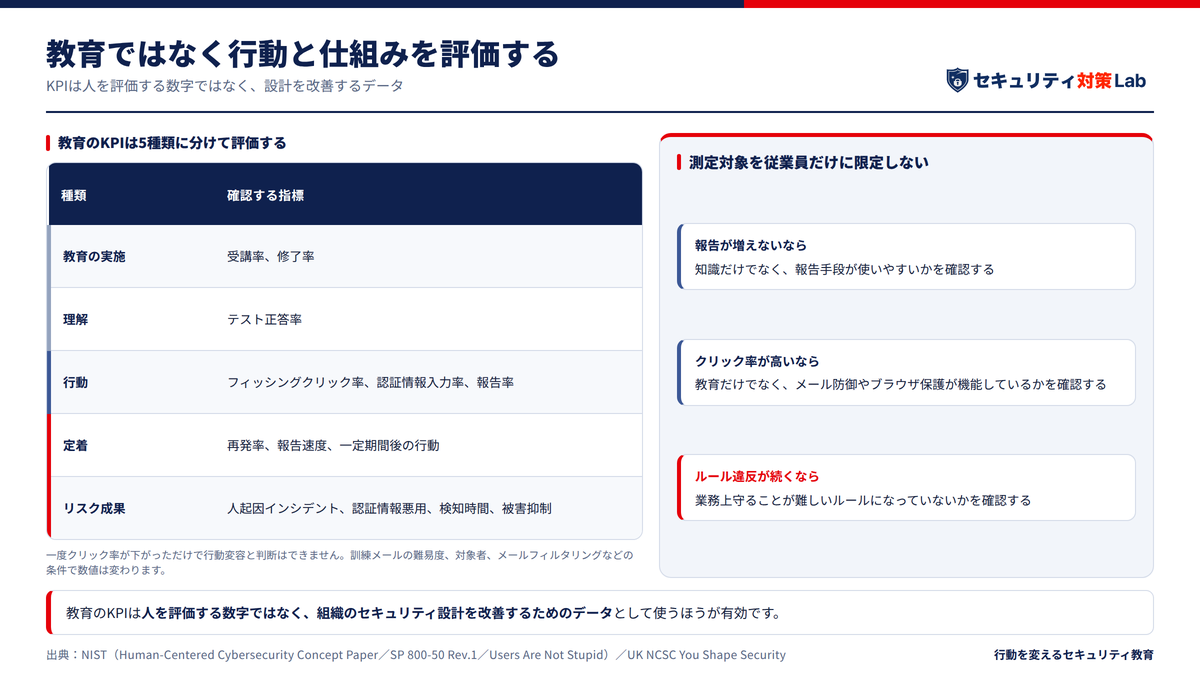
例えば、
| 種類 | 確認する指標 |
| 教育の実施 | 受講率、修了率 |
| 理解 | テスト正答率 |
| 行動 | フィッシングクリック率、認証情報入力率、報告率 |
| 定着 | 再発率、報告速度、一定期間後の行動 |
| リスク成果 | 人起因インシデント、認証情報悪用、検知時間、被害抑制 |
ただし、一度クリック率が下がっただけで「行動変容した」と判断することもできません。
訓練メールの難易度、対象者、メールフィルタリングなどの条件で数値は変わります。
行動変容の測定方法については、「セキュリティ教育の効果測定、何をもって『行動変容』とするか KPI・ベースライン・継続評価の考え方」で、NISTの調査や実環境研究を基に詳しく整理しています。
本稿で重視したいのは、測定対象を従業員だけに限定しないことです。
報告が増えないのであれば、従業員の知識だけでなく、報告手段が使いやすいかも確認します。
クリック率が高いのであれば、教育だけでなくメール防御やブラウザ保護が機能しているかを確認します。
ルール違反が続くのであれば、業務上守ることが難しいルールになっていないかを確認します。
教育のKPIは、人を評価する数字ではなく、組織のセキュリティ設計を改善するためのデータとして使う方が有効です。
セキュリティ教育を「年1回のイベント」から運用へ変える
行動を定着させるには、年1回の研修日だけで教育を完結させないことも必要です。
新しい攻撃が増えたとき、社内でインシデントが起きたとき、新しいクラウドサービスや生成AIを導入したときなど、業務上の変化に合わせて内容を更新します。
短い注意喚起、実際の攻撃事例、フィッシング訓練、部門別の教育、インシデント後の振り返りを組み合わせれば、教育を日常業務の中へ組み込めます。
NIST SP 800-50 Rev.1が「Learning Program」として扱うのも、この継続運用を前提としているためです。
教育コンテンツを毎年更新するだけではなく、
「今、組織で何が起きているか」
「従業員はどこで迷っているか」
「攻撃者は何を狙っているか」
「技術対策で減らせる負担はないか」
を定期的に確認し、教育と業務プロセスを一緒に更新します。
情報システム・セキュリティ部門への示唆
セキュリティ教育の目的を「従業員にもっと注意してもらうこと」に置くと、対策の多くが注意喚起と研修に偏ります。
情報システム・セキュリティ部門への示唆
しかし、NISTがHuman-Centered Cybersecurityで示しているのは、人の行動はシステムや業務環境から切り離して考えられないということです。
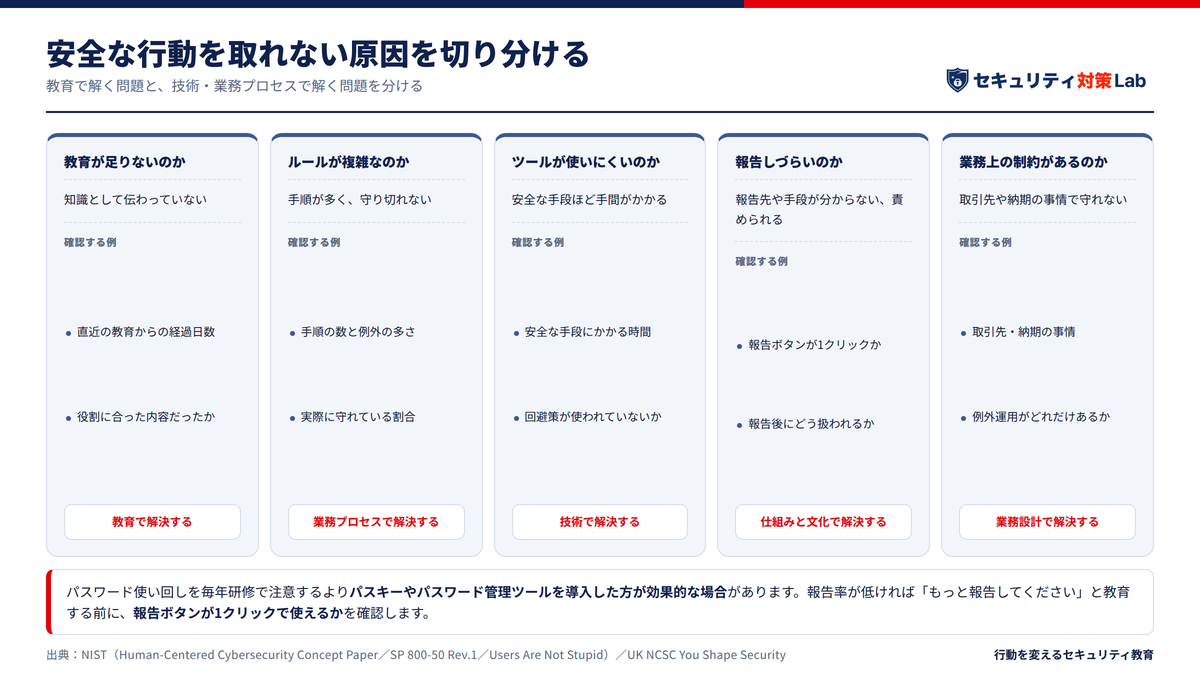
従業員が安全な行動を取れない場合、
教育が足りないのか、
ルールが複雑なのか、
ツールが使いにくいのか、
報告しづらいのか、
業務上の制約があるのか、
を分けて確認する必要があります。
その上で、教育で解決すべき問題と、技術・業務プロセスで解決すべき問題を分けます。
例えば、パスワード使い回しを毎年研修で注意するより、パスキーやパスワード管理ツールを導入した方が効果的な場合があります。
不審メールの報告率が低ければ、「もっと報告してください」と教育する前に、報告ボタンが1クリックで使えるかを確認します。
フィッシング訓練で失敗が続く場合も、同じ教材を再受講させるだけではなく、メール防御、認証、ブラウザ保護、報告プロセスまで含めて原因を調べます。
セキュリティ教育を「人を修正する施策」から、「人が安全に働ける環境を改善する施策」へ変えることが、行動変容を定着させる出発点になります。
関連記事
セキュリティ教育の効果測定、何をもって「行動変容」とするか KPI・ベースライン・継続評価の考え方
受講率、クリック率、報告率などのKPIをどう読み、どの条件で「行動が変わった」と評価すべきかを整理しています。
NISTが「人を弱点とみなすセキュリティ」からの転換を提案 Human-Centered Cybersecurityとは
NISTが2026年8月に示したHuman-Centered Cybersecurityの考え方と、教育だけに依存しないセキュリティ設計を解説しています。
標的型攻撃メール訓練、受講完了率100%でもフィッシング被害が起きるのはなぜか
研修で得た知識と、実際の業務中の判断との間に生じる「知識と行動のギャップ」を扱っています。
出典
- Human-Centered Cybersecurity Guidelines and Resources Concept Paper – NIST
- Stronger Cybersecurity Programs Start with People: NIST Wants Your Input on the Path Forward for Human-Centered Cybersecurity – NIST
- SP 800-50 Rev. 1, Building a Cybersecurity and Privacy Learning Program – NIST
- Users Are Not Stupid: Six Cyber Security Pitfalls Overturned – NIST
- You Shape Security: A Positive Security Culture – UK National Cyber Security Centre
関連記事
 SAP、CVSS 10.0の「OVERPASS」を修正 SAP KernelのCVE-2026-44756、未認証で複数経路から到達可能
 EDRとは?意味やウイルスソフトやUTMとの違いを解説
 EDRのおすすめ製品と選び方のポイント
 MDRとEDRの違いとそれぞれの特徴を解説 必要性や導入のアドバイスまで
 EDRとSOCの違いと関係性を徹底解説 自社に最適なセキュリティソリューションを
 EPPとEDRの違いとは 両者の比較と組み合わせの効果についても解説
 XDRはEDRの進化版? それぞれの基本的な知識から違いまで解説
 EDRとアンチウイルスの違いとは マルウェア対策に欠かせない二つのソリューション
 EDRについてわかりやすく解説 機能や構造から運用まで

