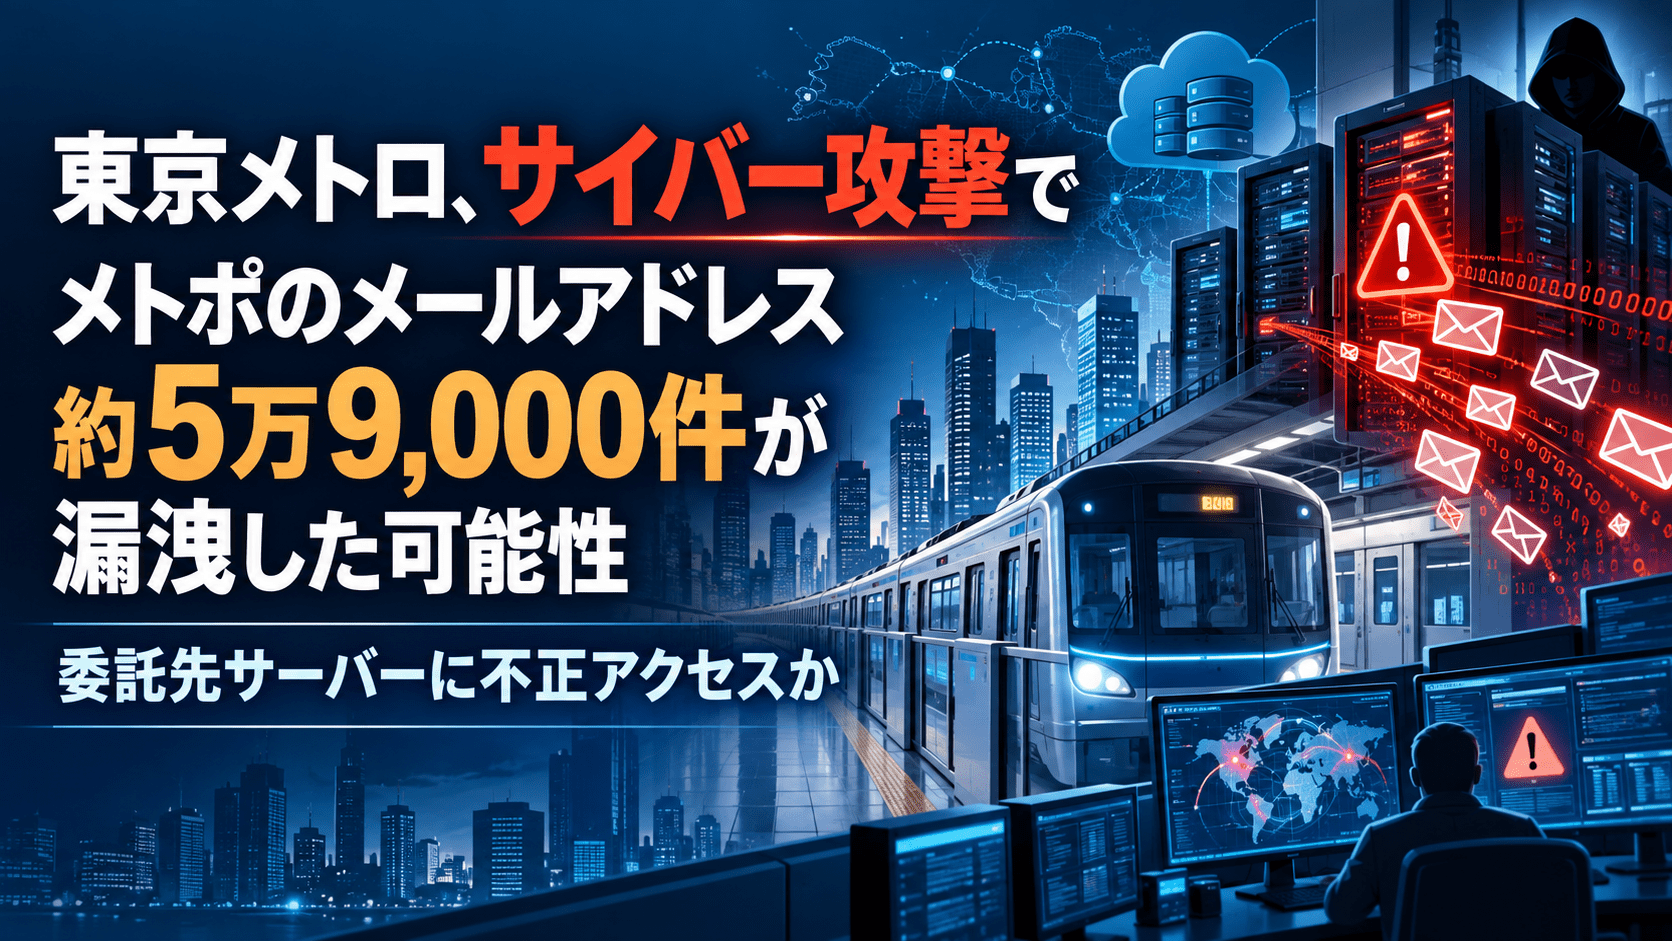
東京地下鉄株式会社(東京メトロ)は、会員向けサービス「メトポ(メトロポイントクラブ)」のメール配信サービスで、利用者のメールアドレス約5万9,000件が漏洩した可能性があると発表しました。テレビ朝日が2026年9月27日に報じた内容によると、9月20日にメトポ会員向けメール配信サービスで不具合が発生し、調査の結果、サービスを委託する会社のサーバーへの不正アクセスを25日に確認しました。アクセス元は国外からと思われるとしています。不正アクセスを受けたサーバーにメールアドレス以外の情報は含まれておらず、鉄道の運行にも支障はないということです。
なお、現時点で公表されているのは「約5万9,000件のメールアドレスが漏洩した可能性」であり、実際に外部へ持ち出された件数が確定したとの情報ではありません。
東京メトロ不正アクセスのサマリー
- 東京メトロは、メトポ会員向けメール配信サービスに関する不正アクセスを確認しました。
- 2026年9月20日にメール配信サービスで不具合が発生しました。
- 調査の結果、サービスを委託する会社のサーバーへの不正アクセスを9月25日に確認しました。
- 不正アクセスは国外からと思われるとしています。
- メトポ利用者のメールアドレス約5万9,000件が漏洩した可能性があります。
- 不正アクセスを受けたサーバーに、メールアドレス以外の情報は含まれていないということです。
- 東京メトロは被害拡大を防ぐため、すでに技術的な措置を実施しています。
- 鉄道の運行に支障はありません。
- 東京メトロは影響範囲と件数の特定、原因究明、再発防止策の検討を続けています。
- 侵入経路、委託先企業名、実際に外部へ持ち出されたメールアドレスの件数について、テレビ朝日の報道では明らかにされていません。
| 項目 |
内容 |
| 対象組織 |
東京地下鉄株式会社(東京メトロ) |
| 対象サービス |
メトポ(メトロポイントクラブ)会員向けメール配信サービス |
| 不具合発生日 |
2026年9月20日 |
| 不正アクセス確認日 |
2026年9月25日 |
| 不正アクセス先 |
メール配信サービスを委託する会社のサーバー |
| アクセス元 |
国外からと思われる不正アクセス |
| 漏洩した可能性がある情報 |
サービス利用者のメールアドレス |
| 対象件数 |
約5万9,000件の可能性 |
| その他の情報 |
対象サーバーには含まれていないと説明 |
| 鉄道運行への影響 |
なし |
| 対応 |
被害拡大を防ぐ技術的措置を実施 |
| 侵入経路 |
テレビ朝日の報道では明らかにされていません |
| 委託先企業名 |
テレビ朝日の報道では明らかにされていません |
9月20日のメール配信サービス不具合を受けて調査
テレビ朝日によると、東京メトロでは9月20日、メトポ会員へのメール配信サービスに不具合が発生しました。
東京メトロが調査したところ、メール配信サービスを委託する会社のサーバーに不正なアクセスがあったことを9月25日に確認しました。
不正アクセスは国外から行われたと思われるとしています。
報道では、不正アクセスがいつ始まったのか、どのような手段でサーバーへアクセスされたのかは明らかにされていません。
メールアドレス約5万9,000件が漏洩した可能性
漏洩した可能性がある情報は、サービス利用者のメールアドレス約5万9,000件です。
東京メトロによると、不正アクセスを受けたサーバーにはメールアドレス以外の情報は含まれていません。
そのため、現時点で氏名、住所、電話番号、決済情報、認証情報などが今回の不正アクセスで影響を受けたとは確認されていません。
また、「約5万9,000件が漏洩した」と確定したわけではありません。テレビ朝日の報道では、東京メトロは影響を受けた可能性がある情報の範囲や件数の特定を進めているとしています。
東京メトロは技術的措置を実施、鉄道運行への影響なし
東京メトロは被害が広がらないよう、すでに技術的な措置を取ったとしています。
具体的な措置の内容は、テレビ朝日の報道では明らかにされていません。
今回の不正アクセスによる鉄道の運行への支障はないということです。
会員向けメール配信サービスに関係する事案であり、現時点で鉄道運行システムへの影響が報告されているわけではありません。
原因や実際の漏洩件数は調査中
東京メトロは、影響を受けた可能性がある情報の範囲と件数の特定を進めるとともに、原因究明と再発防止策の検討を続けるとしています。
現時点でテレビ朝日の報道から確認できない主な項目は次のとおりです。
- 不正アクセスの具体的な侵入経路
- 不正アクセスが始まった日時
- 委託先企業名
- 利用された脆弱性や認証情報
- 攻撃者や攻撃グループ
- メールアドレスが実際に外部へ持ち出されたか
- 実際に漏洩した場合の確定件数
- 個人情報保護委員会など関係機関への報告状況
これらについては、東京メトロから追加情報が公表された場合に更新が必要です。
情報システム部門への示唆
今回の事案では、東京メトロ本体ではなく、メール配信サービスを委託する会社のサーバーへの不正アクセスが報告されています。
外部サービスへ顧客情報を連携している企業では、インシデント発生時に「どの委託先へ、どの情報を渡しているか」を確認できる状態にしておく必要があります。
また、委託先で不正アクセスが発生した場合に、自社への通知、影響範囲の特定、ログ調査、利用者への連絡をどのように進めるかも確認対象になります。
今回の東京メトロ事案では、続報として侵入経路、実際の外部流出の有無、確定件数、原因、再発防止策が確認ポイントです。
出典
 京王電鉄にランサムウェアによるサイバー攻撃 一部グループ会社の営業システムに障害、鉄道運行は影響なし
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性

