旅行予約サービス「skyticket(スカイチケット)」を運営する株式会社アドベンチャーは、同社が管理するサーバーの一部に第三者から不正アクセスがあり、会員情報が外部へ流出したと公表しました。2026年10月8日付の第1報では、氏名、住所、電話番号などに加え、ハッシュ化されたログインパスワードや銀行口座情報も流出した情報として挙げています。クレジットカード情報については流出していないと説明しています。
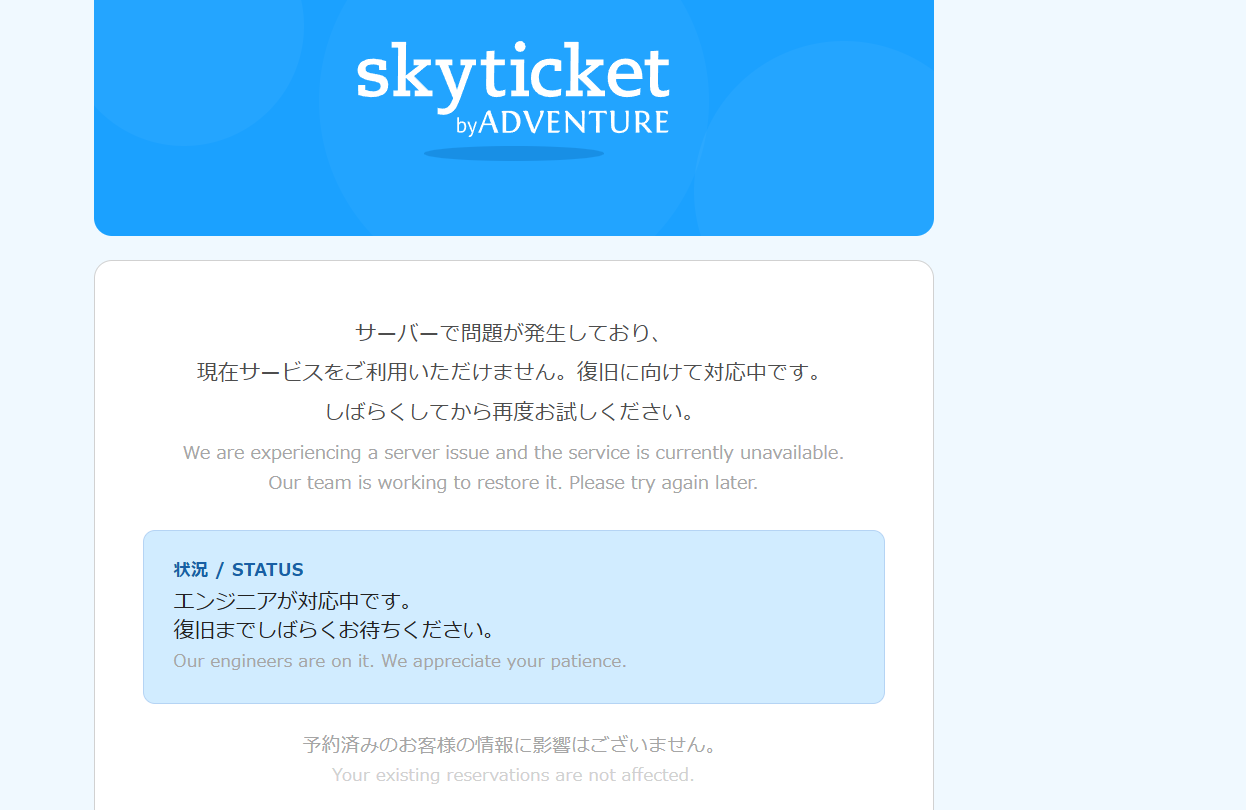
同社は10月7日18時頃から保存済みクレジットカードによる決済などを一時停止し、10月8日から対象者への個別メール通知を開始しました。一方、セキュリティ対策Labが確認した利用者の画面では、パスワード変更を試みた際にサービスのエラー画面が表示され、手続きを完了できない状況が発生していました。
ハッシュ化されたパスワードの流出を公表して変更を求めながら、利用者がその変更を実施できない状態が生じたことは、被害拡大防止の観点から見過ごせない問題です。公表までの経緯、利用者への周知、障害時の代替手段についても説明の充実が必要です。
skyticketの情報漏えいのサマリー
- 運営会社:株式会社アドベンチャー
- 対象サービス:旅行予約サービス「skyticket」
- 公表内容:同社管理サーバーの一部への第三者による不正アクセスと会員情報の外部流出
- 流出情報:氏名、生年月日、メールアドレス、電話番号、郵便番号・住所、ハッシュ化されたログインパスワード、銀行口座情報、振込依頼人名義
- 銀行口座情報には金融機関名、支店名、口座種別、口座番号、口座名義が含まれます。
- クレジットカード情報は流出していないと会社が説明しています。
- 2026年10月7日18時頃、保存済みカードによる支払いとカード情報保存機能を予防的に停止しました。
- 10月8日から、対象者に
[email protected]から個別通知を開始しました。 - 不正アクセス経路の遮断、原因となった脆弱性の修正、個人情報保護委員会への報告を実施したとしています。
- 通知を受けた利用者の環境で、パスワード変更時にエラー画面が表示される事象を確認しました。
| 項目 | 2026年10月8日の公式発表・確認内容 |
|---|---|
| 運営会社 | 株式会社アドベンチャー |
| サービス | skyticket |
| 事故 | 管理サーバーの一部への不正アクセス、登録情報の流出 |
| 公表 | 「第1報」を公式サイトに掲載 |
| 流出が確認された情報 | 氏名、連絡先、住所、ハッシュ化パスワード、銀行口座情報、振込依頼人名義など |
| クレジットカード | 流出していないと説明 |
| 決済機能の一時停止 | 10月7日18時頃から |
| 個別通知 | 10月8日開始 |
| 漏えいの対象人数 | 第1報では示されていない |
| 技術的な対応 | 侵入経路の遮断、脆弱性の修正 |
| 行政への報告 | 個人情報保護委員会へ報告済み |
銀行口座情報やハッシュ化パスワードも流出―公式発表で対象項目を明示
アドベンチャーが第1報に記載した流出情報は、以下のとおりです。
- 氏名
- 生年月日
- メールアドレス
- 電話番号
- 郵便番号、住所(番地まで)
- ログインパスワード(ハッシュ化された状態)
- 銀行口座情報(金融機関名、支店名、口座種別、口座番号、口座名義)
- 振込時の依頼人名義
個々の利用者によって登録・入力した情報は異なるため、上記の全項目が全会員から漏えいしたと意味するものではありません。発表には対象人数や流出したレコード数は記載されていません。
今回の公式発表では、銀行口座情報が対象に含まれることも明記されました。セキュリティ対策Labが先に確認した10月8日の個別通知メールでは、当該受信者に対する対象項目として振込依頼人名義などが記載されていましたが、銀行口座情報の各項目は列挙されていませんでした。通知対象者ごとに流出項目が異なる可能性もあるため、運営会社には各利用者が自身の情報の被害範囲を把握できる説明が望まれます。
口座番号などの情報が流出したことだけで、直ちに預金が引き出されたことを意味するわけではありません。しかし、氏名、住所、電話番号などと組み合わされると、金融機関や旅行会社を装ったなりすまし連絡、偽の返金案内、口座認証情報を盗むフィッシングなどに悪用されるおそれがあります。
ハッシュ化パスワードの流出、会社は解読の可能性を警告
アドベンチャーは、パスワードはハッシュ化して保存していたと説明する一方、第三者に元の文字列を解読されるおそれがあるとして変更を求めています。
ハッシュ化とは、パスワードを一定の計算処理で別の文字列へ変換して保存する方法です。ただし、採用したアルゴリズムやソルトの有無、計算コスト、元のパスワードの強さによっては、攻撃者が候補を大量に照合し、元の文字列を推測できる場合があります。今回の第1報には、ハッシュ方式などの具体的な技術情報は示されていません。
特に危険なのは、同じメールアドレスとパスワードの組み合わせを、メール、ECサイト、金融サービスなどでも使い回している場合です。skyticketでの変更作業が進まないときも、他サービスで使用している同じパスワードを先に変更し、対応するサービスでは多要素認証を有効にすることができます。
10月7日には決済機能停止、利用者への通知は翌8日―周知のタイミングに疑問
同社によると、保存済みクレジットカードによる支払いとクレジットカード情報保存機能は、10月7日18時頃に停止されました。一方、流出した会員情報に該当する利用者へのメール通知を始めたのは翌8日です。
セキュリティ対策Labが確認した通知メールの受信時刻は、10月8日19時33分でした。当該受信者については、決済機能の停止から1日以上を経て、パスワード変更を求める通知を受け取ったことになります。ただし、ほかの利用者への通知開始時刻は確認できておらず、これだけで全対象者の通知が同程度遅れたと評価することはできません。
今回の第1報には、不正アクセスの発生日、発覚日時、データ流出が判明した時刻が示されていません。このため、攻撃の検知から何時間公表を見送ったのか、あるいは調査にどの程度の時間を要したのかを確定することはできません。
それでも、保存済み決済の停止という利用者に影響する措置を先行させながら、流出の事実と取るべき行動を翌日の通知で知らせる運用には検証の余地があります。パスワードが流出した事案では、利用者が通知を受けるまでの時間も二次被害防止に関係します。今後の続報では、検知から遮断・利用者通知に至る時系列を具体的に示すべきです。
パスワード変更を要求した直後、マイページでエラー―利用者を保護する手段が機能せず
公式発表は、会員にパスワード変更とマイページ上の予約履歴確認を求めています。しかし、セキュリティ対策Labに提供された利用者の画面では、変更を試みた際、サイトに「サーバーで問題が発生しており、現在サービスをご利用いただけません」とするエラーが表示され、手続きを完了できませんでした。画面には復旧対応中の案内も表示されていました。
skyticket(スカイチケット) 会員に個人情報漏洩を、ハッシュ化パスワードも対象―変更時にエラー
これにより、少なくとも当該利用者は、運営会社が求めた最も基本的な防御行動を実施できない状態に置かれました。表示されたエラーだけでは、サービス全体の停止範囲、障害の継続時間、アクセス集中との因果関係は判断できません。また、すべての利用者が同様の状況だったと断定するものでもありません。
ただし、パスワード流出を公表し、早急な変更を求めた事業者には、変更画面の安定稼働を確保し、障害が発生した場合は代替の手段や復旧見通しを速やかに案内する責任があります。ユーザー自身に認証情報の変更を委ねる一方、その変更の導線が利用できない状況を生じさせたことは、危機対応の実効性という点で問題があります。
今回の第1報には、マイページが利用できない場合の特別な手順や、障害が続く際の復旧見込みに関する案内は記載されていません。影響アカウントのセッション無効化、強制パスワード再設定、ログイン制限、不審な予約や操作の監視など、事業者側で講じたアカウント保護策についても追加の説明が望まれます。これらが未実施だったと断定する趣旨ではなく、公開情報からは具体的な実施状況を読み取れないという問題です。
通知メールは正規送信と整合―SPF・DKIM・DMARCがPASS
今回、アドベンチャーは個別通知の送信元アドレスを [email protected] と明示しました。これはセキュリティ対策Labが確認した受信メールの差出人と一致します。
当該メールのヘッダーでは、SPF、DKIM、DMARCの認証がいずれもPASSとなっており、DKIM署名は skyticket.com のドメインで検証され、SendGrid経由で配信されていました。7月に受信した別の案内メールは m.skyticket.com によるDKIM認証で、配信サービスが異なりましたが、どちらも同じ登録ドメインの配下で認証されていました。
メール認証だけでは送信基盤自体の不正利用を完全に排除できませんが、今回の公式発表で差出人アドレスと通知内容が一致したことにより、当該メールを偽装メールと疑う主な理由は解消されています。一方、事故に便乗したフィッシングメールが別途送られる可能性はあるため、利用者はメールの表示上の差出人だけでなく、公式サイトの告知を確認する必要があります。
利用者が取るべき対策―再設定できない場合の対応も
skyticketの利用者は、まず運営会社の発表と個別通知を確認し、自身が対象になっているかを把握してください。メールに記載されたリンクではなく、ブラウザーのブックマークや公式アプリなどから正規サイトを開き、パスワードの変更、予約履歴の確認を行います。
変更画面がエラーとなる場合は、エラー表示と発生時刻を記録し、時間を置いて公式のパスワード再設定ページから再度手続きします。緊急性がある場合は公式のカスタマーサポートへ状況を伝え、代替の対応を確認してください。パスワードを使い回している他サービスは、skyticketの復旧を待たずに変更できます。
銀行口座情報を登録した覚えがある人は、不審な振り込み指示や返金案内に応じず、必要に応じて取引金融機関の公式窓口に相談してください。クレジットカード情報自体は流出していないとの発表ですが、詐欺メールでカード情報を入力させようとする二次被害は別問題です。
漏えい情報の種類ごとの対応は、セキュリティ対策Labの個人情報が漏えいした場合のリスクと対策で確認できます。また、漏えい通知を装った二次的な詐欺については情報漏えい後の「おわびフィッシング詐欺」に関する注意喚起でも解説しています。
影響人数、流出項目の個別通知、アカウント保護策の続報が必要
今回の公式発表は「第1報」と位置付けられています。利用者がリスクを判断するうえでは、対象人数、侵入の検知から通知までの経緯、実際に使用されていたパスワードハッシュ方式、銀行口座情報を含む対象者ごとの漏えい項目、マイページ障害への対応状況について追加情報が必要です。
事業者側の情報漏えい発生時の対応と安全管理措置では、侵入の封じ込めだけでなく、認証情報の無効化、利用者通知、被害確認と復旧を一体で進める視点が求められます。
出典
- 「skyticket」への不正アクセスによるお客様情報流出のお詫びとお知らせ(第1報) – 株式会社アドベンチャー
- パスワード再設定申請 – skyticket
- セキュリティ対策Labが確認した2026年10月8日受信の個別通知メールおよびメールヘッダー(一般非公開資料。個人情報は掲載せず)
- セキュリティ対策Labに提供されたパスワード変更操作時のエラー画面(一般非公開資料)
関連記事
 Discord認証ボット「Double Counter」に不正アクセス、メールアドレス100万件やIPアドレス・概略位置情報 2700万件が情報漏洩の恐れ
 コタ、ランサムウェアの被害で延べ10万9,147件の個人情報と株主情報5万5,408件など外部から閲覧の恐れ
 東京エレクトロンのTSMC 機密情報窃取疑惑は低級な過失?-現場猫案件?
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表

