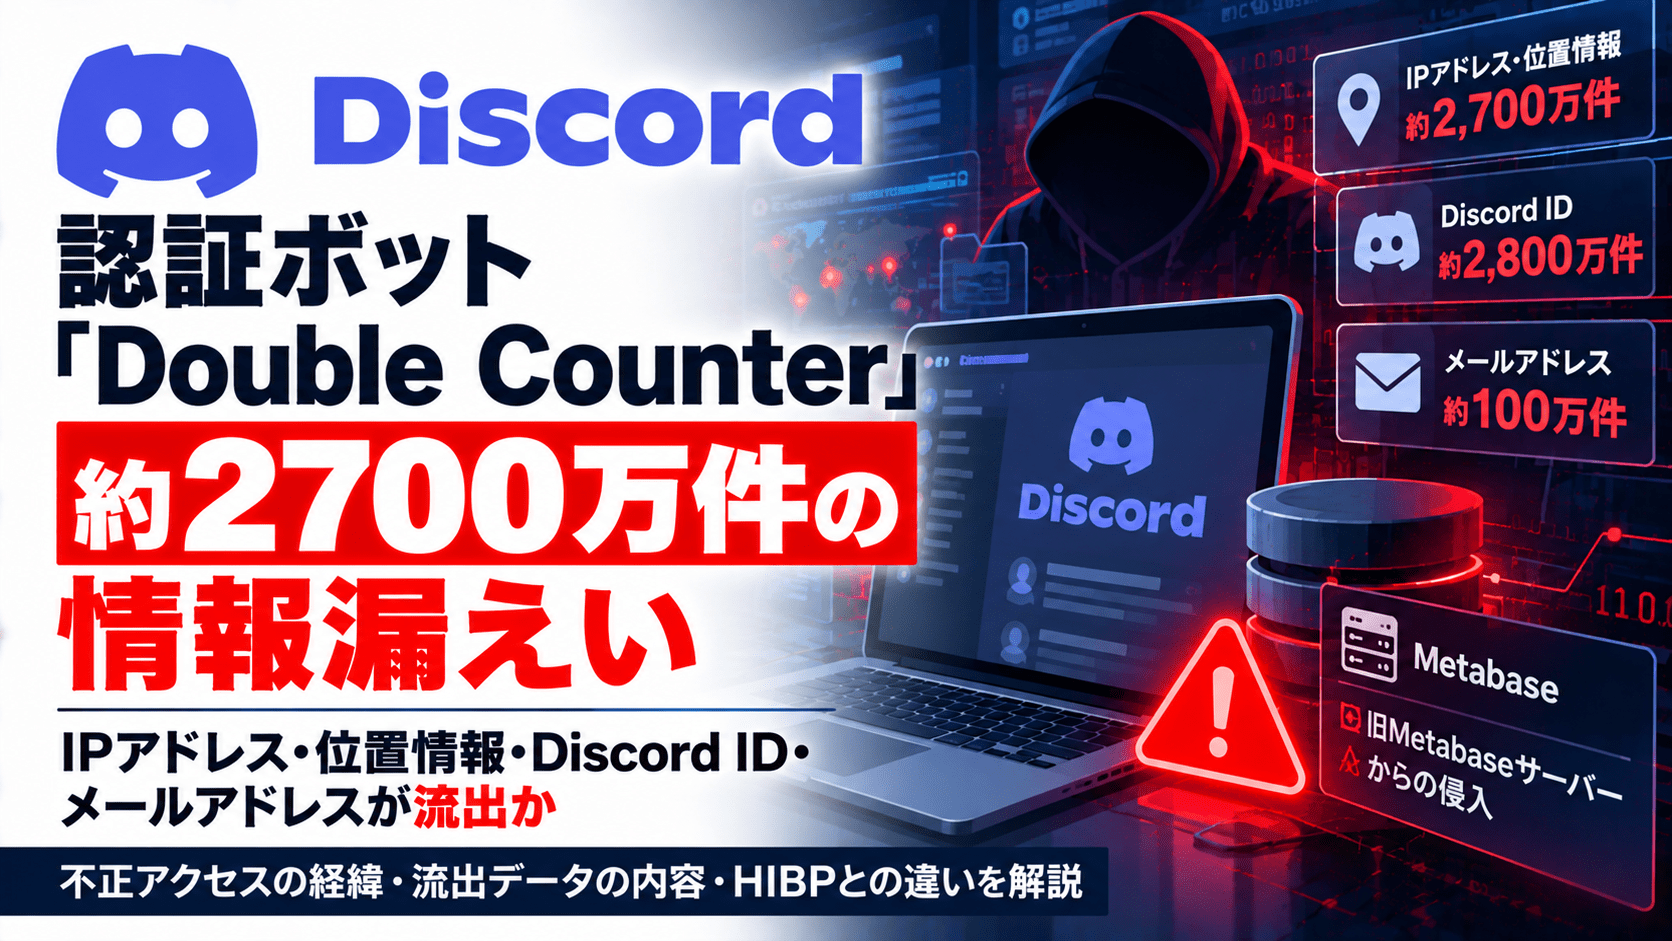
Discord向けの認証・不正アカウント対策ボット「Double Counter」が2026年10月4日、サイバー攻撃を受けたことが明らかになりました。運営元の仏Tellter SASは10月5日、インシデント報告書を公表しました。
報告内容によると、攻撃者は旧ホスティング環境に残されていた分析ツール「Metabase」を足掛かりにクラウド環境へ侵入し、データベースの一部約12GBをコピーしました。運営元は、DiscordユーザーID・ユーザー名約2,800万件、IPアドレス・概略位置情報約2,700万件について、部分的な持ち出しにとどまる可能性があるものの、影響範囲を限定できないため漏えい対象として扱っています。メールアドレス約100万件についてはコピーされたと報告されています。
外部の漏えい情報確認サービス「Have I Been Pwned」(HIBP)は10月7日、実際に公開されたデータから重複を除いたメールアドレス27万4,922件を確認し、同サービスのデータベースに登録しました。
Double Counterへの不正アクセスのサマリー
- 被害を受けたのはDiscord本体ではなく、外部の認証ボット「Double Counter」の運営基盤です。
- 攻撃発生日は2026年10月4日。運営元のTellter SASが翌5日に報告書を公開しました。
- 侵入口は、旧ホスティング環境に残っていた自己ホスト型Metabaseの脆弱性だったと説明されています。
- 攻撃者は同サーバーに残された認証情報を利用し、クラウド環境へアクセスしました。
- データベースの一部、約12GBが外部にコピーされたとされています。
- 運営元が漏えい対象として扱う情報は、DiscordのID・ユーザー名約2,800万件、IPアドレス・概略位置情報約2,700万件などです。
- メールアドレス約100万件はコピーされたと報告されています。
- ボットの認証トークンも奪われ、攻撃者は約50の大規模Discordサーバーで不正な招待リンクを投稿しました。
- HIBPは公開済みデータから約27万5,000件の固有メールアドレスを確認しています。
- 侵害を受けたMetabaseの脆弱性について、具体的なCVE番号は今回の報告では特定されていません。
| 項目 | 内容 |
|---|---|
| 被害サービス | Double Counter(Discord向け認証・不正アカウント対策ボット) |
| 運営元 | Tellter SAS(フランス) |
| 攻撃発生日 | 2026年10月4日 |
| 報告書公開 | 2026年10月5日 |
| 侵入口 | 旧サーバーで稼働していたMetabase |
| データ持ち出し | 1つのデータベースから約12GBをコピー |
| Discord ID・ユーザー名 | 約2,800万レコード(部分コピー、漏えい対象として扱う) |
| IPアドレス・概略位置情報 | 約2,700万レコード(部分コピー、漏えい対象として扱う) |
| メールアドレス | 約100万件(運営元がコピーを報告) |
| HIBPの確認件数 | 27万4,922件の固有メールアドレス(公開データ) |
| ボットの不正利用 | 約50の大規模Discordサーバーで攻撃者の招待リンクを投稿 |
使われなくなったサーバーのMetabaseからクラウド環境へ侵入
Double Counterが公表した調査内容によると、攻撃の起点となったのは、以前使用していたOVHのホスティング環境に残されたサーバーです。このサーバーは稼働中のボットサービスには接続されていなかったものの、分析ツールMetabaseが動作し、インターネットからアクセス可能な状態だったとされています。
攻撃者はMetabaseの脆弱性を悪用して管理者セッションを得た後、旧サーバーに残っていたサービスアカウントの認証情報などを利用し、運営元のクラウド基盤に侵入しました。10月4日にクラウド上で約5時間51分の攻撃活動が確認され、データベースからのコピーは同日15時9分~15時34分(UTC)に行われたと報告されています。
さらに攻撃者はDiscordボットのトークンを取得し、Double Counterとして約50の大規模サーバーに不正なDiscord招待リンクを投稿しました。運営元は侵入経路を遮断し、認証情報を更新した上で、同日19時19分(UTC)にサービスを復旧したとしています。
また、運営元の別製品「Atis」に関連する決済用の鍵も不正利用され、運営元のカードに7,316ドルの不正請求が生じたと報告されています。Discord利用者の決済カード情報が同じ規模で流出したという意味ではありません。
IPアドレス約2,700万件、Discord ID約2,800万件―情報の種類と確認状況
今回の数字は、すべてが実際に公開された個人情報の件数を示すものではありません。攻撃者が約12GBをコピーした一方、一部のデータについては具体的にどのレコードが持ち出されたかを限定できないため、運営元が該当するデータ集合を漏えい対象として扱っています。
| データの種類 | 規模 | 運営元の説明に基づく状態 |
|---|---|---|
| DiscordユーザーID・ユーザー名 | 約2,800万レコード | 一部がコピーされた可能性があり、対象全体を漏えい扱い |
| IPアドレス・概略位置情報 | 約2,700万レコード | 一部がコピーされた可能性があり、対象全体を漏えい扱い |
| ユーザーエージェントのハッシュ | 約2,500万レコード | コピーされたと報告 |
| メールアドレス | 約100万件 | コピーされたと報告 |
| VPN検知ログ | 約1,500万レコード | コピーされなかったと説明 |
| 行動フィンガープリント | 約2,500万レコード | 別の保管領域にあり、コピーされなかったと説明 |
| コールドストレージのデータベース | 約5,800万ユーザー分 | 今回の影響を受けていないと説明 |
DiscordユーザーIDやIPアドレスの「レコード数」は、漏えいが確認された人数や固有のIPアドレス数と同義ではありません。1人の利用者に複数の記録がある可能性があるため、「2,700万人のIPアドレスが確実に流出した」とは断定できません。
Double Counterの公式プライバシー説明によると、同サービスはDiscordサーバーへの参加時の認証で、DiscordユーザーID・ユーザー名、IPアドレス、ブラウザーの技術情報を処理しています。これらは別アカウントやVPN・プロキシの検知などに利用される情報です。
HIBPは公開データから27万4,922件のメールアドレスを確認
漏えい情報の確認サービスHIBPは、2026年10月7日に「Double Counter」のデータ流出を登録しました。公開されたデータセットには、重複を除く27万4,922件のメールアドレスとDiscordユーザー名が含まれていたとしています。
また、Stripeを利用して支払いを行った一部の有料契約者について、氏名、国、郵便番号などの情報が含まれていたことも確認されています。これは決済サービスStripe自体への不正アクセスが確認されたことを意味しません。
運営元の「メールアドレス約100万件」とHIBPの「約27万5,000件」は、前者が運営元の説明するコピー対象、後者がHIBPの確認した公開データに含まれる固有メールアドレスという集計対象の違いがあります。HIBPで自分のアドレスが見つからなくても、今回の影響を完全に否定できるわけではありません。
なお、運営元はDiscordのログインパスワードを取得する仕組みではなく、保存済みの決済カード情報は決済事業者側が管理していると説明しています。今回の公表をもってDiscordアカウントのパスワードが流出したとは判断できません。
Double Counter利用者・Discordサーバー管理者が確認したいこと
Double Counterを導入しているDiscordサーバーの管理者は、10月4日12時~16時30分(UTC、日本時間では10月4日21時~10月5日1時30分)頃に同ボットが投稿したメッセージを確認してください。運営元は、この時間帯に投稿された攻撃者側サーバーへの招待リンクを削除し、監査ログを確認するよう案内しています。
利用者は、Double Counterを名乗るメールやDiscordのダイレクトメッセージ(DM)に含まれるログイン先、招待リンク、添付ファイルを安易に開かないでください。調査結果の確認やパスワードの変更を促す連絡でも、送信元の表示名だけを根拠に信用せず、公式サービスに自分でアクセスして情報を確認することが安全です。
メールアドレスが公開データに含まれているかは、HIBPで確認できます。また、Discordの多要素認証を有効化し、他のサービスとパスワードを使い回さないことも対策となります。不審な認証画面でパスワードを入力した場合は、速やかにパスワード変更とセッションの確認を行ってください。
一方、今回の報告だけを理由に、Discordのパスワード自体が窃取されたと考える必要はありません。
Metabaseの脆弱性と旧システムの認証情報管理が問題に
今回の攻撃は、現行の認証ボットを直接突破するのではなく、廃止されたはずの旧サーバーからクラウドの認証情報へ到達した点が特徴です。サービス移行後に残存する分析基盤や管理画面、長期間有効なサービスアカウントが攻撃経路となり得ることを示しています。
Metabaseは2026年8月、同製品の脆弱性を突いた不正アクセスを公表し、自己ホスト型の利用者に更新や認証情報の見直しを呼びかけていました。セキュリティ対策Labでも、JPCERT/CCが注意喚起したMetabaseの脆弱性CVE-2026-72898を報じています。ただし、Double Counterへの侵入で同じCVEが悪用されたという確認はなく、今回の原因をCVE-2026-72898と断定することはできません。
情報システム部門では、廃止・移行済みサーバーの公開状態、BIツールのパッチ適用、クラウド認証情報の保管場所と権限、ボットやAPIのトークン失効手順を確認することが、同種の被害を防ぐための点検項目となります。
出典
- Double Counter — Security Incident Report (4 October 2026) – Double Counter(運営元のインシデント報告)
- Double Counter Data Breach – Have I Been Pwned(公開データに含まれるメールアドレス件数)
- Legal & Privacy – Double Counter(運営元の取得データに関する説明)
- Security update available for Metabase – Metabase(2026年8月6日)
- Double Counter Confirms Breach Exposing 1 Million Email Addresses – AliasFleet(報告書の項目別件数・時系列を引用)
- Discordボット「Double Counter」に不正アクセス、約2800万件が流出扱いに – innovaTopia(2026年10月8日)
- Discordボット「Double Counter」に不正アクセス、約2,700万アカウント分のIPアドレスが流出のおそれ – EAA FPS News
関連記事
 ローソンIDに不正アクセス、215万5,345件の個人情報漏えい―アプリ予約26件ではカード番号の一部も流出
 トラストバンクの自治体向け電子申請システム LoGoフォームに不正アクセス-個人情報漏洩の可能性
 「ファンくる」に不正ログイン、一部会員の個人情報漏えいを確認 リスト型攻撃とみられシステムを一時停止
 ハンズ ホールディングス、6月のランサムウェアによるサイバー攻撃により従業員等の個人情報漏えいの恐れ、マイナンバーは「閲覧のおそれ」
 東洋紡せんいのメールアカウントに不正アクセス-社内外へ約1,500件のフィッシングメール送信
 ムーンスター、不正アクセスで顧客の個人情報漏洩の恐れ-氏名・住所・注文情報など、なりすましメールも確認
 中央アジア政府機関狙う「SilkParasite」、7種のRATをサイバー攻撃に使用 Bitdefenderは中国系ハッカー グループとの関連を中程度の確度で評価
 FortiOSの修正済み 脆弱性 CVE-2025-25249がサイバー攻撃に悪用、PivotC2を展開 CISA KEVに追加
 スペイン・ポルトガルの電力が復旧

