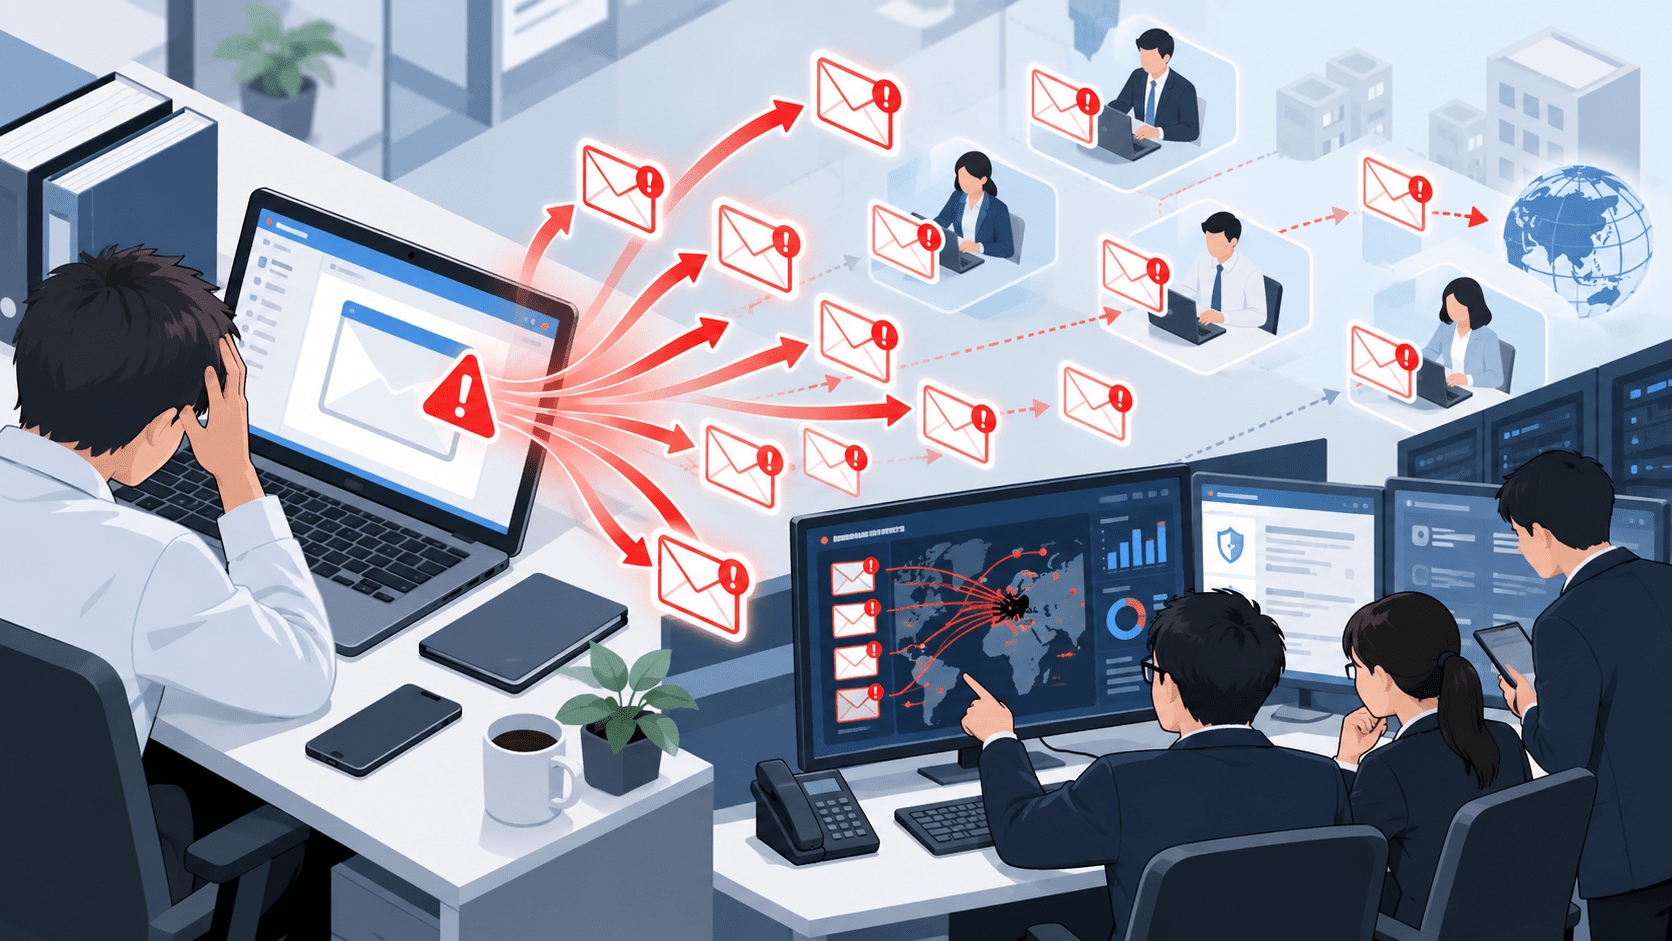
東洋紡株式会社は2026年9月25日、グループ会社の東洋紡せんい株式会社で、従業員が利用するメールアカウントが第三者から不正アクセスを受け、社内外の関係者へ約1,500件のフィッシングメール(不審メール)が送信されたと公表しました。
不審メールにはPDFファイルが添付され、外部サイトへ誘導したうえで、メールアドレス、ID、パスワードなどの認証情報を入力させる内容でした。
東洋紡は9月24日13時ごろ、不正アクセスを受けたアカウントのパスワード変更や認証セッションの失効などを実施しています。9月25日18時時点で、東洋紡グループの基幹システムや業務システムへの不正アクセス、具体的な二次被害は確認されていません。
一方、不正アクセスを受けたメールアカウント内のメールや連絡先情報が閲覧・取得されたかは調査中です。個人情報等の漏えいの有無についても確認が続いています。
東洋紡せんいのメールアカウント不正アクセスのサマリー
確認できている内容:
- 東洋紡は2026年9月25日、東洋紡せんい従業員のメールアカウントへの不正アクセスを公表しました。
- 9月24日11時ごろ、不正アクセスと当該アカウントからの不審メール送信を確認しました。
- 不審メールは東洋紡グループ内部と外部関係者に約1,500件送信されました。
- メールにはPDFファイルが添付されていました。
- PDFを起点に外部サイトへ誘導し、メールアドレス、ID、パスワードなどの認証情報を入力させる内容でした。
- 9月24日13時ごろ、東洋紡の情報セキュリティ部門が対応を開始しました。
- 対象アカウントのパスワード変更、認証セッションの失効などを実施しています。
- 送信先を確認できた外部関係者には、個別の報告と注意喚起を進めています。
- 9月25日18時時点で、グループの基幹システムや業務システムへの不正アクセスは確認されていません。
- 本件に起因する具体的な二次被害も確認されていません。
現時点で未確定・未公表の内容:
- メールアカウントへの具体的な侵入経路
- ID・パスワードなど認証情報が第三者へ渡った経緯
- MFAの設定状況や認証方式
- 不正アクセスの開始時刻・継続期間
- メール本文や連絡先情報が実際に閲覧・取得されたか
- 個人情報等の漏えいの有無
- 攻撃者や攻撃グループ
- 約1,500件の社内・社外別の内訳
- フィッシングサイトで認証情報を入力した受信者の有無
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年9月25日 |
| 対象組織 | 東洋紡せんい株式会社 |
| インシデント | 従業員メールアカウントへの不正アクセス、不審メール送信 |
| 確認時刻 | 2026年9月24日11時ごろ |
| 不審メール送信数 | 約1,500件 |
| 送信先 | 東洋紡グループ内部、外部関係者 |
| メールの内容 | PDFを起点に外部サイトへ誘導し、認証情報の入力を要求 |
| 初動対応 | パスワード変更、認証セッション失効など |
| 基幹・業務システム | 9月25日18時時点で不正アクセス確認なし |
| 二次被害 | 9月25日18時時点で具体的な報告なし |
| 個人情報等の漏えい | 調査中 |
| 侵入経路 | 公表されていません |
| 関係機関 | 必要に応じて報告・相談すると説明 |
9月24日11時ごろに不正アクセスと不審メール送信を確認
東洋紡によると、9月24日11時ごろ、東洋紡せんいの従業員が利用するメールアカウントが第三者による不正アクセスを受け、不審メールが送信されたことを確認しました。
その後の調査で、当該アカウントから東洋紡グループ内部と外部関係者に約1,500件のメールが送信されていたことが判明しています。
公表資料では、「11時ごろ」は不正アクセスとメール送信を確認した時刻として示されています。
第三者が最初にアカウントへ侵入した時刻や、不正アクセスがどの程度の期間続いていたかは公表されていません。
PDFを添付し、認証情報の入力を求めるフィッシング
送信された不審メールにはPDFファイルが添付されていました。
東洋紡の説明では、PDFを開くことで外部サイトへ誘導され、次のような情報の入力を求める内容でした。
- メールアドレス
- ID
- パスワード
- その他の認証情報
公表資料では、PDF内の具体的な文面、リンク先のドメイン、フィッシングサイトが模倣していたサービス名などは明らかにされていません。
実際に受信者が認証情報を入力したとの報告も、9月25日18時時点では公表されていません。
正規の従業員アカウントから送信、送信者名だけでは判別しにくい
今回の不審メールは、攻撃者が外部から東洋紡せんいの従業員を装っただけではありません。
第三者が実際の従業員メールアカウントへ不正アクセスし、そのアカウントを使って社内外へメールを送信しています。
そのため、受信者から見ると、日常的にやり取りしている従業員や既知の取引先から送られたメールに見える可能性があります。
実際のメールについてSPF、DKIM、DMARCがどのような判定だったかは公表されていません。そのため、メール認証の結果を推測することはできません。
一方、正規アカウント自体が侵害されたケースでは、送信者名や表示上のメールアドレスが普段と同じでも、メール本文や添付ファイルが安全だとは判断できません。
東洋紡は、9月24日以降に東洋紡せんいの従業員を送信者とする心当たりのないメールを受信した場合、削除するよう呼びかけています。
13時ごろにパスワード変更と認証セッション失効
東洋紡の情報セキュリティ部門は、9月24日13時ごろに本件を確認した後、被害拡大防止措置を実施しました。
公表されている対応には、
- 不正アクセスを受けたアカウントのパスワード変更
- 認証セッションの失効
- その他の被害拡大防止措置
が含まれます。
パスワードを変更するだけでは、すでに発行済みの認証セッションが有効なまま残るサービスがあります。
そのため、アカウント侵害時にはパスワード変更とあわせて既存セッションを無効化し、第三者が保持している認証状態を切断する対応が確認項目になります。
今回、東洋紡は認証セッションの失効まで実施したことを明示しています。
基幹システム・業務システムへの不正アクセスは確認されず
9月25日18時時点で、東洋紡グループの基幹システムや業務システムへの不正アクセスは確認されていません。
現時点で公式に確認されている侵害対象は、東洋紡せんい従業員のメールアカウントです。
したがって、
- 基幹システムへ侵入された
- 社内ネットワークへ横展開された
- 製造システムが侵害された
と判断できる一次情報はありません。
東洋紡は外部専門機関などと連携し、原因と影響範囲の調査を継続しています。
メールや連絡先情報へのアクセス、個人情報漏えいは調査中
不正アクセスを受けたメールアカウントには、メールや連絡先情報などが保存されていました。
東洋紡はアクセスログなどを基に、これらの情報へ第三者がアクセスしたかを調査しています。
9月25日のリリースでは、個人情報等の漏えいについて、
- 漏えいが確認された
- 漏えいの可能性が確認された
- 漏えいはなかった
のいずれとも確定していません。
「個人情報等の漏えいの有無について調査中」という段階です。
そのため、今回の約1,500件という数字は「漏えい件数」ではありません。不正なメールの送信件数です。
送信先の外部関係者へ個別に連絡
東洋紡は、不審メールの送信先を確認できた外部関係者に対し、9月24日から順次、個別に状況報告と注意喚起を進めています。
9月25日18時時点では、本件に起因する具体的な二次被害の報告は確認されていません。
今後、個人情報等の漏えいまたはその可能性を含め、公表すべき新しい事実が判明した場合は速やかに知らせるとしています。
関係機関への報告・相談についても、調査結果に応じて対応する方針です。
「身に覚えのない認証要求を承認しない」と注意喚起
東洋紡は、不審メールを受信した人に対して次の対応を案内しています。
- 添付ファイルを開かない
- メール本文または添付ファイル内のURLへアクセスしない
- メールに返信しない
- リンク先でメールアドレス、ID、パスワード、認証コードなどを入力しない
- スマートフォンなどに表示された身に覚えのない認証要求を承認しない
最後の注意点は、攻撃者が窃取したID・パスワードを使ってログインし、被害者の端末へ追加認証を発生させるケースを想定する際にも有効です。
ただし、今回の侵害でMFAが使用されていたか、プッシュ型の認証が突破されたかは公表されていません。
東洋紡の注意喚起から、今回の具体的な侵入経路を推測することはできません。
侵入経路は未公表、フィッシングが原因とは断定できない
今回の不審メール自体は、認証情報を窃取するフィッシングです。
しかし、最初に東洋紡せんいの従業員メールアカウントが侵害された原因については公表されていません。
考えられる一般的な経路には、
- フィッシングによる認証情報窃取
- パスワードの使い回し
- 漏えい済み認証情報の悪用
- 認証セッションの窃取
- OAuthなど連携アプリの悪用
などがありますが、今回どれが該当したかを示す一次情報はありません。
同じ「従業員メールアカウントからフィッシングメールを送信された」事案でも、原因は個別に確認する必要があります。
例えば株式会社スペースが2026年6月に公表した事案では、従業員が取引先を装うフィッシングサイトへ認証情報を入力したことが原因として確認されています。詳細は株式会社スペース、社員メールアカウントが不正アクセスでフィッシングメールを送信されるで整理しています。
東洋紡の事案では同様の原因は公表されていないため、両事案を同一の侵入経路とみなすことはできません。
取引先を起点にした連鎖的なアカウント侵害にも注意
正規の取引先アカウントから送られるフィッシングは、企業間で被害が連鎖する可能性があります。
受信した担当者がPDFから偽サイトへ誘導され、業務用アカウントの認証情報を入力すると、次はその企業のメールアカウントが侵害される可能性があります。
侵害されたアカウントからさらに別の取引先へメールが送られれば、信頼関係を利用したフィッシングが継続します。
今回、こうした二次侵害が実際に発生したとの報告は確認されていません。
一方、約1,500件が社内外へ送信されているため、受信企業では9月24日以降のメールを確認し、リンクアクセスや認証情報入力がなかったかを調べることができます。
受信企業で確認したいログと対応
東洋紡せんいの従業員から心当たりのないメールを受信した企業では、メールを削除するだけでなく、利用者が操作していないかを確認できます。
確認対象は次のとおりです。
- 9月24日以降に東洋紡せんい従業員から受信したメール
- 添付PDFを開いた利用者
- PDFやメール内の外部URLへアクセスした利用者
- 誘導先で業務用ID・パスワードを入力した利用者
- 受信後に発生した通常と異なるサインイン
- 身に覚えのないMFA承認や認証コード要求
- メール転送ルールや受信トレイルールの追加
- OAuthアプリや外部アプリへの新規許可
- 新しい端末・地域・IPアドレスからの認証
- 同じアカウントから社内外へ送信された不審メール
認証情報を入力した可能性がある場合は、対象アカウントのパスワード変更だけでなく、既存認証セッションの失効も確認します。
情報システム部門への示唆
今回の事案では、1つの従業員メールアカウントへの不正アクセスから、社内外へ約1,500件のフィッシングメールが送信されました。
メールアカウントは単なる連絡手段ではなく、取引先との信頼関係、過去のメール履歴、連絡先、パスワードリセットなどに利用されるため、侵害時の影響が広がりやすいシステムです。
情報システム部門では次の点を確認できます。
- メールアカウントにMFAを必須化しているか
- 利用可能であればFIDO/WebAuthnなどフィッシング耐性のある認証を導入できるか
- 異常な地域・IPアドレス・端末からのログインを検知できるか
- 短時間の大量メール送信を検知・制限できるか
- 侵害時に管理者が全認証セッションを即時失効できるか
- メール転送ルールやOAuth権限変更を監視しているか
- メールボックスのアクセスログを調査に必要な期間保持しているか
- 従業員に「身に覚えのないMFA要求を承認しない」と周知しているか
- 取引先からアカウント侵害の連絡を受けた際、関連メールを全社横断で検索できるか
- 不審メール受信者のURLアクセス、認証、端末ログを横断して確認できるか
CISAも企業のメールなどにMFAを適用し、可能な場合はFIDOなどフィッシング耐性のあるMFAへ移行することを推奨しています。
出典
関連記事
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円
WelcomeHRを運営するワークスタイルテックが約15万人の個人情報漏洩を発表
福島県郡山市の委託先社員がマイナンバーカードの個人情報を私的に利用