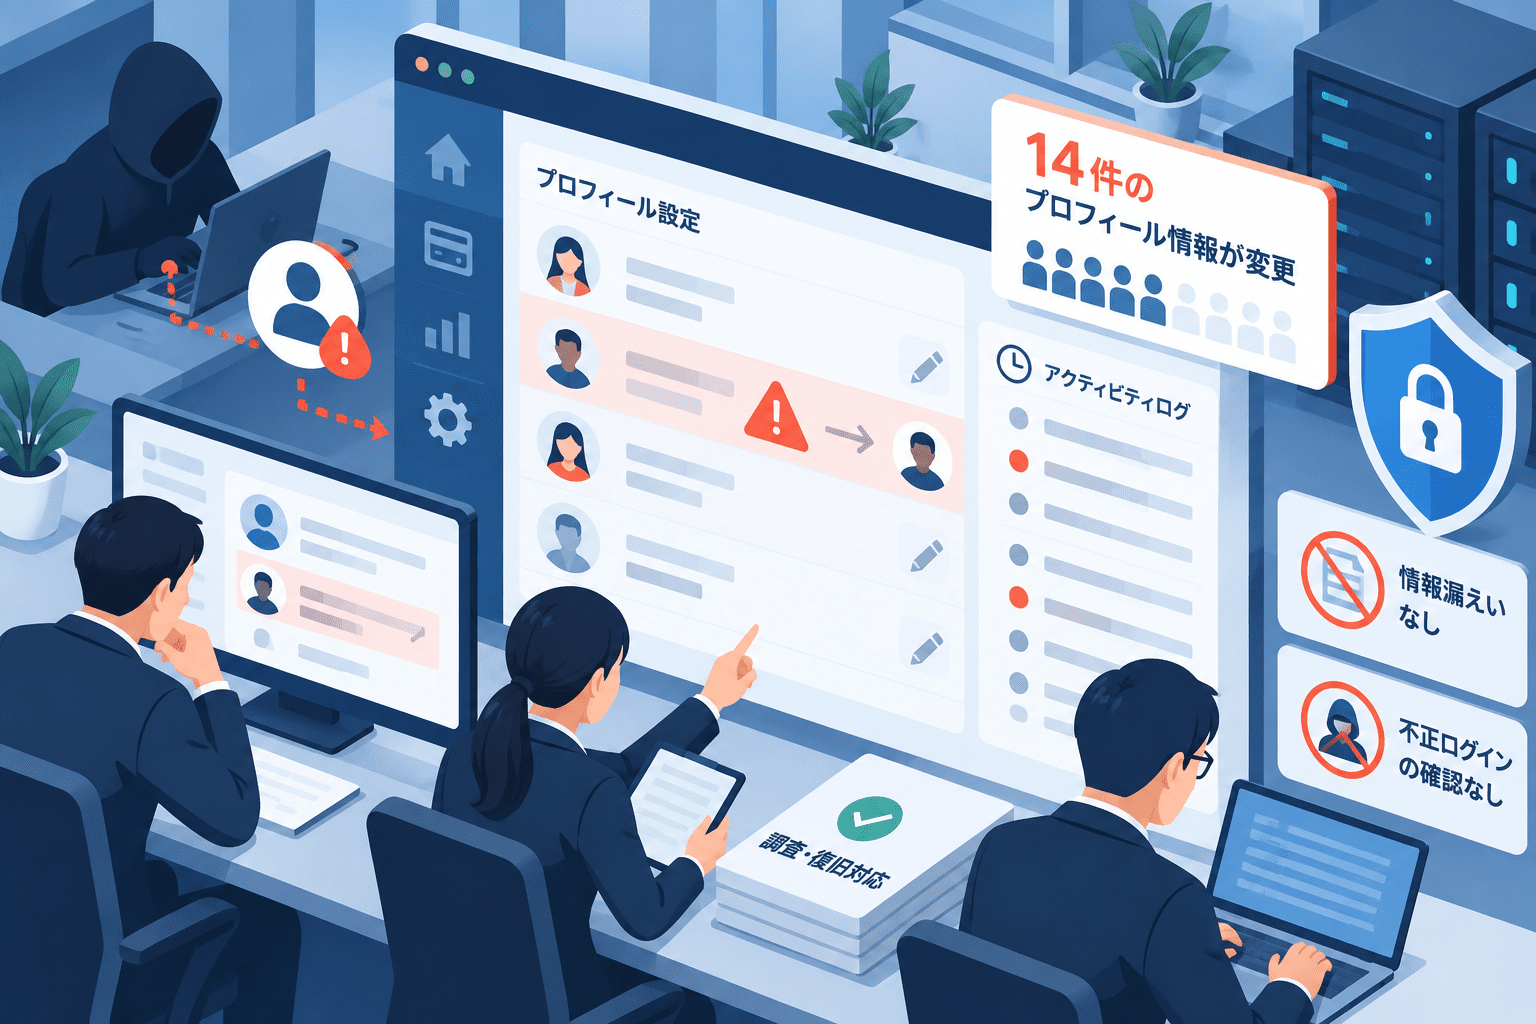
株式会社くふうカンパニーは2026年9月22日、家計簿アプリ「くふう Zaim」で外部からの不正アクセスが発生し、一部ユーザーの登録情報が一時的に書き換えられていたと公表しました。
不正なデータ書き込みは9月18日20時09分から19日1時42分まで発生し、14名の名前(ニックネーム)、メールアドレス、旧認証方式で使用していたパスワード関連情報が変更されました。同社は、元の登録情報や家計簿データを第三者が読み取れる仕組みではなく、情報漏えい、不正ログイン、家計簿データへの影響はいずれも確認していないとしています。
原因はシステムの一部処理に生じていた不具合で、第三者がこの不具合を悪用してデータを書き込みました。同社は9月21日に不正アクセスへ悪用された箇所の修正と14名分のデータ復旧を完了しています。
くふうZaimへの不正アクセスのサマリー
- くふうカンパニーは2026年9月22日、「くふう Zaim」への不正アクセスを公表しました。
- 不正なデータ書き込みは9月18日20時09分から9月19日1時42分まで発生しました。
- 影響を受けたユーザーは14名です。
- 書き換えられたのは、名前(ニックネーム)、メールアドレス、旧認証方式で使用していたパスワード関連情報です。
- 旧認証方式のパスワード関連情報は、現在のログインには使用されていません。
- 同社は、元の登録情報や家計簿内容を第三者が読み取ることはできない仕組みだったと説明しています。
- 情報漏えいは確認されていません。
- 「くふうアカウント」への不正ログインも確認されていません。
- 書き換えられたメールアドレス宛てにメールが送信された記録はありません。
- 収支、金融機関との連携情報、予算などの家計簿データは書き換えられていません。
- 9月19日から21日に新規登録した一部ユーザーでは、家計簿記録を一時的に保存できないエラーが発生しましたが、データへの影響はないとしています。
- 原因はシステムの一部処理に生じた不具合で、第三者が悪用してデータを書き込んだことです。
- 同社は9月21日に不具合の修正と14名分の登録情報の復旧を完了し、監督官庁への報告と対象者への個別連絡を行っています。
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年9月22日 |
| 対象サービス | くふう Zaim |
| 運営 | 株式会社くふうカンパニー |
| 不正アクセス発生期間 | 2026年9月18日20時09分~9月19日1時42分 |
| 影響ユーザー | 14名 |
| 書き換えられた情報 | 名前(ニックネーム)、メールアドレス、旧認証方式のパスワード関連情報 |
| 情報漏えい | 確認されていない |
| 不正ログイン | 確認されていない |
| 家計簿データへの影響 | 確認されていない |
| 事象把握 | 9月21日15時47分頃 |
| 原因 | システムの一部処理の不具合を第三者が悪用 |
| 復旧 | 9月21日中に完了 |
| 監督官庁への報告 | 実施済み |
9月18日夜から約5時間半、不正なデータ書き込み
くふうカンパニーによると、外部の第三者は9月18日20時09分から9月19日1時42分にかけて、「くふう Zaim」のシステムへ不正なデータ書き込みを行いました。
この影響で、14名の登録情報が本来とは異なる内容へ変更されました。
対象となったのは、名前として利用されるニックネーム、メールアドレス、旧認証方式で使用していたパスワード関連情報です。
同社は、現在のログインには「くふうアカウント」を利用しており、書き換えられた旧認証方式のパスワード関連情報は現在のログインには使われていないと説明しています。
情報漏えいではなく「書き換え」、元の登録情報は読み取れない仕組み
今回の事案では、不正アクセスが確認されていますが、同社は情報漏えいを確認していません。
会社発表によると、悪用された不具合はデータを書き換えることができる一方、ユーザーの元の登録情報や家計簿の内容を第三者が読み取ることはできない仕組みでした。
このため、14名分の登録情報が変更されたことと、14名分の個人情報が外部へ流出したことは分けて扱う必要があります。
同社が9月22日時点で確認している影響は、登録情報の一時的な改変です。情報の外部持ち出しについては「ありません」としています。
「くふうアカウント」への不正ログインは確認されず
「くふう Zaim」へのログインには「くふうアカウント」が利用されています。
今回書き換えられた旧認証方式のパスワード関連情報は、現在のログインには使用されていません。
くふうカンパニーは、くふうアカウントの情報は今回の影響を受けておらず、対象ユーザーのアカウントへ第三者が不正ログインした事実も確認していないとしています。
現時点の会社発表では、認証情報を使ったアカウント乗っ取りは確認されていません。
書き換えられたメールアドレスへのメール送信もなし
不正アクセスではメールアドレスも変更されました。
このメールアドレスは「くふう Zaim」から各種案内を送信する宛先として使用されます。
同社は、書き換えが発生してから正しいデータへ復旧するまでの間に、対象ユーザー向けのメールが変更後のアドレスへ送信された記録はなかったとしています。
したがって、今回の登録情報改変によって第三者へ通知メール等が転送された事実も確認されていません。
収支・金融機関連携・予算などの家計簿データに影響なし
同社は、家計簿の記録についても影響は確認していないとしています。
具体的には、収支の記録、金融機関との連携情報、予算などのデータは書き換えられていません。
一方、不正な書き込みの影響により、9月19日から21日に新規登録した一部ユーザーで家計簿の記録を一時的に保存できないエラーが発生しました。
この保存エラーも現在は復旧しており、該当ユーザーのデータそのものへの影響はないとしています。
9月21日のエラー通知から不正アクセスを把握
くふうカンパニーが事象を把握したのは9月21日15時47分頃です。
システムのエラー通知を受けて調査した結果、不正アクセスが判明しました。
不正なデータ書き込みが終了した9月19日1時42分から、会社が事象を把握するまでには2日以上の時間差があります。
同社は把握した9月21日中に、保存エラーの解消、不正アクセスに悪用された箇所の修正、14名の登録情報の復旧を完了しました。
監督官庁への報告と、対象となった14名への個別連絡も実施しています。
原因はシステム処理の不具合、第三者が悪用
原因について、同社は「当社システムの一部の処理に不具合が生じていた」と説明しています。
第三者はこの不具合を悪用し、不正なデータを書き込んでいました。
9月22日の発表では、不具合が存在した具体的な機能、技術的な脆弱性の種類、侵入元、攻撃手法などは公表されていません。
そのため、SQLインジェクション、API認可不備、認証回避など、特定の攻撃手法だったと推測することはできません。
不具合自体はすでに修正されています。
再発防止で同種不具合の全体確認と監視体制を強化
くふうカンパニーは再発防止策として、今回と同様の問題を起こす箇所が他に存在しないか、システム全体を改めて確認するとしています。
あわせて、システム上の異常を早期に検知するための仕組みと監視体制を強化する方針です。
今回の事案では、攻撃そのものではなく、保存エラーを契機に不正アクセスを把握しています。
企業側で同種の事案を検知するには、ログイン失敗やマルウェア検知だけでなく、通常とは異なるデータ変更、短時間での大量更新、設定外のメールアドレス変更など、アプリケーション層の異常も監視対象に含める必要があります。
Webサービス運営部門が確認したいポイント
今回の事案から、会員情報やアプリケーションデータを扱うサービスでは、読み取り権限だけでなく「書き込み権限の悪用」も確認対象になります。
- APIやWeb機能ごとに、誰がどの項目を書き換えられるか認可制御を確認する
- 名前、メールアドレス、認証関連情報の変更履歴を追跡できるようにする
- 短時間に通常と異なる更新が発生した場合の検知ルールを設定する
- 登録情報変更時に、元のメールアドレスや既存セッションへ通知する仕組みを確認する
- 過去の認証方式で使っていた情報が不要になった後もデータベースへ残っていないか確認する
- アプリケーションエラーとセキュリティログを相関して確認できる運用にする
- 不具合修正後に、同じ処理パターンを使用する他のAPIや画面も横断的に確認する
- 不正な書き込みが発生した際に、変更前データを復元できる監査ログやバックアップを維持する
- 監督官庁への報告、対象ユーザーへの通知、ログ保全を含むインシデント対応手順を整備する
今回、くふうカンパニーは情報漏えいを否定しており、家計簿データや現在のログイン認証情報にも影響は確認されていません。今後の続報がある場合は、悪用された処理の詳細、同種不具合の調査結果、監視体制の強化内容が確認点になります。
出典
関連記事
 フジプラス、宛名データ不備でDM誤送付、氏名が第三者に閲覧される可能性
 Plex、Media ServerとDesktopの脆弱性を修正 1.43.2以前は早急に更新、CVEと詳細は後日公開へ
 東京大学教授を懲戒処分、大学院サイトに中国からの閲覧を妨げる文字列を埋め込む 問題の構造と技術的背景
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説

