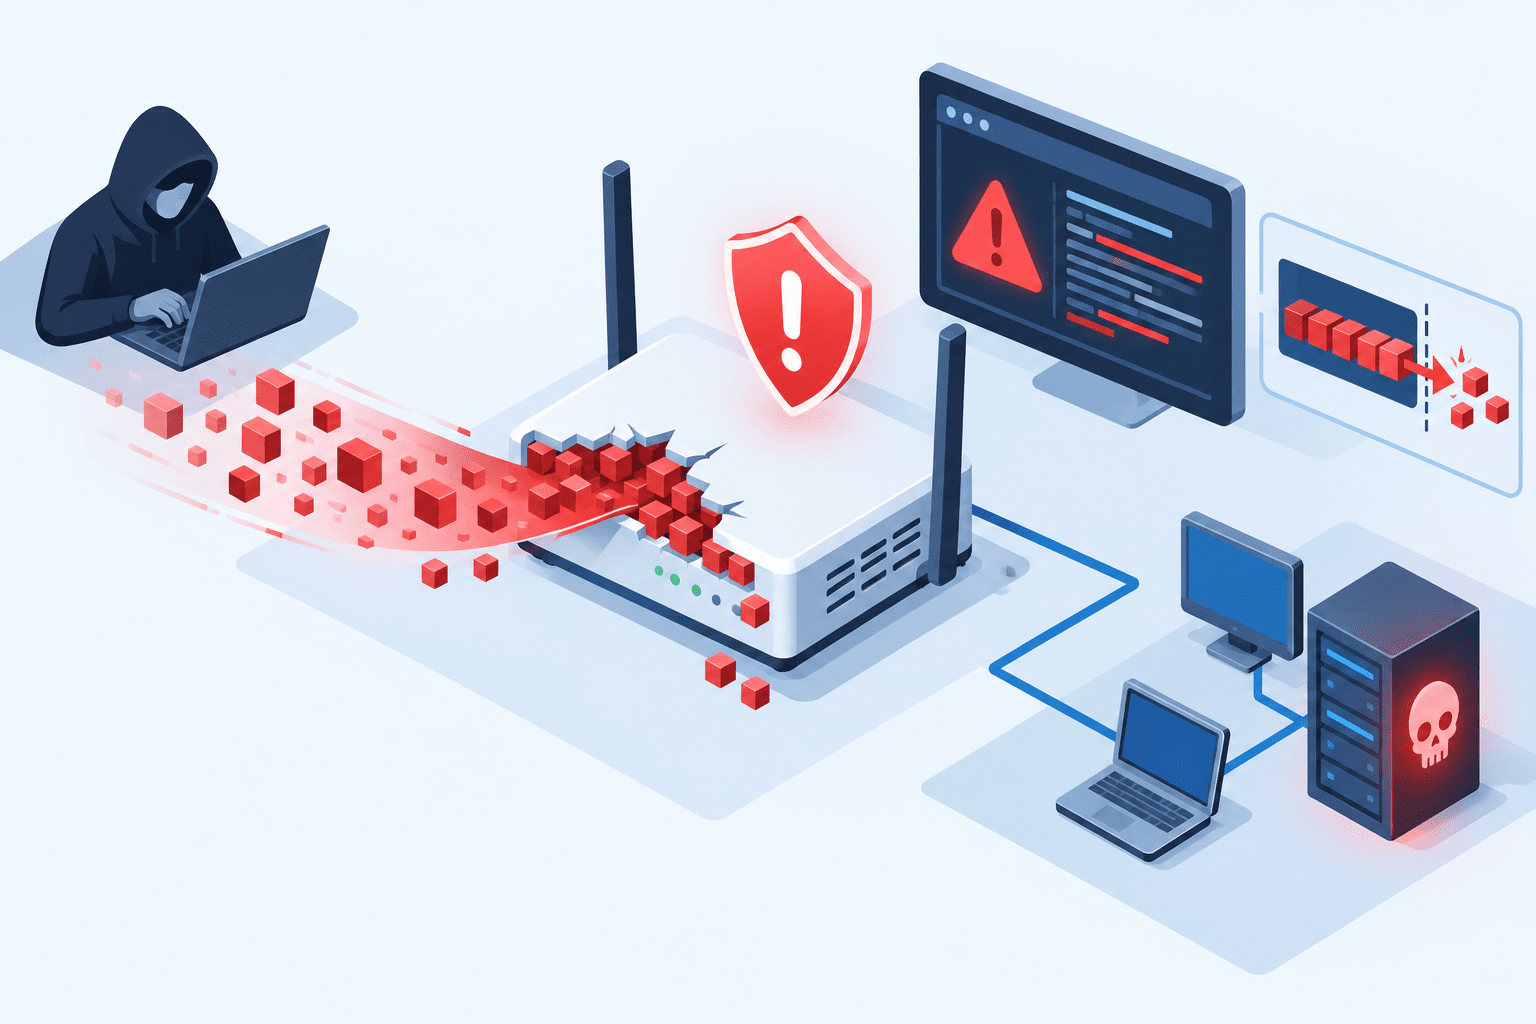
D-Linkは2026年9月18日、無線LANルーター「DIR-822A」にスタックベースのバッファオーバーフロー脆弱性「CVE-2026-86296」が存在すると公表しました。
D-Linkが確認中の情報では、影響が報告されているのはDIR-822AのバージョンA_101です。脆弱性はudhcpcdコンポーネントにあり、ネットワーク経由で認証やユーザー操作なしに悪用できるとされています。
CVSS v3.1とCVSS v4.0はいずれも10.0(Critical)です。PoCはすでに公開されていますが、D-Linkは9月22日時点で修正版ファームウェアを提供しておらず、影響するハードウェアリビジョンや地域範囲も調査中です。
CISA Known Exploited Vulnerabilities(KEV)Catalogへの掲載や、実際の攻撃で悪用されたとの公式確認はありません。
CVE-2026-86296のサマリー
- D-Linkは2026年9月18日、DIR-822AのCVE-2026-86296についてセキュリティアドバイザリを公開しました。
- 影響が報告されているバージョンはA_101です。
udhcpcd/serverpacket.c内のstrcpy処理に起因するスタックベースのバッファオーバーフローです。- 認証不要、ユーザー操作不要でネットワーク経由の悪用が可能とされています。
- CVSS v3.1、CVSS v4.0はいずれも10.0(Critical)です。
- 公開PoCが存在します。
- D-Linkは影響範囲と修正版の有無を調査中です。
- 9月22日時点で実悪用の公式確認、CISA KEV掲載は確認できません。
| 項目 | 内容 |
|---|---|
| CVE | CVE-2026-86296 |
| 製品 | D-Link DIR-822A |
| 報告バージョン | A_101 |
| 脆弱性 | スタックベースのバッファオーバーフロー |
| コンポーネント | udhcpcd |
| CWE | CWE-121 / CWE-119 |
| CVSS v3.1 | 10.0 Critical |
| CVSS v4.0 | 10.0 Critical |
| 認証 | 不要 |
| ユーザー操作 | 不要 |
| PoC | 公開済み |
| 修正版 | 9月22日時点で未提供・調査中 |
| 実悪用 | 確認できず |
| CISA KEV | 掲載を確認できず |
udhcpcdの入力処理でスタックバッファオーバーフロー
D-Linkのアドバイザリによると、問題はDIR-822Aのudhcpcdコンポーネントにあります。
udhcpcd/serverpacket.cでstrcpyを使用してデータを処理する際、入力サイズの扱いが不適切なため、細工したリクエストによって確保されたスタックバッファを超えてデータが書き込まれる可能性があります。
D-Linkは、悪用に成功するとメモリ破壊が発生し、機器の機密性・完全性・可用性へ影響する可能性があると説明しています。
CVE情報では攻撃ベクトルはNetwork、認証不要、ユーザー操作不要と評価されています。
ただし、D-Link公式アドバイザリは「インターネット上の任意の攻撃者から直接到達可能」とまでは説明していません。実際の到達条件はDIR-822Aのネットワーク構成や当該サービスへのアクセス範囲に依存します。
PoC公開済み、修正版ファームウェアは調査中
CVE-2026-86296では、研究者によるPoCが公開されています。
一方、D-Linkのアドバイザリは「Under Investigation」となっており、9月22日時点で修正版ファームウェアは確定していません。
D-Linkが現在確認しているのは、主に次の項目です。
- 影響するハードウェアリビジョン
- 対象となる地域・販売範囲
- 製品のライフサイクル状況
- 修正版ファームウェアを提供できるか
そのため、現時点で「A_101以外は安全」「特定のハードウェアリビジョンだけが影響する」と判断する根拠はありません。
D-Linkは、修正版が提供される場合でも、DIR-822Aの正確なモデル名、ハードウェアリビジョン、現在のファームウェアを確認し、該当する機器専用のファームウェアだけを使用するよう案内しています。
実悪用とCISA KEV掲載は確認されていない
PoCが公開されているため、第三者が脆弱性の再現方法を確認できる状態にはあります。
ただし、D-Linkは実際の攻撃でCVE-2026-86296が悪用されたとは発表していません。
9月22日時点でCISA KEV Catalogへの掲載も確認できません。
このため、本件は「PoC公開済みの未修正脆弱性」であり、「実悪用確認済みのゼロデイ」とまでは一次情報から断定できません。
DIR-822Aでは別のCritical脆弱性も調査中
BleepingComputerは、同じ研究者がDIR-822Aで別の脆弱性「CVE-2026-86510」も報告しているとしています。
CVE-2026-86510は、L2TP制御メッセージの処理におけるout-of-bounds writeで、L2TPまたはL2TPv6 WAN接続を使用する構成が対象とされています。
こちらもPoCが公開され、D-Linkが調査を進めていると報じられています。
ただし、本記事の主対象であるCVE-2026-86296とは原因・攻撃条件が異なる別の脆弱性です。
修正版が出るまでD-Linkが案内する対策
D-Linkは修正版の調査中、DIR-822A利用者に次の対応を案内しています。
- DIR-822Aを不要にインターネットへ公開しない
- 必要がなければリモート管理を制限する
- ファイアウォールやネットワークアクセス制御で管理アクセス元を信頼できる端末・利用者に限定する
- D-Linkの地域別サポートサイトでファームウェア更新を確認する
- 更新時は機種とハードウェアリビジョンに一致するファームウェアだけを適用する
D-Linkが製品をサポート終了と判断した場合は、製品のリタイアと交換に関する案内を行うとしています。
ネットワーク管理者が確認したいポイント
DIR-822Aを管理している組織では、まず機器の存在とバージョンを確認します。
- DIR-822Aを社内、拠点、店舗、テレワーク環境で使用していないか
- ファームウェアがA_101か
- ハードウェアリビジョンを機器ラベルまたは管理画面で確認できるか
- 管理画面や関連サービスがインターネットへ公開されていないか
- リモート管理を無効化または接続元制限できるか
- IoT・ルーター機器を業務ネットワークから分離できているか
- D-Linkから修正版またはEOL案内が公開された際に交換・更新できるか
D-Link製ルーターの別のバッファオーバーフロー脆弱性については、以下の記事でも整理しています。
関連:D-Link DIR-825に重大なバッファオーバーフロー脆弱性(CVE-2025-7206)
出典
- DIR-822A – Stack-Based Buffer Overflow Vulnerability Reported – D-Link
- CVE-2026-86296 – VulDB
- CVE-2026-86296 – NVD
- Known Exploited Vulnerabilities Catalog – CISA
関連記事
 Apache HTTP Server 2.4.64 が公開、8件の脆弱性に対処 SSRF・DoS・セッションハイジャックなど修正
 ドイツ、DeepSeekをAppleおよびGoogleのアプリストアから排除要請-データが中国へ違法移転と判断
 GitLabの重大な脆弱性 CVE-2026-19478、公開直後からサイバー攻撃への悪用試行
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存
 Microsoftが初のサイバーセキュリティ特化 AI「MAI-Cyber-1-Flash」を発表、MDASHで脆弱性検出を効率化
 AI コーディング エージェント 10種に共通する構造的欠陥 GuardFall-数十年前のBashの欠陥がガードレールを回避
 Adobeのゼロデイ 脆弱性を悪用したサイバー攻撃の兆候
 アサヒ グループホールディングス、サイバー攻撃で11万超の個人情報漏洩-再発防止策を発表
 ChromeとEdgeのTikTok 動画 ダウンロード 拡張機能でサイバー攻撃 キャンペーン

