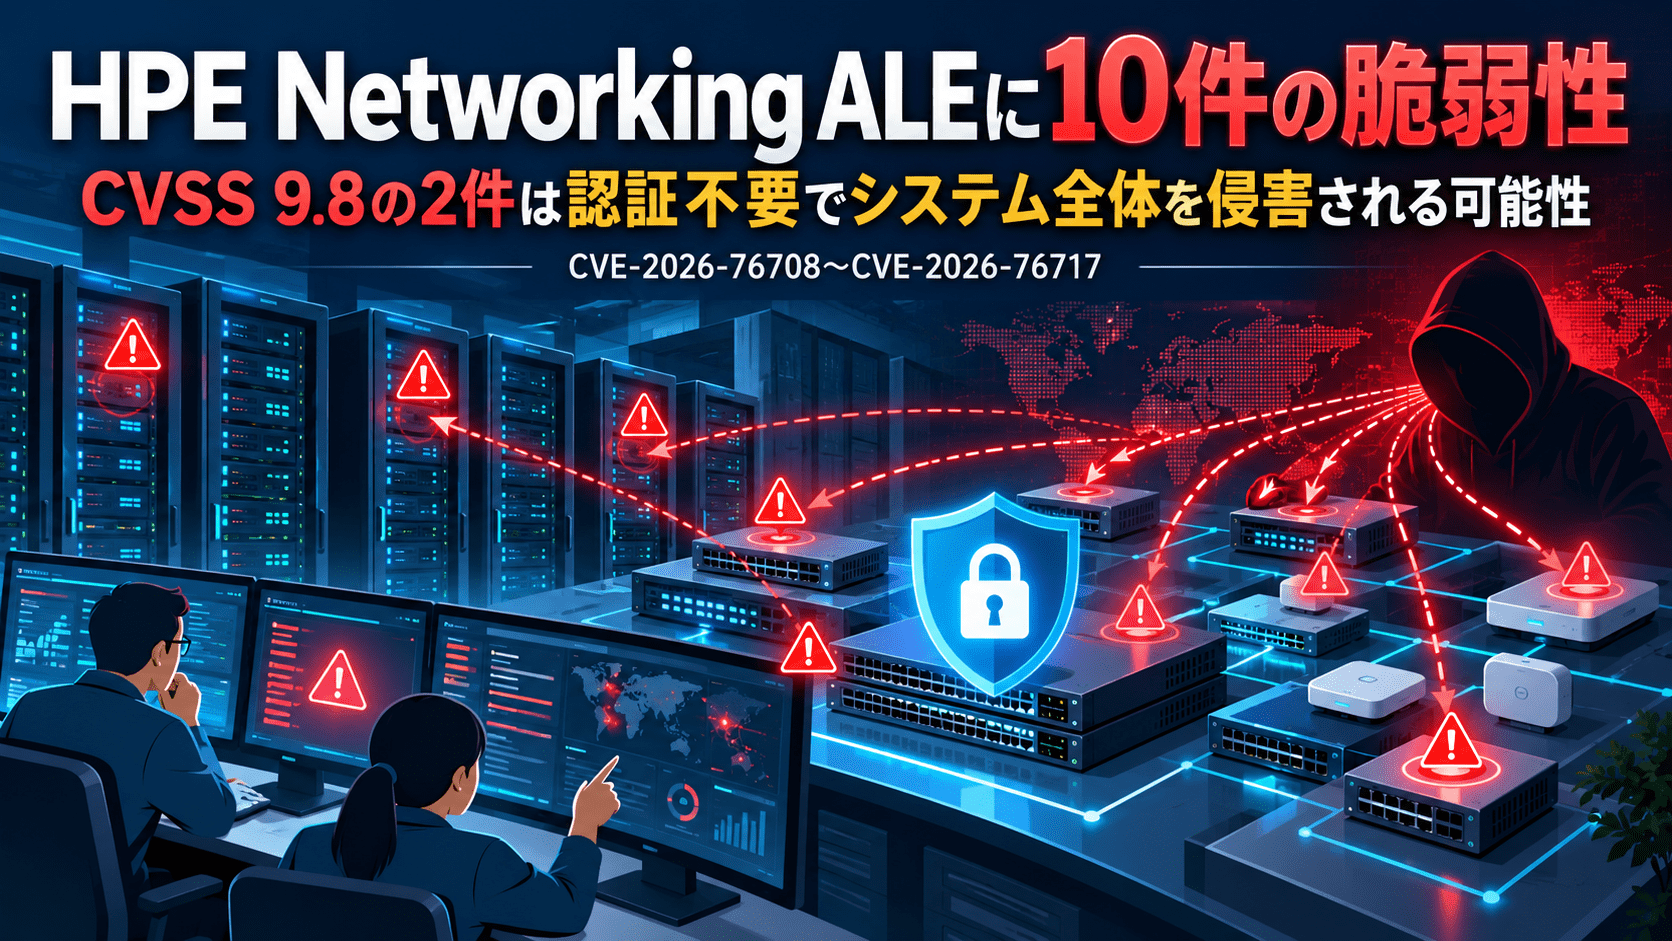
HPE Networkingは2026年9月22日、HPE Networking Analytics and Location Engine(ALE)に存在する10件の脆弱性を公表しました。対象はALE 5.0.0.0以下で、修正版は5.1.0.0です。
このうちCVE-2026-76708とCVE-2026-76709はCVSS v3.1で9.8(Critical)です。CVE-2026-76708では複数の管理・システムアカウントにデフォルトのハードコードされた認証情報が使用されており、認証されていないリモート攻撃者が管理インターフェースや基盤OSへアクセスし、システム全体を侵害する可能性があります。CVE-2026-76709では、認証なしで高権限のファイル書き込みが可能になり、同様に完全なシステム侵害へつながる可能性があります。
HPE Networkingは公開時点で、今回の脆弱性を狙った公開議論やエクスプロイトコードを認識していないとしています。ただし、脆弱性の数、影響範囲、深刻度を理由に、対象環境へ速やかに修正版を適用するよう呼び掛けています。
HPE Networking ALEの脆弱性サマリー
- HPE Networkingは2026年9月22日、セキュリティアドバイザリ「HPESBNW05137」を公開しました。
- 対象製品はHPE Networking Analytics and Location Engine(ALE)です。
- ALE 5.0.0.0以下が影響を受けます。
- 修正版はALE 5.1.0.0です。
- 公表されたCVEはCVE-2026-76708からCVE-2026-76717までの10件です。
- CVE-2026-76708とCVE-2026-76709はCVSS v3.1 9.8(Critical)です。
- CVE-2026-76708は、デフォルトのハードコードされた認証情報により、認証不要で管理インターフェースやOSへ不正アクセスされる可能性があります。
- CVE-2026-76709は、認証不要で高権限のファイル書き込みが可能になる脆弱性です。
- CVE-2026-76714では、認証済みユーザーが基盤OS上でroot権限の任意コマンドを実行できる可能性があります。
- CVE-2026-76715では、中間者攻撃が成立した場合、認証されていない攻撃者がroot権限で任意コードを実行できる可能性があります。
- CVE-2026-76717では、パスワードハッシュを含む機微なユーザー情報が漏えいする可能性があります。
- HPE Networkingは公開時点で、今回の脆弱性を対象とした公開議論やエクスプロイトコードを認識していません。
- 暫定対策として、CLIとWeb管理インターフェースを専用のLayer 2セグメント/VLANへ隔離し、Layer 3以上ではファイアウォールポリシーでアクセスを制限するよう案内しています。
| 項目 | 内容 |
|---|---|
| Advisory ID | HPESBNW05137 |
| 公表日 | 2026年9月22日 |
| 対象製品 | HPE Networking Analytics and Location Engine(ALE) |
| 影響バージョン | ALE 5.0.0.0以下 |
| 修正版 | ALE 5.1.0.0 |
| CVE数 | 10件 |
| 最高深刻度 | Critical |
| 最高CVSS | 9.8(CVSS v3.1) |
| 認証不要の脆弱性 | 複数あり |
| 主な影響 | 不正アクセス、任意ファイル書き込み、情報漏えい、データ注入、DoS、root権限のコード実行など |
| 公開エクスプロイト | HPEは公開時点で認識していない |
| 発見 | HPE Networkingの内部セキュリティ調査 |
CVE-2026-76708はデフォルト認証情報でALEとOSを侵害される可能性
今回の10件で最も深刻な脆弱性の一つがCVE-2026-76708です。
HPE Networkingによると、ALEのアプリケーションと基盤OSでは、複数の管理アカウントおよびシステムアカウントにデフォルトのハードコードされた認証情報が使用されています。
認証されていないリモート攻撃者が既知のデフォルト認証情報を使ってログインを試みることで、ALEの管理インターフェースや基盤OSへ不正アクセスできる可能性があります。
悪用に成功した場合、システム全体が侵害される可能性があります。
CVE-2026-76708のCVSS v3.1は9.8で、攻撃元区分はNetwork、攻撃条件はLow、必要権限とユーザー操作はいずれも不要とされています。
CVE-2026-76709は認証不要で高権限のファイル書き込みが可能
もう一つのCritical脆弱性がCVE-2026-76709です。
ALEの内部管理コンポーネントに問題があり、認証されていないリモート攻撃者がファイルシステムへ高い権限で不正に書き込める可能性があります。
HPE Networkingは、悪用に成功するとシステム全体の侵害につながる可能性があると説明しています。
CVSS v3.1は9.8で、CVE-2026-76708と同じく、ネットワーク経由、低い攻撃複雑度、認証不要、ユーザー操作不要という評価です。
HPE Networking ALEで公表された10件のCVE
今回のアドバイザリには、Critical 2件、High 6件、Medium 2件の脆弱性が含まれています。
| CVE | CVSS v3.1 | 深刻度 | 主な影響 |
|---|---|---|---|
| CVE-2026-76708 | 9.8 | Critical | デフォルト認証情報による管理画面・OSへの不正アクセス、完全侵害 |
| CVE-2026-76709 | 9.8 | Critical | 認証不要の高権限ファイル書き込み、完全侵害 |
| CVE-2026-76710 | 7.5 | High | サイト階層、インフラ情報、クライアント機器情報の漏えい |
| CVE-2026-76711 | 7.5 | High | 認証不要のデータ注入 |
| CVE-2026-76712 | 7.3 | High | 不正アクセス、情報漏えい、セキュリティ制御回避、DoS |
| CVE-2026-76713 | 7.2 | High | 認証済み攻撃者によるroot権限のファイルシステムアクセス |
| CVE-2026-76714 | 7.2 | High | 認証済み攻撃者によるroot権限の任意コマンド実行 |
| CVE-2026-76715 | 7.1 | High | 中間者攻撃を経由したroot権限の任意コード実行 |
| CVE-2026-76716 | 5.3 | Medium | 認証不要の不正アクセスまたはDoS |
| CVE-2026-76717 | 5.3 | Medium | パスワードハッシュを含む機微情報の漏えい |
CVE-2026-76710ではネットワーク構成やクライアント情報が漏えいする可能性
CVE-2026-76710は、ALEの管理インターフェースに存在する情報漏えいの脆弱性です。
認証されていないリモート攻撃者が特定の内部エンドポイントへ細工したリクエストを送信すると、機微情報へアクセスできる可能性があります。
HPE Networkingが挙げている情報には、サイト階層、インフラストラクチャの詳細、クライアントデバイス情報が含まれます。
CVSS v3.1は7.5です。
CVE-2026-76714は認証済みユーザーからroot権限で任意コマンド実行
CVE-2026-76714は、ALEのWebインターフェースに存在するリモートコード実行の脆弱性です。
リモートから認証済みのユーザーが、基盤ホスト上で任意のコマンドを実行できる可能性があります。悪用に成功するとroot権限でコマンドが実行され、システム全体の侵害につながります。
CVSS v3.1は7.2です。
この脆弱性は認証が必要なため、CVE-2026-76708やCVE-2026-76709とは攻撃条件が異なります。ただし、何らかの経路で管理権限を取得された後の権限拡大や完全侵害につながる可能性があります。
CVE-2026-76715では中間者攻撃からroot権限のコード実行
CVE-2026-76715は、ALEの管理コンポーネントに存在する中間者攻撃に関する脆弱性です。
HPE Networkingによると、攻撃条件が成立すると、認証されていない攻撃者が対象アプライアンス上でroot権限の任意コードを実行できる可能性があります。
CVSS v3.1は7.1です。
CVSSベクターでは攻撃元区分がAdjacent Network、攻撃複雑度がHigh、ユーザー操作がRequiredとされており、インターネット上の任意の攻撃者が単純なリクエストだけで悪用できる脆弱性ではありません。
CVE-2026-76717ではパスワードハッシュが漏えいする可能性
CVE-2026-76717はALE APIの情報漏えいの脆弱性です。
認証されていないリモート攻撃者が特定のAPIエンドポイントへ細工した入力を送ることで、機微なユーザー情報が漏えいする可能性があります。
HPE Networkingは、漏えいする可能性がある情報としてパスワードハッシュを挙げています。
CVSS v3.1は5.3でMediumですが、取得された認証関連情報が追加攻撃に利用される可能性があるため、単独のCVSSだけで対応優先度を判断しない方がよい脆弱性です。
ALE 5.1.0.0へ更新、EoM・EoST製品は別途確認が必要
HPE Networkingは、今回の10件に対する修正版としてALE 5.1.0.0を公開しています。
ALE 5.0.0.0以下を利用している環境では5.1.0.0へ更新する必要があります。
HPEは、End of Maintenance(EoM)に達した製品バージョンについて、明示的に除外されていない限り今回の脆弱性の影響を受けるものとして扱うよう案内しています。また、End of Support(EoST)を過ぎたソフトウェアは今回の脆弱性に対する評価自体が行われていないため、潜在的に影響を受けるものとして扱うよう求めています。
旧バージョンを使用している場合は、個別の脆弱性修正だけでなく、サポート対象リリースへの移行状況も確認対象になります。
更新までの暫定対策は管理インターフェースのネットワーク分離
HPE Networkingは、悪用される可能性を下げるための暫定対策として管理インターフェースへのアクセス制限を挙げています。
具体的には、CLIとWebベースの管理インターフェースを専用のLayer 2セグメントまたはVLANへ制限し、Layer 3以上ではファイアウォールポリシーを使ってアクセスを制御する構成です。
さらに、利用者の操作やリソース利用状況を追跡・記録できるアカウンティング制御も推奨しています。
ただし、これは修正版適用の代替ではありません。CVE-2026-76708では既知のデフォルト認証情報、CVE-2026-76709では認証不要のファイル書き込みが問題となるため、ALEへ到達可能な主体そのものを限定した上で5.1.0.0へ更新する必要があります。
公開時点でエクスプロイトコードは確認されていない
今回の10件は、HPE Networkingの内部セキュリティ調査によって発見されました。
HPE Networkingは2026年9月22日のアドバイザリ公開時点で、これらの脆弱性に関する公開議論や、対象脆弱性を狙うエクスプロイトコードを認識していないとしています。
一方、HPEは「脆弱性の複雑さ、広さ、影響」を理由に、対象環境へパッチを適用するよう強く推奨しています。
CISAのKnown Exploited Vulnerabilities(KEV)カタログについては、本稿作成時に公式カタログを直接取得できなかったため、掲載状況は断定していません。
ネットワーク管理者が確認したいポイント
HPE Networking ALEを使用している組織では、次の順で確認できます。
- ALEを使用している環境を特定する
- 稼働バージョンが5.0.0.0以下か確認する
- 対象の場合はALE 5.1.0.0へ更新する
- EoMまたはEoSTのバージョンを使用していないか確認する
- CLIとWeb管理インターフェースへ到達できるネットワークを確認する
- 管理インターフェースを専用VLANや管理ネットワークへ分離する
- ファイアウォールで許可された管理端末・管理ネットワーク以外からの通信を遮断する
- ALE管理アカウントと基盤OS上のアカウントを棚卸しする
- 管理インターフェースへの過去のログイン履歴やアクセスログを確認する
- ALEから外部への不審な通信や、予期しないファイル変更がないか確認する
- パスワードハッシュなど認証情報の漏えいが疑われる場合は、関連認証情報の変更と横展開調査を行う
今回のアドバイザリでは、認証不要で完全侵害につながるCritical脆弱性が2件含まれています。ALEを外部や一般業務ネットワークから到達可能な状態で運用している場合は、修正版の適用と管理経路の分離を同時に確認する必要があります。
出典
- HPE Networking Product Security Advisory HPESBNW05137 – HPE Networking
- HPE Networking Support Portal – Hewlett Packard Enterprise
関連記事
 不正アクセスで約4.5万人の個人情報が漏洩したヴィタメールの公式ECサイトが再開
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存
 Next.jsにキャッシュポイズニング脆弱性(CVE-2025-49826)
 AI コーディング エージェント 10種に共通する構造的欠陥 GuardFall-数十年前のBashの欠陥がガードレールを回避
 川本製作所(川本ポンプ)で不正アクセス-顧客の個人情報漏洩の恐れ
 TanStack Query向けnpmにサプライチェーン攻撃 10個の悪性バージョン公開、認証情報を窃取する自己増殖型ワーム
 アサヒ グループホールディングス、サイバー攻撃で11万超の個人情報漏洩-再発防止策を発表
 ChromeとEdgeのTikTok 動画 ダウンロード 拡張機能でサイバー攻撃 キャンペーン
 Apple Private Cloud Computeの脆弱性 CVE-2026-20685の発見者へAppleから報奨金 15万ドル(約2,400万円)

