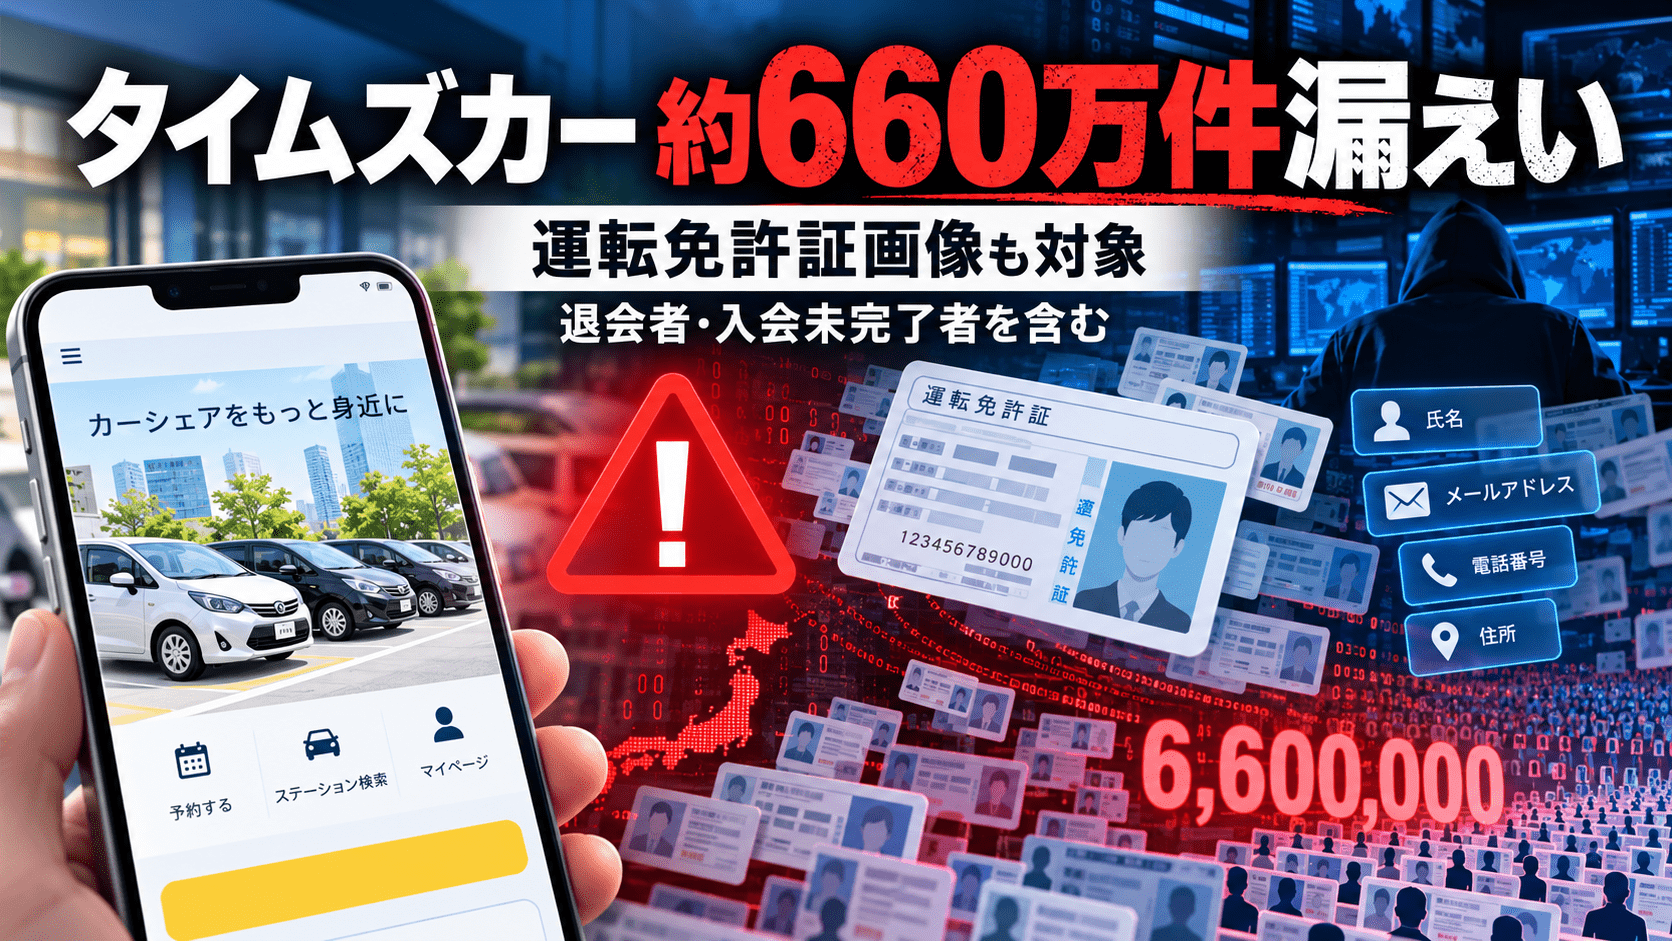
パーク24株式会社は2026年9月28日、カーシェアリングサービス「タイムズカー」のWebシステムへの不正アクセスについて第2報を公表し、システムに保存されていた一部の会員情報が第三者に取得されたことを確認したと発表しました。
漏えいしたアカウント数は約660万件です。現在のタイムズカー会員だけでなく、退会済みの利用者、入会を申し込んだものの手続きが完了しなかった人、タイムズビジネスサービスの現・旧会員も対象に含まれます。
漏えいした情報は対象者によって異なり、氏名、住所、生年月日、電話番号、メールアドレス、運転免許情報、運転免許証画像などの本人確認書類情報、法人会員の所属部署名、連携サービスIDなどが含まれます。
パスワードに関する保存データも対象ですが、パーク24は復元できない形式で保管しており、パスワードそのものが第三者から認識可能な状態で漏えいした事実は確認していないとしています。クレジットカード情報については漏えいしていないことを確認しています。
9月25日の第1報では個人情報は「漏えいした可能性がある」とされ、対象件数も未公表でした。今回の第2報で、第三者による情報取得と約660万件という規模が確認されました。
タイムズカー不正アクセスのサマリー
確認できている内容:
- パーク24は2026年9月25日9時07分、タイムズカーWebシステムへの不正アクセスを検知しました。
- 外部専門機関との調査で、第三者による不正アクセスを確認しました。
- 9月26日7時25分までに、不正アクセス経路と攻撃元との通信を遮断しました。
- 遮断後に攻撃者からアクセスできないことを確認し、その後も新たな不正アクセスは確認されていません。
- 第2報で、システム内の一部会員情報が第三者に取得されたことを確認しました。
- 漏えいしたアカウント数は約660万件です。
- 対象には現会員、退会済み会員、入会未完了者、タイムズビジネスサービスの現・旧会員が含まれます。
- 漏えい情報には氏名、住所、生年月日、電話番号、メールアドレス、運転免許情報、本人確認書類情報などが含まれます。
- 本人確認書類情報には運転免許証画像なども含まれます。
- 法人会員の所属部署名、連携サービスIDも対象です。
- パスワードは復元できない形式で保存され、パスワードそのものを第三者が認識できる状態で漏えいした事実は確認されていません。
- クレジットカード情報は漏えいしていないことを確認しています。
- 漏えい情報が不特定多数へ公開された事実や、本件に起因する個人情報の不正利用は確認されていません。
- 個人情報保護委員会と警察へ報告し、対象者へ順次個別案内を行っています。
- タイムズカーのサービスは通常どおり提供されています。
現時点で公表されていない内容:
- 最初に侵入された日時
- 具体的な侵入経路
- 悪用された脆弱性や認証情報
- 攻撃者・攻撃グループ
- 約660万件の現会員、退会者、入会未完了者などの内訳
- 約660万件が何人の個人に対応するか
- 各情報項目ごとの漏えい件数
- パスワードの保存方式・ハッシュ方式などの詳細
- 9種類の連携サービスIDの全サービス名
- 中長期の再発防止策
| 項目 | 内容 |
|---|---|
| 第1報 | 2026年9月25日 |
| 第2報 | 2026年9月28日 |
| 検知 | 9月25日9時07分 |
| 対象 | タイムズカーWebシステム |
| インシデント | 第三者による不正アクセス、会員情報の取得 |
| 漏えいアカウント数 | 約660万件 |
| 対象者 | 現会員、退会者、入会未完了者、タイムズビジネスサービス現・旧会員 |
| 主な漏えい情報 | 氏名、住所、生年月日、電話番号、メール、免許情報、本人確認書類、部署名、連携サービスIDなど |
| 本人確認書類 | 運転免許証画像などを含む |
| パスワード | 復元できない形式。認識可能な状態での漏えいは確認されず |
| クレジットカード | 漏えいしていないことを確認 |
| 不正利用 | 本件に起因する事実は現時点で確認されず |
| 攻撃経路の遮断 | 9月26日7時25分までに完了 |
| サービス | 通常どおり提供 |
| 関係機関 | 個人情報保護委員会、警察へ報告 |
第1報の「漏えいの可能性」から、約660万件の情報取得確認へ
9月25日の第1報では、パーク24は第三者がシステムへアクセスした形跡を確認し、会員情報が外部へ漏えいした「可能性がある」と公表していました。
当時は対象人数も明らかになっていませんでした。
9月28日の第2報では、外部専門機関による調査の結果、不正アクセスを受けたシステムに保存されていた一部の会員情報について「第三者に取得されたことを確認」したとしています。
今回の更新で変わった主な点は次のとおりです。
| 第1報(9月25日) | 第2報(9月28日) |
|---|---|
| 個人情報漏えいの可能性 | 第三者による情報取得を確認 |
| 対象件数は未公表 | 約660万アカウント |
| 現会員・退会済み会員 | 入会未完了者、タイムズビジネスサービス会員も明示 |
| 本人確認書類と記載 | 運転免許証画像などを含むことを明示 |
| パスワード・カード情報は詳細不明 | パスワード保存データの状態とカード情報非漏えいを公表 |
| 原因・影響範囲を調査中 | 経路遮断済み、フォレンジック調査継続 |
したがって、現時点では「約660万件に漏えいの可能性」ではなく、「約660万件のアカウント情報が漏えいした」と整理できます。
ただし、対象者によって保存されていた項目が異なるため、約660万件すべてについて免許証画像を含む全項目が取得されたという意味ではありません。
運転免許証画像などの本人確認書類も漏えい
第2報では、漏えいした情報の具体的な内容が追加されました。
対象者によって異なりますが、パーク24が公表した情報は次のとおりです。
- 氏名
- 法人会員の所属部署名
- 住所
- 生年月日
- 電話番号
- メールアドレス
- 運転免許情報
- 本人確認書類情報
- パスワードに関する保存データ
- 連携サービスID
本人確認書類については「運転免許証画像 等」と明記されています。
第1報では「本人確認書類」という表現だけだったため、画像データまで対象だったことが第2報で初めて明確になりました。
氏名、住所、生年月日、電話番号などの属性情報と本人確認書類画像が組み合わされるため、対象者はタイムズカーを装う連絡だけでなく、本人確認を名目としたフィッシングやなりすましにも注意が必要です。
ただし、漏えいした免許証画像が実際に本人確認の突破や契約へ悪用された事実は、9月28日時点で確認されていません。
免許証画像はディープフェイクやなりすましの素材になり得る
運転免許証画像の漏えいは、メールアドレスや電話番号だけの漏えいとは性質が異なります。
免許証には、氏名、住所、生年月日、顔写真、免許証番号、有効期限など、本人確認で利用される複数の情報が一つの書類にまとまっています。
今回のタイムズカー事案では、こうした免許情報に加えて、氏名、住所、生年月日、電話番号、メールアドレスなども漏えい対象として公表されています。
攻撃者が高精細な免許証画像と本人の基礎情報を組み合わせて取得すると、次のようななりすましに転用される可能性があります。
- 本人確認書類の画像を加工した偽造ID
- 別人の顔写真へ差し替えた偽造本人確認書類
- 口座開設、ローン、通信契約、決済サービスなどの本人確認
- アカウント復旧時の本人確認
- 実在人物の情報を使った標的型フィッシング
- 顔写真を素材とした生成AI・ディープフェイクによる本人映像の生成
特に顔写真を含む本人確認書類では、生成AIによる画像編集やディープフェイク技術と組み合わせることで、実在人物の属性情報と顔を使った偽装を作るための材料が増えます。
これは「免許証画像だけで、あらゆるeKYCを突破できる」という意味ではありません。本人の動作確認、ICチップ、公的個人認証、追加認証などを組み合わせるサービスでは、画像だけでは本人確認が成立しない場合があります。
一方、本人確認書類の「見た目」に依存する方式では、偽造・改ざんによるなりすましが問題になっています。
警察庁も、2027年4月からの犯収法に基づく本人確認方法の見直しで、本人確認書類の画像やコピーを使う方式について、偽造・改ざんによるなりすましリスクを理由に多くの方式を廃止し、ICチップ情報などを使った確認へ移行します。
詳細は犯収法の本人確認、2027年4月に大幅変更 身分証の画像・コピーからICチップ確認へで整理しています。
生成AIによる本人確認書類の偽造については、AIによる文書偽造の急増、書類の見た目の正しさはもう通用しないでも取り上げています。
運転免許証や本人確認情報はダークウェブ・地下市場でも売買されている
タイムズカーから漏えいした情報がダークウェブや犯罪フォーラムで販売・公開されている事実は、9月28日時点で確認されていません。
ただし、運転免許証や本人確認書類そのものが、地下市場で売買対象になっている事例は確認されています。
セキュリティ対策Labは2026年4月、ハッカーフォーラム上で「日本の運転免許証データを2万件超保有している」とする販売投稿を確認しました。
投稿者は、運転免許証だけでなく、パスポート、IDカード、セルフィー付きKYCデータなども取り扱っていると説明していました。
当サイトが確認したサンプルには、日本の運転免許証とみられる画像が複数含まれ、
- 氏名
- 住所
- 生年月日
- 運転免許証番号
- 交付日
- 有効期限
- 顔写真
など、本人確認に利用できる主要な情報を確認しています。
一方、当時確認したデータの流出元は特定できていません。そのため、特定企業や本人確認事業者から漏えいしたデータだと断定することはできません。
詳細はハッカーが日本の運転免許証など2万件超を販売か-eKYC関連から個人情報漏洩の恐れで掲載しています。
海外でも同様の市場が確認されています。
2026年9月には、米国・カナダの運転免許証スキャン画像を大量に販売するダークウェブ上のサービス「Nexus」が確認されました。Nexus側は1億5,300万件超の運転免許証レコードを保有すると主張し、セキュリティジャーナリストのBrian Krebs氏は、自身や協力者の実際の免許証画像が販売サイトに存在することを確認しています。
1億5,300万件という規模やデータの侵害元はNexus側の主張を含み、FBIが調査していますが、本人確認書類そのものが犯罪市場で商品として扱われている事例です。
当サイトでは米の運転免許証「1億5,300万件超」がダークウェブで販売か FBIが調査で整理しています。
こうした事例から、免許証画像の漏えいでは「今回すぐに不正利用が確認されたか」だけではなく、画像が将来別のデータと組み合わされ、なりすましや本人確認詐欺へ再利用される可能性も考慮する必要があります。
パスワードであれば漏えい後に変更できますが、氏名、生年月日や顔そのものを簡単に変更することはできません。本人確認書類を保有する企業では、保存期間、画像そのものを残す必要性、暗号化、アクセス制御、削除手順まで含めて管理する必要があります。
退会者の個人情報は約7年間保管すると公式FAQ
タイムズカーは公式FAQで、退会後の個人情報について「退会後約7年間」保管し、その後に消去すると説明しています。
理由として、法令上、取引記録の保管義務があることを挙げています。
今回、退会済みの利用者も漏えい対象となっていますが、何年前までの退会者が実際に約660万件へ含まれるのかは公表されていません。
退会済み会員が対象になったことだけを理由に、不要な個人情報を無期限に保持していたと判断することはできません。
一方、企業が本人確認書類などを長期間保有する場合は、保存期間だけでなく、
- 退会後にどのデータを残す必要があるか
- 本人確認書類画像そのものを保持する必要があるか
- 履歴情報と認証用情報を同じシステムへ置く必要があるか
- 保存期限到来後に確実に削除できるか
までデータ単位で管理することが、侵害時の影響範囲に関係します。
パスワード保存データは対象だが「復元できない形式」
パーク24は漏えい情報の一覧に「パスワード」を含めています。
ただし、同社はパスワードについて「復元できない形式」で保管しており、漏えいした情報を使って利用者アカウントが不正利用されるおそれはないと説明しています。
さらに9月28日時点で、パスワードそのものが第三者に認識可能な状態で漏えいした事実は確認されていないとしています。
このため、「タイムズカーの平文パスワード660万件が漏えいした」といった表現は正確ではありません。
一方、具体的な保存方式やアルゴリズム、設定値などは公表されていません。
パーク24は今回の第2報で、全会員に対するパスワード一斉変更を案内していません。
他サービスと同じパスワードを利用している場合は、今回の事故に限らず、サービスごとに異なるパスワードを設定する方法があります。
クレジットカード情報は漏えいしていないことを確認
第1報ではクレジットカード情報への影響が明らかになっていませんでした。
第2報で、パーク24はクレジットカード情報について「漏えいしていないことを確認」したと公表しました。
このため、今回の漏えい情報にクレジットカード番号が含まれるとは扱えません。
また、9月28日時点で、漏えい情報が不特定多数へ公開された事実や、本件に起因する個人情報の不正利用も確認されていません。
WESTER IDなど9種類の連携サービスIDも対象
漏えいした情報には、外部サービスと連携するためのIDも含まれています。
パーク24は、連携サービスIDについて「JR西日本グループの会員サービスWESTER ID等(計9件)」と説明しています。
JR西日本は9月25日、タイムズカーの第1報を受けて独自の注意喚起を公表しました。
同社によると、JR西日本側のシステムに不正アクセスは発生していません。また、WESTERのパスワードはJR西日本が管理しており、タイムズカーの事案によって流出するものではないとしています。
つまり、WESTER IDがタイムズカー側の漏えい情報に含まれていても、それだけでWESTERのパスワードが漏えいしたことにはなりません。
JR西日本は、氏名やWESTER IDが記載された連絡であっても同社からの正規連絡とは限らないとして、不審なメール、電話、SMSへの注意を呼びかけています。
法人会員の所属部署名も漏えい、企業内の注意喚起も検討
今回の対象には法人会員も含まれ、漏えい項目として所属部署名が明記されています。
企業が業務用途でタイムズカーやタイムズビジネスサービスを利用している場合、個人の氏名、メールアドレス、電話番号などに所属部署情報が組み合わさっている可能性があります。
こうした情報は、例えば、
- 総務・営業・経理など実在部署を名乗るメール
- 社用車やカーシェア利用確認を装う連絡
- 経費精算や利用料金確認を装うフィッシング
- 本人確認書類の再提出を求める連絡
を具体化する材料になり得ます。
9月28日時点で、こうした二次攻撃が実際に確認されたとは公表されていません。
法人契約を利用している企業では、個別通知を待つだけでなく、該当する従業員へ「タイムズカーや自社管理部門を装ったメール・SMS・電話では、リンクから認証情報を入力しない」と周知する方法があります。
4月には別の「不正ログイン試行」も確認、今回とは別事案
タイムズカーでは2026年春にもアカウントセキュリティに関する事象が公表されています。
4月22日の公式案内によると、同社は前月、第三者がマイページへ不正ログインを試みたとみられる事象を検知しました。
一部会員では不正ログインされた可能性を否定できず、対象者へ個別通知しています。
この事案を受け、タイムズカーは5月14日から、個人会員がマイページで登録情報を確認・変更する際に2段階認証を順次導入しました。法人会員ではすでに導入済みとしていました。
ただし、タイムズカーは4月の事象について「第三者によるシステムのデータベースへの侵入や、データベースから個人情報が漏えいした事象ではない」と明記しています。
今回9月の事案は、Webシステム自体への第三者による不正アクセスと情報取得が確認されています。
両者を同じ攻撃や同じ侵入経路と判断できる情報は公表されていません。
また、今回の不正アクセスが2段階認証を突破したとの説明もありません。
9月26日までに侵入経路と攻撃元との通信を遮断
パーク24は9月25日9時07分に不正アクセスを検知し、その後、外部専門機関と調査・対応を進めました。
9月26日7時25分までに、
- 不正アクセス経路の遮断
- 攻撃元との通信遮断
- 遮断後にアクセスできないことの確認
を完了しています。
第2報公表時点まで継続監視を行っていますが、新たな不正アクセスは確認されていません。
ただし、不正アクセス経路を「遮断した」ことと、侵入方法を一般公開したことは別です。
具体的にどの脆弱性や認証経路が悪用されたのかは、9月28日時点で公表されていません。
対象者へ順次個別通知、サービスは通常どおり
パーク24は、今回の対象となる利用者へ順次個別に案内するとしています。
個人情報保護委員会と警察への報告も行いました。
外部専門機関によるフォレンジック調査は継続中です。
タイムズカーのサービス提供への影響は確認されておらず、各種サービスは通常どおり継続しています。
個別案内が順次行われるため、現時点で通知を受け取っていないことだけを理由に対象外と判断せず、公式案内を確認する必要があります。
パーク24株は一時4%超下落、終値は3%安
9月28日のパーク24株は、前営業日終値2,013.5円に対して一時1,924円まで下落しました。
安値ベースでは前営業日終値比で約4.4%の下落です。
終値は1,953円で、前営業日比60.5円、3.00%安となりました。
東洋経済オンラインは同日の値動きについて、タイムズカーの不正アクセスによる個人情報漏えいを受けて売りが広がったと報じています。
株価の値動きには複数の要因が影響するため、下落幅すべてを今回のインシデントによるものと断定することはできません。
利用者は「実際の情報を知っている相手」からの連絡を想定
今回の漏えい情報には、氏名やメールアドレスだけでなく、住所、生年月日、電話番号、運転免許情報、本人確認書類画像、連携サービスIDなどが含まれます。
そのため、不審な連絡を見分ける際に「自分の本名や住所を知っているから本物」と判断しないことが必要です。
パーク24は、メール、SMS、電話などでパスワードやクレジットカード情報を尋ねることはないと説明しています。
心当たりのない連絡では、
- メールやSMS内のリンクを開かない
- 添付ファイルを開かない
- パスワードや認証コードを入力しない
- クレジットカード情報を入力しない
- タイムズカーを確認する場合は公式アプリやブックマーク済み公式サイトからアクセスする
といった対応が考えられます。
本人確認書類画像が対象に含まれているため、今後、パーク24から二次被害や追加対策に関する案内が出るかも確認対象です。
情報システム部門への示唆
今回の事案は個人向けカーシェアの利用者だけでなく、法人会員や退会済み利用者も対象です。
業務でカーシェアを利用させている企業では、情報システム部門、人事・総務、車両管理部門などが対象従業員を把握できるか確認できます。
確認したい項目は次のとおりです。
- 自社がタイムズカーまたはタイムズビジネスサービスを法人契約しているか
- 利用者となっている現職従業員を把握できるか
- 退職者や過去の利用者も今回の対象となり得ることを認識しているか
- 対象従業員へフィッシング・なりすましへの注意を周知したか
- タイムズカーを装うメールやSMSから認証情報を入力しないよう案内したか
- 部署名や実在する利用者情報が記載されていても正規連絡と断定しないよう周知したか
- 社用メールアドレスを登録している利用者への不審メールを検索・監視できるか
- 外部SaaSやモビリティサービスに預けている本人確認情報を把握しているか
- 退会・退職後の外部サービスアカウントや個人情報の扱いを確認しているか
- 本人確認書類画像が漏えいした場合、偽造ID・ディープフェイク・なりすましを想定した追加本人確認や社内注意喚起を行えるか
今回の漏えいは、企業自身のシステムが侵害されていなくても、従業員が利用する外部サービスから氏名、所属部署、連絡先などが第三者へ渡る可能性があることを示す事例でもあります。
外部サービスを利用した本人確認や法人契約では、契約中のアクセス制御だけでなく、退会後のデータ保持期間や、インシデント発生時にどの部署へ通知が届くかまで確認しておくと対応しやすくなります。
出典
一次情報:
- タイムズカーWebシステムへの不正アクセスに関する調査結果および今後の対応について(第2報) – パーク24株式会社
- 「タイムズカーWebサイト」への不正アクセスによる個人情報漏えいの可能性について(第1報) – パーク24株式会社
- カーシェアリングサービス「タイムズカー」会員数が400万人突破 – タイムズモビリティ株式会社
- 退会したら個人情報はどうなるのですか? – タイムズカー
- セキュリティ強化に関するご案内 – タイムズカー
- タイムズカーWebサイトへの不正アクセスについて – WESTER/JR西日本
株価情報・報道:
関連資料:
- 犯収法の本人確認、2027年4月に大幅変更 身分証の画像・コピーからICチップ確認へ – セキュリティ対策Lab
- ハッカーが日本の運転免許証など2万件超を販売か-eKYC関連から個人情報漏洩の恐れ – セキュリティ対策Lab
- 米の運転免許証「1億5,300万件超」がダークウェブで販売か FBIが調査 – セキュリティ対策Lab
- AIによる文書偽造の急増、書類の見た目の正しさはもう通用しない – セキュリティ対策Lab
関連記事
 弥生「Misoca」の正規メール送信機能が悪用[email protected]から不審メール、9月18日以降に確認
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性

