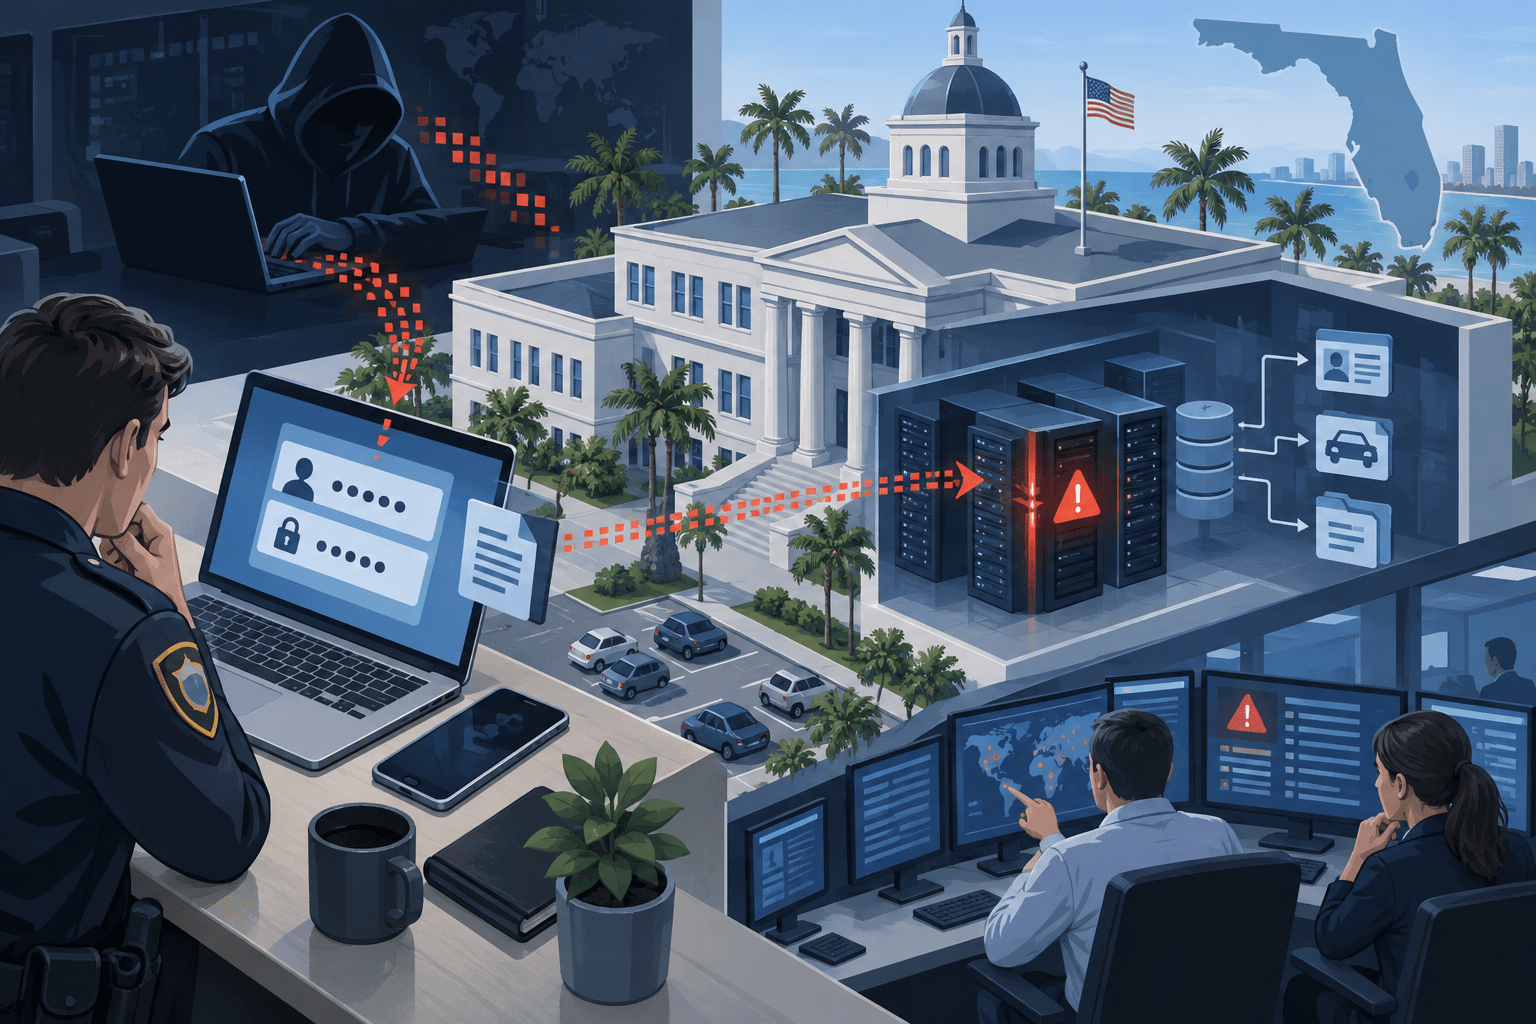
米フロリダ州高速道路安全・自動車局(Florida Department of Highway Safety and Motor Vehicles、FLHSMV)は2026年9月11日、同局が管理するデータへの不正アクセスが発生したと公表しました。
FLHSMVによると、同局は9月4日にデータ侵害を把握し、調査の結果、攻撃者がPlant City Police Departmentの1ユーザーの認証情報を悪用していたことを確認しました。
認証情報は、当該職員の個人所有の電子機器に不適切な形で保存されていたとしています。
FLHSMVは侵害を迅速に封じ込め、その後の不正アクセスは発生しておらず、9月11日時点で侵害は継続していないと説明しています。
一方、恐喝グループShinyHuntersはこれに先立ち、FLHSMVのDriver and Vehicle Information Database(DAVID)へアクセスし、20万件を超える運転者レコードを取得したと主張しました。
ただし、FLHSMVは影響した人数や取得されたデータの件数を公表しておらず、「20万件超」は攻撃者側の主張です。州当局は攻撃主体についても「international cybercriminal organization」とのみ説明しており、ShinyHuntersを公式に名指ししていません。
フロリダ州DMVのデータ侵害のサマリー
確認できている内容:
- FLHSMVは2026年9月4日にデータ侵害を把握しました。
- 9月11日、FLHSMVは侵害を公式に公表しました。
- 攻撃者はPlant City Police Departmentの1ユーザーの認証情報を悪用していました。
- その認証情報は職員の個人所有の電子機器に不適切に保存されていました。
- FLHSMVは侵害を封じ込め、その後の不正アクセスは発生していないとしています。
- FLHSMVはフロリダ州司法長官室へ州法に基づく通知を行いました。
- Florida Digital Service、Florida Department of Law Enforcementと連携して調査しています。
- 本件は刑事捜査が続いています。
攻撃者側の主張:
- ShinyHuntersはDAVIDへの侵入を主張しています。
- BleepingComputerによると、ShinyHuntersは20万件超の運転者レコードを取得したと主張しました。
- ShinyHuntersは複数アカウントへアクセスしたとも主張しています。
現時点で公表されていない内容:
- 実際にアクセス・取得されたレコード数
- 影響した個人の人数
- 外部へ持ち出された具体的な情報項目
- 侵害が始まった日時
- ShinyHuntersが今回の攻撃主体であるとの州当局による公式認定
- 攻撃者が主張する複数アカウント侵害の事実関係
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年9月11日 |
| FLHSMVが把握した日 | 2026年9月4日 |
| 対象組織 | Florida Department of Highway Safety and Motor Vehicles |
| 初期アクセス | Plant City Police Departmentの1ユーザーの認証情報 |
| 認証情報の保管場所 | 職員の個人所有の電子機器 |
| 状況 | 封じ込め済み、継続中の侵害なし |
| 影響件数 | 公表されていません |
| 攻撃主体 | FLHSMVは「国際的なサイバー犯罪組織」と説明 |
| ShinyHuntersの主張 | DAVIDへの侵入、20万件超のレコード取得 |
| 州当局の連携先 | Florida Digital Service、Florida Department of Law Enforcement |
| 法的通知 | Florida Statutes §501.171に基づき州司法長官室へ通知 |
1人の警察ユーザーの認証情報から州システムへ不正アクセス
FLHSMVの9月11日の声明で最も具体的なのは、初期アクセスの経路です。
州当局の調査では、攻撃者が利用したのはPlant City Police Departmentの1ユーザーの認証情報でした。
認証情報そのものがFLHSMVから盗まれたと説明されているわけではありません。
FLHSMVは、警察職員の個人所有の電子機器に認証情報が不適切に保存されており、攻撃者がそれを利用したとしています。
つまり、州政府の中央システムへ直接侵入する前に、外部組織に所属する正規ユーザーのアカウントが足掛かりになった構図です。
DAVIDのように州政府と警察など複数組織が利用するシステムでは、中央側のセキュリティだけではなく、アクセス権を持つ各組織の端末管理や認証情報管理が全体の攻撃面になります。
DAVIDは運転免許証だけでなく保険・車両情報も扱う
ShinyHuntersが侵入を主張したDAVIDは、FLHSMVが管理するDriver and Vehicle Information Databaseです。
フロリダ州Palm Beach CountyとFLHSMVが締結した2025年の公式MOUでは、DAVIDが扱う情報を、
- 運転免許証・州発行ID情報
- 緊急連絡先
- 自動車保険情報
- 車両・船舶のタイトル、登録情報
- 個人情報
と定義しています。
同MOUでいう個人情報には、運転免許証・ID番号、氏名、住所、電話番号、社会保障番号、生年月日、身体情報、医療・障害情報などが含まれます。
すべてのDAVIDユーザーが同じ範囲の情報へアクセスできることを意味するものではありませんが、DAVID自体は非常に機微性の高い情報を取り扱う基盤です。
MOUでは、利用組織に対してアクセス権限の管理、利用状況の内部監視、四半期ごとのユーザー確認、不適切な利用が判明した場合のアクセス無効化なども求めています。
今回の侵害で実際にどのデータ項目が閲覧・取得されたのかは、FLHSMVから公表されていません。
ShinyHuntersは「20万件超」を主張、州当局は件数を確認せず
ShinyHuntersは9月上旬、FLHSMVのDAVIDへ侵入したと犯行を主張しました。
BleepingComputerによると、ShinyHuntersは20万件を超える運転者レコードを取得したと主張しています。
また同グループは、DAVIDのパスワードリセット機能を利用して複数アカウントへアクセスしたとも主張しました。
しかし、この説明はFLHSMVの公式発表とは一致していません。
FLHSMVが確認した侵入経路は、Plant City Police Departmentの1ユーザーの認証情報です。
州当局は、パスワードリセット機能の脆弱性や複数アカウントの侵害について公表していません。
また、20万件超という取得件数も確認していません。
そのため現時点では、
「データ侵害が発生した」
「1ユーザーの認証情報が悪用された」
ことは州当局が確認した事実ですが、
「ShinyHuntersが20万件超を窃取した」
「複数のDAVIDアカウントを侵害した」
という部分は攻撃者側の主張として扱う必要があります。
IDScan.netの1億5,300万件事案とは別に扱う必要
今回のFLHSMV事案が公になる直前には、本人確認事業者IDScan.netを巡り、米国・カナダの運転免許証スキャン1億5,300万件超がダークウェブで販売されているとの問題も発生していました。
IDScan.netはその後、自社クラウド上の顧客情報へ第三者が不正アクセスし、一部情報をコピーした可能性があると公式に認めています。
時期とデータ種別が近いため、当初はFLHSMV事案との関連も取り沙汰されました。
しかし、FLHSMVは今回、Plant City Police Departmentのユーザー認証情報を侵入経路として特定しています。
現時点で、IDScan.netの侵害とFLHSMVの侵害を同一のデータ漏えいとして結び付ける公式情報はありません。
関連:
米の運転免許証「1億5,300万件超」がダークウェブで販売か FBIが調査、本人確認事業者IDScan.netとの関連を研究者が指摘
フロリダ州は司法長官への通知と州機関による調査を開始
FLHSMVは、Florida Statutes §501.171に基づき、Florida Office of the Attorney Generalへデータ侵害を通知したと説明しています。
同条は、電子的な個人情報への不正アクセスを「breach of security」と定義し、州内の個人情報を扱う組織にデータ保護と侵害時の通知を求めています。
またFLHSMVは、Florida Digital ServiceとFlorida Department of Law Enforcementの支援を受けて対応しています。
フロリダ州法§282.318では、州政府機関に対してサイバーセキュリティインシデントの報告を求め、インシデントの復旧後にはFlorida Digital Serviceへアフターアクションレポートを提出することも定めています。
FLHSMVは刑事捜査が継続しているため、追加情報は適切な時期に公表するとしています。
ShinyHuntersは認証情報を足掛かりにした攻撃を繰り返す
今回のFLHSMV事案について、州当局はShinyHuntersを攻撃者として公式認定していません。
一方、ShinyHuntersを巡っては、侵害済み認証情報を利用して組織へ侵入し、大量のデータを窃取して恐喝する活動が2026年も相次いでいます。
Google Threat Intelligence Group(GTIG)は、UNC6240(ShinyHunters)を大量のSaaSデータ窃取と恐喝を専門とする金銭目的の脅威クラスターとして追跡しています。
2026年6月には、Oracle PeopleSoftの脆弱性を悪用するキャンペーンについて、GTIGとMandiantが100以上の組織へ通知しました。
また、Anthropicは9月10日の脅威インテリジェンスレポートで、ShinyHuntersの関連組織とみられる複数の攻撃者クラスターが、公開アプリやコードリポジトリなどから認証情報を大量収集し、それを初期アクセスへ利用していたと報告しています。
Anthropicが追跡したある攻撃では、1つの窃取済み開発者トークンから約3時間で被害組織のクラウド環境における完全な管理者権限まで到達しました。
ただし、これらはShinyHunters周辺の最近の攻撃傾向を示すもので、今回のFLHSMV侵害でClaudeや他のAIが利用されたと確認されたわけではありません。
Googleも9月8日、UNC6240が攻撃の複数段階へAIを組み込んでいると報告しています。
GTIGによると、UNC6240はClaude Codeを利用した難読化コードの作成や、持ち出したディレクトリの解析などにAIを利用していました。
「MFAを入れているか」だけでなく私物端末への認証情報保存を確認
今回の公式発表から企業や行政機関が確認できる点は、脆弱性対策だけではありません。
攻撃の起点は、外部組織の正規ユーザーが持っていた認証情報でした。
本人が正規ユーザーであれば、ネットワーク側から見ると通常のアクセスとして処理される場合があります。
また、認証情報が私物端末へ保存されていると、その端末が組織のEDR、MDM、パッチ管理、ログ収集の対象外になる可能性があります。
情報システム部門では、次の点を確認します。
- 業務システムの認証情報を私物PCやスマートフォンへ保存できない運用になっているか
- ブラウザやパスワード管理機能へ資格情報を保存する場合のルールがあるか
- 管理対象外端末から重要システムへログインできないよう制御しているか
- MFAをすべての外部アクセスへ適用しているか
- 認証情報が漏えいした場合でも端末状態や接続元で追加検証できるか
- 1ユーザーのアカウントで大量の個人情報を取得できないよう権限とレートを制限しているか
- 大量検索・大量閲覧・連続取得など通常と異なる操作を検知できるか
- 外部組織へ発行したアカウントも自組織のアカウントと同じ基準で監査できるか
特に行政機関、金融、医療、本人確認など、複数組織が共通データベースへアクセスする仕組みでは、「自組織の端末は安全」という前提だけでは不十分です。
アクセス権を付与した先の端末、ID管理、認証情報の保存方法まで含めて信頼境界を設計する必要があります。
ShinyHuntersの認証情報を狙った活動については「Googleが警告、ShinyHuntersがボイスフィッシング(ビッシング)を起点としてSaaSへ不正アクセス」、PeopleSoftを狙ったキャンペーンについては「ハッカーグループがOracle PeopleSoftへサイバー攻撃-100組織超から300インスタンスへ不正アクセスか」でも整理しています。
出典
- FLHSMV公式声明(2026年9月11日) – Florida Department of Highway Safety and Motor Vehicles
- FLHSMV Releases Statement on Data Breach – Florida Department of Highway Safety and Motor Vehicles / Public Technologies
- Driver and Vehicle Information Database System(DAVID)MOU – Palm Beach County / Florida Department of Highway Safety and Motor Vehicles
- Florida Statutes §501.171 Security of confidential personal information – Florida Senate
- Florida Statutes §282.318 Cybersecurity – Florida Senate
- Detecting and countering misuse of AI: September 2026 – Anthropic
- GTIG AI Threat Tracker: From Prompting to Autonomy – The Evolution of Adversarial AI – Google Threat Intelligence Group
- ShinyHunters Targets Education Sector with Oracle PeopleSoft Exploit – Mandiant / Google Threat Intelligence Group
関連記事
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?

