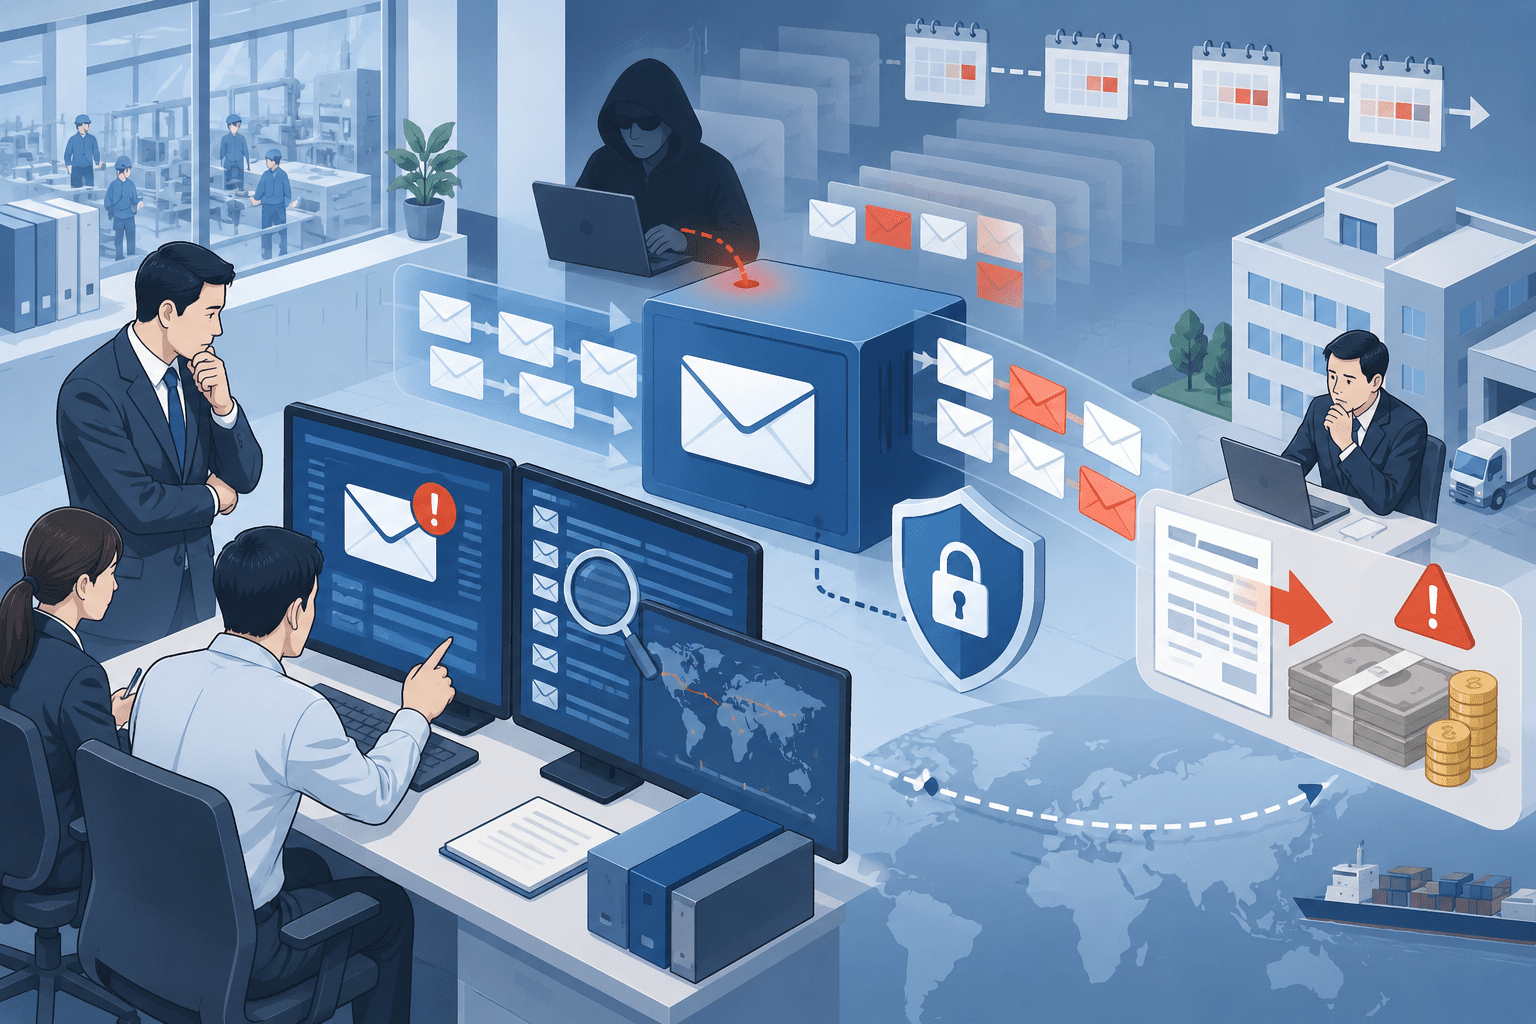
小田原エンジニアリングは2026年9月15日、ドイツ子会社Odawara Automation Deutschland GmbHへ出向していた従業員1人のメールアカウントが第三者による不正アクセスを受け、取引先担当者の個人情報を含むメールが閲覧されたと公表しました。
第三者は2026年3月27日から8月31日まで継続的にアカウントへアクセスしていました。現時点で閲覧が確認できているメールは約3,500通で、最も古いものには2018年に送受信されたメールも含まれています。
さらに、第三者が正規のメールのやり取りを閲覧したうえで、小田原エンジニアリングの従業員になりすまして取引先へ入金を指示するメールを送信した事案も確認され、一部の取引先で金銭的な被害が発生しています。被害額は公表されていません。
小田原エンジニアリングの不正アクセス事案のサマリー
確認できている内容:
- 小田原エンジニアリングが2026年9月15日に公表しました。
- 対象は、ドイツ子会社Odawara Automation Deutschland GmbHへ出向していた従業員1人のメールアカウントです。
- 第三者は2026年3月27日から8月31日まで継続的に不正アクセスしていました。
- 2026年8月31日に不正アクセスの痕跡を確認し、事案を把握しました。
- 現時点で第三者による閲覧を確認できているメールは約3,500通です。
- 対象には2018年に送受信された過去のメールも含まれています。
- 第三者は従業員になりすまし、取引先へ入金を指示するメールを送信しました。
- 一部の取引先で実際に金銭的な被害が発生しています。
- 発覚後、パスワード変更、全セッションの強制ログアウト、拠点外アクセス時の多要素認証必須化などを実施しました。
- 他の従業員アカウントについて、同様の被害は確認されていません。
- 日本の個人情報保護委員会とドイツの監督当局Bayerisches Landesamt für Datenschutzaufsichtへ報告しています。
現時点で未確定・未公表の内容:
- 最初にメールアカウントへ侵入された方法
- 認証情報が取得された経緯
- 金銭被害が発生した取引先の数
- 金銭被害の総額
- 約3,500通に含まれる個人情報の具体的な人数
- 不正な入金指示メールが、侵害された正規アカウントから送信されたのか、別のなりすましドメインから送信されたのか
- 調査完了時点での最終的な閲覧メール数
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年9月15日 |
| 対象組織 | 小田原エンジニアリング、Odawara Automation Deutschland GmbH |
| 対象 | 出向従業員1人のメールアカウント |
| 不正アクセス期間 | 2026年3月27日~8月31日 |
| 発覚日 | 2026年8月31日 |
| 閲覧確認メール | 約3,500通 |
| 最も古い対象メール | 2018年に送受信されたメール |
| 漏えいした可能性がある情報 | 従業員と取引先担当者との間で送受信されたメールの内容 |
| 機微性の高い個人情報 | 健康状態等が含まれていた事実は現時点で確認されていません |
| 二次被害 | 従業員になりすました入金指示メールにより、一部取引先で金銭被害 |
| 被害額 | 公表されていません |
| 他アカウントへの影響 | 同様の被害なしと確認 |
| 当局への報告 | 日本の個人情報保護委員会、ドイツのBayerisches Landesamt für Datenschutzaufsicht |
| 調査状況 | 継続中 |
3月27日から8月31日までメールアカウントへ継続的に不正アクセス
小田原エンジニアリングによると、2026年8月31日、対象従業員のメールアカウントで第三者による不正アクセスの痕跡を確認しました。
その後の監査ログ解析で、第三者が3月27日から8月31日まで継続的にアカウントへアクセスし、メールを閲覧していたことが判明しました。
侵入が始まってから発覚まで約5カ月間あります。
一方、最初にどのような手段でアカウントへ侵入されたのかは公表されていません。フィッシングによる認証情報窃取、パスワード使い回し、マルウェアなど、具体的な侵入経路を現段階で推測することはできません。
約3,500通のメールを閲覧、2018年の過去メールも対象
第三者がアクセスしたアカウントには、従業員と取引先担当者の間で送受信されたメールが保存されていました。
9月15日時点で閲覧が確認できているメールは約3,500通です。最も古いものには2018年に送受信されたメールが含まれます。
第三者による不正アクセスが始まったのは2026年3月ですが、その時点でメールボックスに保存されていた過去メールも閲覧対象となったため、侵入以前の長期間にわたる情報が影響範囲へ含まれています。
小田原エンジニアリングは、約3,500通という数字について調査で判明した現時点の範囲であり、今後増減する可能性があるとしています。
取引先の健康状態など、機微性の高い個人情報が含まれていた事実は現時点で確認されていません。
また、クレジットカード情報など、直接二次被害につながる情報が漏えいした事実も確認されていません。
正規のメールを閲覧した第三者が従業員になりすまし、実際に金銭被害
今回の事案では、情報の閲覧だけでなく二次被害も発生しています。
小田原エンジニアリングは、不正アクセスを行った第三者が同社従業員になりすまし、取引先へ入金を指示するメールを送信したことを確認しました。
同社は、第三者が正規のメールのやり取りを閲覧していたとみています。
このなりすましメールにより、一部の取引先で実際に金銭的な被害が発生しました。被害が発生した企業数や送金額は9月15日の公表資料では明らかにされていません。
同社は被害を受けた取引先と連携して拡大防止に取り組むとともに、その他の取引先についても被害の有無を個別に調査しています。
ビジネスメール詐欺(BEC)と共通する手口
小田原エンジニアリングは今回の事案を「ビジネスメール詐欺(BEC)」とは表現していません。
一方、確認された手口は、IPAが公開しているBEC事例と共通する特徴があります。
IPAは、ビジネスメール詐欺について、取引先などを装った偽メールを使い、攻撃者の口座へ送金させる詐欺と説明しています。実際の事例では、取引先担当者のメールアカウントを乗っ取って正規のやり取りを盗み見たうえで、送金先口座の変更を求めるケースも確認されています。
今回も、攻撃者が正規のメールを閲覧し、その内容を踏まえて従業員になりすまし、入金を指示しています。
ただし、なりすましメールが侵害された正規アカウントから送信されたのか、類似ドメインなど別の送信元を使ったのかは公表されていません。
ビジネスメール詐欺の手口と対策については、ビジネスメール詐欺の実態と対策でも整理しています。
発覚後に全セッションを切断、拠点外アクセスのMFAを必須化
小田原エンジニアリングは8月31日の発覚後、対象メールアカウントに対して次の対応を実施しました。
- パスワード変更
- 全セッションの強制ログアウト
- 拠点外アクセス時の多要素認証の必須化
- 不正に使用されたドメインのメール送受信ブロック
- 監査ログの取得・解析
- 外部からの不正ログイン試行の監視
- 他の従業員アカウントに同様の被害がないか確認
発覚後は、外部からの不正なログイン試行が成功していないことを確認し、日次監視を継続しています。
ここで注意したいのは、今回の公表から「事故前は多要素認証が一切導入されていなかった」とまでは確認できないことです。同社が明示しているのは、事案発覚後に「拠点外アクセス時の多要素認証を必須化した」という点です。
日本とドイツの個人情報保護当局へ報告
対象従業員は、ドイツ子会社Odawara Automation Deutschland GmbHへ出向していました。
小田原エンジニアリングは顧問弁護士へ相談したうえで、日本の個人情報保護委員会と、ドイツの監督当局Bayerisches Landesamt für Datenschutzaufsichtへ本件を報告しています。
今回のように海外子会社や海外拠点の従業員アカウントで日本企業の取引先情報を扱っている場合、インシデント対応では複数国・地域のデータ保護法制と報告要件を確認する必要があります。
取引先には振込先変更をメールだけで処理しないよう要請
小田原エンジニアリングは二次被害防止のため、取引先に対して次の対応を求めています。
- 振込先口座、支払条件、担当者、連絡先の変更連絡が届いても、そのまま手続きを進めない
- 差出人メールアドレスをドメインまで確認する
- 心当たりのない添付ファイルやリンクを開かない
- パスワード、認証情報、クレジットカード情報をメールや電話で伝えない
- 身に覚えのない請求などがあれば同社へ連絡する
IPAも、振込先変更や送金依頼を受けた場合、メールに記載された連絡先ではなく、あらかじめ把握している電話番号など別経路で取引先へ確認することを推奨しています。
情報システム・経理部門が確認したいポイント
今回の事案では、メールアカウントの不正アクセスが長期間続き、攻撃者が正規の取引情報を把握したうえで送金指示へ移行しました。
メールアカウントの防御と、支払い業務の内部統制を別々に考えないことがポイントです。
- メール、Microsoft 365、Google Workspaceなどへの拠点外アクセスにMFAを必須化しているか
- MFAを回避する不審なセッションや異常ログインを検知できるか
- 長期間残存しているセッションを強制失効できる手順があるか
- メールボックス内に数年前の取引情報や個人情報が必要以上に残っていないか
- 不審なメール転送ルールや受信トレイルールを監視しているか
- 取引先との振込先変更をメールだけで確定しない手順になっているか
- 口座変更や支払条件変更は、既知の電話番号など別経路で確認しているか
- 海外拠点・子会社を含め、同じ認証・ログ監視基準を適用しているか
- メールアカウント侵害時に、パスワード変更だけでなく既存セッションを失効する手順があるか
特に、パスワードを変更しても既存セッションが有効なまま残るサービスがあります。インシデント対応では認証情報の変更とセッション失効をセットで実施する必要があります。
国内で公表されたBECによる実際の資金流出事例としては、ジェリービーンズグループ、なりすましメールによるBEC詐欺で4,500万円の資金流出でも、支払承認と送金確認の課題を整理しています。
出典
- 不正アクセスによる情報漏えいに関するお詫びとお知らせ – 株式会社小田原エンジニアリング
- ビジネスメール詐欺(BEC)対策特設ページ – 独立行政法人情報処理推進機構(IPA)
- ビジネスメール詐欺の事例集を見る – 独立行政法人情報処理推進機構(IPA)
関連記事
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?

