NTTドコモは2026年9月15日、Amazonプライムの割引特典に関連し、利用者約34万人分の電話番号と契約中の料金プラン名を、本人の同意を取得しないままアマゾンジャパン合同会社へ提供していたことを明らかにしました。
対象となったのは、2026年4月21日から8月20日までに「ドコモ MAX」「ドコモ ポイ活 MAX」「ドコモ ポイ活 20」「ドコモ mini」をオンラインで申し込んだ利用者の一部です。
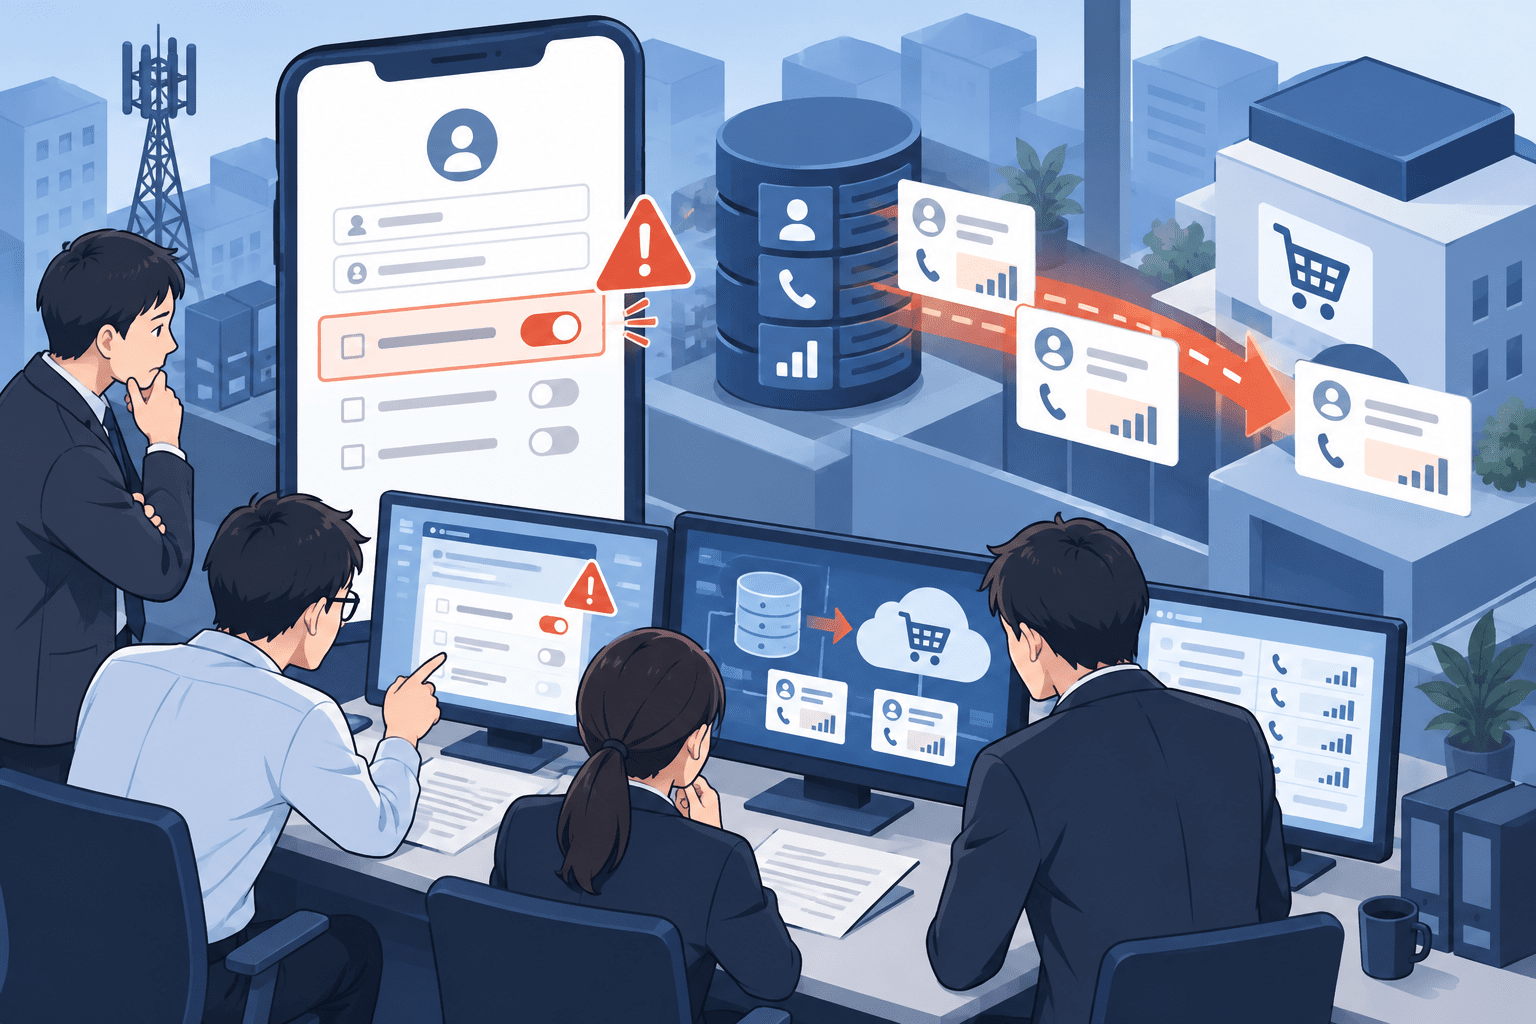
本来は申込手続きの途中で、Amazonへの情報提供に同意するか確認する画面を表示する設計でしたが、ドコモ側の設定ミスにより一部利用者には確認画面が表示されていませんでした。その状態でも電話番号と料金プラン名がAmazon側へ連携されていました。
ドコモが対象者へ送付した案内では、連携された情報はAmazon側で利用されておらず、2026年9月12日時点で削除済みとしています。氏名、住所、クレジットカード情報などは今回の提供対象に含まれていません。
NTTドコモのAmazonへの情報提供問題のサマリー
確認できている内容:
- NTTドコモは2026年9月15日、対象利用者へ同意を得ない情報連携について通知しました。
- 対象者は約34万人と報じられています。
- 対象期間は2026年4月21日から8月20日です。
- 対象は「ドコモ MAX」「ドコモ ポイ活 MAX」「ドコモ ポイ活 20」「ドコモ mini」をオンラインで申し込んだ利用者の一部です。
- 提供先はアマゾンジャパン合同会社です。
- 提供された情報は電話番号と契約中の料金プラン名です。
- 本来表示されるはずの第三者提供への同意確認画面が、一部利用者に表示されていませんでした。
- 原因はドコモ側の設定ミスとされています。
- 情報はAmazonプライム割引特典を案内する目的で利用される予定でした。
- ドコモによると、Amazon側では対象情報を利用していません。
- 対象情報は2026年9月12日時点でAmazon側から削除済みです。
- 氏名、住所、クレジットカード情報などは今回の対象に含まれていません。
- サイバー攻撃や第三者によるシステム侵入が原因とする情報はありません。
現時点で確認できていない内容:
- 設定ミスがいつ、どの工程で発生したのか
- 同意画面が表示されない状態をドコモがどのように検知したのか
- 個人情報保護委員会へ報告したかどうか
- ドコモ内部で同意状態と情報提供処理を照合する仕組みがどのようになっていたか
- 約34万人という対象者数の最終確定値
| 項目 | 内容 |
|---|---|
| 公表・通知日 | 2026年9月15日 |
| 対象人数 | 約34万人 |
| 対象期間 | 2026年4月21日~8月20日 |
| 対象プラン | ドコモ MAX、ドコモ ポイ活 MAX、ドコモ ポイ活 20、ドコモ mini |
| 申込方法 | オンライン申込の一部 |
| 提供先 | アマゾンジャパン合同会社 |
| 提供情報 | 電話番号、契約中の料金プラン名 |
| 氏名・住所 | 対象外 |
| クレジットカード情報 | 対象外 |
| 原因 | 同意確認画面が表示されない設定ミス |
| Amazon側での利用 | ドコモによると利用されていない |
| データ削除 | 2026年9月12日時点で削除済み |
| サイバー攻撃 | 確認されていない |
| 個人情報保護委員会への報告 | 現時点で確認できず |
同意確認画面が表示されないまま情報をAmazonへ連携
読売新聞などの報道によると、問題は料金プランのオンライン申込画面で発生しました。
本来、対象料金プランを申し込む際には、Amazonプライムの割引特典を案内するため、利用者情報をAmazonへ提供することについて同意を確認する文言が表示される仕組みでした。
しかし、一部の申込手続きではドコモ側の設定ミスにより、この確認画面が表示されていませんでした。
利用者が第三者提供への同意操作を行っていないにもかかわらず、電話番号と料金プラン名はAmazon側へ連携されていました。
今回確認されているのは、同意取得プロセスと実際のデータ連携処理が一致していなかった問題です。
不正アクセスによって情報が窃取された事案や、Amazon側のシステムから情報が漏えいした事案とは性質が異なります。
提供されたのは電話番号と料金プラン名
対象となった情報は次の2項目です。
- 利用者の電話番号
- 契約中の料金プラン名
ドコモが対象利用者へ通知した内容では、氏名、住所、クレジットカード情報などは含まれていません。
また、ドコモはAmazon側で対象情報が利用されていないことを確認し、9月12日時点で削除済みとしています。
今回の情報連携は、対象プランに付帯するAmazonプライム割引特典を案内する目的で予定されていました。
現時点では、提供された情報を利用した不正請求やアカウント侵害などの二次被害が発生したとの情報は確認できません。
対象は「ドコモ MAX」など4プランの一部利用者
対象となった料金プランは次の4種類です。
- ドコモ MAX
- ドコモ ポイ活 MAX
- ドコモ ポイ活 20
- ドコモ mini
NTTドコモの公式ページでは、これらのプランにAmazonプライムの月額料金を割り引く特典が設定されています。
「ドコモ MAX」「ドコモ ポイ活 MAX」「ドコモ ポイ活 20」では、ドコモ経由でAmazonプライムへ登録すると月額会費600円相当を最大6カ月割り引く特典があります。
「ドコモ mini」では最大3カ月間の割引が案内されています。
今回提供された電話番号と料金プラン名は、こうした料金プラン別のAmazonプライム特典を案内するための情報として連携される予定でした。
ドコモの現在の規定でもAmazonへの電話番号提供は「別途同意」の対象
NTTドコモが公開している「パーソナルデータの取扱いに関する同意事項」では、Amazonプライムの契約などに伴い、アマゾンジャパン合同会社へ情報を提供することが明記されています。
Amazonに提供する情報として、利用者の識別子や電話番号などが記載されています。
また、同ページの第三者提供に関する一般規定では、電話番号、氏名、メールアドレスなどをそのまま第三者へ提供する場合は「別途同意を取得する」としています。
今回の事案では、本来その同意を確認する画面が表示されるはずだったにもかかわらず、画面設定の不備により同意取得が行われないまま情報連携が実行されました。
個人情報保護法では第三者提供は原則として事前同意が必要
個人情報保護委員会のガイドラインでは、個人情報取扱事業者が個人データを第三者へ提供する場合、個人情報保護法第27条第1項に基づき、原則としてあらかじめ本人の同意を得る必要があるとされています。
個人情報保護委員会はQ&Aでも、本人から個人情報を取得する際に第三者提供について同時に同意を取得することが可能と説明しています。
今回のドコモの申込画面も、料金プランの申込時にAmazonへの情報提供について利用者の意思を確認する仕組みでした。
ただし、9月16日時点で個人情報保護委員会が今回の事案について法令違反を認定した、または行政対応を公表した事実は確認できません。
そのため、本記事では個人情報保護法違反と断定せず、「本来予定されていた本人同意を取得しないまま第三者提供が行われた事案」と整理します。
「情報漏えい」より「不適切な第三者提供」と捉える方が正確
今回の問題では約34万人分の利用者情報がドコモの管理外へ移転しています。
一方、第三者による侵入、システムへのサイバー攻撃、外部への公開、攻撃者による窃取は確認されていません。
情報の提供先も、本来の業務提携先であるアマゾンジャパン合同会社です。
問題となっているのは、
「提供先が不正な第三者だったこと」
ではなく、
「本人の同意を取得していない状態で、予定していた第三者提供処理が実行されたこと」
です。
そのため、一般的なサイバー攻撃による「個人情報漏えい」とは分け、「同意を欠いた第三者提供」「不適切な情報連携」と表現する方が事案の性質を正確に表します。
Amazon側は9月12日までにデータを削除
ドコモの対象者向け案内では、Amazon側で今回連携された情報は利用されていないとしています。
また、2026年9月12日時点でAmazon側において削除済みであることを確認したと説明しています。
利用者に対してパスワード変更やクレジットカード停止などの対応を求める内容も確認されていません。
これは、今回連携された情報にAmazonアカウントのパスワード、クレジットカード番号、住所などが含まれていないためです。
一方、電話番号そのものは個人を識別・連絡するために利用される情報です。
企業側では「決済情報が含まれていないから影響が小さい」とだけ評価するのではなく、本人の同意状態と実際の外部データ連携が一致していたかというデータガバナンス上の問題として見る必要があります。
同意管理とデータ連携が別システムの場合に起きるリスク
今回の事案で企業側が確認したいのは、Web画面上の同意取得とバックエンドのデータ連携がどのように結び付いているかです。
データ提供処理が「対象プランを契約したか」だけを条件に実行され、利用者の同意状態を処理時に再確認していない場合、画面表示やフロントエンド設定のミスがそのまま第三者提供につながる可能性があります。
同様の事故を防ぐには、画面で同意を取得するだけではなく、実際にデータを外部へ送信する時点で、
- 有効な同意記録が存在するか
- 同意した情報項目と実際の送信項目が一致しているか
- 同意した提供先と実際の送信先が一致しているか
- 同意の撤回後に連携が止まるか
をバックエンド側でも確認できる構成が必要です。
情報システム・個人情報保護担当者が確認したいポイント
顧客データを外部企業やSaaSへ提供する企業では、今回のような「同意UIの不備」を単なるWeb画面の問題として扱わないことがポイントです。
- 第三者提供に必要な同意をどのシステムで記録しているか
- データ送信処理が同意記録を毎回参照しているか
- 画面の表示・非表示だけで第三者提供の可否が決まっていないか
- 同意取得画面を変更した際にE2Eテストを実施しているか
- 提供先、提供項目、利用目的を変更した際に同意内容も更新されるか
- 本人が同意を撤回した場合、外部連携が自動停止するか
- 第三者提供の件数と同意記録の件数を定期的に突合しているか
- 外部提供先で不要になったデータを削除できる契約・運用になっているか
- 設定変更時に個人情報保護担当者や法務部門のレビューを通しているか
- 同意取得失敗や画面表示異常を監視できるか
今回のように、外部提供そのものは事業上予定された処理でも、本人の同意が欠ければ不適切なデータ取扱いになります。
サイバー攻撃対策だけでなく、同意管理、権限管理、データフロー管理を含むパーソナルデータガバナンスも確認対象になります。
企業の情報漏えい・個人情報保護対応については、情報漏洩対策とは?企業が実施すべき原因別の予防策と発生時の対応でも整理しています。
出典
NTTドコモ公式:
- パーソナルデータの取扱いに関する同意事項 – NTTドコモ
- ドコモ MAX – NTTドコモ
- ドコモ ポイ活 MAX – NTTドコモ
- ドコモ mini – NTTドコモ
- ドコモからAmazonプライムの月間プランをおトクに登録! – NTTドコモ
- 「ドコモ MAX」「ドコモ ポイ活 MAX」「ドコモ ポイ活 20」「ドコモ mini」を提供開始 – NTTドコモ
個人情報保護委員会:
- 個人情報の保護に関する法律についてのガイドライン(通則編) – 個人情報保護委員会
- 本人から個人情報を取得する際に、同時に第三者提供についての同意を得ることはできるのですか – 個人情報保護委員会
- 個人情報の保護に関する法律についてのガイドライン(第三者提供時の確認・記録義務編) – 個人情報保護委員会
今回の通知・対象人数に関する報道:
関連記事
 金融庁、ソニー生命に立入検査 元営業社員の金銭詐取など、不適切な受領は累計1.8億円超
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性

