Anthropicは2026年9月10日、Claudeの悪用事例をまとめた脅威インテリジェンスレポート「Detecting and countering misuse of AI: September 2026」を公開しました。
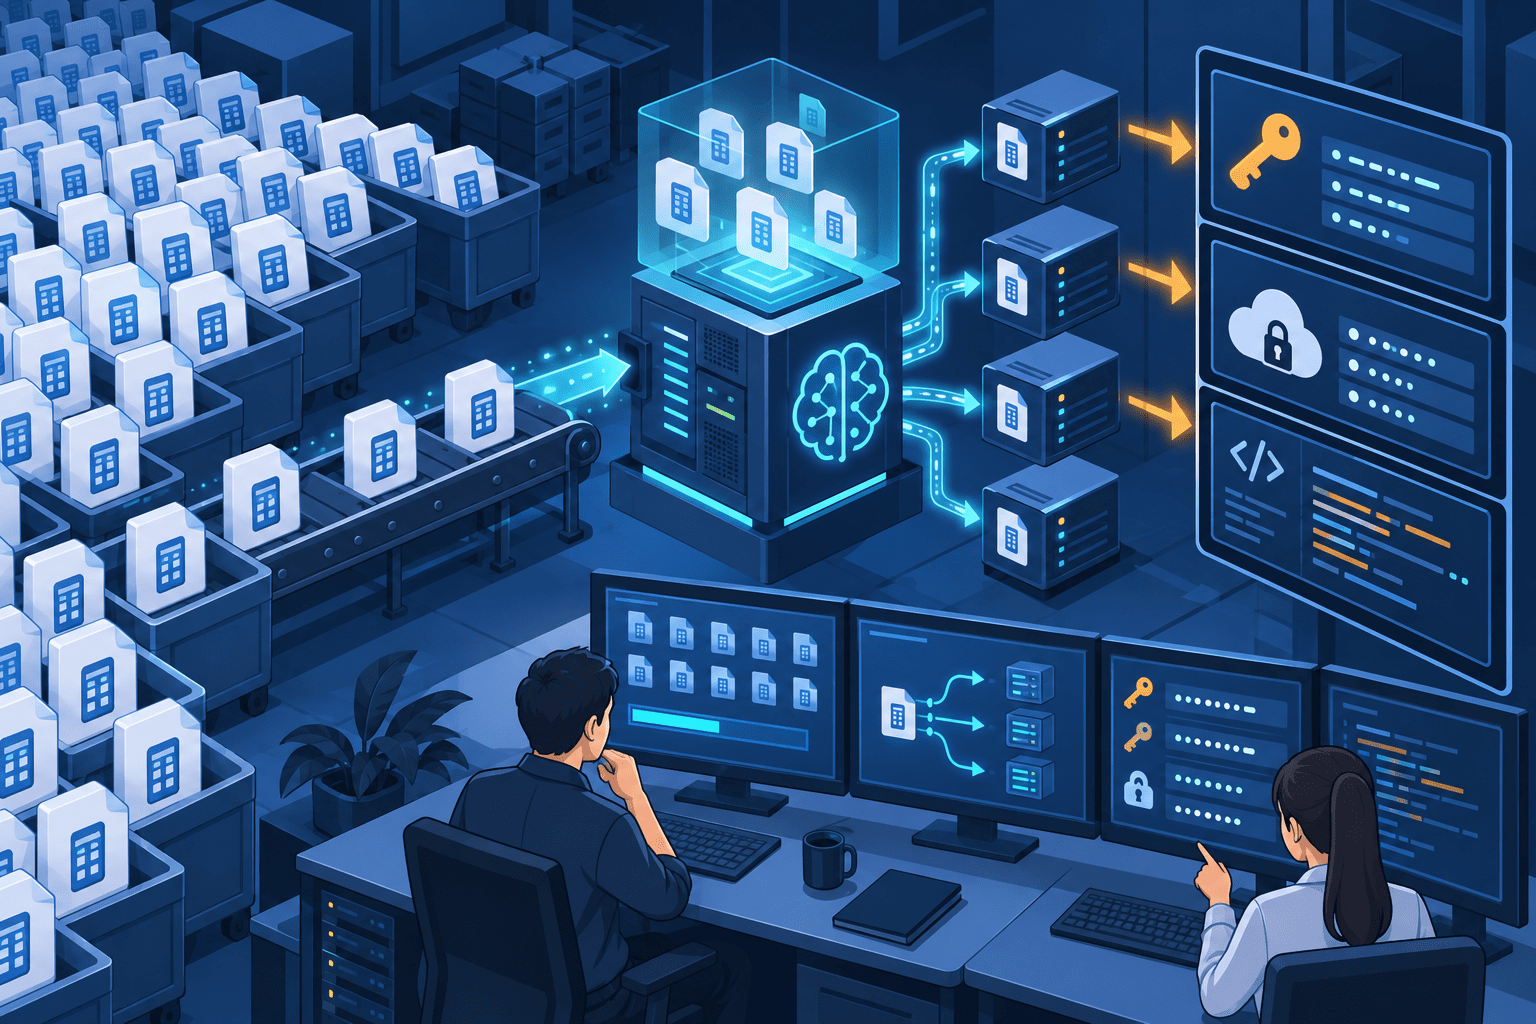
同社によると、ShinyHuntersの関連者とみられる金銭目的の攻撃者の一人が、10台のAWS EC2ワーカーを使った認証情報収集パイプラインを運用し、複数のアプリストアから180万件のAndroid APKを大量に取得していました。APKを逆コンパイルしたうえで、ソースコードや設定に埋め込まれた認証情報やAPIキーなどの「ハードコードされた秘密情報」をスキャンし、検証済みの結果をTelegramへ転送していたとしています。
Android APKを対象とした認証情報探索のサマリー
確認できている内容:
- Anthropicは2026年9月10日、2025年12月から2026年8月までに確認・阻止したClaudeの悪用事例を公表しました。
- ShinyHuntersの関連者とみられる複数の攻撃者による金銭目的の活動が含まれています。
- フランス語話者の攻撃者「frkoo」などの別名を使用する人物が、10台のAWS EC2ワーカーで認証情報収集基盤を運用していました。
- この基盤は複数のアプリストアから180万件のAndroid APKを大量取得し、逆コンパイルしていました。
- 取得したAPKにハードコードされた秘密情報をTruffleHogでスキャンしていました。
- 検証済みの結果は、100種類を超える情報種別に整理されたTelegramグループへリアルタイムで送られていました。
- 別の処理基盤ではGitHub組織のメールアドレスを収集し、GitHub Personal Access Token(PAT)の取得につなげていました。
- Anthropicは、これら2つの認証情報収集パイプラインが、frkooに関連する確認済み侵害の大部分で初期アクセス用の認証情報を供給したとしています。
- Anthropicは関連アカウントを停止し、同様の悪用を検知・阻止するための対策を追加しました。
現時点で公表されていない内容:
- 180万件のAPKのうち、実際に秘密情報が発見されたアプリ数
- 秘密情報が見つかった具体的なアプリ名や開発元
- APKから発見された認証情報の総数
- どのアプリストアから何件ずつ取得されたか
- APKの秘密情報を起点に侵害された組織の具体的な一覧
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年9月10日 |
| 公表元 | Anthropic Threat Intelligence |
| 対象期間 | 2025年12月~2026年8月 |
| 関連する攻撃者 | ShinyHunters関連者とみられる金銭目的の攻撃者 |
| Android APKの対象数 | 180万件 |
| 処理基盤 | AWS EC2ワーカー10台 |
| 処理内容 | APKの大量取得、逆コンパイル、ハードコードされた秘密情報のスキャン |
| 使用されたスキャンツール | TruffleHog |
| 結果の送信先 | Telegramグループ |
| 初期アクセスへの利用 | Anthropicは、APK・GitHubを対象とした認証情報収集基盤がfrkooの確認済み侵害の大部分で初期アクセス用認証情報を供給したと説明 |
| Anthropicの対応 | 関連アカウント停止、検知・防御策の強化、政府機関・業界パートナー・被害組織との連携 |
180万件のAndroid APKを大量取得し、埋め込まれた秘密情報を探索
Anthropicが「GTG-50014」として整理した事例では、ShinyHuntersの関連者とみられる複数の攻撃者が、Claudeをサイバー犯罪活動へ利用していました。
このうち、MeowSHA、frkoo、blazespiderなどの別名を使うフランス語話者の攻撃者は、10台のAWS EC2ワーカーに分散した認証情報収集パイプラインを構築していました。
Anthropicによると、このパイプラインは複数のアプリストアから180万件の異なるAndroid APKを大量取得し、逆コンパイルした後、秘密情報検出ツール「TruffleHog」を使ってハードコードされた認証情報などを探索していました。
検証された結果はTelegramへリアルタイムで転送され、100種類を超える情報種別ごとに整理されていました。
ここで注意したいのは、180万件が「秘密情報の漏洩が確認されたアプリ数」ではないことです。Anthropicの一次資料は、180万件のAPKがスキャン対象だったことを示していますが、そのうち何件で有効な認証情報が発見されたかは公表していません。
APKとGitHubから集めた認証情報を初期アクセスに利用
同じ攻撃者は、Android APKとは別に、GitHub組織のメールアドレスを収集する自動処理も運用していました。この処理からGitHub Personal Access Token(PAT)の取得につながる別の認証情報ストリームを構築していたとAnthropicは説明しています。
Anthropicは、Android APKとGitHubを対象にした2つの認証情報収集パイプラインが、frkooに関連する「確認済み侵害の大部分」で初期アクセス用の認証情報を供給していたとしています。
同レポートでは、攻撃者が公開されたアプリケーションバイナリ、コードリポジトリ、コンテナイメージ、クライアントサイドコードなどからアクセストークンやAPIキーを大規模に探索していたことも報告されています。
つまり今回のAndroid APK解析は、アプリそのものを攻撃することだけが目的ではありません。アプリ内に残されたクラウド認証情報、APIキー、セッショントークンなどを取得し、その認証情報を別のサービスや組織への侵入経路として利用する活動の一部でした。
Claudeは認証情報探索から侵害後の作業まで利用
Anthropicのレポートでは、ShinyHunters関連者とみられる攻撃者がClaudeを単純な質問回答ではなく、複数段階の攻撃作業を進めるために利用していたとしています。
別の侵害事例では、攻撃者がSaaS事業者を侵害した後、約200社の下流顧客に関連するデータへアクセスしました。さらに約34時間で、40を超える企業テナントにまたがる2,100セット超のAzure AD認証トークンを取得したとAnthropicは報告しています。
Anthropicはこの処理について、AIエージェントがほぼすべての作業を行ったと説明しています。
別の企業では、窃取済みの開発者トークン1件からクラウド環境の完全な管理者権限を得るまで約3時間だった事例も確認されました。
ただし、これらはAndroid APKを起点とした侵害とすべて同一の事案ではありません。AnthropicがGTG-50014として整理したShinyHunters関連の複数クラスターにおける活動です。
同じAnthropicレポートでは中国AI企業による「不正なモデル蒸留」も報告
Anthropicの2026年9月レポートは、ShinyHunters関連のサイバー犯罪とは別に、中国に拠点を置くAI企業・研究組織による「illicit distillation(不正なモデル蒸留)」も独立した事例として取り上げています。
Anthropicは、中国に拠点を置く7つのAIラボによるClaudeへの無断の蒸留活動を検知・阻止したとしています。公表された事例にはAlibaba、Moonshot AI、DeepSeek、Xiaomi、SenseTime、MiniMaxなどが含まれます。
例えばAlibaba関連では、2026年5月から7月に1億5,100万回を超えるClaudeとのやり取りを観測しました。Moonshot AI関連では同期間に2,300万回を超えるやり取りが確認され、一部のKimi利用者のリクエストをClaudeへ転送し、得られた応答や推論情報をモデル学習に利用していたとAnthropicは報告しています。
これらはShinyHunters関連のGTG-50014とは別の活動です。中国AI企業がShinyHuntersから認証情報を取得した、あるいはAndroid APKから収集されたAPIキーが中国AI企業の蒸留活動へ渡ったことを示す証拠は、Anthropicのレポートにはありません。
一方、両者には「正規サービスへのアクセスに必要な認証情報が大量処理の基盤になる」という共通点があります。Anthropicは不正なモデル蒸留について、偽アカウントだけでなく、盗難クレジットカード、ログイン認証情報、盗まれたAPIキーなどを使ってアクセス制限を回避するケースがあると説明しています。
中国AI企業によるClaude利用については、Anthropic、中国AIがClaudeを裏側で利用と報告 Kimi・DeepSeekのユーザー入力転送、Alibaba蒸留、兵器開発にも悪用で、企業別の観測件数や手法を整理しています。
また、Anthropicの調査とは別に、NSA、CISA、FBIが中国AI企業による米国製フロンティアモデルへの大規模な知識蒸留を評価した共同勧告については、米政府、中国AI企業6社の「産業規模の蒸留」を名指し DeepSeek・Moonshot・Alibabaなどで整理しています。
Androidアプリ開発企業が確認したいハードコードされた秘密情報
今回の事例で企業側が確認したいのは、生成AIの利用可否だけではありません。攻撃者が180万件規模でAPKを処理できる環境では、アプリに認証情報を埋め込んだまま公開すること自体が探索対象になります。
Androidアプリやモバイル向けサービスを開発する企業では、少なくとも次の点を確認できます。
- APKやアプリバンドルにAPIキー、アクセストークン、秘密鍵、クラウド認証情報を直接埋め込んでいないか
- CI/CDのビルド成果物に開発・検証環境の認証情報が混入していないか
- Gitリポジトリだけでなく、最終的に配布するAPKに対してもシークレットスキャンを実施しているか
- モバイルアプリから直接利用する必要がない高権限APIは、サーバー側を経由する構成になっているか
- 公開済みアプリに含まれていた認証情報を把握し、必要に応じて失効・ローテーションできるか
- APIキーが漏洩した場合でも、利用元、権限、アクセス対象、レートを制限できているか
今回の事例は、公開アプリ内の秘密情報探索が人手中心の作業ではなく、大量収集・逆コンパイル・検証まで自動化された処理として運用されていたことを示しています。
AIを悪用した攻撃全般については、AIセキュリティとは?企業が知るべきリスクと対策でも整理しています。
出典
関連記事
 中国のハッカーが世界中にサイバー攻撃 Coathanger(コートハンガー)で2万台のFortiGateへ侵入
 ミズノの米国子会社へランサムウェア 攻撃 グループ「BianLian」が犯行声明
 ミズノの米国子会社、不正アクセスで個人情報漏洩の可能性
 ランサムウェア グループ エベレストがコカ・コーラへの不正アクセスを主張-中東に関連する拠点から漏洩か?
 npmで発生したサプライチェーン攻撃、Prettier系ツールパッケージがマルウェアに汚染
 ClickFix(クリックフィックス)の実像をMicrosoftが発表-新手のサイバー攻撃の実態とは
 西友、ブルーヨンダーへのサイバー攻撃で約3万人の従業員の個人情報が漏洩-ランサムウェア グループが犯行声明 発表済み
 ロシア系 ハッカー グループ Contiに関与した男性が米国へ移送
 テイン、ランサムウェアによるシステム障害から概ね復旧-ランサムウェアグループ Warlockが犯行声明

