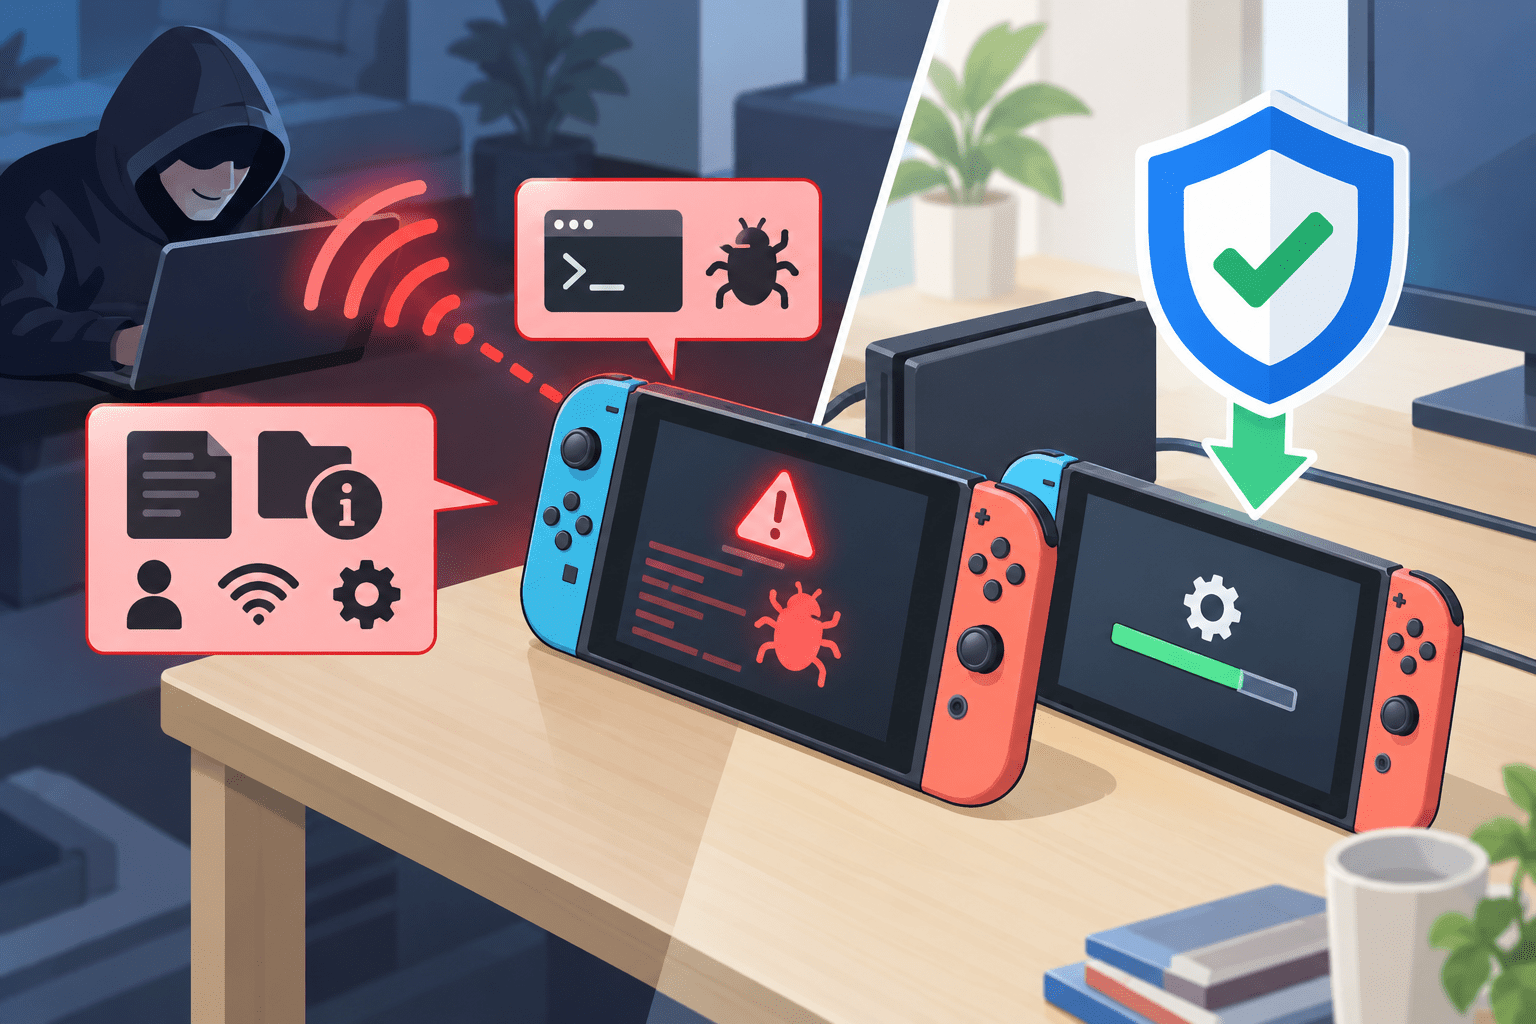
任天堂は2026年9月10日、Nintendo Switchのローカル無線通信機能に関する脆弱性「CVE-2026-82079」を公表しました。システムバージョン23.0.0未満のNintendo Switchが影響を受けます。
脆弱性は、アルバムの「スマートフォンへ送る」機能や『マリオカート ライブ ホームサーキット』でカートを使用する場面に関係します。悪用には、本体またはテレビに表示されるQRコードを悪意のある第三者が直接読み取れる状況が必要です。
条件を満たした場合、不正なコードを実行されたり、本体が保持する情報を取得されたりする可能性があります。任天堂はシステムバージョン23.0.0への更新を案内しています。
CVE-2026-82079のサマリー
確認できている内容:
- 任天堂が2026年9月10日にCVE-2026-82079を公表しました。
- 対象はシステムバージョン23.0.0未満のNintendo Switchです。
- アルバムの「スマートフォンへ送る」機能と『マリオカート ライブ ホームサーキット』でカートを使用する場面が対象です。
- 悪用には、本体またはテレビに表示されるQRコードを第三者が直接読み取れる状況が必要です。
- 悪用された場合、不正なコードの実行や、本体が保持する情報の取得につながる可能性があります。
- CVE登録情報では、ローカル無線ネットワーク機能におけるスタックベースのバッファオーバーフロー(CWE-121)とされています。
- 修正版はシステムバージョン23.0.0で、2026年9月10日に日本向けに配信されています。
- Nintendo Switch 2について、任天堂は「本体が持つ情報を取得される恐れはありません」としています。
- 脆弱性は外部のセキュリティ研究者から任天堂へ報告されました。
- CISAのSSVC情報では、9月10日時点で実悪用は「none」と評価されています。
- 9月15日時点で、CISA Known Exploited Vulnerabilities(KEV)カタログへの掲載や公開PoCは確認できませんでした。
| 項目 | 内容 |
|---|---|
| CVE | CVE-2026-82079 |
| 公表日 | 2026年9月10日 |
| 対象製品 | Nintendo Switch |
| 影響バージョン | システムバージョン23.0.0未満 |
| 修正版 | 23.0.0 |
| 脆弱性分類 | スタックベースのバッファオーバーフロー |
| CWE | CWE-121 |
| 影響 | 任意コード実行、本体が保持する情報の取得の可能性 |
| 攻撃条件 | QRコードを悪意のある第三者が直接読み取れる状況 |
| CVSS v3.1 | 8.4(High、CISA ADP) |
| CVSS v4.0 | 7.0(High、NVDデータを反映したGitHub Advisory Database) |
| 実悪用 | CISAのSSVCでは「none」 |
| 公開PoC | 9月15日時点で確認できず |
| CISA KEV | 9月15日時点で掲載確認できず |
| 報告者 | 外部セキュリティ研究者。氏名は公表されていません |
QRコードを第三者に読み取られる状況で悪用される可能性
任天堂が影響場面として挙げているのは、次の2つです。
- アルバム内で「スマートフォンへ送る」機能を使用するとき
- 『マリオカート ライブ ホームサーキット』でカートを使用するとき
いずれの場合も、本体画面またはテレビに表示されるQRコードを第三者が直接読み取れない環境で利用していれば、任天堂は「本脆弱性が悪用されることはありません」と説明しています。
一方、悪意のある第三者がQRコードを読み取れる状況では、不正なコードの実行や、本体が保持する情報を取得される可能性があります。
インターネット上の不特定多数から無条件に攻撃できる脆弱性として公表されているわけではありません。攻撃者が対象端末の近くに存在し、表示されたQRコードを読み取れることが前提となります。
原因はローカル無線機能のスタックベース・バッファオーバーフロー
CVE登録情報では、CVE-2026-82079はNintendo Switchのローカル無線ネットワーク機能に存在するスタックベースのバッファオーバーフロー(CWE-121)として登録されています。
細工されたネットワーク通信によって脆弱性が引き起こされ、任意コードの実行につながる可能性があると説明されています。
任天堂の利用者向けアドバイザリは、攻撃成立に必要な具体的な条件として「QRコードを第三者が直接読み取れる状況」を示しています。
本記事では悪用を再現するための通信内容、コード、具体的な攻撃手順は掲載しません。
CVSS v3.1は8.4、CVSS v4.0では7.0
CVEレコードに追加されたCISA ADP Vulnrichmentでは、CVSS v3.1の基本値は8.4(High)です。
ベクトルは以下です。
CVSS:3.1/AV:L/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
一方、NVDデータを反映したGitHub Advisory Databaseでは、CVSS v4.0の基本値を7.0(High)として掲載しています。
CVSS:4.0/AV:A/AC:L/AT:N/PR:N/UI:P/VC:L/VI:H/VA:L/SC:N/SI:N/SA:N
CVSSのバージョンによって攻撃経路や利用者操作の表現が異なるため、単純に数値だけを比較するのではなく、任天堂が公表している「QRコードを第三者が直接読み取れること」という実際の攻撃条件を合わせて確認する必要があります。
Nintendo Switch 2は「本体情報を取得される恐れはない」
任天堂はNintendo Switch 2について、「本体が持つ情報を取得される恐れはありません」としています。
ただし、公式アドバイザリはNintendo Switch 2について「CVE-2026-82079のすべての影響を受けない」とまでは記載していません。
そのため、Nintendo Switch 2については、任天堂が明示している「本体情報を取得される恐れはない」という範囲で整理するのが適切です。
システムバージョン23.0.0で修正
任天堂は回避策として、Nintendo Switchを最新のシステムバージョン23.0.0へ更新するよう案内しています。
日本向けのNintendo Switch本体更新情報では、23.0.0は2026年9月10日に配信されました。任天堂の海外サポートページでも、このバージョンにセキュリティ修正が含まれることが案内されています。
現在のシステムバージョンは、HOMEメニューから「設定」→「本体」で確認できます。同じ画面から本体更新を実施できます。
すぐに更新できない場合の暫定回避策
任天堂は、すぐに23.0.0へ更新できない利用者に対し、次の対応を案内しています。
- アルバムの「スマートフォンへ送る」機能を使用する際、QRコードを第三者に読み取られない環境で利用する
- 『マリオカート ライブ ホームサーキット』でカートを使用する際も、QRコードを第三者に読み取られない環境で利用する
- 「スマートフォンへ送る」機能で、自分のスマートフォン以外を使用しない
- 『マリオカート ライブ ホームサーキット』で、自分のカート以外を使用しない
更新できる環境になり次第、暫定回避策だけで運用を継続せず23.0.0へ更新する対応が確実です。
実悪用や公開PoCは9月15日時点で確認できず
CVEレコードに含まれるCISAのSSVC評価では、2026年9月10日時点のExploitationは「none」とされています。
9月15日時点で、CVE-2026-82079がCISA Known Exploited Vulnerabilities(KEV)カタログに掲載されたことを示す情報は確認できませんでした。
公開PoCについても、任天堂、CVEレコード、GitHub Advisory Databaseなどの確認範囲では確認できませんでした。
したがって、現時点で「実際の攻撃で悪用されている」「PoCが公開済み」「ゼロデイとして悪用された」とする根拠はありません。
脆弱性は外部のセキュリティ研究者が任天堂へ報告したものですが、任天堂は研究者名や発見時期、報告から修正までの詳細なタイムラインを公表していません。
家庭・施設でNintendo Switchを管理する場合の確認事項
今回の脆弱性は一般的なインターネット越しの攻撃とは条件が異なります。第三者がQRコードを直接読み取れる物理的・近接環境が攻撃成立に関係します。
家庭だけでなく、学校、イベント会場、店舗、展示施設、ゲームスペースなどでNintendo Switchを管理している場合は、次の点を確認できます。
- 管理対象のNintendo Switchが23.0.0以上へ更新されているか
- オフライン運用などで自動更新されていない端末が残っていないか
- 来訪者から画面やテレビ表示を読み取れる場所で対象機能を利用していないか
- 共用端末で「スマートフォンへ送る」機能を利用する運用があるか
- 『マリオカート ライブ ホームサーキット』を共用カートで運用していないか
- アップデートできない端末について、対象機能を一時的に使用しない運用へ切り替えられるか
今回の修正はNintendo Switch本体のシステムアップデートに含まれているため、対象機能を日常的に使用していない端末も含め、バージョン確認を行う方が管理しやすくなります。
出典
- Nintendo Switch の近接リモート攻撃による本体情報漏えいの可能性 – 任天堂
- Nintendo Switchの本体更新について – 任天堂サポート
- CVE-2026-82079 – National Vulnerability Database
- CVE-2026-82079 – CVE Program
- CVE-2026-82079 – GitHub Advisory Database
関連記事
 Veeam Backup & Replication 13、複数の深刻な脆弱性を修正(CVE-2025-55125,CVE-2025-59469,CVE-2025-59470)
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存
 AI コーディング エージェント 10種に共通する構造的欠陥 GuardFall-数十年前のBashの欠陥がガードレールを回避
 アサヒ グループホールディングス、サイバー攻撃で11万超の個人情報漏洩-再発防止策を発表
 ChromeとEdgeのTikTok 動画 ダウンロード 拡張機能でサイバー攻撃 キャンペーン
 Go言語、3件の脆弱性を修正-1.24.4および1.23.10にアップデートを
 ランドセルメーカーの公式ECサイトへ不正アクセス 約1.6万人のクレジットカード情報と個人情報漏洩
 WordPress 本体で危険度の高い脆弱性 wp2shell-サイバー攻撃への悪用が発生(CVE-2026-63030,CVE-2026-60137)
 Google広告経由でClaude Codeの偽インストールページを配布-新たなマルバタイジング攻撃

