セキュリティ教育サービスには、eラーニング、理解度テスト、標的型攻撃メール訓練、管理者向けレポートなど、似た機能が並んでいます。しかし、同じ「教育」「訓練」という名称でも、サービスが何を起点に設計されているかで、導入後の運用は大きく変わります。
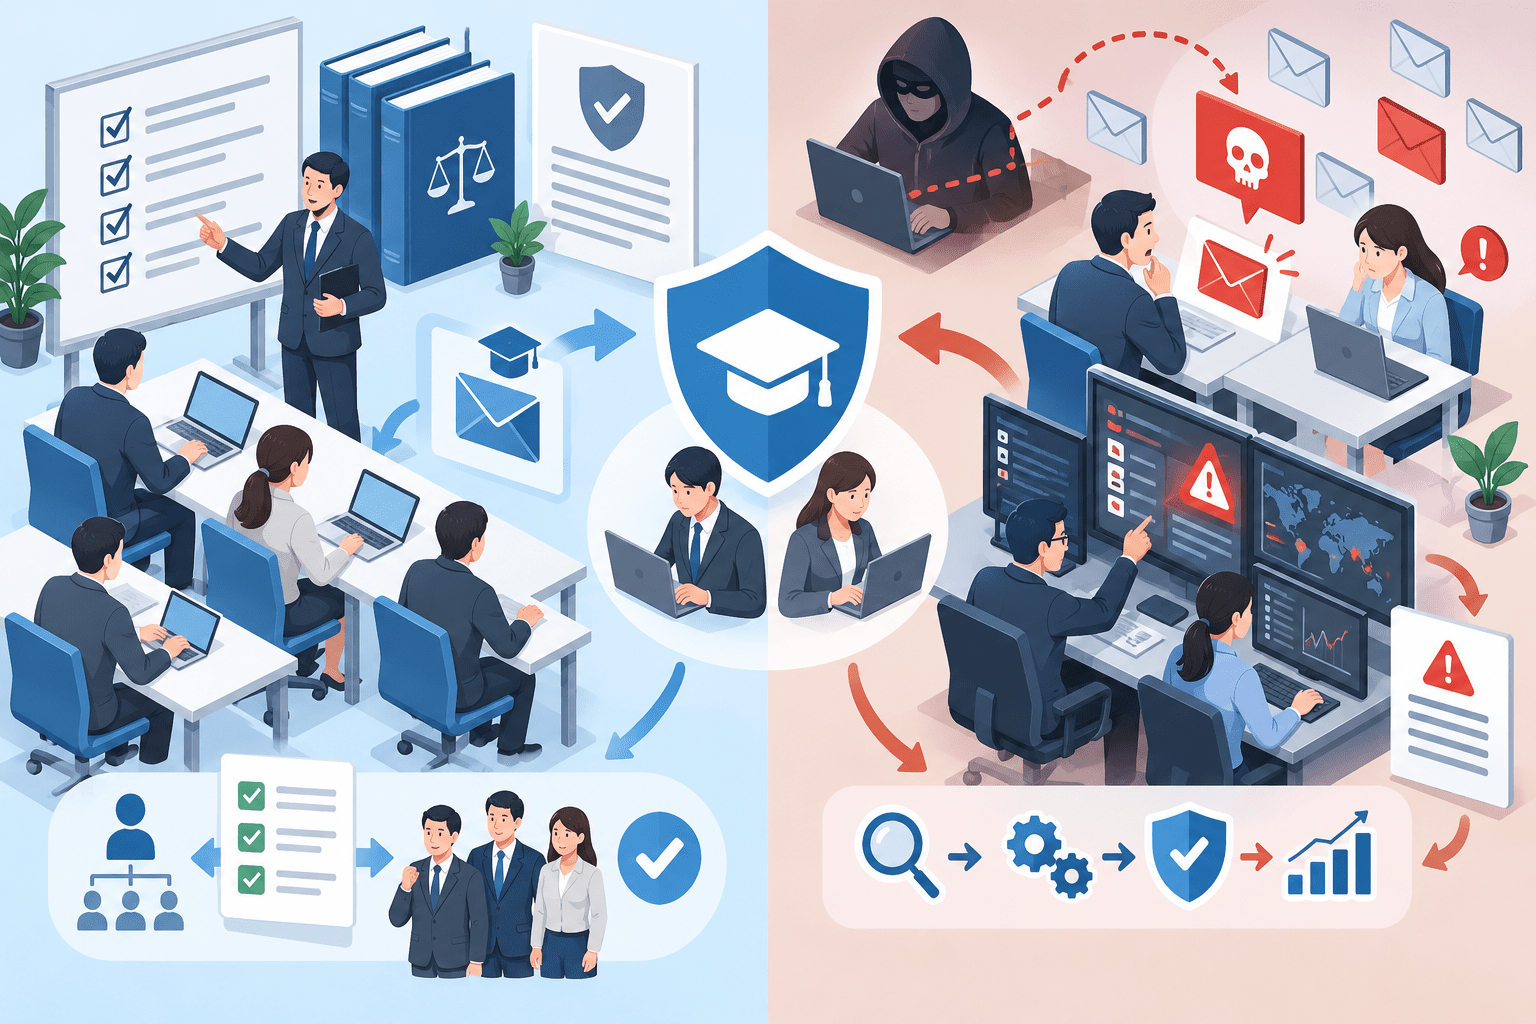
実務上は、大きく「コンプライアンス起点」と「脅威起点」の2つに整理できます。前者は、全従業員へ所定の教育を実施し、受講記録や理解度を残すことから設計します。後者は、自社が直面するフィッシング、BEC、認証情報窃取、ソーシャルエンジニアリングなどの脅威と、従業員に取ってほしい行動から逆算して教育・訓練を設計します。
これはNISTやNCSCが公式に「2種類」と分類しているわけではありません。この記事は海外公的機関のガイダンスを、企業がセキュリティ教育サービスを選定・運用する際の判断軸として整理します。。
セキュリティ教育サービスには2つの設計思想がある
両者の違いは、教材の種類よりも「何を達成したら教育が機能したと判断するか」に表れます。
| 項目 | コンプライアンス起点 | 脅威起点 |
|---|---|---|
| 出発点 | 法令、規程、監査、社内ルール | 実際の脅威、役割、権限、行動リスク |
| 主な目的 | 教育の実施、周知、受講証跡の確保 | 危険行動の減少、報告の増加、初動対応の改善 |
| 対象者 | 全従業員を一律に設定しやすい | 部署、役職、権限、脅威への露出で分ける |
| 教材 | 基礎知識、規程、情報管理、法令など | フィッシング、BEC、認証、生成AI、実インシデントなど |
| 実施頻度 | 入社時、年次、規程改定時など | 継続配信、脅威発生時、リスク変化時など |
| 主なKPI | 受講率、完了率、理解度テスト | 報告率、報告時間、再発率、対応時間など |
| 標的型攻撃メール訓練 | 定期キャンペーンとして実施 | 攻撃シナリオと報告・対応プロセスの検証に利用 |
| 管理上の強み | 監査・証跡をそろえやすい | 現実の攻撃と教育を接続しやすい |
| 注意点 | 受講完了が目的化しやすい | 継続運用や対象者設計に工数がかかる |
コンプライアンス起点だから効果が低い、脅威起点だから優れている、という整理ではありません。
従業員や教育対象者が600人以上の企業では、全社員向けの共通知識や規程教育を外すことはできません。一方で、全員が年1回同じ動画を見るだけでは、財務部門を狙うBECや、管理者を狙う認証情報窃取への対応力までは確認できません。
コンプライアンス起点のセキュリティ教育は「実施した証拠」をそろえやすい
コンプライアンス起点では、まず「誰に、何を、いつ受講させるか」を決めます。全従業員を対象に、情報セキュリティポリシー、パスワード、個人情報、クラウド利用、インシデント報告などの基礎教育を実施し、受講記録やテスト結果を残す形です。
この設計には明確な役割があります。
NIST Cybersecurity Framework 2.0の「Awareness and Training(PR.AT)」では、従業員や関係者がサイバーリスクを踏まえて業務を行えるよう、基礎的な教育を実施することが示されています。実装例には、ソーシャルエンジニアリングの認識と報告、基本的なサイバーハイジーン、理解度の定期評価、年次のリフレッシャー教育などが含まれます。
オーストラリア政府のInformation Security Manual(ISM)も、全職員への年次セキュリティ教育、インシデントや侵害疑いの報告方法、特権ユーザー向けの個別教育、教育記録の維持を示しています。
このため、次のような要件を持つ組織では、コンプライアンス起点の機能は外せません。
- 全社員の受講状況を部門別・子会社別に確認したい
- 未受講者へ自動で督促したい
- 入社・異動・退職に合わせて対象者を更新したい
- 理解度テストや規程同意を記録したい
- 監査時に対象者、受講日、結果を提出したい
従業員数が増えるほど、教材そのものよりも対象者同期、未受講者管理、証跡出力の運用負荷が大きくなります。人事システムやMicrosoft Entra ID、Google Workspaceなどと連携できるかは、教育担当者の作業量に直結します。
ただし、受講率100%は「教育を実施した」ことは示せても、実際のフィッシングメールを受信したときに適切な行動を取れることまでは示しません。
セキュリティ教育の全体像については、セキュリティ教育とは?目的・必要性・教育手法・実施手順をNIST・NCSCの考え方から解説で整理しています。
脅威起点のセキュリティ教育は「実際にどう動くか」から逆算する
脅威起点では、最初に教材を決めません。先に「自社で起きる可能性がある攻撃」と「その場面で従業員に取ってほしい行動」を定義します。
例えば、次のような整理です。
- 財務担当者がCEOや取引先を装った送金依頼を受けた場合、別経路で本人確認できるか
- Microsoft 365の認証画面を装ったフィッシングを受信した場合、不審メールとして報告できるか
- 特権IDを持つ管理者がMFA疲労攻撃を受けた場合、承認せずSOCへ連絡できるか
- 生成AIへ機密情報を入力しそうになった場合、社内ルールに従って判断できるか
- 不審な添付ファイルを開いた後でも、隠さず早期に申告できるか
NIST SP 800-50 Rev.1は、サイバーセキュリティとプライバシーの学習プログラムを、組織リスクを低減するための年間を通じた仕組みとして位置づけています。学習プログラムには、役割別教育、ニーズ評価、測定、継続的な改善が含まれ、行動変容をリスク管理の一部として促す考え方が示されています。
英国NCSCの「10 Steps to Cyber Security」でも、教育サービスを開発・購入する前に、組織の従業員が必要とする知識と行動を特定し、優先順位を付けるよう案内しています。研修は小さな単位で頻繁に実施し、組織や業務に関連する内容へ調整する考え方です。
また、オーストラリアASDのCyber security principlesでも、セキュリティ教育は継続的に実施し、職務、アクセス権限、現在のサイバー脅威に合わせることが示されています。
こうしたガイダンスに共通するのは、「用意された教材を全員に配る」ことから始めるのではなく、リスクと必要な行動を先に決める点です。
標的型攻撃メール訓練を見ると、2つの違いが分かりやすい
標的型攻撃メール訓練は、セキュリティ教育サービスの設計思想が最も表れやすい機能です。
コンプライアンス起点では、年1~2回の全社訓練を実施し、開封率やクリック率を集計し、クリックした従業員へ追加教育を実施する形が中心になります。管理者にとっては、対象者、実施日、結果をまとめやすく、監査資料としても扱いやすい設計です。
一方、脅威起点では、訓練メールそのものより、次の行動まで評価対象にします。
- 不審メールを報告したか
- 最初の報告まで何分かかったか
- 財務部門、経営層、管理者など高リスク層で反応に差があるか
- 誤ってクリックした後に申告できたか
- 報告を受けたSOC・CSIRTが調査を開始できたか
- 同じメールを他の受信者から検索・削除できたか
- 認証情報を入力した想定で、アカウント保護まで進められるか
NCSCはフィッシング対策で、利用者がすべてのフィッシングメールを見抜くことを前提にすべきではないとしています。教育は多層防御の一部であり、技術対策、報告しやすい環境、インシデント対応を組み合わせる考え方です。
また、NCSCはフィッシング訓練の評価について、クリック数だけでなく報告数も見るよう案内しています。訓練でクリックした従業員を責める運用は、実際のインシデント時の報告をためらわせる可能性があるためです。
標的型攻撃メール訓練の基本的な実施方法や効果測定は、標的型攻撃メール訓練とは?実施方法・効果測定・サービスの選び方で整理しています。
訓練をSOC・CSIRTの初動まで広げる場合は、標的型攻撃メール訓練を「インシデント対応訓練」に変えるも参考になります。
「最新コンテンツが多い」だけでは脅威起点とは判断できない
セキュリティ教育サービスの中には、「最新の脅威に対応」「AIを活用」「多数のフィッシングテンプレート」といった特徴を掲げるものがあります。
ただし、教材やテンプレートの更新数だけでは、脅威起点の設計かどうかは判断できません。
確認したいのは、最新情報が「教材に追加される」だけなのか、自社の対象者・役割・行動評価まで変える材料として使われるのかです。
例えば、BECが増えているという情報を教材に追加するだけなら、全社向けの知識教育で終わります。脅威起点であれば、財務・経理・経営層を対象に、送金依頼、口座変更、なりすまし電話などのシナリオを設計し、確認手順や報告経路まで検証します。
「最新脅威対応」という言葉を見る場合は、次の3点を分けて確認すると判断しやすくなります。
- どの情報源から脅威情報を取得しているか
- その情報がどの程度の期間で教材・訓練へ反映されるか
- 反映後に対象者、頻度、シナリオ、評価指標まで変えられるか
セキュリティ教育サービスの商談で確認したい8つの質問
サービスの設計思想は、機能一覧より質問への回答に表れます。
| 確認する質問 | コンプライアンス起点で確認しやすい回答 | 脅威起点まで対応する場合に確認したい回答 |
|---|---|---|
| 1. 教育対象者はどう決めるか | 全社員、雇用区分、所属 | 役職、権限、業務、脅威への露出でも分けられる |
| 2. 教材はどの頻度で更新されるか | 年次、法改正時 | 新たな攻撃手法やインシデントを継続反映 |
| 3. 役割別教育はできるか | 管理職・一般社員など | 財務、経営層、IT管理者、開発者などリスク別に設定 |
| 4. 標的型攻撃メール訓練は何を測るか | 開封率、クリック率 | 報告率、報告時間、再発、役割別の差も確認 |
| 5. 訓練後の教育はどう決まるか | 全員同一、クリック者へ固定教材 | 行動やリスクに応じて内容・頻度を変える |
| 6. 報告後の運用につなげられるか | 管理者へ通知 | SOC、CSIRT、メール分析、インシデント対応へ接続 |
| 7. 監査証跡を出力できるか | 受講・テスト結果を出力 | 左記に加え、行動KPIや改善履歴も確認 |
| 8. 対象者管理を自動化できるか | CSV登録 | IdP・人事情報と同期し、役割変更も反映 |
従業員600~3,000人規模では、8番目の対象者管理も軽視できません。脅威起点で細かくセグメントを分けても、異動や入退社のたびにCSVを手作業で修正していると運用が続きません。
実際の製品・サービスを比較する場合は、2026年版 標的型攻撃メール訓練サービス比較6選で、対象者管理、最新脅威への追従、報告・SOC連携、効果測定などを比較しています。
600~以上の企業規模では「全社共通」と「リスク別」を分けて設計する
2つの設計思想は、1つの教育プログラムの中で分けて運用できます。
全社共通で管理する領域
全社員へ同じ基準で届ける内容です。
- 情報セキュリティ基本方針
- 情報の取り扱い
- パスワード・MFA
- クラウド・生成AI利用ルール
- 個人情報・機密情報
- インシデント報告経路
- 入社時教育、年次教育、規程改定時の周知
- 受講・理解度・同意記録
この層では、コンテンツ数よりも、対象者管理、督促、受講記録、証跡出力の安定性が運用を左右します。
リスク別に変える領域
役割や脅威に応じて内容を変える領域です。
- 財務・経理:BEC、口座変更、送金依頼
- 経営層・秘書:CEO詐欺、なりすまし、端末紛失
- IT管理者:認証情報窃取、MFA、特権ID
- 開発者:秘密情報、クラウド設定、生成AI、ソースコード
- 顧客対応部門:外部メール、添付ファイル、ソーシャルエンジニアリング
- 全社員:標的型攻撃メール訓練、不審メール報告、誤操作後の申告
この層では、全員へ同じ頻度で同じ教育を配信するより、役割・行動・観測された脅威に応じて対象を変える方が管理しやすくなります。
受講率とクリック率だけでサービスを評価しない
セキュリティ教育サービスの評価指標は、設計思想に合わせて分ける必要があります。
コンプライアンス面では、受講率、期限内完了率、理解度、未受講者数、監査証跡の欠損などを確認します。
脅威対応面では、標的型攻撃メール訓練の報告率、最初の報告までの時間、危険行動の再発、役割別の差、報告後の調査開始時間などを確認します。
NIST SP 800-50 Rev.1は、学習プログラムを継続的に改善するため、測定と評価を組み込む考え方を示しています。ここでの測定は、単に「受講した人数」を集計するためではなく、プログラムの意思決定や改善につなげるためのものです。
行動変容のKPI設計については、セキュリティ教育の効果測定、何をもって「行動変容」とするかで整理しています。
まとめ
セキュリティ教育サービスを見るときは、eラーニングの本数や標的型攻撃メール訓練のテンプレート数だけで比較すると、導入後の違いが見えにくくなります。
確認したいのは、サービスが何を起点に設計されているかです。
コンプライアンス起点では、全社員への教育、規程周知、受講管理、理解度、監査証跡を安定して運用できるかを確認します。脅威起点では、現在の攻撃手法、役割、権限、実際の行動をもとに、教育対象、シナリオ、頻度、KPIを変えられるかを確認します。
従業員600人以上の規模では、どちらか一方へ寄せるより、全社共通の教育基盤と、リスク別の教育・標的型攻撃メール訓練を分けて設計した方が運用を整理しやすくなります。
サービス選定時は、「受講させられるか」だけでなく、「誰に何を学ばせ、どの行動を変え、報告後にどこまで組織として動くのか」を要件として定義しておくと、機能比較の精度が上がります。
出典
- NIST SP 800-50 Rev. 1, Building a Cybersecurity and Privacy Learning Program – NIST
- Cybersecurity Framework – NIST CSRC
- Phishing attacks: defending your organisation – UK National Cyber Security Centre
- 10 Steps to Cyber Security: Engagement and training – UK National Cyber Security Centre
- Cyber security principles – Australian Signals Directorate
- Guidelines for personnel security – Australian Signals Directorate