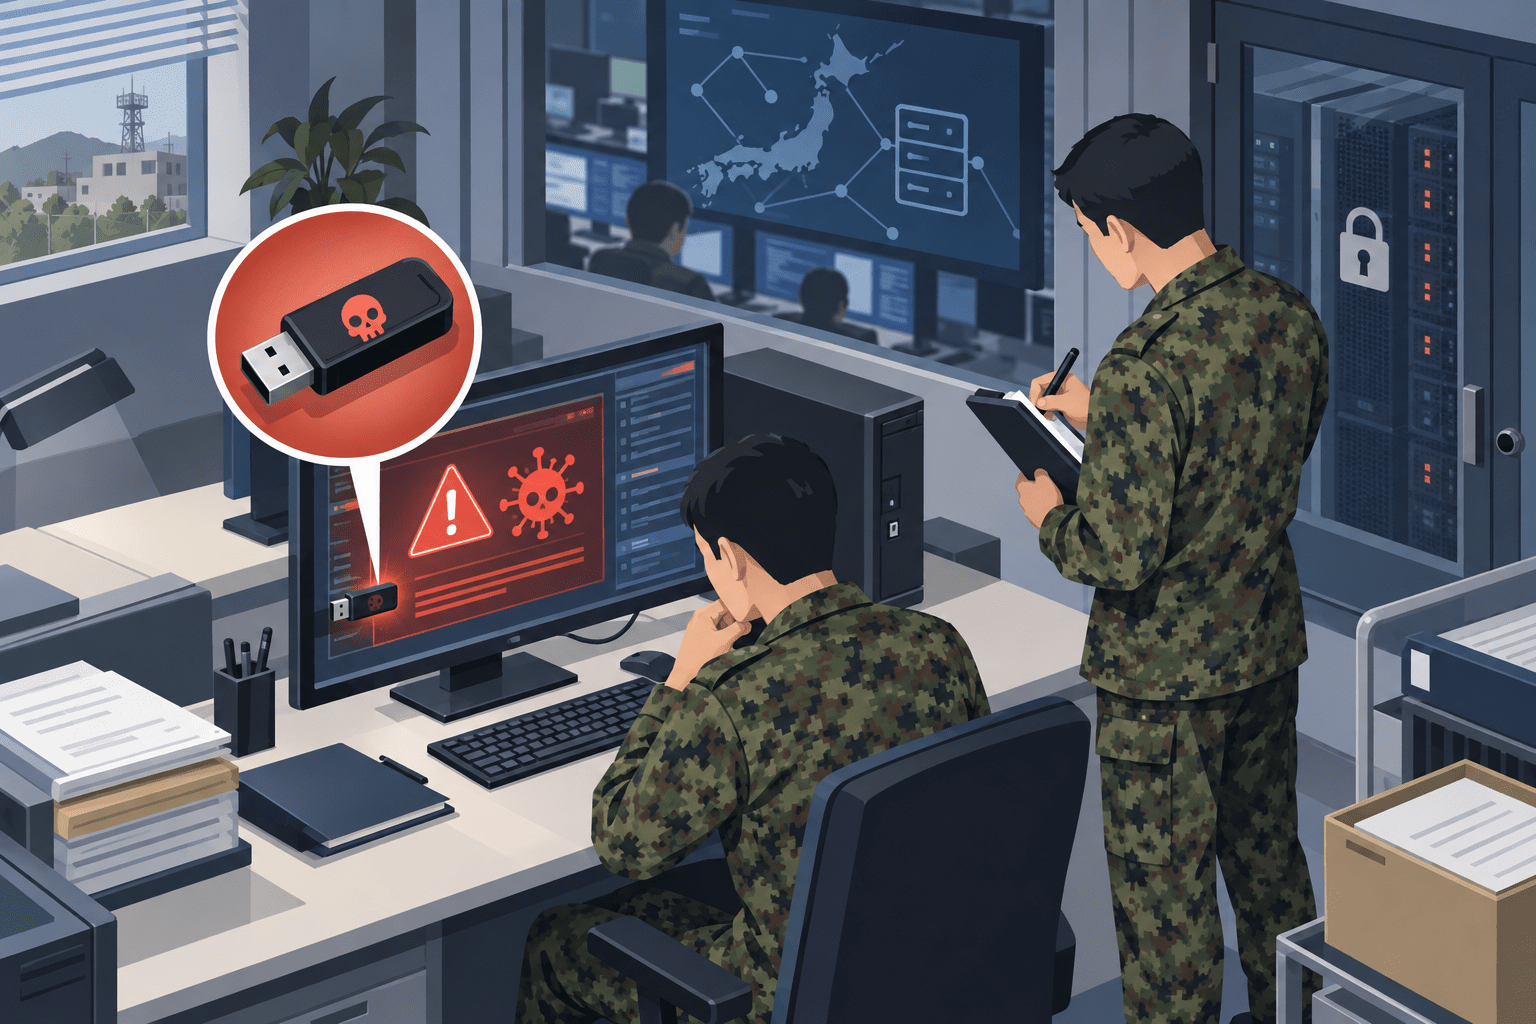
陸上自衛隊は2026年9月15日、中部方面総監部(兵庫県伊丹市)でマルウェアに感染したUSBメモリーが使用されていた問題について調査結果を公表し、当該USBは部隊が正規の手続きで調達した物品ではなく、隊員が持ち込んだものだったと明らかにしました。
陸自では、隊員が個別に持ち込んだUSBメモリーを部隊で使用することは禁止されています。それにもかかわらず、当該USBは2024年の能登半島地震対応に際して中部方面総監部で物品登録され、2024年4月以降、インターネットから分離されたシステムを含む環境で使用されていました。
マルウェアが検知されたのは2025年2月です。防衛省は、検出されたマルウェアについて「自己増殖の動作にとどまる古典的なもの」で、情報窃取や外部通信を行うものではなく、接続先システムへの拡散や外部への情報流出も確認されなかったと説明しています。
一方、問題のUSBを誰がどこで入手したのかについては、関係職員への調査を実施しても特定できませんでした。
日本経済新聞は6月、陸自内部文書を基に「中国系ウイルス」に感染したUSBだったと報じていますが、防衛省・陸自はマルウェアの中国帰属や製造元を公式には確認していません。
陸自の感染USB問題のサマリー
確認できている内容:
- 陸上自衛隊は2026年9月15日、問題のUSBメモリーが正規の調達手続きを経た物品ではなかったとする調査結果を公表しました。
- USBは当時、中部方面総監部に所属していた隊員が持ち込んだものです。
- 隊員が個別に持ち込んだUSBを部隊で使用することは規則で禁止されていました。
- USBは2024年の能登半島地震対応に際し、中部方面総監部で物品登録されました。
- 2024年4月以降、同USBが使用されていました。
- マルウェアは2025年2月に検知されました。
- 防衛省によると、検出されたマルウェアは自己増殖を行う古典的なタイプで、情報窃取や外部通信を行うものではありませんでした。
- 防衛省・陸自は、接続したシステムへのマルウェア拡散と外部への情報流出は確認されなかったと説明しています。
- USB使用時に例外なく実施することになっていたウイルスチェックが行われていませんでした。
- 陸自は他部隊も調査し、同様のマルウェア感染事案は確認されなかったとしています。
- 正規の手続きを経ていないUSBなどの可搬記憶媒体が他部隊でも利用されていないか、追加調査を実施します。
- 再発防止として、USBの入手先を管理簿へ記録し、使用のたびにマルウェア感染がないことを確認する運用を徹底するとしています。
現時点で確認できていない内容:
- USBを持ち込んだ隊員の人数
- USBの具体的な入手場所・販売経路
- USBのメーカー・製品名
- マルウェアの正式名称
- マルウェアがUSBへ混入した時期と経路
- マルウェアを意図的に混入させた人物・組織の有無
- 防衛省・陸自による中国への攻撃主体・マルウェア帰属
- 関係者の処分内容
整理表
| 項目 | 内容 |
|---|---|
| 調査結果公表 | 2026年9月15日 |
| 発生組織 | 陸上自衛隊 中部方面総監部 |
| 所在地 | 兵庫県伊丹市 |
| USB使用開始 | 2024年4月以降 |
| マルウェア検知 | 2025年2月 |
| USBの取得 | 正規調達ではなく、隊員が持ち込み |
| 入手経路 | 特定できず |
| 使用目的 | 能登半島地震対応に際して物品登録・利用 |
| 使用上の問題 | 規則で定めたウイルスチェックを実施せず |
| マルウェア | 自己増殖型の古典的なものと防衛省説明 |
| 情報窃取 | 防衛省は確認していない |
| 外部通信 | 防衛省は確認していない |
| システムへの拡散 | 確認されず |
| 外部への情報流出 | 確認されず |
| 中国との関係 | 日経が「中国系」と報道。防衛省は公式帰属を公表せず |
| 再発防止 | 入手先記録、正規調達確認、使用時の毎回チェックなど |
9月15日の調査で「隊員が持ち込んだUSB」と判明
6月に問題が表面化した時点で、防衛省はUSBについて「能登半島地震への対応に際し、中部方面総監部が物品登録し利用していた」と説明していました。
しかし、USBがどのような経路で取得されたのかは明らかになっておらず、防衛省・陸自はサプライチェーンリスクへの対応状況も含めて再調査を進めていました。
9月15日の調査結果で、このUSBが部隊の正式な調達手続きを経て購入・納入されたものではなく、隊員が持ち込んだものだったことが判明しました。
共同通信やTBS、日テレなどによると、陸自は関係職員への調査を実施しましたが、具体的な入手経路の特定には至っていません。
隊員本人にも、持ち込んだ時点でマルウェアに感染しているとの認識はなかったとされています。
持ち込み禁止のUSBが物品登録されていた
今回の調査で残る大きな論点が、正規調達されていないUSBが、なぜ部隊の物品として登録され、業務利用できる状態になったのかです。
陸自では、隊員が個別に持ち込んだUSBメモリーを部隊で使用することは禁止されています。
また、正規に調達したUSBなどの物品は、管理簿に記録して管理する仕組みになっています。
それにもかかわらず、今回のUSBは2024年の能登半島地震対応に伴って中部方面総監部で物品登録され、業務で利用されていました。
9月15日時点で、持ち込みUSBが管理簿へ登録された具体的な経緯は公表されていません。
「私物USBの持ち込み禁止」という規則があっても、登録・使用開始時に調達元を確認する仕組みが機能しなければ、非正規媒体が正規資産と同じ扱いになる可能性があります。
USB使用時のウイルスチェックも実施されず
防衛省は6月26日の防衛大臣会見で、USBメモリーの安全性を確認するため複数の規則を設けていると説明しています。
調達段階では、USBの重要性や運用環境に応じて安全性を確認し、サプライチェーンリスクへ対応することになっています。
さらに使用時には、例外なくウイルスチェックを実施し、安全性を確認する規則があります。
しかし今回のUSBでは、この使用前チェックが実施されていませんでした。
荒井正芳陸上幕僚長も6月30日と7月7日の記者会見で、ウイルスチェックを例外なく実施する規則が守られていなかったことを認めています。
9月15日の調査結果では、非正規調達とウイルスチェック未実施という、異なる段階の管理策がともに機能していなかったことが明確になりました。
マルウェアは2025年2月に検知
防衛省の公式説明では、中部方面総監部は2024年4月以降、問題のUSBを使用していました。
マルウェアが検知されたのは2025年2月です。
つまり、少なくとも約10カ月にわたり、マルウェアを含むUSBが業務環境で利用されていたことになります。
日本経済新聞は6月25日、陸自内部文書を基に、USBがインターネットへ接続しない機密系システムの端末を含む50台以上へ接続されていたと報じました。
防衛省は端末数などについて一部回答を控えていますが、USBがクローズ系のシステムを含む環境で利用されていた事実は、その後の政府・陸自側の説明でも問題として扱われています。
防衛省は「情報窃取や外部通信はなかった」と説明
防衛省は6月26日、検知したマルウェアについて、
- 自己増殖の動作にとどまる古典的なマルウェア
- 情報窃取を行わない
- 外部との通信を行わない
- 接続したシステムへの拡散は確認されなかった
と説明しました。
このため、陸上自衛隊のシステムへの影響や外部への情報流出は確認されなかったとしています。
荒井陸上幕僚長も6月30日と7月7日の会見で同様の説明をしています。
したがって現時点では、「機密情報が中国へ流出した」「機密システムが遠隔操作された」といった事実は確認されていません。
「中国系マルウェア」は日経報道、防衛省は帰属を公表していない
日本経済新聞は6月の調査報道で、USBに含まれていたマルウェアを「中国系ウイルス」と報じました。
一方、防衛省の公式説明では、マルウェアを「自己増殖の動作にとどまる古典的なもの」としています。
防衛省・陸自は、マルウェア名、開発国、攻撃者、国家関与、中国の政府機関・組織との関係を公表していません。
また、USB自体についても、メーカー名や製造国は「自衛隊の運用に関わる」として回答を控えています。
そのため、「中国政府が自衛隊を狙ってUSBへマルウェアを仕込んだ」「中国製USBそのものにマルウェアが工場出荷時から混入していた」といった攻撃シナリオは、現時点では確認されていません。
今回判明したのは、正規調達を経ていないUSBが部隊内へ持ち込まれ、その入手経路も特定できなかったという管理上の事実です。
国防上のリスクをどう評価するか
防衛省が情報流出を否定していることから、この事案を軽微なものと受け取ることもできます。しかし、安全保障の観点で評価すべきなのは、実際に生じた被害の大小だけではありません。「何が起こり得たか」と「なぜそれを防げなかったか」の2点です。以下、確認できている事実に基づいて、国防上の論点を整理します。
エアギャップの突破が実証された
最も重い事実は、インターネットから物理的に分離された機密系システムに、外部から持ち込まれた媒体を経由してマルウェアが到達し、約10カ月にわたって存在し続けたという点です。
貴サイトが6月に報じた内容によれば、クローズ系システムの端末約480台のうち50台以上が当該USBに接続されていました。発覚のきっかけは、隊員がパソコンの動作が「妙に遅くなった」と気づいたことでした。つまり、技術的な検知機構ではなく、人間の体感によって発見されたことになります。
エアギャップは、外部ネットワークからの侵入を遮断する設計思想です。しかし可搬媒体は、その境界を物理的に越える経路になります。海外では、2008年に米国防総省の機密ネットワークがUSB経由のマルウェア(Agent.btz)に侵入された事案があり、対応作戦は「Buckshot Yankee」と呼ばれました。2010年に発覚したStuxnetも、ネットワーク分離されたイランの核関連施設へUSBを介して到達したとされています。エアギャップ環境における可搬媒体の危険性は、20年近く前から繰り返し指摘されてきた既知のリスクです。
今回の事案は、この既知のリスクに対する統制が、日本の防衛組織において実運用で機能しなかったことを示しています。
「古典的マルウェアだった」という説明の両面性
防衛省は、検出されたマルウェアが自己増殖の動作にとどまる古典的なもので、情報窃取も外部通信も行わないと説明しています。この説明自体は、実際の被害を評価するうえで重要です。
ただし、安全保障上の評価としては、もう一つの読み方が必要です。それは、「古典的なマルウェアが到達できた経路は、高度なマルウェアも到達できた経路である」という点です。
今回たまたま持ち込まれたのが無害に近いマルウェアだったという事実は、経路の安全性を何ら保証しません。同じ手順で、情報窃取機能や潜伏機能を備えたマルウェアが持ち込まれていた場合、検知はさらに困難だったと考えられます。実際、今回の検知は動作の遅延という副作用によるものであり、静かに動作するマルウェアであれば、10カ月どころかさらに長期間、発見されなかった可能性があります。
入手経路が特定できないことの意味
調査で入手経路を特定できなかったという結果は、単なる調査の限界ではありません。安全保障上は、より重い意味を持ちます。
入手経路が不明である限り、この事案が偶発的な感染だったのか、意図的に仕込まれた媒体を掴まされたものだったのかを、切り分けることができないためです。購入時期、新品か中古か、誰が保管していたか、以前どの端末に接続されていたか。こうした履歴を追えないため、意図の有無を判定する材料が存在しません。
ただし、この点については、事案の性格を評価するうえで重要な材料があります。当サイトが報じた三重県、USBメモリー1万個超のうち47個からマルウェアを検知では、三重県が保有する1万個以上のUSBメモリーのうち47個から、陸上自衛隊の事案と同じマルウェアが検知され、37部署に影響が及んでいたことが判明しています。
同じマルウェアが、防衛組織とは無関係の地方自治体で、しかも多数のUSBから検出されているという事実は、このマルウェアが自衛隊を狙って仕込まれた標的型のものではなく、市中に広く流通している汎用的なマルウェアである可能性を強く示唆します。あわせて、6月時点の報道では、同様の偽装USBについて国内外のECサイトで25件を超える混入報告があったとも伝えられています。
この見方に立てば、今回の事案は「中国による自衛隊への標的型攻撃」というより、「汚染された民生用USBが、統制の隙間から防衛組織の機密系システムへ到達した」という構図として理解する方が、現時点の事実に整合します。
ただし、これは危険性が低いことを意味しません。むしろ論点は移動します。標的型攻撃でなくても機密系システムへ到達できてしまうのであれば、標的型攻撃であれば、より確実に到達できることになるためです。
災害対応という「統制が緩む時間帯」
当該USBが持ち込まれたのは、2024年の能登半島地震への対応に際してでした。
災害対応や緊急事態においては、平時の手続きより迅速性が優先されます。物資や機材が不足し、手元にあるもので業務を回さざるを得ない状況が生じます。今回、私物の持ち込みが禁止されているにもかかわらずUSBが物品登録され、使用前のウイルスチェックも省略されたのは、こうした緊急時の圧力と無関係ではないと考えられます。
安全保障の観点で重要なのは、この「統制が緩む時間帯」が予測可能であるという点です。大規模災害、有事の初動、大規模演習といった局面は、外部から見ても明らかです。統制が緩むタイミングを狙って侵入を図ることは、攻撃側にとって合理的な選択になります。
平時の規則が緊急時に機能しないのであれば、それは規則の不備ではなく、設計の不備です。緊急時にこそ適用できる簡略化された統制手順を、あらかじめ用意しておく必要があります。
同盟国との情報共有への影響
日本は、米国をはじめとする同盟国・友好国と機密情報を共有しています。情報を共有する側にとって、相手国の情報保全体制が信頼できるかどうかは、共有の範囲と深度を決める前提条件です。
機密系システムに1年近くマルウェアが存在し、その発見が人間の体感に依存し、入手経路も特定できないという一連の事実は、日本の情報保全体制に対する評価に影響し得ます。実際の情報流出が確認されていないとしても、統制の実効性に対する疑問は残ります。
この観点からは、今回の公表と再発防止策の提示は、国内向けの説明責任であると同時に、対外的な信頼回復の取り組みという側面も持ちます。
公表することのジレンマ
一方で、こうした事案の詳細な公表は、攻撃者に対して日本の防衛組織における統制の実態を明らかにするという側面も持ちます。どの段階の統制が機能しなかったか、検知までにどれだけの時間を要したかといった情報は、攻撃側にとって有用です。
とはいえ、公表しなければ組織の外部から改善を促す力が働かず、同種の問題が温存されます。今回、2025年2月の検知から1年以上を経て、報道を契機に公表に至ったという経緯そのものも、情報公開のあり方として論点になり得ます。
他部隊で同じマルウェア感染は確認されず
陸自は今回の事案を受け、他の部隊でも同様の問題がないか調査しました。
日テレなどの報道によると、他部隊で同じようにマルウェアへ感染したUSBメモリーが使われていた事案は確認されなかったとしています。
一方、「マルウェアに感染していない」ことと、「正規の手続きを経ていないUSBが存在しない」ことは別です。
陸自は今後、隊員の持ち込みなど、正規調達を経ていないUSBメモリーやその他の可搬記憶媒体が別の部隊でも利用されていないか、改めて調査する方針です。
今回の調査結果は、対象USBだけの感染確認から、可搬媒体の取得・登録プロセス全体の確認へ範囲が広がったことを意味します。
再発防止でUSBの入手先を管理簿へ記録
陸自は再発防止策として、可搬記憶媒体の管理を強化します。
公表された主な対応は次のとおりです。
- USBメモリーの入手先を管理簿へ記載する
- 正規手続きを経ていないUSBが部隊へ混入しないよう確認する
- USBなどを使用する際は毎回、マルウェアに感染していないことを確認する
- 他部隊でも非正規の可搬記憶媒体が利用されていないか調査する
荒井陸上幕僚長は9月15日の会見で、関係規則が遵守されなかったことについて遺憾の意を示し、同種事案を再び起こさないよう再発防止に取り組むと説明しました。
関係者の処分については、9月15日時点で具体的な内容は公表されていません。
エアギャップ環境でもUSBが感染経路になる
今回の事案では、インターネットから分離された機密系システムであっても、可搬記憶媒体を介してマルウェアが持ち込まれるリスクが改めて表面化しました。
エアギャップによって外部ネットワークとの直接通信を遮断していても、USBメモリー、外付けSSD、SDカード、保守用PC、データ移送端末などを接続すれば、物理媒体がネットワーク境界を越える経路になります。
防衛省が今回、USBの調達時と使用時の両方で安全確認を規定していたのも、このリスクを前提としていたためです。
問題は規則が存在しなかったことではなく、調達経路の確認、物品登録、使用前検査という複数の統制が実運用で機能しなかったことにあります。
非正規ルートの可搬媒体はサプライチェーン確認を困難にする
USBメモリーなどの可搬媒体は、正規ルートで調達されていれば、調達先、メーカー、型番、納入時期、管理責任者を追跡できます。
問題が発覚した場合も、同一製品や同一ロットを特定し、他の利用場所を調査できます。
今回のUSBは正式な調達手続きを経ておらず、さらに調査後も入手経路を特定できませんでした。
この状態では、いつ購入・入手したのか、新品だったのか中古だったのか、誰が保管していたのか、調達以前にどの端末へ接続されていたのか、同じ入手先から別のUSBも持ち込まれたのか、といった履歴を追跡できません。
企業でも、持ち込みUSBを禁止するだけではなく、「許可された媒体がどこから調達されたものか」を資産情報として残す仕組みが必要です。
情報システム部門が確認したいポイント
今回の事案は、防衛組織固有の問題に限らず、工場、研究所、医療機関、重要インフラなど、ネットワーク分離された環境を運用する企業にも共通する管理課題があります。
- USBなどの可搬媒体を会社指定品に限定しているか
- 部門購入・個人立替・私物持ち込みを禁止または承認制にしているか
- 調達元、メーカー、型番、管理番号を記録しているか
- 初回登録時にマルウェア検査を実施しているか
- 使用するたびに検査する運用が実際に行われているか
- USBの接続履歴を端末側で記録できるか
- 未登録のUSBをデバイス制御で遮断できるか
- エアギャップ環境へのデータ移送に専用端末やサニタイズ工程を設けているか
- 例外利用の承認者と期限を記録しているか
- 災害対応や緊急業務でも統制を省略しない手順になっているか
- インシデント発生時に媒体の入手経路と過去の接続先を追跡できるか
特に災害対応や緊急業務では、通常時より迅速な情報共有が優先され、暫定的な機器や媒体が利用される可能性があります。
例外的な運用を認める場合でも、「誰が、どこから取得し、どの端末で、いつまで使うか」を記録し、事後に通常管理へ戻す手順を定めておく必要があります。
6月の発覚から9月の調査結果まで
今回の事案は、2025年2月の検知から1年以上、公には明らかになっていませんでした。
主な経緯は次のとおりです。
| 日付 | 内容 |
|---|---|
| 2024年1月 | 能登半島地震が発生 |
| 2024年4月以降 | 中部方面総監部で当該USBを使用 |
| 2025年2月 | USB内のマルウェアを検知 |
| 2026年6月25日 | 日本経済新聞が内部文書を基に問題を報道 |
| 2026年6月26日 | 防衛大臣が事案を認め、情報流出やシステムへの拡散は確認されていないと説明 |
| 2026年6月30日 | 荒井陸幕長が取得経緯を再調査中と説明 |
| 2026年7月7日 | 陸幕長がサプライチェーン対応を含め取得経緯を再確認中と説明 |
| 2026年9月15日 | USBは正規調達ではなく隊員持ち込みだったと調査結果を公表 |
6月の時点では「取得経緯を再調査中」だった部分が、今回の続報で「正規調達ではなく隊員による持ち込み」まで明らかになりました。
一方、入手先そのものは今も特定できていません。
関連記事として、6月時点の事案概要は自衛隊、機密端末50台以上にマルウェアが混入したUSBへ約1年間接続で整理しています。
また、この問題を受けた自治体側の確認については自衛隊のマルウェア混入USB問題を受け総務省が全自治体調査へ、三重県で同じマルウェアが多数検出された件については三重県、USBメモリー1万個超のうち47個からマルウェアを検知で確認できます。
出典
一次情報:
荒井陸上幕僚長 定例記者会見 2026年6月30日——陸上自衛隊
荒井陸上幕僚長 定例記者会見 2026年7月7日——陸上自衛隊
9月15日の調査結果に関する報道:
陸自、機密システムで使うUSBを非正規ルートで調達 調査結果を公表——日本経済新聞
感染USB、陸自隊員が持ち込み 正規の手続き経ず、調査結果公表——共同通信
陸自利用のUSBが“ウイルス”感染 調査結果公表——TBS NEWS DIG
関連記事:
自衛隊、機密端末50台以上にマルウェアが混入したUSBへ約1年間接続——セキュリティ対策Lab
自衛隊のマルウェア混入USB問題を受け総務省が全自治体調査へ——セキュリティ対策Lab
三重県、USBメモリー1万個超のうち47個からマルウェアを検知——セキュリティ対策Lab
関連記事
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?