株式会社スコア・ジャパンは2026年9月16日、同社が運営するWebサイト「scorejp.com」が第三者による不正アクセスを受け、トップページを改ざんされたと公表しました。
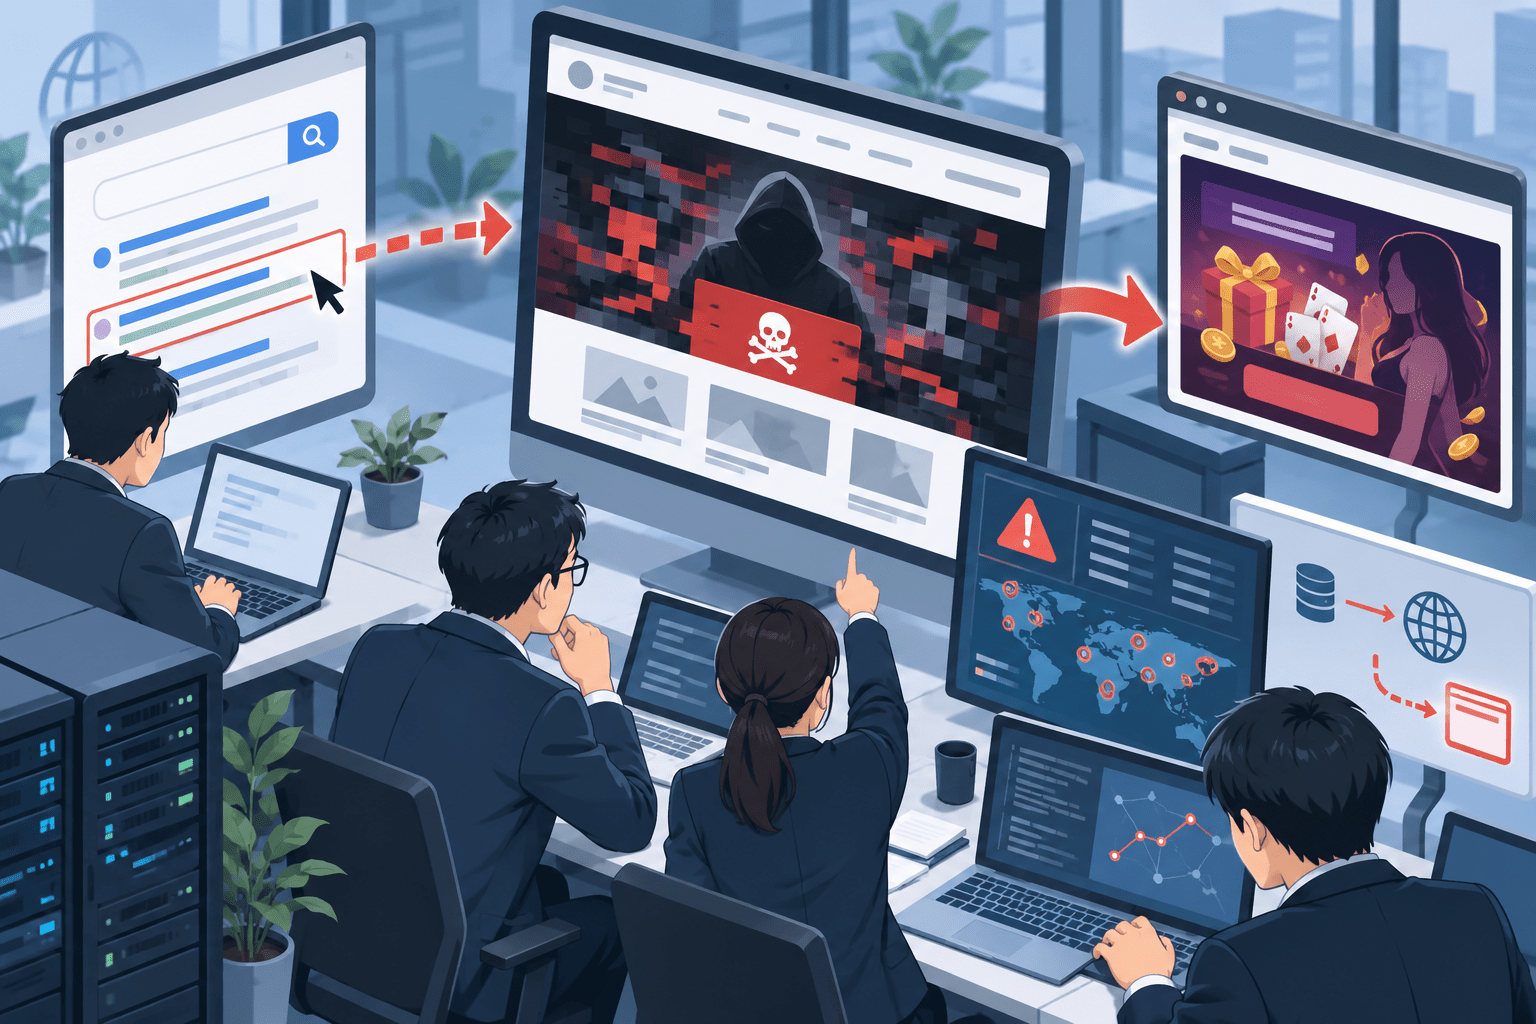
不正アクセスは9月14日9時14分ごろに発生し、検索サイトなどを経由して同社サイトを閲覧した利用者が、スコア・ジャパンとは無関係なサイトへ誘導される状態になっていました。同社は不正なプログラムの除去などを行い、同日18時に完全復旧したとしています。
調査の結果、お客様の個人情報等の外部漏洩はないとしています。一方、侵入経路や原因、誘導先の詳細、影響を受けた閲覧者数は公表されていません。
スコア・ジャパンのWebサイト不正アクセスのサマリー
確認できている内容:
- 2026年9月14日9時14分ごろ、スコア・ジャパンのWebサイト「scorejp.com」が第三者による不正アクセスを受けました。
- 不正アクセスにより、トップページが改ざんされました。
- 検索サイトなどを経由して同社サイトを閲覧した利用者が、同社とは無関係なサイトへ誘導される状態になっていました。
- 同社は事象確認後、原因調査と不正なプログラムの除去などを実施しました。
- 9月14日18時にWebサイトは完全復旧したとしています。
- 同社の調査では、お客様の個人情報等の外部漏洩はないとしています。
- 再発防止策として、セキュリティ体制の強化と監視の徹底を挙げています。
現時点で公表されていない内容:
- 不正アクセスの侵入経路と具体的な原因
- 悪用された脆弱性や認証情報の有無
- 無関係なサイトへの誘導が行われた具体的な仕組み
- 誘導先サイトの内容
- 影響を受けた閲覧者数
- Webサイト以外のシステムや配送業務への影響
- 個人情報保護委員会への報告の有無
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年9月16日 |
| 発生日 | 2026年9月14日9時14分ごろ |
| 復旧日時 | 2026年9月14日18時00分(完全復旧済み) |
| 対象組織 | 株式会社スコア・ジャパン |
| 対象 | 同社Webサイト「scorejp.com」 |
| インシデント | 第三者による不正アクセス、トップページ改ざん、無関係なサイトへの誘導 |
| 侵入経路 | 公表されていません |
| 原因 | 公表されていません |
| 情報流出 | 同社は、お客様の個人情報等の外部漏洩はないとしています |
| 対象件数 | 公表されていません |
| 対応状況 | 原因調査、不正なプログラムの除去などを実施。9月14日18時に完全復旧 |
| 再発防止策 | セキュリティ体制の強化、監視の徹底 |
| 個人情報保護委員会への報告 | 公表資料では言及されていません |
9月14日午前に不正アクセス、同日18時に完全復旧
スコア・ジャパンによると、不正アクセスは2026年9月14日9時14分ごろに発生しました。
同社は事象を確認後、原因の調査を開始し、不正なプログラムの除去などを実施しました。Webサイトは同日18時に完全復旧したとしています。
スコア・ジャパンは、国際宅配事業、航空運送代理店業、通関業、保税業などを手掛ける企業です。公式の企業情報では従業員数を700名としています。
公表資料では、事象を検知した具体的な時刻や検知方法、外部のセキュリティ専門会社が調査に関与したかどうかは明らかにされていません。
トップページが改ざん、検索経由の閲覧者を無関係サイトへ誘導
今回確認された影響は、スコア・ジャパンのWebサイトのトップページ改ざんです。
同社によると、検索サイトなどを経由して同社サイトを閲覧した利用者が、スコア・ジャパンとは無関係なサイトへ誘導される状態になっていました。
公表資料では、誘導先サイトのURLや内容、誘導された利用者数は示されていません。また、フィッシングサイトへの誘導やマルウェア配布が行われていたとの説明もありません。そのため、公開情報だけから誘導先の目的や被害内容を断定することはできません。
同様に、同社が除去した「不正なプログラム」についても種類や機能は公表されておらず、特定のマルウェアへの感染だったとは断定できません。
Webサイト改ざん後に外部サイトへ転送された別事例は、以下の記事でも扱っています。
ギター・マガジンWEBで不正アクセス後に不正リダイレクトの被害、記事改ざんも復旧済み
個人情報等の外部漏洩はないと公表
スコア・ジャパンは本件について調査を行い、お客様の個人情報等の外部漏洩はないと公表しています。
一方、公表資料には、調査対象となったデータやログの範囲、調査方法、外部専門機関によるフォレンジック調査の有無などは記載されていません。
また、Webサイト以外の社内システム、集荷・出荷関連システム、配送業務などへの影響についても、公表資料では言及されていません。
個人情報の外部漏洩が確認されていないことと、Webサイト以外を含むすべてのシステムに影響がなかったことは分けて整理する必要があります。
企業の情報漏洩対策については、以下の記事で不正アクセス、認証情報、ログ管理などの観点から整理しています。
情報漏洩対策とは?企業が実施すべき原因別の予防策と発生時の対応
再発防止策としてセキュリティ体制強化と監視徹底
スコア・ジャパンは再発防止策として、セキュリティ体制の強化と監視の徹底を挙げています。
ただし、具体的な対策内容は公表されていません。CMSやサーバーの更新、認証強化、WAFの導入・設定変更、ファイル改ざん監視など、個別の施策を実施したかどうかは確認できません。
今後、追加の公表がある場合は、侵入経路、原因、調査範囲、再発防止策の具体化が確認ポイントになります。
情報システム部門への示唆
今回の事象では、通常のサイト停止ではなく、検索サイトなどを経由した閲覧者が無関係なサイトへ誘導される状態が発生しました。同種の事象に備える場合、情報システム部門やWeb運用担当者は次の点を確認できます。
- WebサーバーやCMS上のファイル、スクリプト、設定変更を検知できるか
- CMSやサーバーの管理者アカウントについて、認証ログと操作履歴を追跡できるか
- Webサーバー、WAF、CDN、CMS、認証基盤のログをインシデント調査に必要な期間保存しているか
- 通常の直接アクセスだけでなく、検索結果からの遷移時に表示や転送先が変化していないか確認できるか
- 不正なファイルやプログラムを削除した後、侵入経路の特定、認証情報の見直し、脆弱性確認、残存ファイルや不正アカウントの有無まで確認する手順があるか
- 外部サイトへの誘導が発生した場合、アクセスログから対象期間と影響した利用者の範囲を調査できるか
- 公表時に「サイト改ざん」「外部サイトへの誘導」「情報流出の有無」「業務システムへの影響」を分けて説明できるか
スコア・ジャパンの公表では、個人情報等の外部漏洩はないとしています。一方で、侵入経路や原因は明らかにされていません。自社で同種の事象が発生した場合は、復旧だけで終了せず、再侵入につながる要因が残っていないかをログと設定変更履歴から確認できる体制が必要です。
出典
関連記事
 農林水産省、給与支払事務でメール誤送信 職員・家族4,571人分のマイナンバーなどの個人情報漏洩
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性