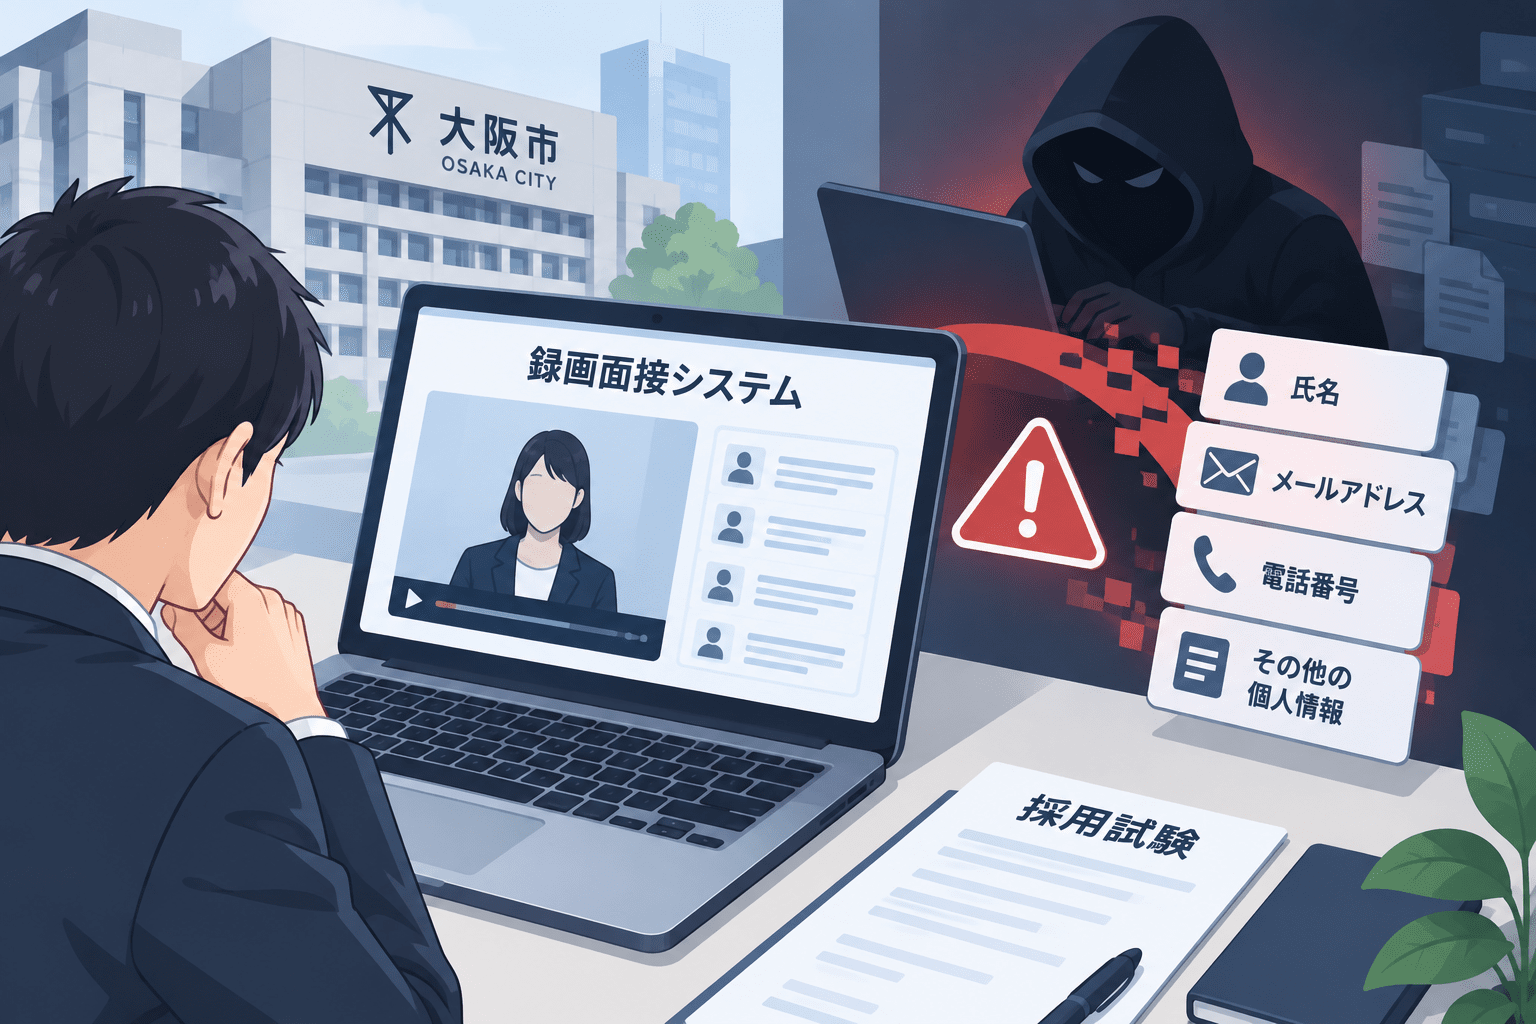
大阪市は2026年9月15日、職員採用試験で利用している録画面接システムが第三者から不正アクセスを受け、採用試験申込者106名の個人情報が漏えいした可能性があると公表しました。
対象となったのは「大阪市職員(社会人等技術【夏】)採用試験」の動画選考で利用していたシステムです。
大阪市によると、システム提供事業者は2026年8月9日から9月7日にかけて第三者から不正アクセスを受けていました。漏えいした可能性がある情報には、試験申込者106名の氏名(フリガナ)、メールアドレス、電話番号などが含まれます。
原因は、システム提供事業者が利用していたデータ分析ツールへの不正アクセスです。事業者は9月7日に不正アクセスの遮断などの緊急措置を実施し、個人情報保護委員会と所轄警察署へ報告・相談しています。
大阪市は9月11日、対象となる106名へ個別にお詫びと事案内容を通知しました。
一方、9月15日時点で調査完了の見込みは立っておらず、実際にどの情報が第三者に取得されたのか、録画面接の動画そのものが影響を受けたのか、不正アクセスの具体的な手法などは公表されていません。
大阪市の録画面接システム不正アクセスのサマリー
確認できている内容:
- 大阪市は2026年9月15日、採用試験で利用している録画面接システムへの不正アクセスを公表しました。
- 対象は「大阪市職員(社会人等技術【夏】)採用試験」の動画選考です。
- システム提供事業者は2026年8月9日から9月7日にかけて第三者から不正アクセスを受けました。
- 採用試験申込者106名の個人情報が漏えいした可能性があります。
- 対象情報には氏名(フリガナ)、メールアドレス、電話番号などが含まれます。
- 原因は、事業者が利用していたデータ分析ツールへの不正アクセスです。
- 事業者は9月7日に不正アクセスの遮断などの緊急措置を実施しました。
- 9月11日に事業者から大阪市へ報告がありました。
- 大阪市は同日、対象となる106名へ個別にお詫びと内容を通知しました。
- 事業者は個人情報保護委員会と所轄警察署へ報告・相談しています。
- 漏えい範囲や具体的な内容は調査中です。
- 9月15日時点で調査完了時期の見込みは立っていません。
現時点で未公表・未確定の内容:
- 実際に第三者が取得した個人情報の項目
- 氏名、メールアドレス、電話番号以外に含まれる「等」の具体的な情報
- 録画面接の動画データ自体へのアクセス有無
- 面接時に入力・登録したその他の情報への影響
- 不正アクセスの具体的な手法
- 悪用されたデータ分析ツールの製品名
- CVE番号など脆弱性の技術的詳細
- 攻撃者や攻撃グループの特定
- 情報の外部持ち出し・公開・不正利用の有無
- 二次被害の有無
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年9月15日 |
| 大阪市への報告日 | 2026年9月11日 |
| 不正アクセス確認期間 | 2026年8月9日~9月7日 |
| 対象試験 | 大阪市職員(社会人等技術【夏】)採用試験 |
| 対象サービス | 動画選考で利用する録画面接システム |
| 対象人数 | 106名 |
| 対象情報 | 氏名(フリガナ)、メールアドレス、電話番号等 |
| 原因 | 事業者が利用するデータ分析ツールへの不正アクセス |
| 緊急措置 | 9月7日に不正アクセス遮断などを実施 |
| 個人情報保護委員会 | 事業者が報告 |
| 警察 | 事業者が所轄警察署へ相談 |
| 対象者通知 | 大阪市が9月11日に実施 |
| 調査状況 | 継続中、完了時期は未定 |
8月9日から9月7日まで不正アクセス
大阪市がシステム提供事業者から報告を受けたのは9月11日です。
事業者からの報告によると、不正アクセスが確認された期間は8月9日から9月7日まででした。
約1カ月にわたる期間です。
大阪市の発表では、9月7日に事業者が不正アクセスの遮断などの緊急措置を実施したとしています。
ただし、8月9日に最初の侵入があったのか、期間中継続的にアクセスされていたのか、複数回の不正アクセスがあったのかは明らかにされていません。
対象は「社会人等技術【夏】」の動画選考
影響を受けたのは、大阪市職員の「社会人等技術【夏】」採用試験です。
大阪市では採用試験の動画選考に外部の録画面接システムを利用していました。
このシステムを提供している事業者側で不正アクセスが発生し、大阪市が預けていた採用試験申込者の個人情報が影響を受けた形です。
大阪市庁内のシステムへ直接侵入されたとする発表ではありません。
自治体が外部SaaSやクラウドサービスへ委託・保存しているデータが、サービス事業者側のインシデントによって影響を受けた事例です。
106名の氏名・メールアドレス・電話番号などが対象
大阪市が公表した対象人数は106名です。
対象となる個人情報について、市は氏名、フリガナ、メールアドレス、電話番号を例示しています。
公式発表は「氏名(フリガナ)、メールアドレス、電話番号等」としており、「等」に含まれるその他の情報は明らかにしていません。
採用試験では履歴や職歴、志望内容など複数の情報を扱う場合がありますが、今回それらが漏えい対象になったとの発表はありません。
録画面接の動画が漏えいしたとは公表されていない
今回の対象サービスは「録画面接システム」ですが、大阪市の9月15日の発表では、録画された面接動画そのものが漏えいしたとは説明していません。
確認されているのは、採用試験申込者106名の氏名、メールアドレス、電話番号などについて「漏えいした可能性がある」という点です。
そのため、「106名分の面接動画が漏えいした」「顔画像や音声が流出した」と現時点で断定することはできません。
原因は事業者が利用していたデータ分析ツールへの不正アクセス
大阪市は原因について、録画面接システム事業者が利用していた「データ分析ツール」が不正アクセスを受けたことによるものと説明しています。
9月15日時点で、データ分析ツールの製品名、提供元、悪用された脆弱性、CVE番号、認証の要否などは大阪市から公表されていません。
大阪市はシステム提供事業者名を公表していない
大阪市の公式発表では、録画面接システムを提供している事業者名やサービス名は公表されていません。
一方、9月9日には、きちりホールディングスの子会社である株式会社ApplyNowが、採用管理プラットフォーム「Interview Cloud」「ApplyNow」「ApplyNow Sign」に対する不正アクセスを公表しています。
ApplyNowが公表した事案では、不正アクセス確認期間が2026年8月9日~9月7日で、原因が同社で利用していたデータ分析ツールの脆弱性を悪用した不正アクセスとされており、大阪市が公表した期間・原因と一致します。
ただし、大阪市の公式資料にはApplyNowやInterview Cloudの名称は記載されていません。
ApplyNow全体の不正アクセスについては、きちりホールディングス子会社ApplyNowの採用管理基盤に不正アクセス 個人データ漏えいの可能性で整理しています。
事業者は個人情報保護委員会と警察へ報告・相談
システム提供事業者は、法令に基づき個人情報保護委員会へ報告するとともに、所轄警察署へ相談しています。
また、漏えいした可能性のある範囲と情報の内容を調査しています。
しかし、9月15日時点では調査完了時期の目途は立っていません。
大阪市は対象106名へ9月11日に個別通知
大阪市は、事業者から報告を受けた9月11日中に、対象となる採用試験申込者106名へお詫びと内容の報告を行いました。
公表は9月15日です。
9月15日時点で、個人情報を悪用したフィッシング、なりすまし連絡、不審な電話、金銭被害などの二次被害が発生したとの発表はありません。
採用情報はフィッシングやなりすましに悪用される可能性
今回公表された情報には、氏名、メールアドレス、電話番号が含まれます。
採用試験に申し込んだ事実と組み合わさった場合、例えば「大阪市採用試験の追加確認」「面接結果の確認」「録画面接の再提出」などを装ったフィッシングに利用される可能性があります。
ただし、こうした悪用が今回実際に発生したとの公表はありません。
自治体が外部SaaSを利用する際のサプライチェーンリスク
今回の不正アクセスは、大阪市の庁内ネットワークへの直接侵入ではなく、市が採用業務で利用していた外部サービス側で発生しました。
さらに大阪市は、サービス提供事業者が利用していたデータ分析ツールへの不正アクセスが原因と説明しています。
自治体や企業では、SaaS本体だけでなく、その事業者が内部利用する分析基盤、外部ツール、再委託先も含めてリスクが連鎖します。
情報システム・人事部門が確認したいポイント
採用管理や録画面接に外部SaaSを利用している企業・自治体では、次の項目を確認できます。
- 採用SaaSに保存している個人情報を棚卸ししているか
- 面接動画・音声の保存期間を必要最小限にしているか
- 採用終了後の応募者データを削除できるか
- SaaS事業者が利用する再委託先・外部ツールを把握しているか
- データ分析基盤やBIツールへ本番個人情報を連携しているか
- 外部ツールに必要以上の権限を与えていないか
- 管理者アカウントへMFAを適用しているか
- 大量データ取得や異常なAPIアクセスを検知できるか
- インシデント時の通知期限を契約で定めているか
- 事業者からログや影響範囲の説明を受けられる契約になっているか
- 利用終了時にデータが確実に削除されるか確認しているか
今後は事業者の調査結果が焦点
続報では、106名のうち実際に情報が取得された人数、取得された情報項目、面接動画・音声へのアクセス有無、データ分析ツールの名称、悪用された脆弱性、情報の外部送信・公開有無などが確認ポイントになります。
9月15日時点では「106名の個人情報が漏えいした可能性」であり、106名全員について外部取得が確定したとすることはできません。
出典
関連記事
 ホワイトハッカーのセキュリティツール9選 Shodan・Nmap・Burp Suite・Wiresharkなどの概要と公式ダウンロード方法
 ジェイテクト 欧州グループ会社への不正アクセスで顧客の情報流出の可能性
 Klue Battlecardsを起点としたサイバー攻撃がSalesforceへ波及
 フェースグループでシステム障害、ランサムウェア 被害の恐れ-個人情報・取引情報への影響を調査中
 日本政府、ガバメント AI「源内(げんない)」、政府職員18万人へ 国会答弁支援も開発、米英EUの政府AIと比較
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?