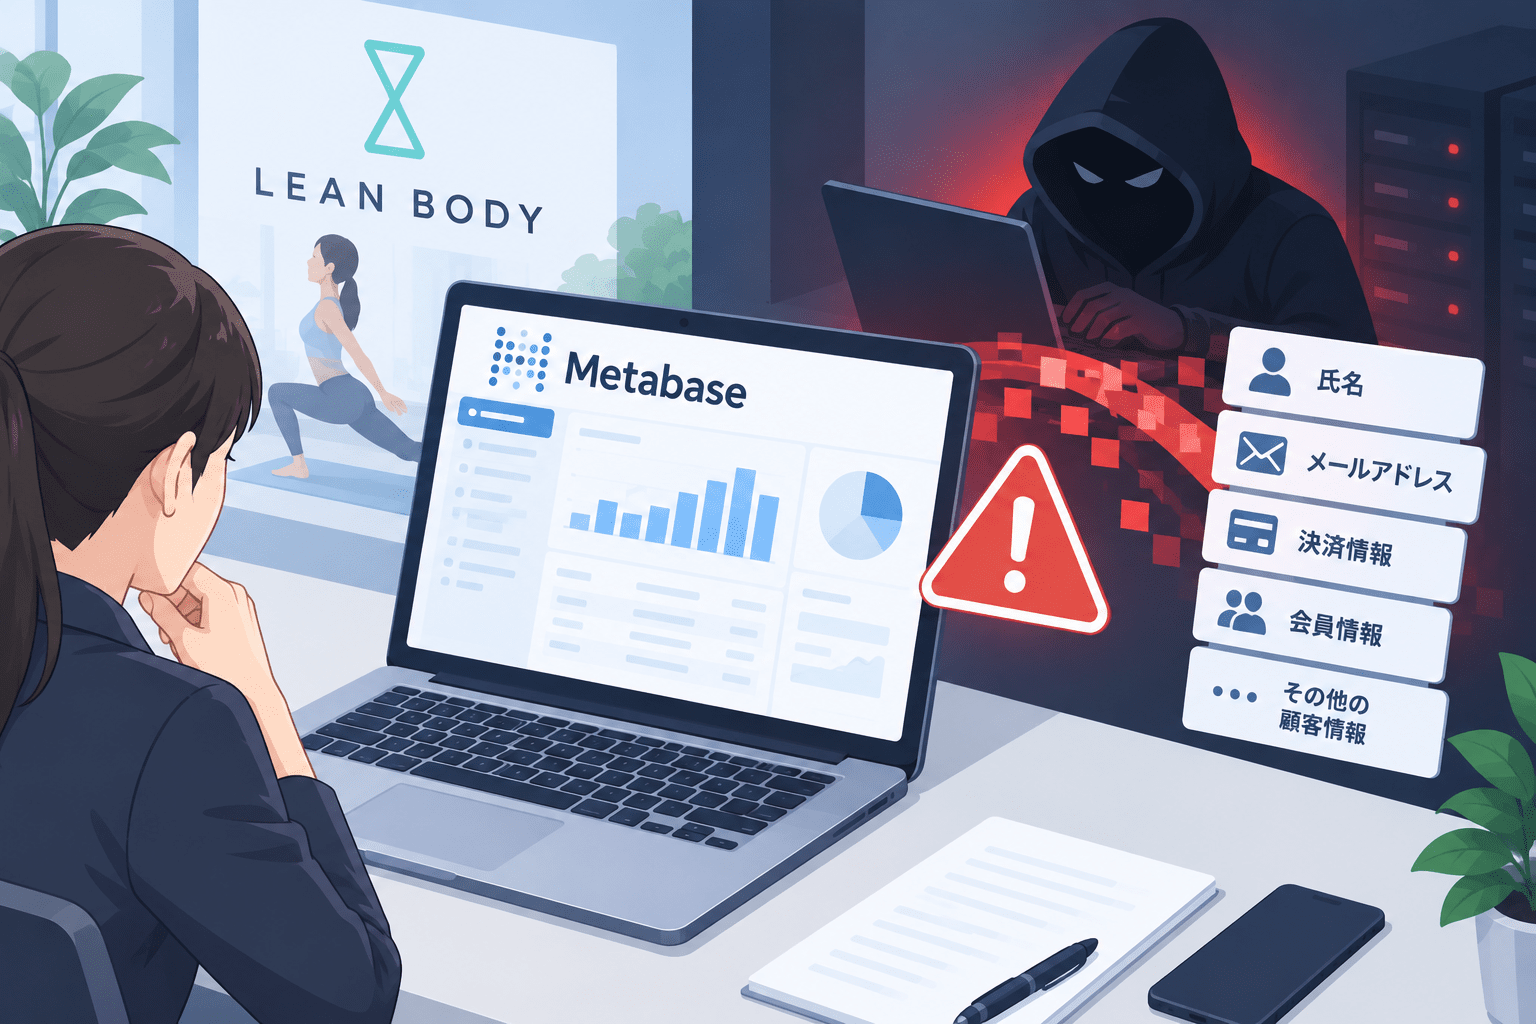
株式会社LEAN BODYは2026年9月15日、同社が利用していた分析ツール「Metabase」のセキュリティ上の脆弱性が悪用され、第三者が同ツールへ不正アクセスし、同社データベースから顧客情報を取得したことを確認したと公表しました。
今回の事案は「情報流出の可能性」ではなく、第三者によるデータベースへのアクセスと顧客情報の取得をLEAN BODYが確認したインシデントです。
MetabaseはオープンソースのBI(Business Intelligence)・データ分析ツールです。2026年8月には、未認証の攻撃者がSQLインジェクションを通じて管理者権限を取得し、接続されたデータベースの情報を読み出せる重大な脆弱性CVE-2026-72898が公表されています。Metabaseは同脆弱性について実際の攻撃での悪用を確認し、CISAのKnown Exploited Vulnerabilities(KEV)にも掲載されています。
ただし、LEAN BODYは9月15日の公表でCVE番号や利用していたMetabaseのバージョンを明らかにしていません。そのため、今回の侵害がCVE-2026-72898を悪用したものと断定することはできません。
LEAN BODYの不正アクセス事案のサマリー
確認できている内容:
- LEAN BODYは2026年9月15日14時、分析ツールへの不正アクセスと顧客情報取得について公表しました。
- 不正アクセスを受けた分析ツールはMetabaseです。
- LEAN BODYは、同社が利用していたMetabaseにセキュリティ上の脆弱性があったと説明しています。
- 第三者がその脆弱性を利用してMetabaseへ不正アクセスしました。
- LEAN BODYは、第三者が同社データベースから顧客情報を取得したことを確認しています。
- Metabaseでは2026年8月、未認証で悪用可能な重大なSQLインジェクション脆弱性CVE-2026-72898が公表されています。
- MetabaseはCVE-2026-72898について実際の攻撃での悪用を確認しています。
- CVE-2026-72898はCISA KEVに2026年8月11日付で追加されています。
- Metabaseは影響を受ける複数のバージョン系列について修正版を公開しています。
現時点で断定できない内容:
- LEAN BODYで悪用された脆弱性がCVE-2026-72898であること
- LEAN BODYが利用していたMetabaseのバージョン
- 攻撃者や攻撃グループ
- 侵入後の詳細な操作内容
- 今回の攻撃と他組織で確認されたMetabase侵害との関連
- ランサムウェアや恐喝を伴う攻撃だったか
- 取得された情報が第三者へ販売・公開されたか
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年9月15日 |
| 対象組織 | 株式会社LEAN BODY |
| 対象ツール | Metabase |
| インシデント | 分析ツールへの第三者による不正アクセス |
| 原因 | Metabaseのセキュリティ上の脆弱性 |
| 情報取得 | LEAN BODYのデータベースから顧客情報を取得されたことを確認 |
| 攻撃者 | 公表されていません |
| CVE | LEAN BODYは公表していません |
| Metabaseで直近に悪用確認された脆弱性 | CVE-2026-72898 |
| CVE-2026-72898のCVSS | 10.0(CVSS v4.0/v3.1) |
| CISA KEV | CVE-2026-72898を2026年8月11日に追加 |
| LEAN BODY事案との同一性 | 確認できません |
分析ツールの脆弱性から顧客データベースへアクセス
LEAN BODYの公式発表では、同社が利用する分析ツールMetabaseにセキュリティ上の脆弱性があり、第三者が同ツールに不正アクセスしたと説明しています。
さらに、第三者がLEAN BODYのデータベースから顧客情報を取得したことも確認しています。
BI・分析ツールは、売上、利用状況、顧客動向などを可視化するため、業務データベースやデータウェアハウスへ接続して利用されることがあります。
そのため、分析ツールそのものに侵入された場合、ツール内の情報だけでなく、接続先データベースへ影響が拡大する可能性があります。
今回の事案は、分析基盤を「閲覧用のツール」として扱うだけでは不十分で、接続先データベースへのアクセス権限も含めて管理する必要があることを示す事例です。
「取得したことを確認」であり、漏えい可能性の段階ではない
企業の情報漏えい公表では、
- 不正アクセスを確認
- 情報を閲覧された可能性
- 外部へ持ち出された可能性
- 外部取得を確認
では事実の確度が異なります。
今回、LEAN BODYは第三者が同社データベースから「お客様情報を取得したことを確認」としています。
そのため、単に「個人情報が漏えいした可能性がある」という段階よりも、第三者による情報取得が具体的に確認された事案として扱う必要があります。
一方、取得された情報がさらに外部サイトへ公開された、販売された、不正利用されたといった事実については、9月15日の公式発表からは確認できません。
Metabaseでは8月に重大なゼロデイ攻撃が発生
今回LEAN BODYが不正アクセスを受けたと公表したMetabaseでは、2026年8月に重大なセキュリティインシデントが発生しています。
Metabaseによると、8月3日、Metabase Cloudの顧客から通常業務時間外にAPIキーが作成されているとの報告を受けました。
調査したところ、同一IPアドレスから複数の顧客環境に対し、同じ順序でAPIを操作する異常なアクセスを確認しました。
Metabaseは攻撃の起点となるエンドポイントを特定してネットワークレベルで遮断し、その後、未知の脆弱性を利用して有効なセッションを生成できることを確認しました。
同社は修正をMetabase Cloudへ適用し、8月6日にセルフホスト環境向けの修正版も公開しました。
Metabaseは、この脆弱性について実際の攻撃で悪用されたことを確認しています。
CVE-2026-72898は認証不要のSQLインジェクション
Metabaseの8月の主要脆弱性にはCVE-2026-72898が割り当てられています。
GitHub Security Advisoryでは、この脆弱性をCriticalと評価しています。
攻撃者は認証されていない状態からSQLインジェクションを行い、Metabaseのアプリケーションデータベースで管理者権限を取得できる可能性があります。
管理者権限を取得すると、
- Metabaseの設定変更
- 接続先データベースの認証情報取得
- 接続先データベースで閲覧可能な情報へのアクセス
- データのエクスポート
などにつながる可能性があります。
これは、BIツールを経由して本来の業務データベースまで影響が及ぶ構造です。
CVSS 10.0、CISA KEVにも掲載
CVE-2026-72898はCVSS v4.0で10.0、CVSS v3.1でも10.0と評価されています。
CISAは2026年8月11日、同脆弱性をKnown Exploited Vulnerabilities Catalogへ追加しました。
KEV掲載は、単に攻撃コードが存在するという意味ではなく、実際の攻撃で悪用された証拠をCISAが確認した脆弱性であることを示します。
Metabase自身も実攻撃での悪用を確認しています。
影響を受けるバージョンと修正版はGitHub Security Advisoryで次のように示されています。
| 系列 | 影響を受けるバージョン | 修正版 |
|---|---|---|
| x.58 | x.58.0以上、x.58.24未満 | x.58.24 |
| x.59 | x.59.0以上、x.59.21未満 | x.59.21 |
| x.60 | x.60.0以上、x.60.17未満 | x.60.17 |
| x.61 | x.61.0以上、x.61.11未満 | x.61.11 |
| x.62 | x.62.0以上、x.62.9未満 | x.62.9 |
| x.63 | x.63.0以上、x.63.5未満 | x.63.5 |
その後Metabaseは追加のセキュリティ強化を進め、8月11日には複数の派生問題を修正した更新も公開しています。
関連:JPCERT/CC、MetabaseのSQLインジェクション 脆弱性 CVE-2026-72898に注意喚起 ゼロデイ悪用とPoC公開を確認
LEAN BODYの侵害をCVE-2026-72898と断定できない
時期と製品だけを見ると、LEAN BODYの公表はMetabaseで重大な脆弱性悪用が確認された直後です。
しかし、LEAN BODYの公式発表では、
- CVE番号
- Metabaseの利用バージョン
- 攻撃に利用されたエンドポイント
- SQLインジェクションだったか
- 認証なしで侵入されたか
は明らかにされていません。
したがって、
「LEAN BODYはCVE-2026-72898で侵害された」
と現時点で断定することはできません。
Metabaseには2026年8月にも複数のセキュリティ修正が公開されているため、具体的な脆弱性の特定にはLEAN BODYまたはMetabase側の追加情報が必要です。
Metabaseは8月27日に侵害状況を説明
Metabaseは8月27日、8月上旬に発生した脆弱性悪用について調査結果を公表しました。
同社によると、脆弱性はMetabase 0.58以降の環境に影響し、Metabase Cloudの顧客では3%未満が侵害されたとしています。
セルフホスト環境についても、インターネットからアクセス可能な環境の一部で侵害が確認されました。
この点は、セルフホスト型のBIツールを「社内ツール」と捉えていても、インターネットへ公開されている場合には外部攻撃の対象になることを示しています。
BIツールは接続先DBの権限が被害範囲を左右する
Metabaseなどの分析ツールでは、分析対象のデータベースへ専用アカウントを使って接続する構成が一般的です。
このとき、接続アカウントに広い権限を与えていると、BIツール侵害時の影響範囲も広がります。
例えば、
- 本来分析に不要な個人情報を閲覧できる
- 複数サービスのテーブルへアクセスできる
- 書き込みや更新権限まで持っている
- 本番データベース全体へ接続できる
といった構成では、分析ツールからの侵害が顧客データ全体へ波及する可能性があります。
読み取り専用アカウントであっても、必要以上のテーブルを参照できれば大量の情報流出につながります。
管理画面をインターネットへ公開する必要があるか確認
Metabaseの8月の脆弱性では、インターネットから到達可能な環境が攻撃対象になりました。
分析ツールの管理画面やBI基盤は、一般ユーザー向けWebサービスとは異なり、必ずしもインターネット全体からアクセス可能にする必要はありません。
企業では、
- VPN経由のみ許可
- 社内ネットワークからのみアクセス
- IPアドレス制限
- ゼロトラスト型アクセスプロキシ
- SSOとMFA
などで到達範囲を限定できます。
脆弱性が存在した場合でも、攻撃者がそもそも対象サービスへ到達できなければ、攻撃可能性を下げられます。
情報システム部門が確認したいポイント
Metabaseに限らず、BI・データ分析ツールを利用している企業では次の項目を確認できます。
- 利用中のMetabaseのバージョンを把握しているか
- ベンダーのセキュリティ更新を継続的に確認しているか
- インターネットからMetabaseへ直接アクセスできる状態になっていないか
- 管理画面へSSO・MFAを適用しているか
- 接続データベースごとに専用アカウントを発行しているか
- BIツール用DBアカウントを読み取り専用にしているか
- 分析に不要なテーブルへのアクセス権限を削除しているか
- 個人情報を含む列をマスキング・除外できるか
- データベース認証情報を適切にローテーションできるか
- BIツールからの大量データ取得やエクスポートを検知できるか
- 異常なAPIキー作成や管理者操作を監視しているか
- 脆弱性修正後も侵害済みを前提に認証情報を変更しているか
- Metabaseサーバーや接続先DBのログをフォレンジック調査できる期間保存しているか
特に、すでに脆弱性を悪用された可能性がある場合は、アップデートだけで対応を終えると、侵害後に取得された認証情報や作成されたAPIキーが残る可能性があります。
パッチ適用とあわせて、管理者アカウント、APIキー、セッション、データベース認証情報、外部連携の確認が必要です。
今後は取得情報の範囲と脆弱性特定が焦点
LEAN BODYの9月15日の公表では、第三者が顧客情報を取得したことまで確認されています。
今後の追加公表では、
- 対象人数・件数
- 取得された具体的な情報項目
- 対象期間
- 不正利用や二次被害の有無
- Metabaseの利用バージョン
- 悪用された脆弱性のCVE
- 侵害開始日時
- 接続先データベースへのアクセス範囲
- 認証情報やAPIキーの取得有無
- 個人情報保護委員会や警察への報告状況
- 再発防止策
が確認点になります。
今回の事案は、分析ツールの脆弱性が顧客データベースへのアクセスにつながった点で、BI基盤の権限設計と外部公開範囲を見直す材料になります。
企業の情報漏えい対策については、情報漏洩対策とは?企業が実施すべき原因別の予防策と発生時の対応でも整理しています。
出典
- 弊社が利用する分析ツールへの不正アクセスによるお客様情報の取得について(お詫び) – 株式会社LEAN BODY
- Security update available for Metabase – Metabase
- August 2026 Security Vulnerability: What happened? – Metabase
- SQL injection using an unauthenticated endpoint leading to admin access – GitHub Security Advisory
- Multiple vulnerabilities across query validation, permissions, and network exposure – GitHub Security Advisory
- Vulnérabilité dans Metabase CERTFR-2026-ALE-010 – CERT-FR
- CVE-2026-72898 – NVD
- Known Exploited Vulnerabilities Catalog – CISA
関連記事
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円
WelcomeHRを運営するワークスタイルテックが約15万人の個人情報漏洩を発表
福島県郡山市の委託先社員がマイナンバーカードの個人情報を私的に利用