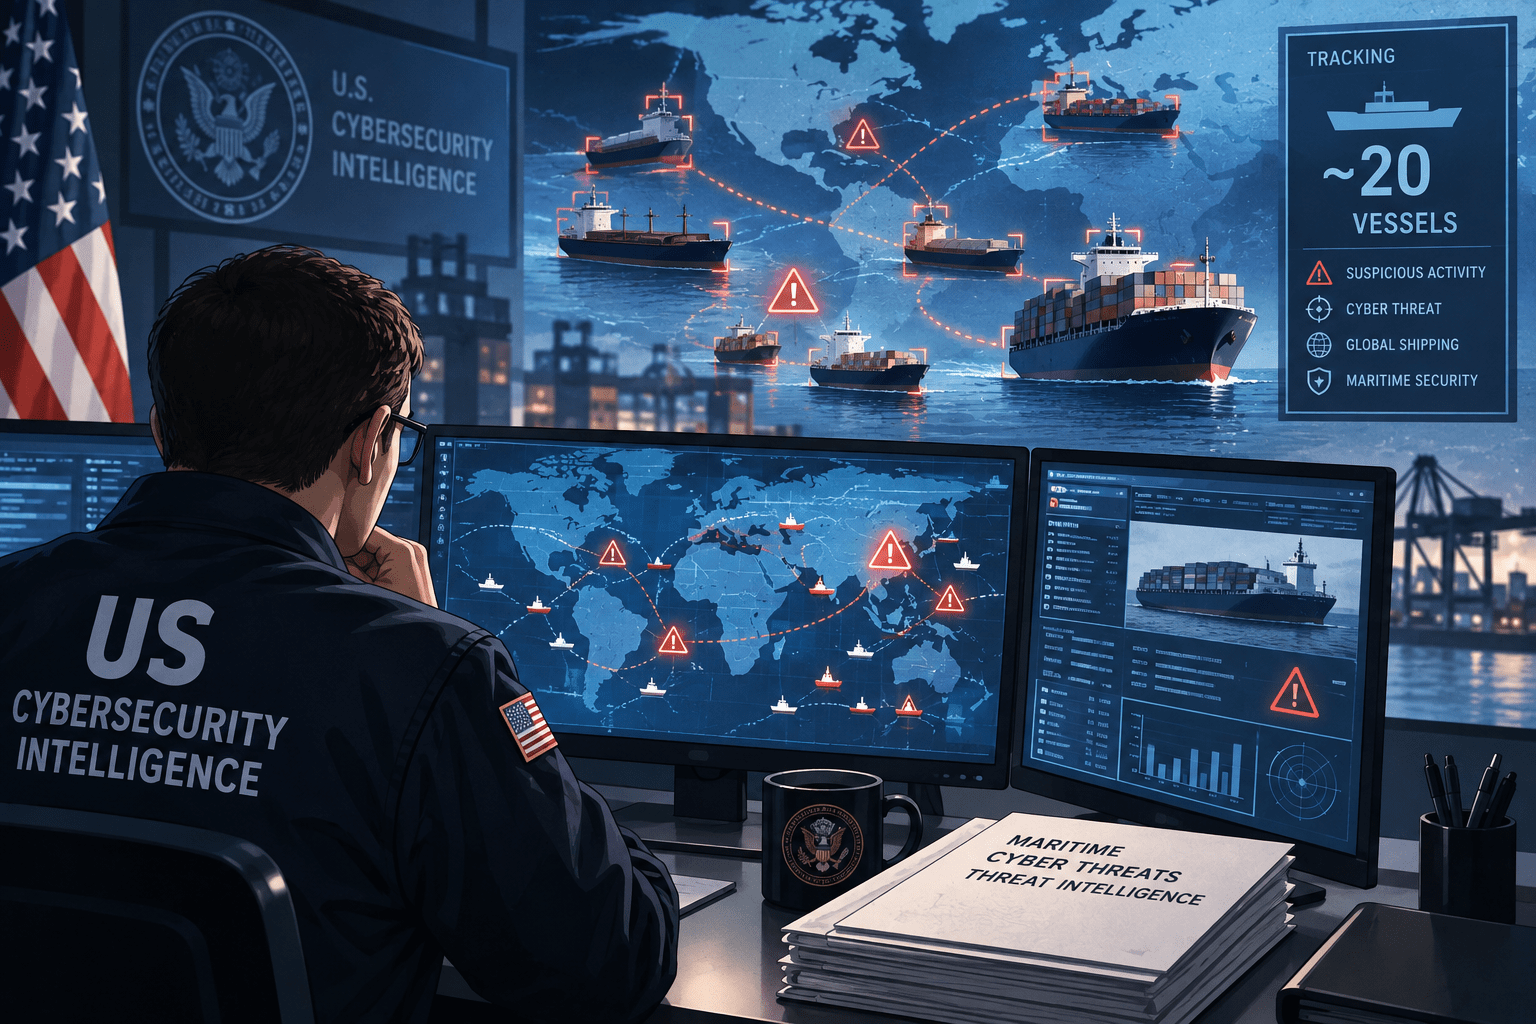
米政府機関が、世界各地を航行する20隻近い船舶へのサイバー脅威を追跡しているとBloombergが2026年9月16日、複数の米当局者の話として報じました。
共同声明では、船舶の運航停止、不安定化、乗組員への身体的危険、環境被害は確認されていないとしています。攻撃主体についても公表していません。
「約20隻」という対象船舶数は匿名の米当局者を情報源とした報道であり、2026年9月17日時点でUSCG、FBI、CISAの公開ページから同じ数字を確認できませんでした。本稿では、政府機関が確認した2隻への対応と、報道で明らかになった約20隻の監視情報を分けて整理します。
米国の船舶サイバー脅威対応のサマリー
確認できている内容:
- USCGとFBIは2026年8月21日と24日、米国へ向かう外国籍商船2隻へ合同で乗船しました。
- 2隻ではネットワークが侵害された兆候がありました。
- USCGのCyber Protection Team、法執行担当者、船舶検査官、FBI Cyber Action Teamなどが参加しました。
- 調査対象には船舶のOTとITが含まれました。
- 両機関は、運航停止、船体・運航の不安定化、乗組員への身体的危険、環境被害は報告されていないとしています。
- 攻撃主体は公表されていません。
- Bloombergは匿名の米当局者3人の話として、米政府が世界の20隻近い船舶へのサイバー脅威を追跡していると報道しています。
- Bloombergによると、USCGは対象船が米国の港へ入港する場合に事前通知を求めています。
- CISA当局者はBloombergに対し、8月下旬に複数の商船がサイバー攻撃の可能性がある事案に直面したものの、攻撃者が船舶そのものを制御した兆候はないと説明しています。
- USCGは2025年7月から、米海洋輸送システムに対する新しいサイバーセキュリティ規則を施行しています。
現時点で公表されていない、または一次情報で確認できない内容:
- 「約20隻」の具体的な船名
- 約20隻すべてでネットワーク侵害が確認されたか
- 各船舶の航路、積み荷、運航会社
- 攻撃主体
- 侵入経路
- 悪用された脆弱性
- マルウェアの種類
- 2隻以外で実際に船舶OTへ侵入されたか
- 攻撃が特定国家や現在の軍事・地政学的情勢と関係するか
| 項目 | 内容 |
|---|---|
| 報道日 | 2026年9月16日 |
| 対応機関 | USCG、FBI、CISA、DHS関連機関 |
| 公式に確認できる対象 | 外国籍商船2隻 |
| 乗船日 | 2026年8月21日、8月24日 |
| 場所 | メキシコ湾 |
| 確認された事象 | 2隻のネットワークに侵害の兆候 |
| 調査対象 | OT、IT |
| 運航への影響 | 報告なし |
| 乗組員への危険 | 報告なし |
| 環境影響 | 報告なし |
| 攻撃主体 | 公表されていません |
| 約20隻の監視 | Bloombergが匿名の米当局者3人の話として報道。公開された政府一次資料では同数を確認できず |
USCGとFBIが8月21日と24日に外国籍商船2隻へ乗船
USCGとFBIが報道各社へ提供した共同声明によると、両機関は8月21日と24日、メキシコ湾で米国へ向かっていた外国籍商船2隻へ「joint offshore security boardings」を実施しました。
乗船にはUSCGの法執行担当者、船舶検査官、Cyber Protection Team、FBI Cyber Action Teamなどが参加しています。
両船ではネットワークが侵害された兆候が確認されており、チームは船舶のOTとITについて包括的なサイバーセキュリティ調査を行いました。
USCGとFBIは、船長、乗組員、陸上側の事業者が対応に協力し、脅威の軽減を進めたとしています。
2026年9月16日時点では、運航停止、船舶の不安定化、乗組員への身体的危険、環境被害は報告されていません。
CISA当局者「攻撃者が船舶を制御した兆候はない」
Bloombergによると、CISA当局者は8月下旬、複数の商船がサイバー攻撃の可能性がある事案に直面したと説明しました。
一方、攻撃者が対象船舶そのものを制御した兆候はないとしています。
この点は、2隻への合同乗船後にUSCGとFBIが示した「運航上の混乱や船舶の不安定化は報告されていない」とする説明とも整合します。
ただし、侵害されたのが船内のどのシステムだったのか、ITだけだったのか、OTにまで侵入が及んでいたのかについて、詳細は公表されていません。
船舶では、メールや業務端末などのITと、推進・機関・貨物・航海などに関係するOTを分けて確認する必要があります。ネットワーク侵害の事実だけから、攻撃者がエンジンや航海システムを操作したと断定することはできません。
1隻は「VL Prosperity」と報道、USCG公式声明では船名非公表
CBS Newsや海運専門メディアは、8月21日に調査を受けた船舶の1隻をリベリア船籍の原油タンカー「VL Prosperity」と報じています。
同船の安全・技術管理を行う韓国のHMM Ocean Serviceは、USCGによる乗船があったことをメディアへの回答で認め、同船は通常運航に復帰したと説明しています。
一方、USCGとFBIの共同声明自体は2隻の船名を公表していません。
また、イランのメディアはVL Prosperityについて、通信断や機関室システムへの干渉があったと報じていますが、米当局は同内容を確認していません。
攻撃者が推進、冷却、燃料などのOTを操作したとの情報については、米政府による確認済み事実として扱うことはできません。
攻撃主体は未特定、国家関与も確認されず
USCG、FBI、CISAは、今回の船舶へのサイバー脅威について攻撃主体を公表していません。
一部報道では、米政府がイランとの関係を調べているとの情報もありますが、2026年9月17日時点で公式な帰属判断は確認できません。
特定国家の関与、攻撃グループ名、マルウェア、侵入経路についても公表されていません。
現在の地政学的緊張や過去の攻撃事例だけを根拠に、今回の事案を特定国家による攻撃と断定することはできません。
米沿岸警備隊は船舶・港湾のサイバー規制を2025年から強化
USCGは今回の事案以前から、海洋輸送システム(Marine Transportation System:MTS)のサイバーセキュリティ規制を強化しています。
2025年1月に公表した最終規則は同年7月16日に発効しました。
対象となる米国船籍の船舶、Outer Continental Shelf施設、Maritime Transportation Security Actの対象施設などには、段階的に次の対応が求められています。
- 報告対象となるサイバーインシデントをNational Response Centerへ報告
- 従業員向けサイバーセキュリティ教育
- Cybersecurity Officerの指定
- サイバーセキュリティ評価
- Cybersecurity Planの作成・提出
- IT・OTを含むサイバーリスクへの対応
USCGは外国籍船についても、Port State Controlでサイバーセキュリティ上の問題を確認する方針を示しています。
問題が重大な場合、是正要求だけでなく、船舶の拘留、入港拒否、Captain of the Portによる船舶移動の制限などにつながる可能性があります。
今回の2隻への合同乗船は、サイバーリスクを船内のIT問題だけではなく、港湾・航行・環境安全に関わる問題として扱っていることを示す事例です。
船舶ではIT侵害がOTリスクへ波及するかを確認する必要
現代の商船では、航海、機関管理、通信、貨物管理、保守などにデジタルシステムが使われています。
一方、船舶は10年以上運用されることも多く、古いOSや専用システムを短期間で更新できないケースがあります。衛星通信や陸上からのリモート保守、USBメモリなどの可搬媒体も利用されます。
海事サイバーセキュリティ企業CyberOwlは、過去の船舶監視でUSB経由とみられるPlugX系マルウェアを複数船から検知した事例を公表しています。同社は、船舶ではチャート更新や保守などで可搬媒体の利用を完全に排除することが難しい点も指摘しています。
今回の2隻についてUSBが侵入経路だったとの情報はありません。
ただし、船舶のサイバーインシデント対応では、インターネット側の境界だけでなく、IT/OT間の接続、可搬媒体、陸上からのリモート接続、保守事業者のアクセスを調査対象に含める必要があります。
海運・港湾事業者が確認したいポイント
今回の事案では侵入経路や具体的な攻撃手法が公表されていないため、特定の脆弱性や製品に限定した対策を示すことはできません。
船舶、海運、港湾、物流に関係する組織では次の項目を確認できます。
- 船内ITとOTのネットワークが必要な範囲で分離されているか
- IT側が侵害された場合にOTへの通信を遮断できるか
- 船舶から外部への通信を監視し、通常と異なる接続を確認できるか
- 衛星通信、VPN、リモート保守アカウントにMFAや接続元制限を適用しているか
- USBなど可搬媒体の利用ルールとマルウェア検査手順があるか
- 航海・機関・貨物システムのソフトウェアとファームウェアを資産管理しているか
- 船内のIT・OTログを陸上側でも保全できるか
- サイバーインシデント発生時に船長、運航会社、CSIRT、港湾当局へ連絡する手順があるか
- OTが利用できない場合に安全な手動運航・代替手順へ切り替えられるか
- 海外入港時に当局からサイバーセキュリティ調査を受ける場合の対応責任者を決めているか
船舶ではサイバーインシデントがシステム停止だけでなく、航行、安全、環境、物流へ影響する可能性があります。
今回の事案ではそうした物理的影響は確認されていませんが、USCGとFBIが船上でOT・ITを同時に調査した点は、海運事業者のインシデント対応でも両環境を一体で確認する必要性を示しています。
日本の海運関連事例としては、船舶燃料調達システムへの不正アクセスについて以下の記事で整理しています。
日本郵船、船舶燃料調達システムへの不正アクセスで個人情報漏洩の可能性
出典
- Final Rule: Cybersecurity in the Marine Transportation System – U.S. Coast Guard
- Cybersecurity in the Marine Transportation System – Implementation Timeline – U.S. Coast Guard
- Coast Guard Maritime Industry Cybersecurity Resource Center – U.S. Coast Guard
- US Tracking Cyber Threats Against Nearly 20 Ships Worldwide – Bloomberg
- Coast Guard, FBI board US-bound foreign ships in order to probe for cyberattacks – CyberScoop
- FBI and Coast Guard boarded US-bound oil tankers after signs the ships were hit with cyberattacks – Associated Press
- US Tracks Cyber Threats to Nearly 20 Ships – Briefs
関連記事
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?

