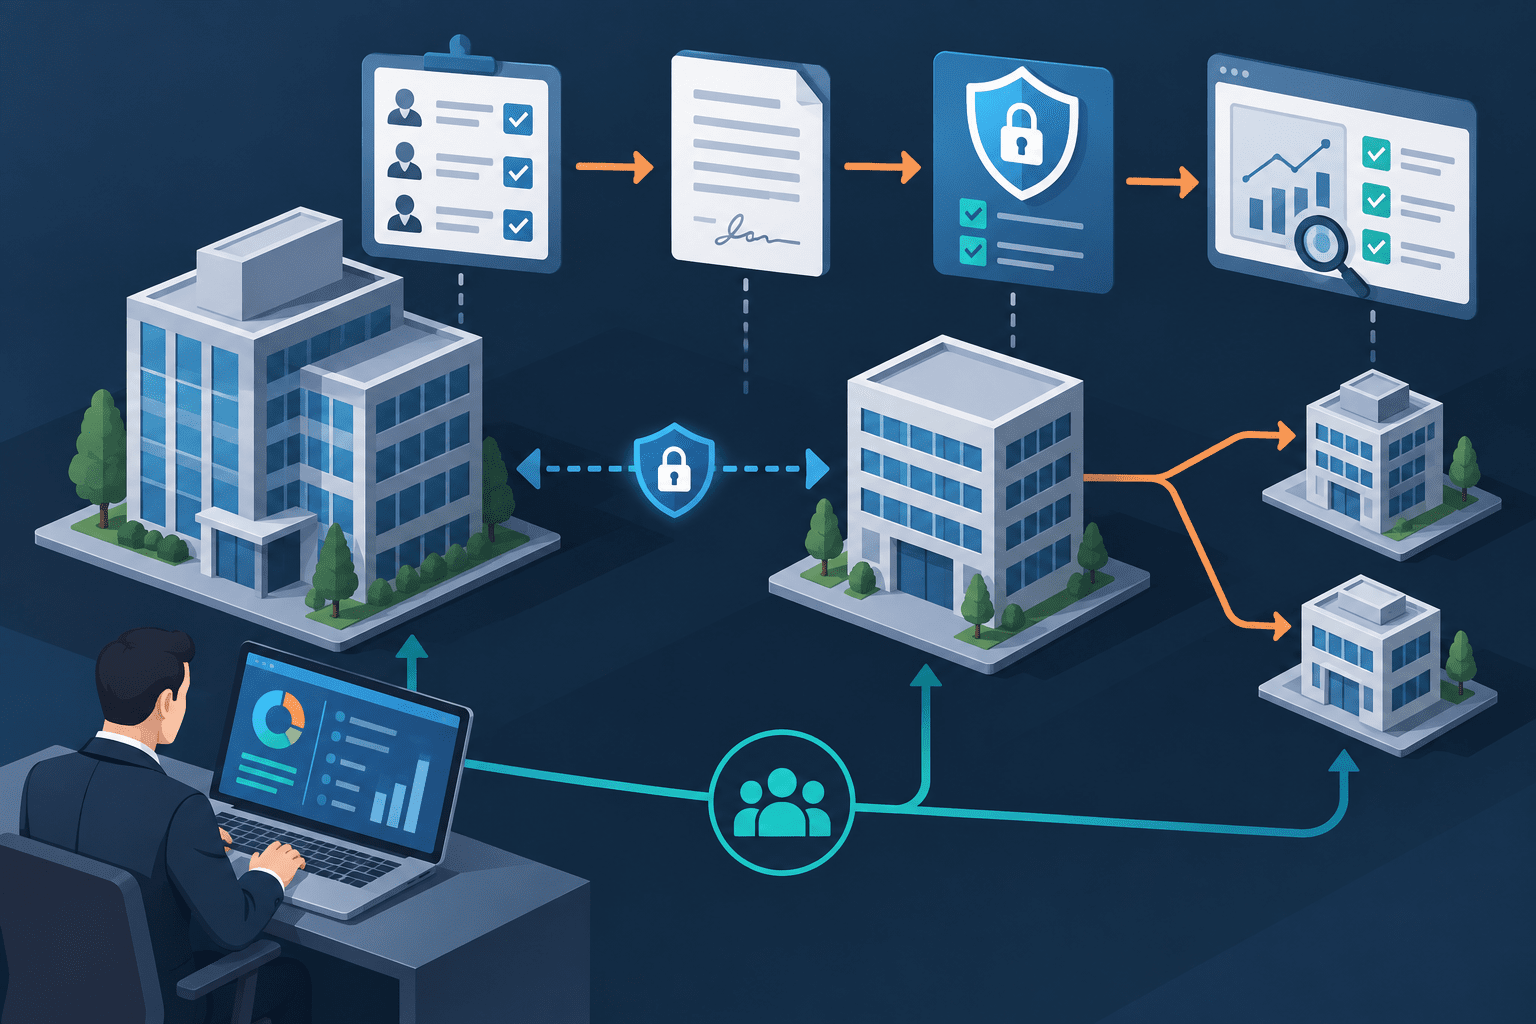
業務委託やSaaS利用では、自社の情報を委託先のシステム・従業員・再委託先が扱います。
そのため、委託先のセキュリティ管理は「セキュリティチェックシートを契約前に1回提出してもらうこと」では完結しません。
個人情報保護委員会のガイドラインは、個人データを委託する場合について、適切な委託先の選定、委託契約の締結、委託先における取扱状況の把握という3段階を示しています。再委託では、相手方、業務内容、データの取扱方法を把握し、必要に応じて承認や監査を行うことも求めています。
企業の情報システム部門では、これを「選定前→契約→利用中→再委託→終了」のライフサイクルへ落とし込みます。
委託先のセキュリティ管理とは
委託先のセキュリティ管理とは、自社のデータやシステムを扱う外部事業者について、事故が起きにくい管理状態を確認し、契約後も維持されているかを監督することです。
対象はシステム開発会社だけではありません。
- SaaS
- クラウド
- コールセンター
- 給与計算
- 物流・発送
- マーケティング
- 決済
- データ分析
- 採用・人事
- システム保守
- MSP・MSSP
- 再委託先
自社の情報を「渡している」「閲覧させている」「接続させている」事業者を対象にします。
個人情報保護法では委託元に監督が求められる
個人情報保護委員会のガイドラインでは、個人データの取扱いを委託する場合、委託先で適切な安全管理措置が講じられるよう必要かつ適切な監督を行う必要があるとしています。
具体的には次の3段階です。
| 段階 | 個人情報保護委員会が示す内容 | 企業の実務 |
|---|---|---|
| 選定 | 適切な委託先の選定 | セキュリティ評価、認証・監査報告、事故歴確認 |
| 契約 | 委託契約の締結 | 安全管理措置、報告、再委託、監査、削除を条文化 |
| 利用中 | 取扱状況の把握 | 定期監査、証跡確認、是正、契約見直し |
契約締結時に1回確認して終わるのではなく、利用中の状況を把握する点が中心です。
再委託は委託先任せにしない
個人情報保護委員会は、再委託が行われる場合、委託元が再委託先の相手方、業務内容、個人データの取扱方法について事前報告を受けたり、承認したりする方法を示しています。
さらに、委託先を通じた監査や必要に応じた直接確認により、再委託先でも安全管理措置が講じられているかを確認する考え方です。
委託先が「再委託しています」とだけ説明している状態では不十分です。
少なくとも次を把握します。
- 再委託先の企業名
- 所在国
- 担当業務
- アクセスできるデータ
- 利用するクラウド・SaaS
- 再々委託の有無
- 事故通知経路
- 契約終了後の削除方法
2026年度第1四半期、個人情報保護委員会は委託先監督も指導
個人情報保護委員会が2026年9月に公表した2026年度第1四半期の監視・監督状況では、民間事業者への指導・助言で「委託先に対する監督」も繰り返し指摘されています。
同じ資料では、既知脆弱性の放置、容易に推測できるID・パスワード、外部からの不正アクセス対策、アクセス者の識別と認証なども問題になっています。
委託先管理は契約書レビューだけではなく、委託先が実際にどの認証・脆弱性管理・アクセス制御を実装しているかを見る必要があります。
委託先管理の5段階
1. 委託する情報と権限を決める
まず、委託先へ何を渡すかを決めます。
- 顧客情報
- 従業員情報
- ソースコード
- APIキー
- 本番環境アクセス
- 管理者権限
- バックアップ
- 設計資料
- ログ
「業務上必要な情報だけ」を渡すのが原則です。
個人情報保護委員会も、委託業務に必要のない個人データを提供しないよう求めています。
2. 委託先を選定する
確認項目は、取扱う情報の機密性と業務の重要度で変えます。
高リスク業務では次を確認します。
- ISMS、SOC 2など第三者保証
- 脆弱性管理
- MFA
- 特権ID管理
- EDR
- ログ保存
- バックアップ
- インシデント対応
- データ保管国
- 再委託
- BCP
- 過去の重大インシデント
セキュリティチェックシートの作り方は、セキュリティチェックシートとは?目的や構成、評価項目の考え方を解説で整理しています。
3. 契約へ落とす
契約には、少なくとも次の論点を検討します。
- 目的外利用の禁止
- 秘密保持
- 安全管理措置
- 再委託の条件
- インシデント通知期限
- 調査協力
- ログ保全
- 監査権
- データの返却・削除
- 契約終了時のアカウント停止
- 法令・監督機関対応への協力
NDAだけでなく、業務委託契約、セキュリティ付属書、DPAなどに分ける方法もあります。
4. 利用中に監督する
契約後は、次を定期的に確認します。
- セキュリティ評価の更新
- MFA適用状況
- 重大脆弱性への対応
- 再委託先変更
- 管理者変更
- データ保管国変更
- インシデント発生
- 監査報告書の更新
- SLA違反
- 契約範囲外のデータ利用
年間チェックだけでなく、重大変更をトリガーに再評価する設計が必要です。
5. 契約終了時に権限とデータを消す
委託終了後にデータが残れば、攻撃対象も残ります。
確認するのは次です。
- アカウント停止
- VPN・SSO権限削除
- APIキー失効
- 共有リンク削除
- 本番・検証データ削除
- バックアップ残存期間
- PC・媒体返却
- 削除証跡
国内インシデントから見る委託先管理の落とし穴
LINEヤフー:委託先端末感染から共通基盤へ波及
LINEヤフーの2023年事案では、委託先企業の従業者PCのマルウェア感染を契機に不正アクセスが発生しました。
再発防止では、サプライヤ評価と案件リスク評価を導入し、評価完了前には委託契約・発注を進めない仕組みにしています。
関連記事:LINEヤフー、2023年不正アクセスの再発防止策を最終報告
大阪・関西万博:再委託先Microsoft 365へ不正アクセス
2026年には、大阪・関西万博の催事運営業務に関わる再委託先のMicrosoft 365へ不正アクセスが発生しました。
協会は、再委託先を含む安全管理措置、インシデント報告、不要な個人情報の廃棄状況を確認するとしています。
関連記事:大阪・関西万博、再委託先のMicrosoft 365へ不正アクセス
モリテックスチール:開発再委託先サーバーが侵害
モリテックスチールは2026年3月、システム開発を委託した事業者の再委託先サーバーが不正アクセスを受け、一部情報に外部アクセスの可能性があると公表しました。
3つの事例から見える「契約先より先」のリスク
セキュリティ対策Lab掲載事例を横断すると、委託先管理の難しさは「直接契約先の管理状況だけ見ても終わらない」点にあります。
| 事例 | 実際に問題が起きた場所 | 委託元が見るべき範囲 |
|---|---|---|
| LINEヤフー | 共通委託先・共有基盤 | 委託先端末、ネットワーク、認証基盤 |
| 大阪・関西万博 | 再委託先M365 | 再委託、認証、保管データ、終了後削除 |
| モリテックスチール | 再委託先サーバー | 開発データの所在、再委託の管理 |
「契約している会社」ではなく、「実際にデータへ触れる会社・人・システム」を管理対象にする必要があります。
海外ガイドラインではサプライチェーン全体をリスク管理する
NIST SP 800-161 Rev.1は、サイバーサプライチェーンリスクを、調達前から運用まで組織全体のリスク管理へ組み込む考え方を示しています。
NISTが問題としているのは、企業が購入・利用する製品やサービスについて、「どのように開発、統合、配備されているか」「どのようなセキュリティ手順で運営されているか」が見えにくくなることです。
日本の委託先監督も同様に、契約書だけでなく、委託先の実際の管理状態を把握する方向です。
委託先をリスク別に分類する
すべての委託先へ同じ100問のチェックシートを送ると、運用負荷が高くなります。
次のように分類すると管理しやすくなります。
| リスク | 例 | 管理レベル |
|---|---|---|
| 高 | 顧客DB、本番管理、決済、医療・金融情報 | 事前審査、証跡、監査、MFA、事故即時通知 |
| 中 | 社内SaaS、バックオフィス、限定的個人情報 | 標準評価、年次確認、再委託確認 |
| 低 | 公開情報のみ、個人データなし | 簡易評価、契約条件確認 |
判断軸は、情報の機密性だけではありません。
「停止したときの業務影響」「管理者権限を持つか」「他システムへ接続できるか」も含めます。
情報システム部門が確認したい委託先管理チェックリスト
- 委託先一覧を最新化しているか
- 再委託先を把握しているか
- 委託データの種類と件数を把握しているか
- MFAを管理者・外部ユーザーへ適用しているか
- 特権IDの利用履歴を確認できるか
- 重大脆弱性の修正期限を契約しているか
- EDR・ログ・バックアップの有無を確認しているか
- 事故通知を「速やかに」だけでなく時間で決めているか
- 重大事故時のフォレンジック協力を契約しているか
- 再委託先変更を通知・承認制にしているか
- 契約終了時の削除・権限停止を確認しているか
- 海外保管・国外からのアクセスを把握しているか
2026年7月に公布された改正個人情報保護法は、一部を除き公布から2年以内の政令で定める日に施行される予定です。9月時点では政令・規則・ガイドラインの整備が進められている段階のため、現行ガイドラインに基づく委託先監督を維持しつつ、改正対応の更新を確認する必要があります。