データ窃取・恐喝活動で知られるShinyHuntersが、ランサムウェア/恐喝グループCl0p(Clop)のTor上のデータリークサイトを侵害し、サイトを改ざんしたことが確認されました。
BleepingComputerは2026年9月19日、Cl0pのサーバーへShinyHuntersのメッセージを含むファイルがアップロードされ、その後リークサイト全体がShinyHuntersのロゴやメッセージへ置き換えられたことを直接確認しています。Reutersも9月21日、複数のセキュリティ研究者への取材を基に両グループ間の衝突を報じました。
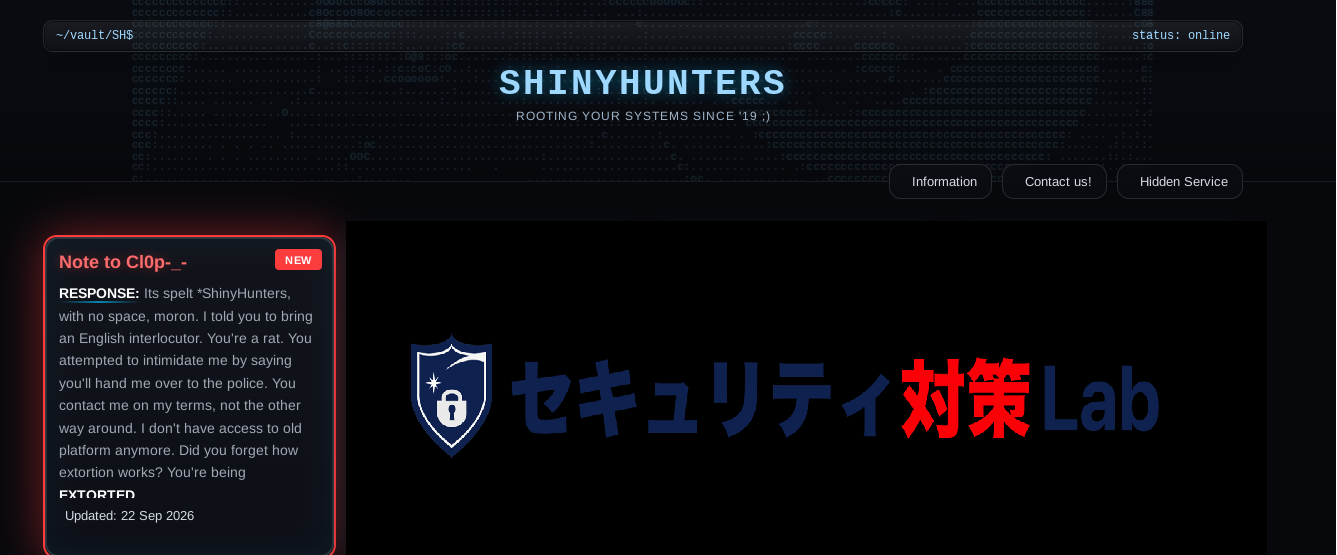
9月22日に取得されたShinyHunters側の画面では、Cl0pを恐喝対象として扱う「Note to Cl0p」が更新され、Cl0p側からの接触要求を拒否し、交渉方法をShinyHunters側が指定する内容が掲載されています。同日取得されたCl0pのリークサイト側では、ロシア語で「Расслабься, мы работаем над этим」(「落ち着け、こちらで対応中だ」の意)との短い表示が確認されました。
一方、ShinyHuntersはCl0pのソースコード、サーバーログ、Tor onion serviceの秘密鍵などを取得したと主張していますが、これらのデータ窃取は第三者によって確認されていません。
ShinyHuntersとCl0pの衝突のサマリー
確認できている内容:
- 9月18日から19日にかけて、Cl0pのTorリークサイトにShinyHuntersによるものとみられるファイルと改ざん画面が表示されました。
- BleepingComputerは、Cl0pのサーバーから当該ファイルを直接取得できたことと、サイト全体の改ざんを確認しています。
- ShinyHuntersはその後、自らのリークサイトでCl0pを恐喝対象として掲載しました。
- 9月21日、Cl0p側サイトにはShinyHuntersへ連絡を求める短いメッセージが表示されました。
- 9月22日に取得されたShinyHunters側画面では、Cl0pへの恐喝継続を示す更新が確認されました。
- 同日取得されたCl0p側画面では、ロシア語で「落ち着け、こちらで対応中だ」と読めるメッセージが表示されています。
現時点で未確認の内容:
- ShinyHuntersがCl0pのサーバー全体を掌握したとの主張
- Cl0pのソースコードやシステムログを取得したとの主張
- Cl0pのTor onion service秘密鍵を取得したとの主張
- Oracle E-Business Suite(EBS)攻撃でCl0pが得た支払情報をShinyHuntersが保有しているとの主張
- Cl0p侵害に使われた具体的なGrav CMS脆弱性
- Cl0pが9月22日時点でインフラを完全に奪還したかどうか
| 項目 | 内容 |
|---|---|
| 確認時期 | 2026年9月18日~22日 |
| 攻撃側 | ShinyHuntersを名乗るグループ |
| 対象 | Cl0pのTorデータリークサイト |
| 確認された事象 | ファイル配置、サイト改ざん、Cl0pへの恐喝メッセージ |
| ShinyHuntersの主張 | サーバーログ、ソースコード、Tor秘密鍵などを取得 |
| データ窃取の第三者確認 | 確認されていない |
| 侵入経路 | ShinyHuntersはGrav CMSの未認証ファイルアップロード脆弱性と主張 |
| 使用CVE | 特定できず |
| 9月22日の状況 | ShinyHunters側で恐喝継続、Cl0p側サイトにはロシア語の短文を確認 |
9月18日からCl0pのリークサイトが改ざん
BleepingComputerによると、最初に確認されたのはCl0pのTorサイトへ配置された小さなテキストファイルでした。
ファイルにはShinyHuntersを名乗るメッセージと同グループのリークサイトへの案内が含まれており、BleepingComputerはCl0pのサーバーから直接ダウンロードできたことを確認しています。
数時間後、Cl0pのリークサイト全体はShinyHuntersが使用するUmbreonのASCIIアートなどを表示するページへ変更されました。
この「ファイルがCl0p側から配信されていた」「リークサイトの表示が置き換えられた」という部分は外部から観測可能です。
一方、その改ざんがどこまで深いサーバー権限によって行われたのかは公開情報だけでは判断できません。
9月22日、ShinyHunters側ではCl0pへの恐喝を継続
セキュリティ対策Labが9月22日に取得したShinyHunters側の画面では、「Note to Cl0p」と題する項目が更新されています。
同画面では、Cl0p側から従来の連絡手段を使うよう求められたことに対し、ShinyHunters側は拒否する姿勢を示しています。
また、Cl0pに対して自らが恐喝を行っていることを明示し、連絡方法についてもShinyHunters側の条件に従うよう要求しています。
BleepingComputerが9月21日までに確認した内容では、ShinyHuntersは当初8桁規模の支払いを要求し、その後、Cl0pが応答しない24時間ごとに要求を増やすと表明していました。
さらに、2025年のOracle EBS恐喝キャンペーンでCl0pに支払ったとされる企業名、支払額、Bitcoinアドレスなどを公開すると脅しています。
これらはShinyHuntersによる主張であり、同グループが実際にその情報を取得していることは確認されていません。
Cl0p側サイトには「落ち着け、こちらで対応中」と表示
同じ9月22日に取得されたCl0p側サイトの画面では、白いページ上にロシア語で次の短文が表示されていました。
「Расслабься, мы работаем над этим」
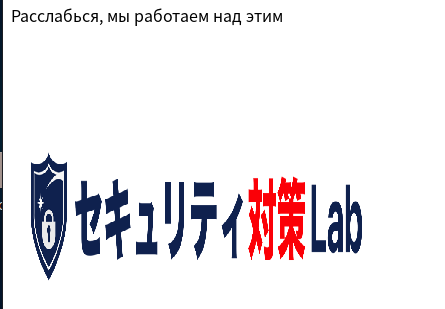
日本語では「落ち着け、こちらで対応中だ」といった意味です。
この画面から確認できるのは、Cl0pのリークサイトとしてアクセスされたページの表示内容です。
このメッセージをCl0pの運営者自身が投稿したのか、サイトを操作できる別の主体が投稿したのかまでは、画面だけでは確認できません。
9月21日には同サイト上で、Cl0p側からShinyHuntersへ連絡を求める英語メッセージが表示されたことをBleepingComputerや複数のセキュリティメディアが確認しています。
9月22日の表示は、その後さらにサイト内容が変更されたことを示しています。
「サーバー全体を掌握」「Tor秘密鍵を取得」はShinyHuntersの主張
ShinyHuntersはBleepingComputerに対し、Cl0pサーバーへの「full access」を得たと主張しています。
取得したとする情報には、
- Grav CMSのプラグイン
- ソースコード
- システムログ
/var/log配下のファイル- Tor onion serviceの秘密鍵
などが含まれます。
Tor onion serviceの秘密鍵を実際に取得していれば、Cl0pがサーバーを変更した場合でも同じonionアドレスを別インフラから提供できる可能性があります。
しかし、BleepingComputerが独立して確認できたのは、Cl0p側サーバーに置かれたファイルとサイト改ざんまでです。サーバーログ、ソースコード、秘密鍵の窃取については確認していません。
したがって、「Cl0pの全インフラがShinyHuntersに奪われた」「Cl0pメンバーのIPアドレスが特定された」といった内容は現時点では確定情報として扱えません。
Grav CMSの脆弱性を悪用したとの主張、使用CVEは特定できず
ShinyHuntersは侵入経路について、Cl0pサイトで使用されていたGrav CMSの「unauthenticated file upload vulnerability」を悪用したとBleepingComputerへ説明しています。
ただし、具体的なCVE番号は示されていません。
Gravでは2026年にも複数の脆弱性が修正されています。
GitHub Security Advisoryには、Grav 2.0.13未満に存在したZIPアップロードを利用するRCE「CVE-2026-72819」がありますが、この脆弱性は低権限のログイン済みユーザーを必要とします。
また、Grav Form Pluginには未認証利用者からのファイルアップロードを起点とする「CVE-2026-42845」が公開されていますが、特定のフォーム設定など条件があり、ShinyHuntersが今回利用した脆弱性だと確認する情報はありません。
このため、既知のGrav脆弱性を今回の侵入経路として結び付けることはできません。
発端とされるOracle EBSゼロデイを巡る主張
ShinyHuntersは今回の攻撃を、2025年のOracle E-Business Suiteを狙ったCl0pの恐喝キャンペーンを巡る対立への報復だと説明しています。
同グループは、Oracle EBS向けのエクスプロイトを自分たちが先に保有しており、Cl0pが無断で取得して攻撃へ使用したと主張しています。
Oracleは2025年10月4日、Oracle E-Business Suite 12.2.3~12.2.14に影響するCVE-2025-61882を緊急修正しました。認証なしでリモートコード実行につながるCVSS 9.8の脆弱性です。
OracleのIOCには、当時「SCATTERED LAPSUS$ HUNTERS」の名称を含むファイル名で流通したPoCのSHA-256も掲載されています。
ただし、Google Threat Intelligence Group(GTIG)は2025年の分析で、漏洩したエクスプロイトと実際のOracle EBS侵害で回収したアーティファクトに一部重複があるとしながらも、UNC6240(ShinyHunters)関連のアクターが当時の悪用活動へ関与したとは評価していません。
つまり、
- Oracle EBSのゼロデイ悪用とCl0pブランドの恐喝活動
- Scattered Lapsus$ Hunters名義でのPoC公開
- ShinyHuntersが「元々自分たちのエクスプロイトだった」とする主張
は、それぞれ確認レベルが異なります。
「Cl0pがShinyHuntersからゼロデイを盗んだ」ことは公的・独立調査で確認された事実ではありません。
関連:Oracle E-Business Suiteのゼロデイ攻撃-Google/Mandiantが実装手口と防御策を発表
Cl0p被害企業に二次恐喝の可能性、支払情報の流出は未確認
企業側で最も注意したいのは、ShinyHuntersがCl0pそのものだけでなく、Cl0pの過去の被害企業に関する情報を恐喝材料として挙げている点です。
ShinyHuntersは、Oracle EBSキャンペーンでCl0pへ支払った企業、金額、Bitcoinアドレスを公開すると主張しています。
実際にこうした情報を取得した証拠は現時点で公開されていません。
ただし、過去にCl0pと交渉した企業では、次のような二次的なリスクを想定できます。
- 過去の恐喝交渉記録が第三者へ渡る
- 支払いの有無や金額が公開される
- 当時使用した連絡先が別の恐喝に利用される
- Cl0pとのやり取りを知る人物を装った詐欺やなりすましが発生する
- 過去の侵害データが別の犯罪グループへ再流通する
現時点でShinyHuntersがこれらの情報を実際に保有しているとは確認できないため、過去のCl0p被害企業が直ちに情報流出したと判断する段階ではありません。
一方、Cl0pとの交渉や支払いに関係する履歴を持つ組織では、通常と異なる連絡、経営層への直接連絡、過去インシデントの具体情報を含む恐喝メールが届いた場合、今回の事案との関連を含めて確認できます。
関連:ハーバード大学、Oracle E-Business Suiteのゼロデイ攻撃による情報漏洩の有無を調査-Clopがリーク予告
関連:ランサムウェア グループ Clop、PTC製品の脆弱性を悪用しShell・GE・Philipsなど43組織を侵害と主張
CSIRT・情報システム部門が確認したいポイント
今回の事案は、攻撃グループ間の抗争だけでなく、過去に恐喝被害を受けた組織の情報が別の犯罪者へ移る可能性を示しています。
過去にCl0p関連インシデントへ対応した組織では、次の項目を確認できます。
- Cl0pとの連絡に使ったメールアドレスや担当者情報を整理する
- 過去の恐喝交渉に含まれた機密情報を確認する
- ShinyHuntersなど別名義からの再恐喝やなりすまし連絡を監視する
- 過去インシデントに関する不審メールを受信した場合、本文中の情報が公開情報か非公開情報かを切り分ける
- 支払い情報やウォレット情報が公開された場合の法務・広報・経営層への連絡手順を確認する
- すでに侵害されたデータについて「支払い後に削除された」と仮定せず、再公開・再流通を前提に影響評価を維持する
- 新たな恐喝を受けた場合は証拠を保全し、法執行機関やインシデント対応事業者へ相談する
また、ShinyHuntersやCl0pのリークサイトに掲載された主張だけで、自社や取引先の新たな侵害を確定しないことも必要です。
今回も、サイト改ざんは確認できる一方、「どのデータをどこまで取得したか」は攻撃者の自己申告が中心です。第三者検証、当事者企業の確認、ログなどを組み合わせて判断する必要があります。
出典
- Oracle Security Alert Advisory – CVE-2025-61882 – Oracle
- Oracle E-Business Suite Zero-Day Exploited in Widespread Extortion Campaign – Google Threat Intelligence Group / Mandiant
- Grav CMS vulnerable to remote code execution via .zip file upload / CVE-2026-72819 – GitHub Security Advisory
- Grav Form Plugin has an Anonymous Page Content Overwrite via Form File Upload filename Override / CVE-2026-42845 – GitHub Security Advisory
補足報道
- ShinyHunters hacks Clop leak site, threatens to extort ransomware gang – BleepingComputer
- Cybercrime feud erupts on dark web as notorious group claims hijack of rival’s website – Reuters
関連記事
 ランサムウェア グループ Qilinが食品スーパー「スーパーバリュー」へ不正アクセスによるサイバー攻撃を主張
 Anthropic、Claude Codeを悪用した大規模サイバースパイ活動を阻止-中国系 サイバー攻撃 グループか
 キヤノン、ハッカー グループ Clop(Cl0p)が米国子会社へサイバー攻撃を行ったと発表-Oracle EBSの脆弱性を悪用か
 岐阜県、学校間総合ネット・学校メールアカウントが不正アクセスされ迷惑メールの送信元に悪用
 総務省、Google・X・Metaなど5社に情プラ法違反で初の是正勧告-削除対応の公表義務で開示不備、Googleは42項目中22項目が不十分
 TOPPAN 海外子会社がランサムウェア 被害 一部 顧客 情報が流出の可能性
 日刊工業新聞社、旧サービス「ニュースウェーブ21」関連システムに不正アクセス 会社名・メールアドレスへの影響を調査中
 中国のハッカーが世界中にサイバー攻撃 Coathanger(コートハンガー)で2万台のFortiGateへ侵入
 ミズノの米国子会社へランサムウェア 攻撃 グループ「BianLian」が犯行声明

