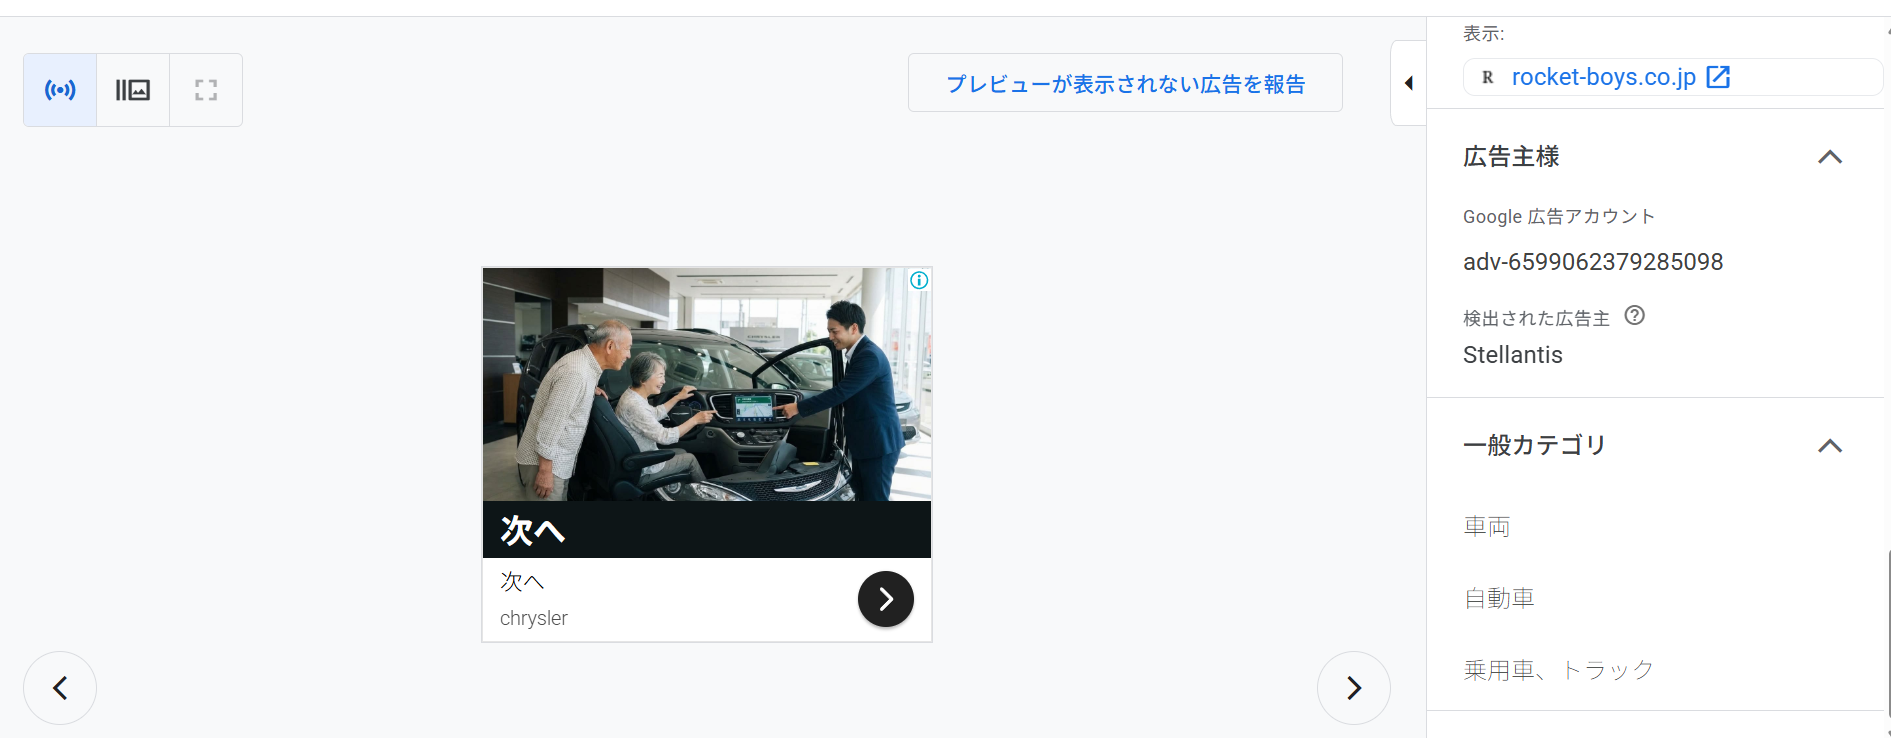
セキュリティ対策Labは2026年9月24日、Googleの広告管理画面で確認した、自動車の画像と「次へ」という文言を使った広告について、遷移先を確認する過程でMicrosoftを装う偽のセキュリティ警告を確認しました。
警告画面はWindowsのセキュリティ画面に似せたデザインで、システムへのアクセスを制限したと主張し、表示された電話番号への連絡を促していました。サポート詐欺の典型的な誘導に当たります。対象広告はブロックし、Googleへの報告も実施済みです。
画面に表示された番号へ電話せず、ブラウザを閉じてください。会社の端末で遭遇した場合は、普段利用している社内のIT窓口へ連絡してください。
今回確認した広告と偽警告のサマリー
- 広告には自動車を案内する場面の画像と「次へ」「chrysler」の文字が表示されていました。
- 広告管理画面の「検出された広告主」欄には「Stellantis」と表示されていました。ただし、この表示は同社による不正行為への関与を裏付けるものではありません。
- 確認先ではMicrosoftやWindowsの名称を使い、電話による問い合わせを繰り返し求める偽警告が表示されました。
- 警告内には「エラーコード:16JPSY7」と、ページからの離脱確認に見える表示がありました。
- 対象広告のブロックとGoogleへの報告は実施済みですが、Google側の審査結果や配信全体の停止は確認していません。
- 実際の広告配信範囲、被害件数、広告アカウントの侵害の有無、途中の通信経路は確認できていません。
| 項目 | 確認内容 |
|---|---|
| 確認日 | 2026年9月24日 |
| 確認経路 | 広告管理画面から対象広告の遷移先を確認 |
| 広告の外観 | 自動車の画像、「次へ」「chrysler」の表示 |
| 「Google 広告アカウント」欄 | adv-6599062379285098 |
| 「検出された広告主」欄 | Stellantis。画面上の表示であり、行為主体の特定ではありません |
| 偽警告を表示したホスト | stingray-app-q3qav[.]ondigitalocean[.]app |
| 偽警告の内容 | Windowsのセキュリティ画面を模倣し、電話連絡を要求 |
| 本媒体の対応 | 対象広告をブロックし、Googleへ報告済み |
※不審な接続先は誤アクセスを避けるため、ドットを「[.]」に置き換えています。
Microsoftを装うサポート詐欺の実例動画
自動車の画像と「次へ」で、ページ送りのボタンにも見える広告
対象の広告には、車内の設備を案内しているような人物の画像が使われていました。画像の下には大きな「次へ」の文字があり、さらに同じ文言と右向きの矢印が配置されています。具体的な商品説明よりも、先のページへ進む操作を促す構成です。
このような表示は、掲載位置によっては記事の続きを読むためのボタンと取り違える可能性があります。ただし、今回の資料は広告管理画面のプレビューであり、実際の記事内のどこに表示されていたか、読者が誤認してクリックしたかまでは分かりません。
IPAも、不審な広告に「次のページ」とだけ書かれ、ページ移動用のボタンに見えるものをクリックすると偽警告が表示される事例を紹介しています。今回の広告と同一の配信元と確認されたものではありませんが、利用者が注意したい表示の特徴は共通しています。
Windowsの画面を模倣し、電話へ誘導
確認先では、Windowsの設定画面に似せた背景に複数の表示が重なっていました。中央にはシステムへのアクセスを保護のため制限したというメッセージがあり、右側と下部にも電話を促す表示が置かれています。
また、画面上部には「あなたはサイトを離れていますか?」という離脱確認に見える表示がありました。添付資料だけでは、この部分がブラウザ標準の確認画面なのか、ページ側が似せて作ったものなのかは判断できません。
こうした表示は、端末で本当にウイルスが検出された証拠にはなりません。Microsoftは、正規のエラーメッセージに電話をかけるための番号を含めないと説明しています。企業名やロゴが表示されていても、画面に書かれた番号を正規の問い合わせ先と判断しないでください。
なお、今回確認できているのは電話を促す偽警告までです。電話後のやり取り、遠隔操作、金銭要求、情報流出がこの事例で発生したと確認したものではありません。
<!– 画像挿入:スクリーンショット 2026-09-24 150546.png 公開用には電話番号を中央・右側・下部の全箇所で隠し、ブックマーク等の不要な個人利用情報を除く。 画像に「偽の警告画面/電話しないでください」を明示する。 キャプション:確認先で表示された偽警告。Windowsの画面に似せ、電話による問い合わせを繰り返し促している。 –>
広告主名とURLから分かること、分からないこと
管理画面の「検出された広告主」欄にはStellantisと表示されていました。しかし、これだけで同社が偽警告への誘導を行った、広告アカウントが乗っ取られた、などと断定することはできません。
広告素材のリンクとして取得されたURLには、federation[.]chrysler[.]comというホストと、外部URLを値に持つInErrorResourceというパラメーターが含まれていました。その値に記載されていたホストはzyntekglobal-tracker[.]siteです。
一方、偽警告のスクリーンショットにあるアドレスバーには、stingray-app-q3qav[.]ondigitalocean[.]appと表示されています。
これは、取得されたリンクの文字列と、表示先の記録を整理したものです。途中でどのサーバーを経由したかを示す通信ログはなく、InErrorResourceが実際に転送に使われたか、特定のサイトに脆弱性があるかは確認していません。これらのドメインが登場することだけで、企業やサービス提供者が不正行為に関与したとは判断できません。
偽警告が出たときは、電話せずブラウザを閉じる
警告画面内の案内に従って、電話、アプリのインストール、遠隔操作の許可、支払いをしないでください。
Windowsでブラウザ内に偽警告が表示された場合、警察庁などが案内する終了方法は次のとおりです。
- 全画面表示になっている場合は、
Escキーを長押しし、表示されたブラウザ本体の閉じるボタンで終了します。ページ内に描かれた「×」とは区別してください。 - 閉じられない場合は、
Ctrl+Alt+Deleteからタスクマネージャーを開き、利用中のブラウザを選んで「タスクの終了」を実行します。ブラウザ内の未保存の入力内容が失われる場合があります。 - ブラウザを開き直した際に、直前のページを復元しないでください。同じ偽警告を再表示するおそれがあります。
会社の端末では社内の手順に従い、表示時刻、開いていたページ、電話や入力など実施した操作をIT窓口へ伝えてください。確認のために同じ広告をもう一度クリックする必要はありません。
情報システム部門は「表示だけ」と「操作した後」を分けて確認
社員から報告を受けた場合は、偽警告が表示されたことに加え、相手との接触や端末操作がどこまで進んだかを確認します。
| 社員の状況 | 初動で確認・対応する内容 |
|---|---|
| 警告が表示されただけ | ブラウザの終了を支援し、表示時刻や接続先を記録。偽警告の文言だけで感染と判断しない |
| 電話をかけた | 通話を終了し、伝えた情報や受けた指示、実施した操作を確認 |
| ソフトを実行した、遠隔操作を許可した | 通信を切断し、社内のインシデント対応担当へ連絡。実行履歴、遠隔接続、認証・通信ログを調査 |
| パスワード・認証コードを伝えた | 安全な別端末から該当アカウントの保護を実施。パスワード変更やセッション失効、サインイン履歴の確認を判断 |
| カード情報を伝えた、支払った | 社内担当者と連携し、カード会社・金融機関などの正規窓口へ速やかに連絡 |
調査が必要な端末を、社員の判断だけで初期化・削除しないよう案内しておくと、操作履歴などの確認に役立ちます。また、接続先の調査や遮断は今回確認されたホストを基準に検討し、共有ホスティングの親ドメインや、URLに登場した企業のドメインを一律に不正と扱わないでください。
広告を掲載するサイトの運営者は、広告管理画面から対象の広告やアカウントを確認し、必要に応じてブロックと報告を行えます。Googleへの報告と、自サイト側のブロックは別の対応であり、自サイトでの操作だけで広告ネットワーク全体から排除されたとは限りません。
社員教育では、広告の外観だけを見分ける訓練に加え、警告が表示された後に社内窓口へ連絡できる状態を整えてください。IPAの体験サイトで、実際の不審サイトへ接続せずに閉じ方を練習できます。
関連記事:サポート詐欺とは 手口・被害事例・電話してしまった場合の対処法
出典
- サポート詐欺の偽セキュリティ警告はどんなときに出るのか? – IPA
- テクニカル サポート詐欺を回避して Microsoft に知らせる – Microsoft
- サポート詐欺対策 – 警察庁
- サポート詐欺で表示される偽のセキュリティ警告画面の閉じ方 – IPA
- 会社や組織のパソコンにセキュリティ警告が出たら、管理者に連絡! – IPA
- 偽セキュリティ警告(サポート詐欺)対策特集ページ – IPA
- 詳細ビューで広告を確認する – Google AdSense ヘルプ
- 広告レビュー センターで広告を報告する – Google AdSense ヘルプ
関連記事
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?