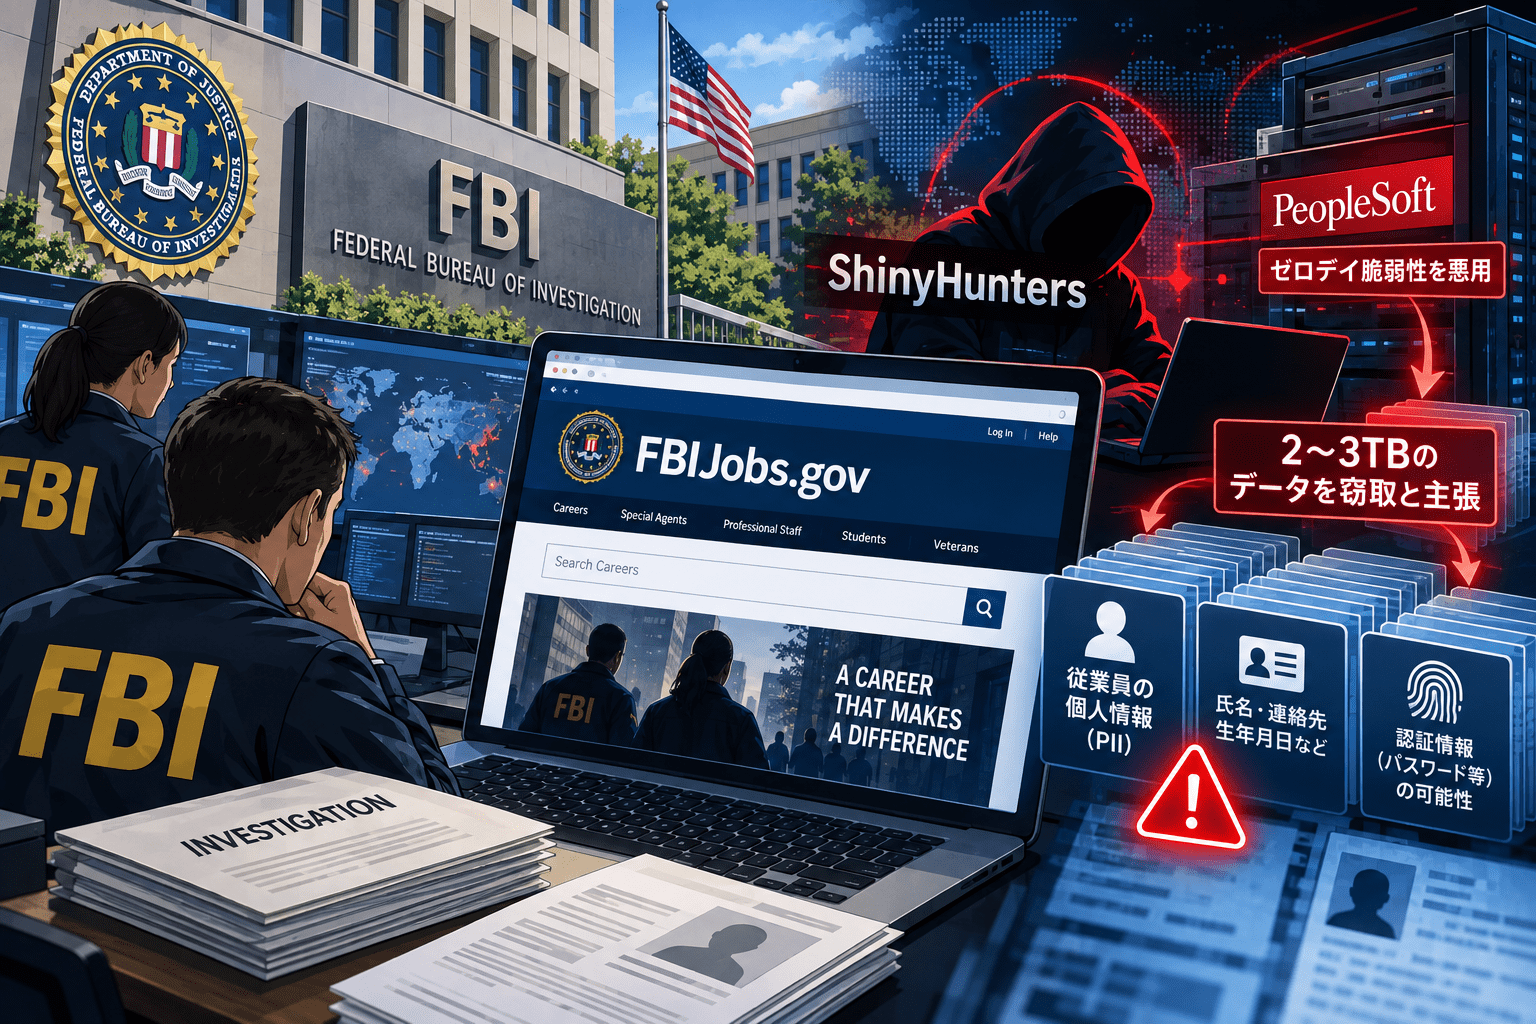
米連邦捜査局(FBI)は2026年9月23日、サイバー犯罪グループがFBIJobs.govポータルを不正アクセスし、FBI職員の個人識別情報(PII)へ影響を与えたと主張している件について、調査を進めていると発表しました。
恐喝グループShinyHuntersはBleepingComputerなどに対し、Oracle PeopleSoftの未修正ゼロデイ脆弱性を悪用してFBIの採用関連システムへ侵入し、FBI管理下のAWS GovCloudへ横展開したうえで、現職・元職員や応募者に関する2~3TBのデータを窃取したと主張しています。
ただし、FBIは侵害の起点がFBI側なのか第三者側なのかも含め調査中としており、PeopleSoftゼロデイ、AWS GovCloudへの横展開、2~3TBというデータ量、FBI内部サービスへの侵害はいずれも確認していません。Oracleも9月24日時点で、この件に対応する新たなPeopleSoftゼロデイのSecurity Alertを公表していません。
FBIJobs.gov侵害疑惑のサマリー
確認できている内容:
- FBIは2026年9月23日、FBIJobs.govポータルの侵害とFBI職員PIIへの影響を主張するサイバー犯罪グループについて調査中と発表しました。
- FBIは侵害の起点について、第三者サービス側かFBIの環境側かを含め「未確定」としています。
- FBIはFBIJobs.govを支える第三者プロバイダーと連携し、リスク低減を進めています。
- ShinyHuntersはFBIJobs.govへの攻撃を主張しています。
- BleepingComputerは、FBIJobs.govの応募用サイトがShinyHuntersのロゴとメッセージで改ざんされたとする画面を確認しています。
- FBIが2022年に公開したプライバシー影響評価では、FBIJobs.govとCandidate GatewayがAWS GovCloud上で稼働し、Oracle PeopleSoft HRS 9.2、Oracle Database 19c、Drupalを利用していると記載されています。
- 同資料では、Candidate Gatewayが氏名、住所、電話番号、メールアドレス、社会保障番号(SSN)、生年月日、市民権などの応募者PIIを扱うとされています。
- 2026年6月には、別のPeopleSoft脆弱性CVE-2026-35273がShinyHuntersによってゼロデイ悪用され、Oracleが緊急Security Alertを公開しています。
現時点で未確認の内容:
- 今回の初期侵入に新たなOracle PeopleSoftゼロデイが使われたか
- 新たなゼロデイにCVEが割り当てられているか
- FBIが利用していたPeopleSoftの実際のバージョン
- FBI管理下のAWS GovCloudへ横展開されたか
- 2~3TBのデータが実際に窃取されたか
- Criminal Justice、HR、Medlinkなどの内部サービスが侵害されたか
- FBI現職・元職員や応募者のPII・PHIがどの範囲で流出したか
- 約5,000件とされるサンプルデータがFBIシステムから取得されたものか
| 項目 | 内容 |
|---|---|
| FBI公式発表 | 2026年9月23日 |
| 対象 | FBIJobs.gov |
| FBIの確認状況 | サイバー犯罪グループの主張を受け調査中 |
| 侵害起点 | FBIまたは第三者プロバイダーを含め未確定 |
| 攻撃を主張するグループ | ShinyHunters |
| 攻撃者が主張する侵入経路 | 新たなOracle PeopleSoftゼロデイ |
| 攻撃者が主張する窃取量 | 2~3TB |
| 攻撃者が主張する影響 | 現職・元FBI職員、応募者、内部サービス |
| FBIによるデータ窃取確認 | なし |
| Oracleによる新ゼロデイ確認 | 9月24日時点でなし |
| 既知の直近PeopleSoftゼロデイ | CVE-2026-35273、CVSS 9.8、6月に修正済み |
| FBIJobs公式文書の構成 | AWS GovCloud、PeopleSoft HRS 9.2、Oracle Database、Drupal(2022年PIA) |
FBIは「侵害の起点は未確定」と説明
FBIの9月23日の声明は短いものですが、確認済み事項と未確認事項を分けるうえで重要です。
FBIは、サイバー犯罪グループがFBIJobs.govを侵害し、FBI職員のPIIに影響が及んだと主張していることを認識していると説明しました。
一方、侵害の起点については「第三者かFBIのエンタープライズ環境か、まだ確定していない」としています。
FBIは、FBIJobs.govを支える第三者プロバイダーと連携しながら、影響とリスクの低減を進めています。
このため、現時点で「FBI本体の内部ネットワークが侵害された」「FBI職員のPII流出が確定した」と表現することはできません。
ShinyHuntersは新たなPeopleSoftゼロデイによるRCEを主張
ShinyHuntersはBleepingComputerに対し、Oracle PeopleSoftに存在する新たな未修正ゼロデイ脆弱性を使い、9月21日夜にFBIシステムへ侵入したと主張しています。
同グループによると、この脆弱性はリモートコード実行(RCE)を可能にするもので、PeopleSoftを足掛かりとしてFBI管理下のAWS GovCloudへ横展開したとしています。
さらに、同じゼロデイをFortune 500企業を含む他組織にも使用していると主張しています。
ただし、9月24日時点で以下は確認できません。
- Oracleによる新たなSecurity Alert
- 新たなCVE番号
- 影響するPeopleSoft/PeopleToolsのバージョン
- ベンダーが確認した攻撃手法
- パッチや公式な回避策
Oracleが9月15日に公開したSeptember 2026 Critical Security Patch UpdateにはPeopleSoft向け16件の新規パッチが含まれていますが、今回ShinyHuntersが主張するゼロデイと関連するとの情報はありません。
したがって、既知の9月パッチを適用すれば今回の主張される脆弱性を防げる、と断定することもできません。
2~3TBのデータとFBI内部サービスへの侵害を主張
ShinyHuntersは、FBIから2~3TBのデータを窃取したと主張しています。
対象として挙げているのは、現職・元FBI職員、採用応募者、その他の内部記録です。
さらに同グループは、Criminal Justice、HR、MedlinkなどのFBI内部サービスにもアクセスしたと主張しています。
BleepingComputerは、ShinyHuntersから提供された2件のサンプルレコードについて、個人情報を公開せず紹介しています。同媒体はサンプルの真正性や取得元を独自確認できていないとしています。
一方、404 Mediaは約5,000件のFBI職員とされるレコードを受け取り、その一部について氏名と電話番号の組み合わせや司法省関係者との対応を確認したと報じられています。
これはサンプルの一部に現実の人物と一致する情報が含まれることを示す材料ですが、「FBIシステムから2~3TBが窃取された」ことの確認にはなりません。既存資料や別経路から収集した情報が混在している可能性も排除できません。
FBIJobs.govの応募システムはPIIを扱うとFBI自身が公表
FBIが2022年に公開した「Privacy Impact Assessment for FBIJobs.gov and FBI Candidate Gateway」は、FBI採用システムが扱うデータと構成を説明しています。
この資料によると、FBIJobs.govとCandidate Gatewayは、採用情報の閲覧、応募、応募者との連絡、FBI内部の採用処理を支えるシステムです。
Candidate Gatewayでは、応募者について次のようなPIIを扱うとされています。
- 氏名
- 住所
- 電話番号
- メールアドレス
- 社会保障番号(SSN)
- 生年月日
- 性別
- 市民権
- 退役軍人優遇に関する情報
- 採用応募書類や関連文書
同資料では、応募者が入力した情報は暗号化して一時保存され、応募完了後はFBI内部のHR Sourceへ転送されると説明しています。
このため、FBIJobs/Candidate Gatewayの侵害が確認された場合、一般的な採用サイトより機微度の高い情報が調査対象になります。
ただし、この資料は2022年時点のシステム説明です。2026年9月の実際の構成や保存データ範囲が同一であることまでは確認できません。
2022年資料ではAWS GovCloudとPeopleSoft HRS 9.2を使用
FBIの2022年PIAは、システム構成についても具体的に記載しています。
FBIJobs.govとCandidate GatewayはAWS GovCloud上の仮想マシンでホストされ、主要ソフトウェアとして以下を利用するとしています。
- Oracle PeopleSoft HRS 9.2
- Oracle Database 19c
- Drupal
また、Candidate GatewayとFBI内部のHR Sourceは、認定されたCross Domain Solutionを通じて情報をやり取りするとされています。
この公式資料は、ShinyHuntersが「PeopleSoft」「AWS GovCloud」と具体的な製品・環境名を挙げている背景を理解する材料になります。
一方、このアーキテクチャが2026年時点でもそのまま利用されているか、今回攻撃された環境がこの構成と一致するかはFBIが確認していません。
6月にもShinyHuntersがPeopleSoftゼロデイを大規模悪用
今回の主張を評価するうえで重要なのが、ShinyHuntersとPeopleSoftの過去の関係です。
Google Threat Intelligence Group(GTIG)とMandiantは2026年6月11日、ShinyHuntersとして追跡するUNC6240がOracle PeopleSoftを狙う攻撃を実施していたと公表しました。
攻撃は5月27日から6月9日に観測され、Oracleが6月10日に修正したCVE-2026-35273と一致していました。
CVE-2026-35273はPeopleSoft Enterprise PeopleTools 8.61と8.62に影響する認証不要のRCE脆弱性で、CVSS v3.1は9.8です。
Oracleが修正を公開する前から攻撃が観測されていたため、Googleはゼロデイとして悪用されたと評価しています。
Googleは100を超える組織に通知し、対象候補の68%が米国の高等教育機関だったとしています。
CISAも6月12日にCVE-2026-35273をKnown Exploited Vulnerabilities(KEV)へ追加しました。
セキュリティ対策Labでも6月に、ハッカーグループがOracle PeopleSoftへサイバー攻撃 100組織超から300インスタンスへ不正アクセスかとして整理しています。
ただし、今回ShinyHuntersがFBIへの侵入に使ったと主張しているのは「新たなゼロデイ」です。CVE-2026-35273をFBI侵害に使ったと確認されたわけではありません。
ShinyHuntersはFBIの5月注意喚起への「報復」と主張
今回の攻撃には、通常の金銭目的の恐喝とは異なる側面もあります。
ShinyHuntersは、FBIが2026年5月15日に公開した同グループに関するPublic Service Announcementの撤回や修正を要求し、今回の行動はその報復だと主張しています。
FBIの5月の注意喚起では、ShinyHuntersについて、大規模なデータ侵害と恐喝を行うグループと説明しています。
また、同グループが被害者や家族へ脅迫的なテキスト・電話を送り、場合によってはスワッティングを行うこと、実際以上のアクセス権や機密情報を保有していると主張する場合があると警告しています。
ShinyHuntersはこれらの記述を否定し、FBIに1週間以内の訂正・削除を要求しました。
BleepingComputerによると、ShinyHuntersは今回の要求について金銭目的ではないと主張しています。
この経緯は、攻撃者の発表内容をそのまま被害実態として扱わない必要性も示しています。FBI自身が5月の注意喚起で、同グループがアクセス範囲や保有情報を誇張する可能性を指摘しています。
Oracleは9月時点で新たなPeopleSoftゼロデイを公表していない
OracleはPeopleSoftを含む製品群について毎月または四半期ごとにセキュリティ更新を公開しています。
9月15日のCritical Security Patch Updateでは、PeopleSoft向け16件の新規セキュリティパッチを公開し、このうち4件は認証不要でネットワーク経由から悪用可能としています。
しかし、9月24日時点でOracleのSecurity Alert一覧には、FBI事件で主張されている新たなPeopleSoftゼロデイに対応する個別Alertは確認できません。
6月のCVE-2026-35273の際には、Oracleは通常の更新サイクルとは別にSecurity Alertを発行し、認証不要でRCEが可能として即時対応を求めました。
今回の脆弱性が実在する場合でも、現時点では製品バージョン、CVE、回避策、修正版が不明です。
PeopleSoft管理者が確認したいポイント
FBI事案のPeopleSoftゼロデイは未確認ですが、ShinyHuntersには6月にPeopleSoftのゼロデイを実際に悪用した実績があります。
PeopleSoftを運用する組織では、今回のFBI調査結果を待つだけでなく、現時点で確認できる防御状態を確認できます。
- Oracle September 2026 CSPUを含む最新セキュリティ更新の適用状況を確認する
- 6月のCVE-2026-35273対策が未適用でないか確認する
- サポート対象外のPeopleToolsバージョンをインターネット公開していないか確認する
- PeopleSoftのWeb層や管理用エンドポイントを外部へ直接公開していないか確認する
- WAF、リバースプロキシ、ネットワークACLで到達可能なエンドポイントを限定する
- WebLogicやPeopleSoftのアクセスログ、アプリケーションログ、OSログを保全する
- PeopleSoftサーバーから外部への不審な通信や、大容量のデータ転送がないか確認する
- 不審なJSPや未知のファイル、リモート管理ツールの追加がないか確認する
- PeopleSoftからAWS、Azure、内部ネットワークなどへ到達できる認証情報やロールを棚卸しする
- 人事システムからクラウドや他業務システムへ横展開できる経路を最小化する
- Oracleから新たなSecurity Alertが公開された場合に即日評価できる緊急パッチ体制を確認する
6月のShinyHunters攻撃では、PeopleSoftサーバー侵害後にリモート管理ツールを導入し、横展開やデータ窃取へつなげる活動が確認されています。
そのため、新たなCVEが公表されていない段階でも、PeopleSoftをインターネット公開している組織では「パッチ有無」だけでなく、すでに侵害されていないかをログとホストの双方で確認する必要があります。
FBI事案で今後確認したいポイント
FBIの調査は継続中です。
今後の更新で確認したいのは次の点です。
- FBIJobs.govの侵害自体が正式に確認されるか
- 侵害起点がFBI側か第三者プロバイダー側か
- Oracle PeopleSoftが実際の初期侵入経路だったか
- 新たなPeopleSoftゼロデイにCVEが割り当てられるか
- OracleがSecurity Alertまたは緊急パッチを公開するか
- AWS GovCloudへの横展開が確認されるか
- 2~3TBというShinyHuntersの窃取量が裏付けられるか
- FBI職員・応募者のPIIまたはPHIが実際に漏えいしたか
- 対象人数と情報項目
- FBIが影響を受けた個人へ通知するか
- ShinyHuntersが主張する他企業への同一ゼロデイ悪用が確認されるか
現時点で確定しているのは、FBIがFBIJobs.govをめぐる侵害主張とPIIへの影響について本格調査を開始していることです。最大2~3TBの窃取や新たなPeopleSoftゼロデイは、引き続き攻撃者側の主張として扱う必要があります。
関連記事:
- ハッカーグループがOracle PeopleSoftへサイバー攻撃 100組織超から300インスタンスへ不正アクセスか
- 日産北米、Oracle PeopleSoftゼロデイ攻撃で従業員の個人情報漏洩の恐れ
出典
- FBI Statement on Compromise of fbijobs.gov Portal and Alleged Impact to FBI Employee PII – Federal Bureau of Investigation
- Privacy Impact Assessment for FBIJobs.gov and FBI Candidate Gateway – Federal Bureau of Investigation
- ShinyHunters claims FBI hack, data theft in PeopleSoft zero-day breach – BleepingComputer
- ShinyHunters: Cyber Criminal Group Attacks Learning Management System – FBI Internet Crime Complaint Center
- ShinyHunters Targets Education Sector with Oracle PeopleSoft Exploit – Google Threat Intelligence Group / Mandiant
- Oracle Security Alert Advisory – CVE-2026-35273 – Oracle
- Oracle Critical Security Patch Update Advisory – September 2026 – Oracle
- Cybercriminal group claims it stole FBI personnel and applicant data – CBS News
関連記事
 くふうZaimで不正アクセス、14名の登録情報を書き換え 情報漏えい・不正ログインは確認されず
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性

