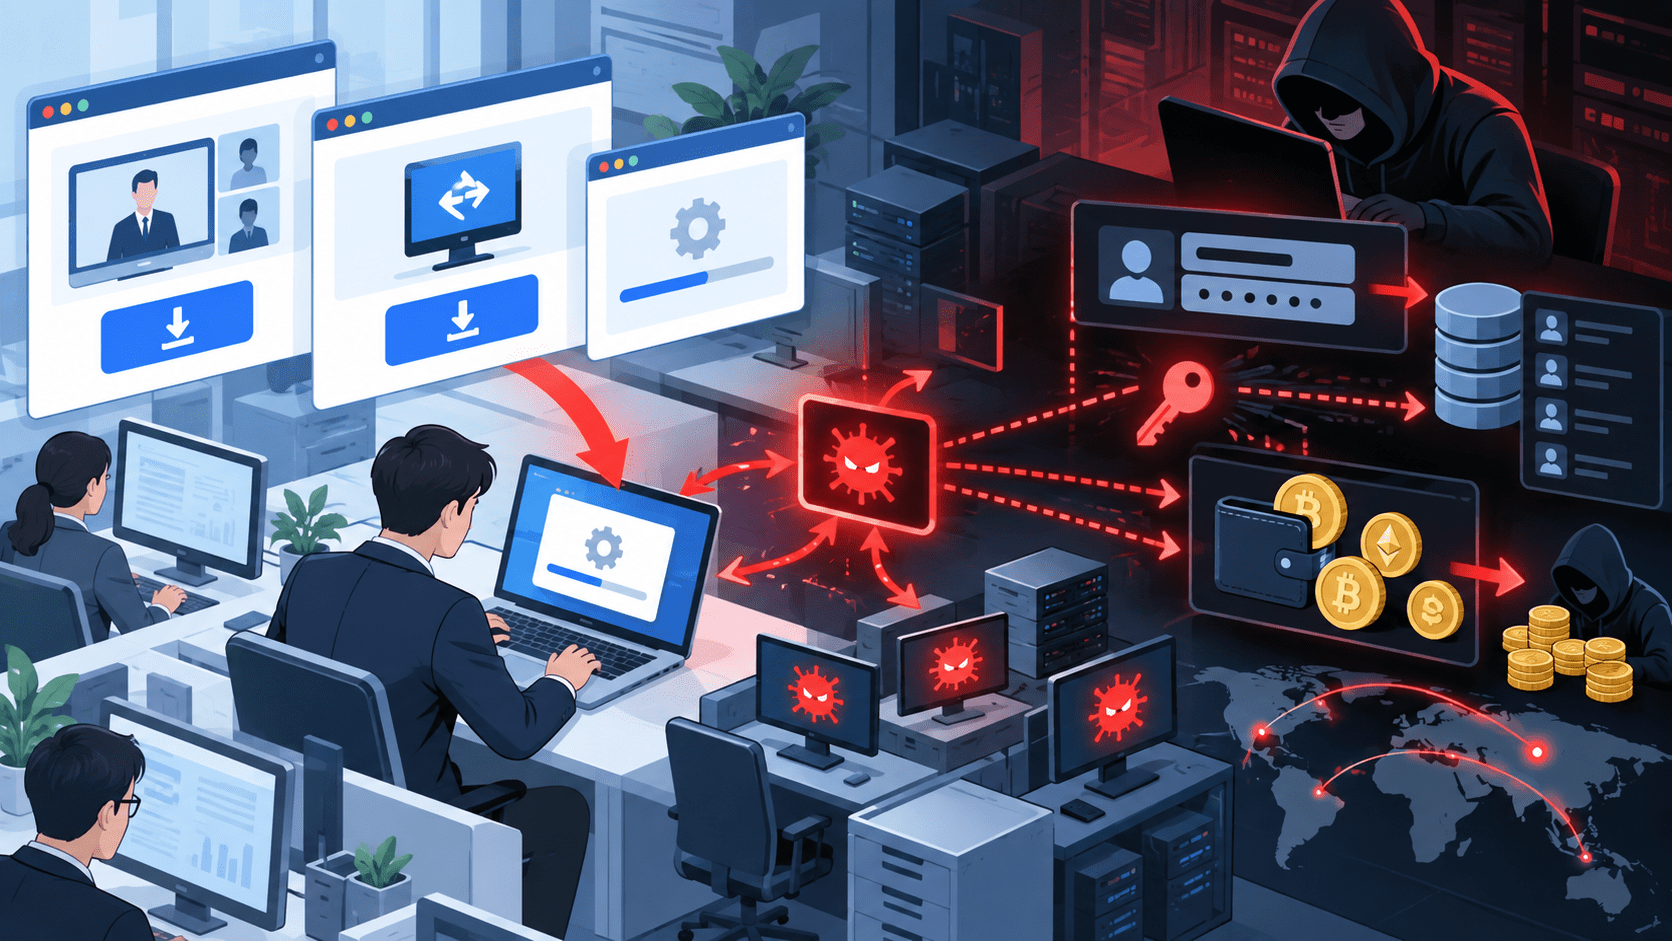
Cisco Talosは2026年7月16日、MobaXterm、Cisco Webex、Zoom、DBeaver、FACEITなど正規ソフトウェアを装った偽インストーラーを使い、遠隔操作型マルウェア「Starland RAT」などを配布する攻撃キャンペーンを公表しました。
Talosはこの攻撃者を「UAT-11795」として追跡しており、少なくとも2025年6月から活動している、金銭目的のロシア語話者とみられる脅威アクターと評価しています。
攻撃では、PythonベースのStarland RATに加え、PowerShellベースのC2インプラント「WLDR agent」、認証情報・暗号資産関連データを狙うCastleStealer、Remcos RATなどが使われています。
Talosの観測では感染は米国が中心で、ドイツ、ルーマニア、ベネズエラでも少数の潜在的影響が確認されています。日本国内での感染は、同社の公表内容では確認されていません。
なお、今回名前が挙がったMobaXterm、Webex、Zoom、DBeaver、FACEITそのものが侵害されたとする報告ではありません。攻撃者が正規ソフトを装ったトロイの木馬化インストーラーを用意し、利用者に実行させる手口です。
UAT-11795による偽インストーラー攻撃のサマリー
確認できている内容:
- Cisco Talosは2026年7月16日、UAT-11795の攻撃キャンペーンを公表しました。
- Talosは少なくとも2025年6月から活動しているとしています。
- 感染は米国で多く観測されています。
- ドイツ、ルーマニア、ベネズエラでも潜在的な影響が確認されています。
- 偽装対象にはMobaXterm、Cisco Webex、Zoom、DBeaver Community Edition、FACEITがあります。
- Pythonベースの遠隔操作型マルウェア「Starland RAT」が使用されています。
- PowerShellベースのC2インプラント「WLDR agent」も確認されています。
- CastleStealerやRemcos RATを追加ペイロードとして使うケースも確認されています。
- 攻撃者は認証情報や暗号資産ウォレット関連情報を狙っています。
- Starland RATは侵害端末に継続的に接続し、追加ペイロードを実行できる機能を持ちます。
- Talosは初期侵入でClickFix型のソーシャルエンジニアリングが利用された可能性があるとしています。
- 日本での感染はTalosの公表範囲では確認されていません。
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年7月16日 |
| 調査機関 | Cisco Talos |
| 攻撃者 | UAT-11795 |
| Talosの評価 | ロシア語話者、金銭目的 |
| 活動確認 | 少なくとも2025年6月から |
| 主な感染地域 | 米国 |
| その他の潜在的影響 | ドイツ、ルーマニア、ベネズエラ |
| 偽装ソフト | MobaXterm、Webex、Zoom、DBeaver、FACEIT |
| 主なマルウェア | Starland RAT |
| 追加ツール | WLDR agent、CastleStealer、Remcos RAT |
| 主な目的 | 認証情報、暗号資産関連情報の窃取、端末への継続アクセス |
| 初期侵入 | ClickFix型手法の可能性 |
| 日本への影響 | Talosは公表していません |
MobaXterm・Webex・Zoomなど5種類のソフトを装う
Cisco Talosが確認した偽インストーラーには、次のソフトウェアを装ったものがありました。
| 偽装されたソフト | 用途 |
|---|---|
| MobaXterm | SSH、リモートデスクトップ、ネットワーク管理 |
| Cisco Webex | Web会議・コラボレーション |
| Zoom | Web会議 |
| DBeaver Community Edition | データベース管理・SQLクライアント |
| FACEIT | オンラインゲームプラットフォーム |
開発者向けツール、IT管理ツール、Web会議ソフト、ゲーム関連ソフトと対象が広く、Talosは特定業界だけを狙った攻撃ではなく、複数の利用者層を狙う機会的・大量配布型のモデルである可能性を指摘しています。
企業利用で特に注意したいのは、MobaXtermやDBeaverのようにIT管理者・開発者が利用する可能性があるソフトです。
管理者権限やデータベース接続情報を持つ端末で感染した場合、一般ユーザー端末より後続被害が大きくなる可能性があります。
正規ソフトが侵害されたのではなく「偽インストーラー」
今回の攻撃は、MobaXtermやZoomなどの公式配布ファイル自体が改ざんされたサプライチェーン攻撃として公表されたものではありません。
攻撃者は、正規ソフトのインストーラーを装った悪意あるパッケージを作成していました。
したがって、
- Zoomが侵害された
- Webexの公式インストーラーにマルウェアが混入した
- DBeaverの公式配布サーバーが改ざんされた
という事案ではありません。
利用者が正規のベンダーサイト以外からソフトウェアを入手した場合や、攻撃者に誘導されて偽インストーラーを実行した場合に感染する構造です。
過去にも、検索広告や偽配布サイトを利用して正規ソフトに見せかけたマルウェアを配布する事例が確認されています。セキュリティ対策Labでは、偽のMicrosoft Teamsインストーラーを使うマルバタイジング攻撃でも同様の配布手法を整理しています。
初期侵入にはClickFixが使われた可能性
Cisco Talosは、UAT-11795が初期アクセスにClickFix型のソーシャルエンジニアリングを利用した可能性があるとしています。
ClickFixは、Webサイト上で、
- エラーが発生した
- 認証が必要
- ソフトウェアを修復する必要がある
- 特定のコマンドを実行する必要がある
などと表示し、利用者自身に操作を行わせる手口です。
Talosが分析した攻撃では、最初に悪意あるHTAファイルが実行され、その後、偽インストーラーが端末へダウンロードされる多段構成が確認されています。
ただし、Talosは初期アクセスについて「potentially」「likely」と表現しており、すべての感染がClickFixから始まったと確定しているわけではありません。
偽インストーラーからStarland RATを展開
偽インストーラーはNSIS(Nullsoft Scriptable Install System)を利用して作られていました。
内部にはPython実行環境とコンパイル済みのPythonローダーが含まれており、このローダーからStarland RATが実行されます。
利用者から見ると「ソフトウェアをインストールしている」ように見える一方、バックグラウンドでは遠隔操作型マルウェアが展開される構造です。
Starland RATはWindows向けに設計されており、Talosは次の機能を確認しています。
- 端末情報の収集
- セキュリティ製品の確認
- Active Directory環境の確認
- スクリーンショット取得
- 暗号資産ウォレットの探索
- C2サーバーとの通信
- 追加ペイロードの受信・実行
- 端末上での継続的な遠隔操作
具体的な実行コードや攻撃コマンドについては本記事では掲載しません。
RATの仕組みや企業での感染リスクは、RAT(Remote Access Trojan)とはで整理しています。
認証情報・暗号資産ウォレットを狙う
Cisco Talosによると、UAT-11795は被害端末の認証情報や暗号資産関連データを主な標的としています。
Starland RATは端末上の暗号資産ウォレットやブラウザ拡張機能を探索し、端末情報とともに攻撃者側へ送信する機能を持ちます。
さらに、Starland RATを入口として追加マルウェアを実行できます。
Talosは、
- CastleStealer
- Remcos RAT
- WLDR agent
の展開を確認しています。
CastleStealerは認証情報、暗号資産ウォレット、Telegram、ブラウザデータなどを狙う情報窃取型マルウェアです。
Remcosは遠隔操作機能を持つRATで、正規のリモート管理用途にも利用される一方、攻撃者による不正操作でも悪用されています。
WLDRはPowerShellベースのC2インプラント
TalosはStarland RATとは別に、これまで文書化されていなかったPowerShellベースのC2フレームワークを確認し、「WLDR C2」として追跡しています。
WLDR agentには、
- 暗号化された通信
- 端末情報の収集
- C2への再接続
- タスクのキュー管理
- 追加PowerShellペイロードの実行
などの機能があります。
メモリ上で動作する構成を取り、攻撃者が侵害端末へ継続的に指示を送れるようになっています。
TalosはStarland RATから追加処理としてWLDRを展開するケースを確認しており、最初のRAT感染だけで侵害が完了するのではなく、その後も攻撃者が機能を追加できる構成です。
Polygonのスマートコントラクトを予備C2として利用
Starland RATでは、通常のC2サーバーへ接続できない場合に備え、Polygonブロックチェーン上のスマートコントラクトから予備の接続先情報を取得する仕組みも確認されています。
これは、特定のC2ドメインを遮断されても別の接続先を取得できるようにするための耐障害化です。
ブロックチェーン自体を攻撃しているわけではなく、公開されたスマートコントラクトを「次のC2の場所を知らせる仕組み」として悪用しています。
企業側では単一のドメインをIOCとして遮断するだけでは、攻撃者が代替C2へ移行するケースを取りこぼす可能性があります。
米国中心、日本での感染はTalosの公表範囲では未確認
Talosのテレメトリでは、感染は米国で最も多く観測されています。
また、C2ドメインのパッシブDNS情報を基に、ドイツ、ルーマニア、ベネズエラでも少数の潜在的影響を確認しています。
一方、日本は対象地域として挙げられていません。
そのため、
「UAT-11795が日本企業を攻撃している」
「日本国内ですでにStarland RATの感染が拡大している」
とする一次情報は、今回のCisco Talosの調査からは確認できません。
ただし、Zoom、Webex、MobaXterm、DBeaverはいずれも日本企業でも利用されるソフトウェアです。偽インストーラーという攻撃手法自体は地域に依存しないため、ソフトウェアの配布元管理は国内企業でも確認対象になります。
情報システム部門が確認したい対策
今回の攻撃では、脆弱性を直接悪用して侵入するのではなく、利用者自身に偽インストーラーを実行させる点がポイントです。
ソフトウェアの入手先を公式サイト・管理配布に限定する
業務端末で利用するソフトウェアは、
- Microsoft Intune
- MDM
- ソフトウェア配布システム
- 社内ポータル
など、管理された配布経路を利用します。
利用者が検索エンジンから個別にインストーラーを探す運用を減らすことで、偽配布サイトやマルバタイジングからの感染機会を抑えられます。
インストーラーの署名・ハッシュ・配布元を確認する
ソフト名やファイル名だけでは正規性を判断できません。
IT管理者が導入する場合は、
- ダウンロードしたドメイン
- デジタル署名
- 署名者
- ベンダーが公開するハッシュ
- ファイルの作成元
を確認します。
「ZoomInstaller.exe」「WebEx_Client.exe」など正規らしいファイル名であっても、それだけでは安全性を確認できません。
ClickFix型の操作を禁止する
Webページ上で、
- Windowsの「ファイル名を指定して実行」を開く
- PowerShellやコマンドプロンプトを起動する
- クリップボードからコマンドを貼り付ける
よう指示された場合は、原則として実行しないルールを周知します。
ソフトウェア更新やWeb会議への参加に、ブラウザ上の指示に従って任意のシステムコマンドを実行する必要は通常ありません。
開発者・IT管理者端末は一般ユーザー端末と分ける
今回偽装されたMobaXtermやDBeaverは、IT管理者や開発者が使用することがあります。
これらの端末には、
- SSH秘密鍵
- データベース認証情報
- クラウド管理情報
- VPN認証情報
- Git認証情報
などが保存されている可能性があります。
管理用端末と一般業務端末を分け、ソフトウェアの自由インストールを制限することで、感染時の影響範囲を縮小できます。
EDRでは「マルウェア名」より実行の連鎖を見る
Starland RATのような攻撃では、ファイル自体のシグネチャだけでなく、
- ブラウザから取得した不審なインストーラー
- HTAやスクリプトの起動
- インストーラーからPythonやPowerShellが起動
- 新規の自動実行設定
- 不審なC2通信
- 端末情報・ウォレット情報の探索
といった挙動の連鎖を確認します。
EDRを導入している企業では、検知製品だけでなく、誰がアラートを確認し、端末隔離や認証情報失効まで進めるかを確認する必要があります。
Starland RAT感染が疑われる場合の確認
Cisco Talosは調査レポートとIOC情報を公開しています。
自社端末で偽インストーラーを実行した可能性がある場合は、
- 当該端末をネットワークから隔離
- EDR・Windowsイベントログを保全
- インストーラーの入手元を確認
- 不審な自動実行・スケジュールタスクを調査
- 認証情報を別の安全な端末から変更
- SSH鍵・APIキー・クラウドトークン等を必要に応じて失効
- 当該端末からアクセス可能だったシステムのログを確認
します。
IT管理者や開発者の端末だった場合は、端末単体の駆除だけでなく、その端末が保持していた認証情報が他システムへ悪用されていないかまで確認します。
出典
関連記事
 Webカメラが中東有事の支援基盤に-Webカメラへハッキングし物理的な戦果確認や攻撃対象選定に利用
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性