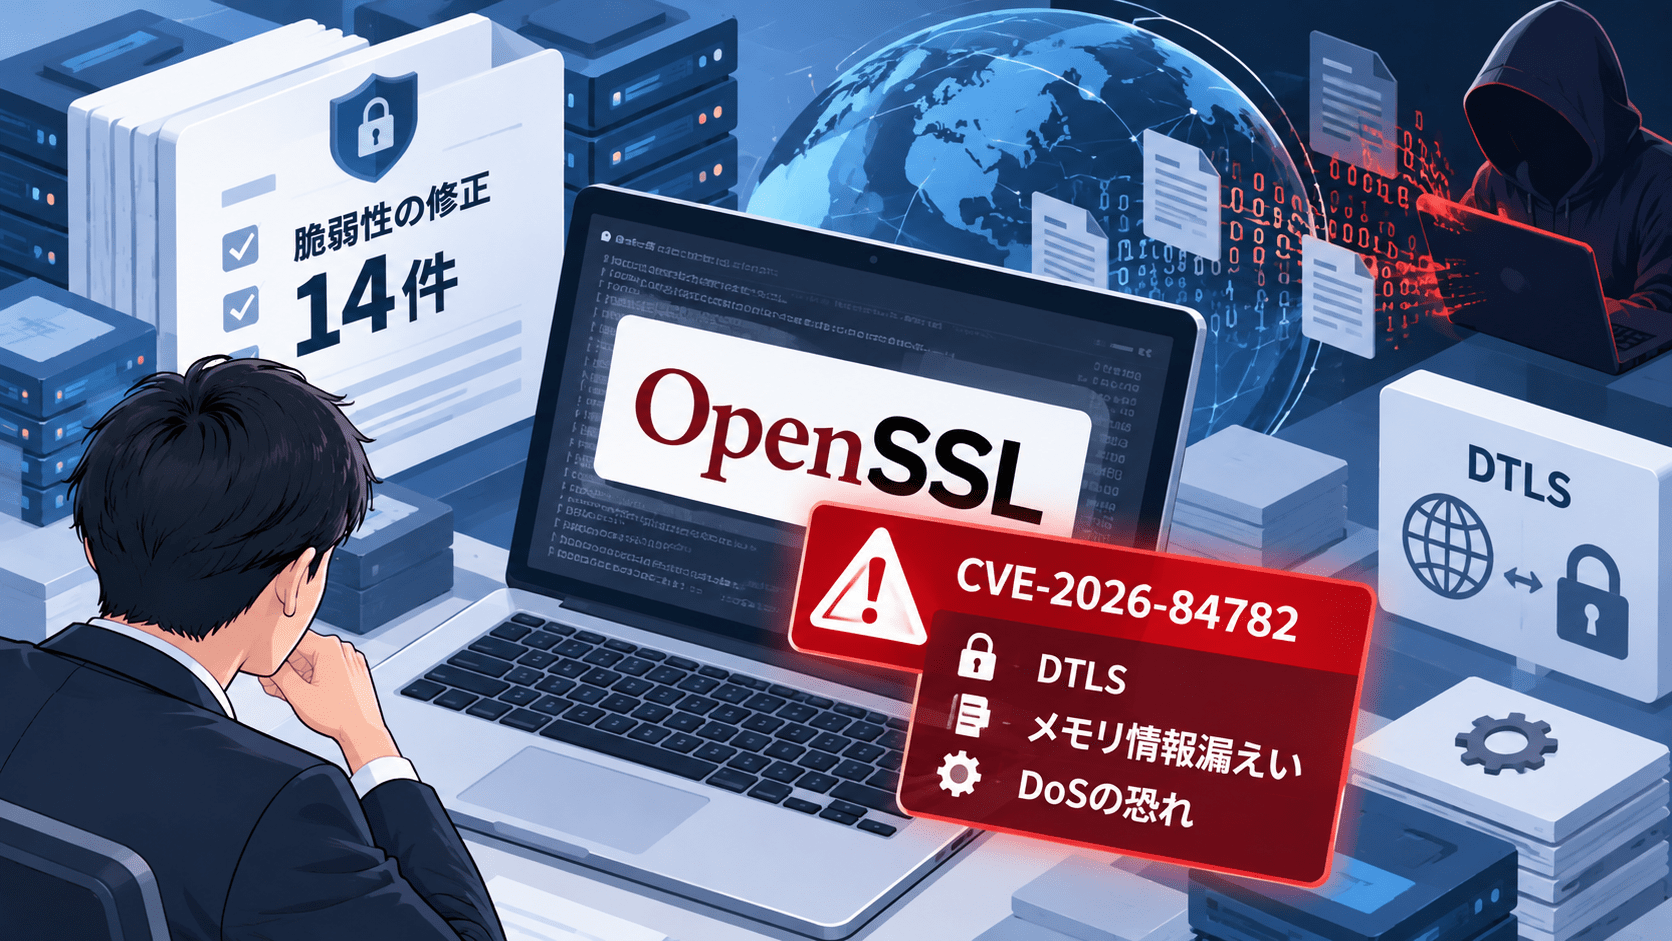
OpenSSL Projectは2026年9月29日、OpenSSLに影響する14件の脆弱性を公表し、セキュリティ修正版をリリースしました。
OpenSSLの深刻度評価では、14件の内訳はHighが1件、Moderateが1件、Lowが12件です。
最も深刻なCVE-2026-84782は、DTLSのハンドシェイクメッセージ再送処理に不備があり、本来送信されるべきではないヒープメモリの内容が平文のハンドシェイクデータとして相手へ送信される可能性があります。境界外読み取りによってプロセスがクラッシュし、DoSにつながる場合もあります。
OpenSSL 4.0、3.6、3.5、3.4の利用者には、それぞれ4.0.3、3.6.5、3.5.9、3.4.8への更新が案内されています。
一方、OpenSSL 3.0は2026年9月7日に公開サポートを終了しています。OpenSSLは3.0利用者に対し、より新しいサポート対象バージョンへの移行を案内しています。
OpenSSLの14件の脆弱性 サマリー
確認できている内容:
- OpenSSLは2026年9月29日、14件の脆弱性を公表しました。
- 深刻度はHigh 1件、Moderate 1件、Low 12件です。
- HighはCVE-2026-84782です。
- CVE-2026-84782では、DTLSの再送処理からヒープメモリの一部が相手へ漏えいする可能性があります。
- CVE-2026-84782ではクラッシュによるDoSも発生する可能性があります。
- ModerateのCVE-2026-84783は、OpenSSL 4.0のX.509拡張キャッシュにおけるUse-After-Freeです。
- LowにはQUICのCPU・メモリDoS、DTLSのDoS、SM2や楕円曲線処理のタイミングサイドチャネルなどが含まれます。
- OpenSSL 4.0.xは4.0.3、3.6.xは3.6.5、3.5.xは3.5.9、3.4.xは3.4.8への更新が案内されています。
- OpenSSL 3.0は2026年9月7日にEOLとなり、公開のセキュリティ修正提供を終了しています。
- OpenSSLの公式情報では、今回の14件についてFIPSモジュール自体への影響はないとされています。
- 2026年9月30日時点で、OpenSSLの公式情報では実際の攻撃での悪用は公表されていません。
- 同日時点で、HighのCVE-2026-84782とModerateのCVE-2026-84783がCISA KEVへ追加されたことも確認できませんでした。
14件の脆弱性一覧
| CVE | 深刻度 | 主な問題 | 主な影響 |
|---|---|---|---|
| CVE-2026-84782 | High | DTLS再送時の境界外読み取り | ヒープメモリ漏えい、クラッシュ・DoS |
| CVE-2026-84783 | Moderate | X.509拡張キャッシュのUse-After-Free | OpenSSL 4.0でメモリ安全性の問題 |
| CVE-2026-35189 | Low | CRL Distribution Point処理で過剰なメモリ確保 | メモリ枯渇・DoS |
| CVE-2026-35191 | Low | QUICの増幅制限の計算不備 | RFCの3倍増幅制限を超える可能性 |
| CVE-2026-42772 | Low | QUIC断片再構築がO(n²)処理 | CPU負荷・DoS |
| CVE-2026-54872 | Low | 非NIST楕円曲線でタイミングサイドチャネル | 条件次第で秘密鍵推定につながる可能性 |
| CVE-2026-54873 | Low | QUIC STREAM断片のメタデータ保持 | メモリ消費・DoS |
| CVE-2026-54875 | Low | ARM64・RISC-VのSM2処理が非定数時間 | タイミングサイドチャネル |
| CVE-2026-72897 | Low | SSL_set_SSL_CTX()後の境界外アクセス |
特定構成でメモリ安全性の問題 |
| CVE-2026-75804 | Low | QUIC接続単位のフロー制御を適切に適用しない | 大量メモリ確保・DoS |
| CVE-2026-75805 | Low | CMP失効応答処理のNULLポインタ参照 | CMPクライアントのクラッシュ |
| CVE-2026-75806 | Low | DTLS 1.2 AEADレコードの長さ検証不備 | 認証不要で対象DTLS接続を終了可能 |
| CVE-2026-77696 | Low | SM2署名生成のタイミングサイドチャネル | 多数の測定から秘密鍵推定につながる可能性 |
| CVE-2026-84784 | Low | QUICのRETIRE_CONNECTION_IDを無制限に保持 |
メモリ消費・DoS |
OpenSSL独自の「High」「Moderate」「Low」の評価を記載しています。CVSSスコアではありません。
CVE-2026-84782―DTLSからヒープメモリが漏えいする可能性
今回の14件で唯一Highに分類されたのがCVE-2026-84782です。
問題はDTLSのハンドシェイクメッセージ再送処理にあります。
DTLSではUDPなど信頼性を保証しないトランスポート上で通信するため、失われたハンドシェイクメッセージを再送する仕組みがあります。
OpenSSLの実装では、ハンドシェイクメッセージの送信が途中で一時停止している状態で再送タイマーが動作すると、別のメッセージに使われていたバッファ位置を誤って再利用する場合がありました。
この結果、再送メッセージが本来のバッファ終端を越えて読み取られ、周辺のヒープメモリがハンドシェイクデータとして相手へ送信される可能性があります。
OpenSSLは影響として、
- ヒープメモリの内容が平文で通信相手へ漏えいする可能性
- 境界外読み取りが未割り当て領域へ到達した場合のクラッシュ
- クラッシュによるDoS
を挙げています。
一方、OpenSSLのアドバイザリは、この脆弱性による任意コード実行を影響として挙げていません。
対象は次のバージョンです。
- OpenSSL 4.0.0以上4.0.3未満
- OpenSSL 3.6.0以上3.6.5未満
- OpenSSL 3.5.0以上3.5.9未満
- OpenSSL 3.4.0以上3.4.8未満
- OpenSSL 3.0.0以上3.0.23未満
- OpenSSL 1.1.1系の修正版境界1.1.1zj未満
- OpenSSL 1.0.2系の修正版境界1.0.2zs未満
利用しているOpenSSLがDTLSを使用している場合は、今回の更新で最初に確認したい脆弱性です。
CVE-2026-84783―OpenSSL 4.0のみ影響するUse-After-Free
CVE-2026-84783はModerateに分類された脆弱性です。
X.509証明書の拡張情報をキャッシュする処理で、複数スレッドから同じ証明書オブジェクトを同時利用した場合にUse-After-Freeが発生する可能性があります。
影響するのはOpenSSL 4.0のみです。
- OpenSSL 4.0.0以上4.0.3未満:影響あり
- OpenSSL 3.6以下:影響なし
OpenSSL 4.0利用者は4.0.3へ更新する必要があります。
QUIC関連の脆弱性が複数―CPU・メモリDoSが中心
今回の14件では、QUIC実装に関する脆弱性が複数修正されています。
該当する主なCVEは、
- CVE-2026-35191
- CVE-2026-42772
- CVE-2026-54873
- CVE-2026-75804
- CVE-2026-84784
です。
CVE-2026-42772―少ない通信量でCPU負荷を高める可能性
QUICのSTREAMフレームを順不同で受信した際の断片再構築処理に問題があり、最悪の場合、処理量が断片数に対して二次関数的に増加します。
リモートのQUICピアがハンドシェイクを完了した後、比較的少ない帯域でCPU負荷を高め、接続単位のDoSにつながる可能性があります。
CVE-2026-54873―パケットバッファを長時間保持
QUICのSTREAMデータを処理する際、必要以上にパケットバッファへの参照を保持し続ける問題です。
攻撃者が細工したパケットを送信することで、実データ量に対して大きなメモリを保持させることができます。
CVE-2026-75804―1接続あたり約100MBを確保させる可能性
OpenSSLの公式説明では、脆弱なQUICスタックはストリーム単位のフロー制御は実施しているものの、接続全体のフロー制御を適切に適用していませんでした。
デフォルト設定を前提とすると、リモートピアが1接続あたり約100MBのヒープメモリを確保させることが可能とされています。
QUICをインターネットへ公開するサービスでは、単一CVEだけでなく、今回修正された複数のリソース枯渇系問題をまとめて確認する必要があります。
CVE-2026-35189―約100KBの証明書から数百MBのメモリ消費
CVE-2026-35189は、X.509証明書のCRL Distribution Point拡張処理に関する脆弱性です。
多数のnameRelativeToCRLIssuerを含む細工した証明書を受信すると、OpenSSLがX.509拡張情報をキャッシュする際に過大なメモリを確保します。
OpenSSLによると、受信可能な約100KiB以下の証明書または証明書群でも、処理側で数百MiBの常駐メモリを使用する可能性があります。
複数接続で同時に発生すると、クライアントやクライアント証明書を要求するサーバーがメモリ不足で停止する可能性があります。
SM2・楕円曲線処理では3件のタイミングサイドチャネル
暗号処理では、
- CVE-2026-54872
- CVE-2026-54875
- CVE-2026-77696
のタイミングサイドチャネルが修正されています。
CVE-2026-54872は、専用の定数時間実装を持たない非NIST楕円曲線のスカラー乗算処理に関する問題です。
攻撃者が多数の署名処理時間を測定できる場合、署名ごとの秘密nonceに関する情報を得て、条件次第では秘密鍵の復元につながる可能性があります。
NIST P-256、P-384、P-521は専用の定数時間実装を使用するため、このCVEの影響を受けません。
CVE-2026-77696はSM2署名生成全般、CVE-2026-54875はARM64およびRISC-V環境でのSM2スカラー乗算に関する問題です。
SM2を利用していない環境では、これらのCVEによる実際の影響は限定されます。
修正版―4.0.3・3.6.5・3.5.9・3.4.8へ更新
OpenSSLが案内している主要な修正版は次のとおりです。
| 利用中の系列 | 修正版・対応 |
|---|---|
| OpenSSL 4.0.x | 4.0.3へ更新 |
| OpenSSL 3.6.x | 3.6.5へ更新 |
| OpenSSL 3.5.x | 3.5.9へ更新 |
| OpenSSL 3.4.x | 3.4.8へ更新 |
| OpenSSL 3.0.x | 3.0はEOL。サポート対象系列への移行を優先 |
| OpenSSL 1.1.1 | 公開サポート終了。契約サポート条件を確認し、新系列への移行を検討 |
| OpenSSL 1.0.2 | 公開サポート終了。延長サポート契約または新系列への移行が必要 |
OpenSSLの脆弱性データベースには3.0.23、1.1.1zj、1.0.2zsなどの修正境界が記載されていますが、これらの旧系列は一般の公開サポート状況が現行系列とは異なります。
特にOpenSSL 3.0は2026年9月7日にEOLとなり、OpenSSL Projectは「公開で利用できるセキュリティ修正を今後提供しない」と説明しています。
3.0を利用している組織では、今回の個別CVEだけを直すのではなく、3.5 LTSなどサポート対象系列への移行を検討する必要があります。
OpenSSL 3.0は9月7日にEOL―脆弱性対応とバージョン移行を分けない
OpenSSL 3.0は2021年9月7日にLTSとして公開され、5年間の公開サポートを経て、2026年9月7日にEOLとなりました。
OpenSSL Projectは9月16日の案内で、3.0利用者に対して新しいバージョンへのアップグレードを促しています。
2026年9月時点では、
- OpenSSL 4.0:2027年5月14日までサポート予定
- OpenSSL 3.5:LTS、2030年4月8日までサポート予定
とされています。
長期運用するサーバーやアプライアンスでは、3.0にパッチを当て続ける前提ではなく、サポート期間を含めて移行先を決める必要があります。
FIPSモジュール自体は14件の影響対象外
OpenSSLの公式脆弱性情報では、今回の14件はいずれもFIPSモジュール境界外の実装、またはFIPS対象外のアルゴリズム・プロトコルに関する問題とされています。
ただし、
「FIPSモジュールが影響を受けない」
と
「FIPSを利用しているアプリケーション全体が影響を受けない」
は同じ意味ではありません。
たとえばX.509証明書処理、DTLS、QUIC、CMPなどはFIPSモジュール外で処理されます。
FIPS Providerを利用しているシステムでも、アプリケーションが影響するOpenSSLライブラリ機能を利用していれば、ライブラリ側の更新確認が必要です。
情報システム部門が確認したいこと
OS上のopensslコマンドだけで判断しない
OpenSSLはOS標準パッケージだけでなく、Webサーバー、VPN、監視製品、エージェント、アプライアンス、コンテナ、商用ソフトウェアなどへ組み込まれています。
OS上で、
openssl version -aを確認しても、アプリケーションが別のOpenSSLを同梱・静的リンクしている場合、そのバージョンまでは分かりません。
SBOM、製品ベンダーのアドバイザリ、コンテナイメージ、依存ライブラリを含めて確認します。
Linuxディストリビューションではバージョン番号だけで脆弱と判断しない
RHEL、Ubuntu、Debianなどでは、上流OpenSSLの修正を既存バージョンへバックポートする場合があります。
そのため、
「表示されたOpenSSLのバージョンが4.0.3未満だから必ず脆弱」
とは限りません。
OSベンダーのセキュリティアドバイザリとパッケージリビジョンを確認し、対象CVEへの修正有無を判断します。
DTLS・QUICを使っている製品を優先する
今回のHighはDTLS、複数のLowはQUICに関係しています。
特に、
- VPN・リアルタイム通信
- WebRTC関連製品
- IoT・組み込み機器
- 通信ミドルウェア
- QUIC/HTTP3を利用するサーバー
- 独自にOpenSSLを組み込む製品
では、単に「OpenSSLを使っているか」だけでなく、影響するプロトコル・APIを実際に利用しているかを確認します。
EOL版を残している資産を分離して管理する
OpenSSL 3.0、1.1.1、1.0.2など旧系列が残っている場合は、今回の14件だけを管理するのではなく、
- 製品名
- OpenSSL系列
- ベンダーサポート期限
- インターネット公開有無
- 移行予定日
- ベンダー提供パッチの有無
を資産単位で管理します。
自社の外部公開資産やライブラリの脆弱性を継続的に確認する考え方は、脆弱性診断の種類・実施頻度でも整理しています。
2026年6月にもHighを含む18件を修正
OpenSSLは2026年6月9日にも、HighのCVE-2026-45447を含む18件の脆弱性を修正しています。
CVE-2026-45447はPKCS7_verify()のUse-After-Freeで、条件によってはリモートコード実行へ発展する可能性があるとしてHighに分類されました。
9月29日の14件とは別の脆弱性です。
2026年に公表されたOpenSSLの主要な脆弱性を継続して確認する場合は、OpenSSLがHighのCVE-2026-45447を含む18件を修正も参照してください。
出典
- Vulnerabilities – OpenSSL Library
- OpenSSL 3.5 Series Release Notes – OpenSSL Library
- OpenSSL 3.6 Series Release Notes – OpenSSL Library
- OpenSSL 3.4 Series Release Notes – OpenSSL Library
- OpenSSL 3.0 End of Life – OpenSSL Library
関連記事
 フジプラス、宛名データ不備でDM誤送付、氏名が第三者に閲覧される可能性
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存
 AI コーディング エージェント 10種に共通する構造的欠陥 GuardFall-数十年前のBashの欠陥がガードレールを回避
 アサヒ グループホールディングス、サイバー攻撃で11万超の個人情報漏洩-再発防止策を発表
 ChromeとEdgeのTikTok 動画 ダウンロード 拡張機能でサイバー攻撃 キャンペーン
 Google広告経由でClaude Codeの偽インストールページを配布-新たなマルバタイジング攻撃
 pixivFANBOX、事務局を装うなりすましコメントで偽サイト誘導 フィッシング詐欺に注意喚起
 パロアルトネットワークス、PAN-OSのAdvanced DNS SecurityにDoS脆弱性(CVE-2026-0229)
 SolarWinds Serv-Uが4件の重大な脆弱性を修正(CVE-2025-40538 / 40539 / 40540 / 40541)