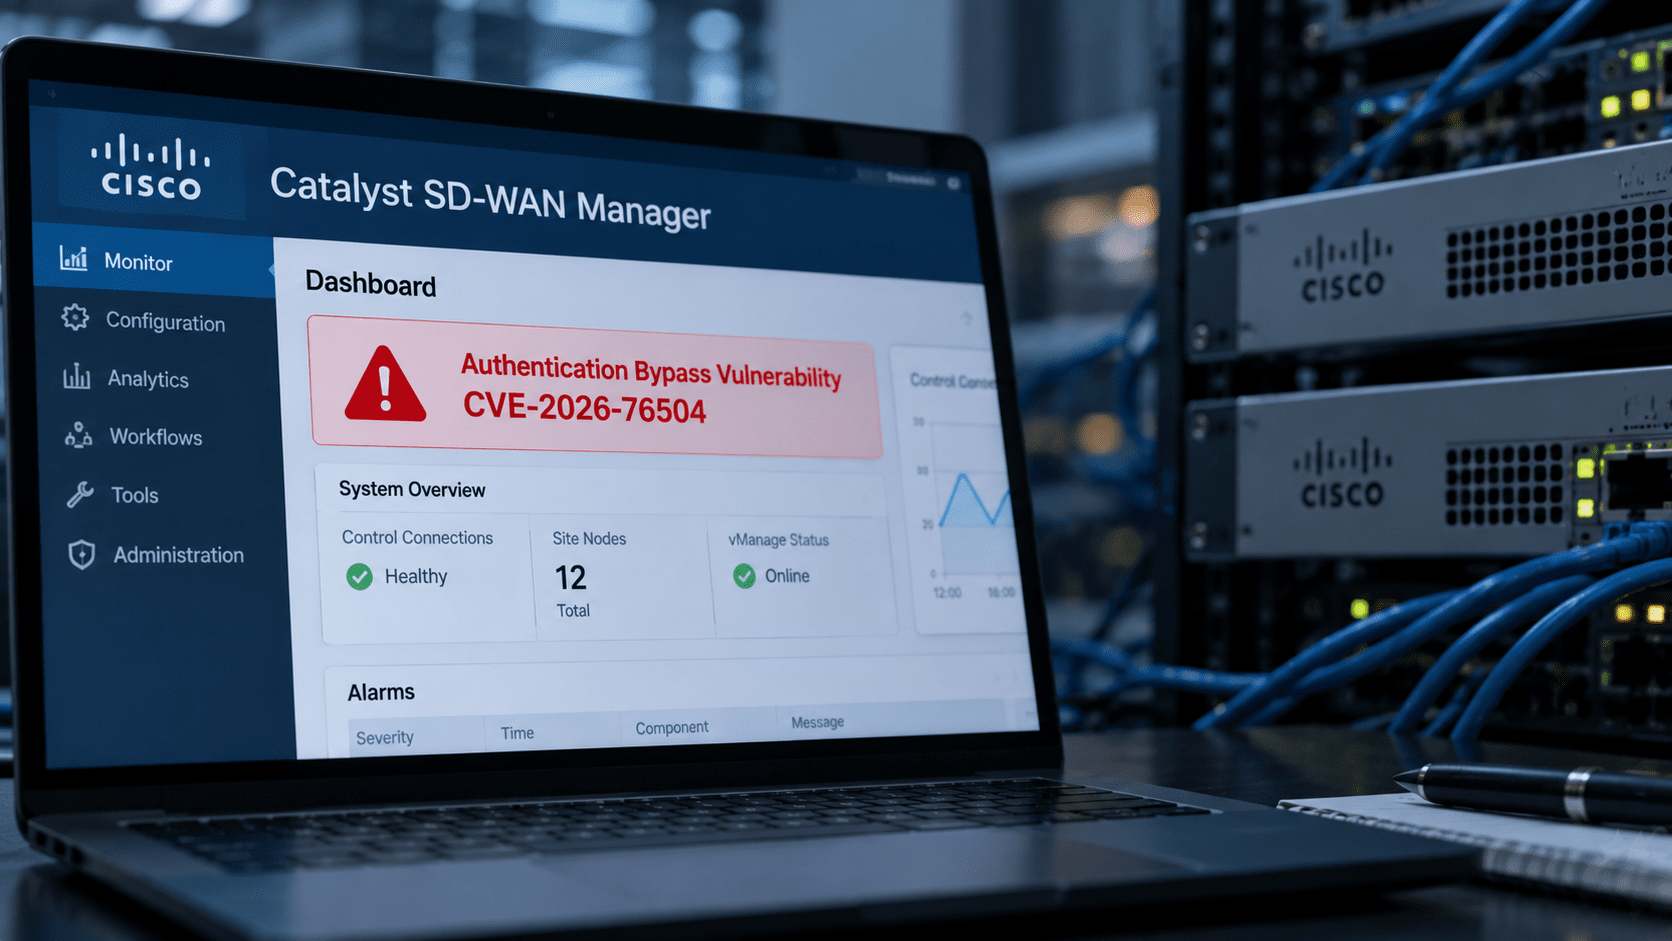
Ciscoは2026年9月30日、Cisco Catalyst SD-WAN Managerに存在する認証回避の脆弱性「CVE-2026-76504」を公表しました。深刻度はCritical、CVSS v3.1のベーススコアは9.8です。
認証されていないリモートの攻撃者が、細工したHTTPリクエストを送信することで認証を回避し、adminユーザーの権限でAPIへアクセスできる可能性があります。
Cisco Product Security Incident Response Team(PSIRT)は2026年9月、この脆弱性が実際の攻撃で悪用されていることを把握したとしています。Ciscoは修正版を公開しており、脆弱性そのものを解消するワークアラウンドはありません。
米Cybersecurity and Infrastructure Security Agency(CISA)もCVE-2026-76504をKnown Exploited Vulnerabilities(KEV)Catalogへ追加しています。
CVE-2026-76504のサマリー
- 対象製品はCisco Catalyst SD-WAN Manager(旧vManage)です。
- CVE番号はCVE-2026-76504です。
- Ciscoの評価はCritical、CVSS v3.1は9.8です。
- 弱点分類はCWE-177「Improper Handling of URL Encoding(Hex Encoding)」です。
- 認証されていないリモート攻撃者が認証を回避し、adminユーザー権限でAPIへアクセスできる可能性があります。
- Cisco PSIRTは2026年9月に実際の攻撃での悪用を把握しています。
- 影響はシステム構成にかかわらずCisco Catalyst SD-WAN Managerに及びます。
- Ciscoは修正版を公開しています。
- 脆弱性を解消するワークアラウンドはありません。
- CISAはCVE-2026-76504をKEV Catalogへ追加しています。
| 項目 | 内容 |
|---|---|
| CVE | CVE-2026-76504 |
| 対象製品 | Cisco Catalyst SD-WAN Manager |
| 深刻度 | Critical |
| CVSS v3.1 | 9.8 |
| CWE | CWE-177 |
| 攻撃条件 | リモート、認証不要 |
| 影響 | 認証回避によりadminユーザー権限でAPIへアクセスされる可能性 |
| 実悪用 | Cisco PSIRTが2026年9月に確認 |
| ワークアラウンド | なし |
| CISA KEV | 掲載済み |
URIエンコーディングの処理不備でAPIの認証を回避
CVE-2026-76504は、Cisco Catalyst SD-WAN ManagerのAPIにおけるセッションベース認証管理の不備です。
Ciscoによると、HTTPリクエストに含まれるURIエンコーディングの処理が適切ではなく、本来特定のAPIエンドポイントへのアクセスを制限するための認証ルールを回避できる問題があります。
攻撃に成功した場合、認証されていないリモート攻撃者がadminユーザーとしてAPIへアクセスできます。
CVSSベクトルは以下の通りで、ネットワーク経由で攻撃でき、事前の権限やユーザー操作を必要としない評価になっています。
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
Ciscoは、この脆弱性がシステム構成にかかわらずCisco Catalyst SD-WAN Managerへ影響すると説明しています。
Ciscoが実際の攻撃での悪用を確認
Cisco PSIRTは、2026年9月にCVE-2026-76504が実際の攻撃で悪用されていることを把握しました。
脆弱性はCisco Technical Assistance Center(TAC)のサポートケースを調査する過程で発見されています。
Ciscoは、インターネットへ公開されているCisco Catalyst SD-WAN Managerについて侵害リスクがあるとしており、管理インターフェースやAPIへの外部アクセスを制限するよう案内しています。
Ciscoが公開した侵害痕跡では、URIエンコードされた文字を含むj_security_check関連の不審なアクセスが確認ポイントとして示されています。
管理者は、次のログで未知または許可されていないIPアドレスからの関連アクセスがないか確認するよう案内されています。
serviceproxy-access.logvmanage-server.log
Ciscoは、侵害の可能性を調査する場合、Cisco TACへ問い合わせることも推奨しています。
修正版は20.9.10.1、20.12.8.2など
Ciscoが公表している最初の修正版は次の通りです。
| Cisco Catalyst SD-WAN Software | 最初の修正版 |
|---|---|
| 20.9より前 | 修正版リリースへ移行 |
| 20.9 | 20.9.10.1 |
| 20.12 | 20.12.8.2 |
| 20.15 | 20.15.6.1 |
| 20.18 | 20.18.4.1 |
| 26.1 | 26.1.2.1 |
| 26.2 | 26.2.1 |
Cisco SD-WAN Cloud(Cisco Managed)については、クラウド版Release 20.15.605で修正済みとしています。Ciscoによると、この環境では利用者側での対応は必要ありません。
利用中のバージョンが修正版より前の場合は、互換性を確認したうえで修正版へのアップグレードが必要です。
ワークアラウンドなし、オンプレミス環境では外部公開を制限
Ciscoは、CVE-2026-76504を解消するワークアラウンドはないとしています。
オンプレミス環境については暫定的な緩和策として、インターネットなど信頼されていないネットワークからCisco Catalyst SD-WAN Managerへ直接アクセスできない構成とし、アクセスが必要な場合も既知の信頼できるホストだけに制限するよう案内しています。
Cisco Catalyst SD-WANのコントロールコンポーネントをファイアウォールなどのフィルタリング機器の背後に配置し、管理系通信を必要な送信元に限定することも推奨されています。
ただし、これらは脆弱性そのものを修正する対応ではありません。Ciscoは修正版へのアップグレードを強く推奨しています。
CISAもKEVへ追加、実悪用を前提に対応
CISAはCVE-2026-76504をKnown Exploited Vulnerabilities(KEV)Catalogへ追加しました。
KEVは、実際の攻撃で悪用された証拠がある脆弱性をCISAが掲載するカタログです。
米連邦政府機関に対する是正期限は2026年10月3日とされています。
Cisco自身も実悪用を確認しているため、企業の情報システム部門でもCVSSだけでなく、インターネット公開状況と実悪用の有無を含めて対応優先度を判断する必要があります。
2026年にはCisco Catalyst SD-WANの別の脆弱性も実悪用
Cisco Catalyst SD-WANでは2026年、別の認証回避脆弱性についても実際の攻撃での悪用が確認されています。
CVE-2026-20127では、Cisco Catalyst SD-WAN ControllerやManagerなどのピアリング認証に問題があり、認証されていないリモート攻撃者による管理権限取得につながる可能性がありました。
セキュリティ対策Labでは、Five Eyes各国の当局が連携して対応を呼び掛けた経緯を以下の記事で整理しています。
Five EyesがCisco Catalyst SD-WANのゼロデイ悪用に緊急対応(CVE-2026-20127)
情報システム部門が確認したい対応
Cisco Catalyst SD-WAN Managerを利用している組織では、少なくとも次の順で確認します。
- Cisco Catalyst SD-WAN Managerの利用有無と稼働バージョンを確認する
- Ciscoが示す修正版より前のバージョンであれば更新計画を確認する
- 管理インターフェースやAPIがインターネットへ公開されていないか確認する
- 外部公開が必要な場合はアクセス元を信頼できるホストへ制限する
- Ciscoが示したログを確認し、不審な認証関連アクセスの有無を調査する
- 侵害の疑いがある場合はログや診断情報を保全し、Cisco TACなどと連携して調査する
今回の脆弱性では、修正版へ更新するだけでなく、修正前にインターネットへ公開されていた環境について侵害痕跡を確認する必要があります。
出典
- Cisco Catalyst SD-WAN Manager API Authentication Bypass Vulnerability – Cisco
- CVE-2026-76504 – CVE Program
- Known Exploited Vulnerabilities Catalog – CISA
- Remediate Catalyst SD-WAN Security Advisory – September 2026 – Cisco
- Cisco warns of new SD-WAN zero-day exploited in attacks – BleepingComputer
関連記事
 善衆会病院の開発用テストサイトが検索結果に表示、制作会社の管理不備で一般閲覧可能に 個人情報の流出はなし
 cPanel & WHMのCVE-2026-29205など5件を修正、任意ファイル読み取りとSQLインジェクションに注意
 Surfshark、内部テストサーバーに不正アクセス 設定ミスでインターネット公開、ユーザーデータとVPNサービスへの影響なし
 オズモール、不正アクセスによるサイバー攻撃で最大44万2,779名分の個人情報漏洩の恐れ-退会者も対象
 悪性 npm「indexed-btree」、インストール時の防御を回避 実行時にマルウェアを起動
 不正アクセスで約4.5万人の個人情報が漏洩したヴィタメールの公式ECサイトが再開
 OpenAI、サイバーセキュリティ 戦略を再編-Codex Securityが50万件超の脆弱性を自動修正
 日本郵便、本人限定受取郵便を2027年4月に見直し ICチップ確認へ移行、スマホのマイナンバーカードにも対応
 九州電力送配電、最大1,090万口分の顧客の個人情報入り外部記憶媒体を紛失-需要者名・住所・使用電力量データなど保存

