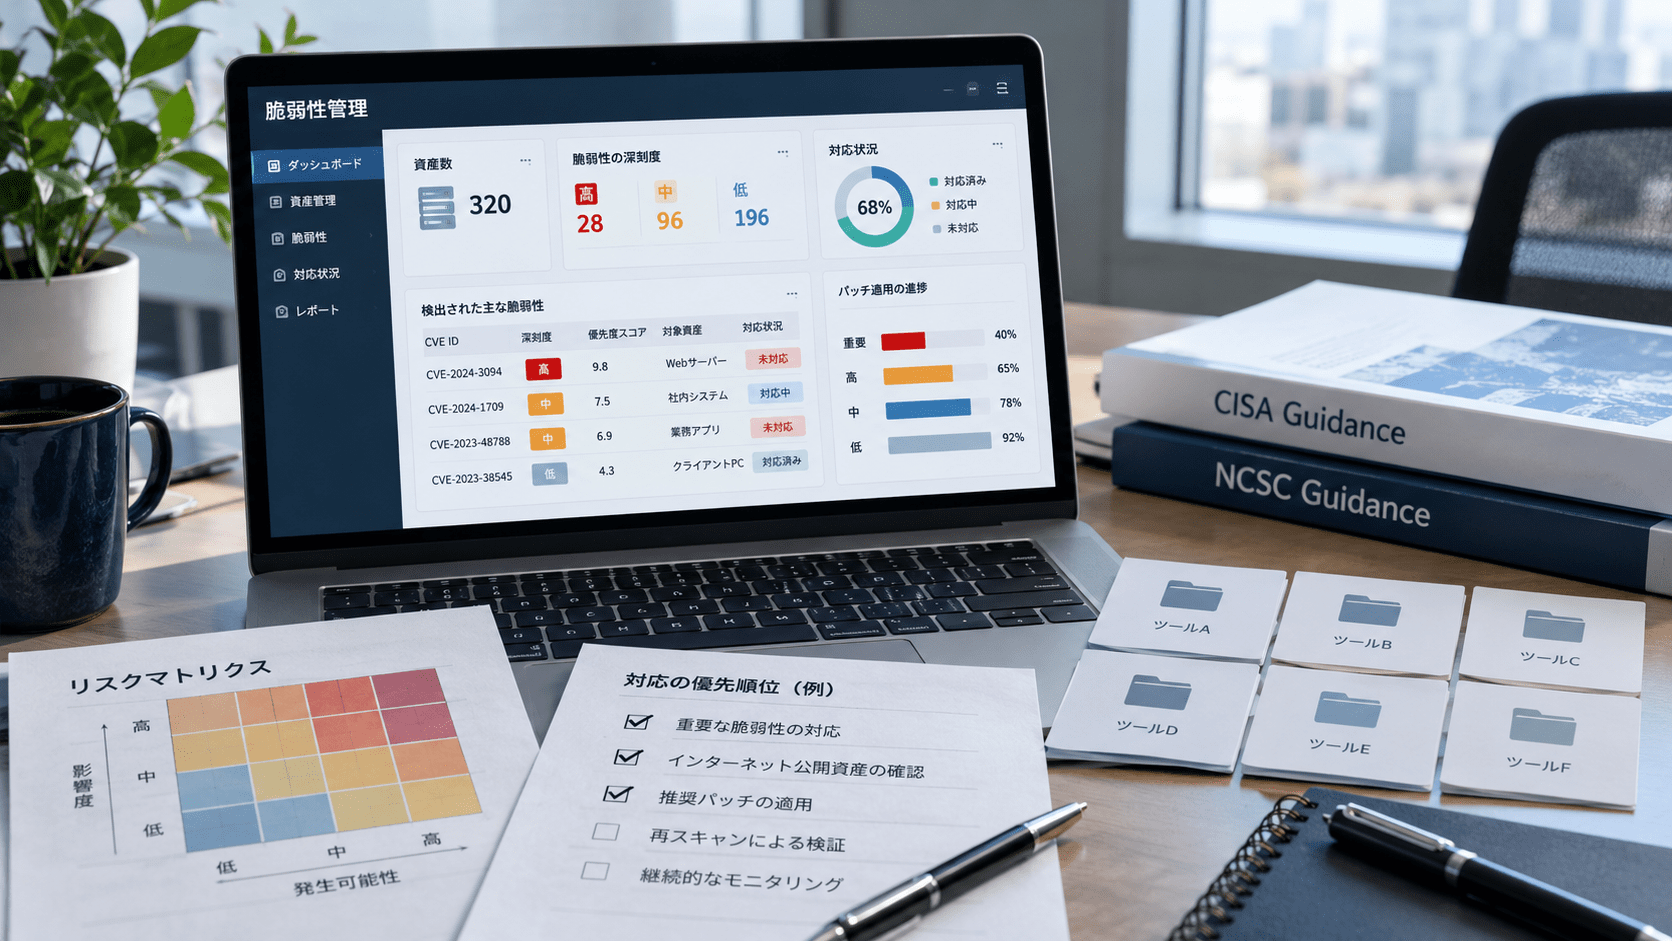
脆弱性管理ツールは、企業が保有するIT資産を把握し、脆弱性を検出・評価して対応の優先順位を付け、修正状況まで継続的に管理するためのツールです。
脆弱性の件数が増える中、CVSSの高い順にExcelへ転記して管理するだけでは、実際に攻撃されている脆弱性やインターネットへ公開された重要資産への対応が後回しになる可能性があります。
米国Cybersecurity and Infrastructure Security Agency(CISA)はKnown Exploited Vulnerabilities(KEV)Catalogを、実際に悪用された脆弱性の権威ある情報源として公開し、脆弱性管理の優先順位付けに利用するよう推奨しています。
英国National Cyber Security Centre(NCSC)は、脆弱性管理プログラムを「資産発見、分類、脆弱性検出、トリアージ、修正、開示」などのプロセスとして整理し、脆弱性スキャンツール選定時の評価項目も公開しています。
本記事では、NCSC、CISA、NIST、イスラエル国家サイバー総局(INCD)の公開資料を参考に比較軸を設定し、国内外の脆弱性管理ツール6製品を公式情報から比較します。
※機能は2026年10月1日時点の各社公式公開情報を基に整理しています。契約プラン、対象資産、連携製品などにより利用可能な機能が異なる場合があります。
脆弱性管理ツールとは
脆弱性管理ツールは、脆弱性スキャンの結果を表示するだけのツールではありません。
一般的には次のプロセスを支援します。
- IT資産を発見・登録する
- OSやソフトウェアの構成を把握する
- CVEなどの脆弱性情報と照合する
- 実悪用情報や資産重要度から優先順位を決める
- 修正担当者と期限を設定する
- パッチ適用・設定変更などを実施する
- 再スキャンや構成情報更新で修正を確認する
- 未対応・期限超過・リスク受容を管理する
「脆弱性管理とは」で解説する継続的な管理プロセスを、資産数が多い環境でも運用できるよう自動化・一元化するのが脆弱性管理ツールの役割です。
なぜ脆弱性管理ツールが必要なのか
企業が対応する脆弱性の数は増えています。さらに、件数だけでは優先順位を判断できません。
Microsoftは2026年7月に569件を修正、2件は悪用済みゼロデイ
Microsoftは2026年7月の月例セキュリティ更新で569件の脆弱性を修正しました。
セキュリティ対策Labの集計ではCriticalが56件含まれ、Active Directory Federation ServicesとSharePoint Serverの2件は更新プログラム公開前から実際の攻撃で悪用されていました。
Microsoft、2026年7月定例パッチで569件の脆弱性を修正
569件すべてを同じ優先順位で扱うのではなく、
- 自社で対象製品を利用しているか
- どの端末・サーバーが影響を受けるか
- 実際の攻撃で悪用されているか
- 外部公開されているか
- 業務上重要なシステムか
を組み合わせて対応順を決める必要があります。
Oracleでは一度に673件、247件は認証不要でリモート悪用可能
Oracleは2026年9月のCritical Security Patch Updateで673件の新規セキュリティパッチを公開しました。
セキュリティ対策LabでOracle公式リスクマトリクスを集計したところ、247件は認証なしでネットワーク経由から悪用可能とされ、CVSS 10.0の脆弱性も6件ありました。
Oracle、9月CSPUで673件の新規セキュリティパッチを公開
このように対象製品や脆弱性が多い場合、人手だけで「自社資産との照合→担当者割当→期限管理→再確認」を行うと運用負荷が高くなります。
CVSS 10.0でも、実悪用の有無で緊急度は変わる
Cisco Catalyst SD-WANのCVE-2026-20127はCVSS 10.0で、Cisco Talosが実際の攻撃での悪用を確認しました。CISAもKEVへ追加しています。
Cisco SD-WANゼロデイが新局面―CVE-2026-20127の長期悪用とPoC公開
CISAはKEV Catalogを「実際に悪用された脆弱性」の情報源として、組織の脆弱性管理優先順位付けへ利用するよう案内しています。
脆弱性管理ツールでは、CVSSだけでなくKEV、脅威インテリジェンス、資産重要度、外部公開状況などを組み合わせて優先順位を付けられるかが比較ポイントになります。
公的機関の資料から見る脆弱性管理ツールの比較項目
1. 資産を自動で発見できるか
NCSCは脆弱性管理プログラムの最初に「System discovery」を挙げています。
管理台帳に存在しないサーバーやクラウド資産は、脆弱性情報と照合できません。
ツールでは、
- サーバー
- 端末
- ネットワーク機器
- クラウド
- コンテナ
- Webアプリケーション
- ソフトウェア
など、どの資産を発見・管理できるかを確認します。
2. 認証スキャン・エージェント・クラウドAPIなど検出方法を確認する
脆弱性検出の精度や対象範囲は方式によって異なります。
イスラエルINCDのCyber Defense Methodologyでは、脆弱性評価ツールを最新状態に保ち、継続的に内部・外部システムを評価することを示しています。
自社環境では、
- エージェント
- エージェントレス
- 認証スキャン
- ネットワークスキャン
- クラウドAPI
- コンテナ
- SCA
のどれが必要かを先に整理します。
3. CVSSだけでなく実悪用情報を使えるか
CVSSは脆弱性そのものの技術的深刻度を示しますが、自社環境での対応優先度を直接示すものではありません。
CISA KEVや脅威インテリジェンス、PoC、マルウェア利用、EPSSなどを組み合わせられるかを確認します。
4. 資産重要度を優先順位へ反映できるか
同じCVEでも、検証用サーバーと外部公開された基幹システムでは対応優先度が異なります。
NCSCは脆弱性トリアージで技術面とビジネス面の両方を考慮する考え方を示しています。
5. 担当者・期限・対応状況を管理できるか
スキャン結果を表示して終わると、実際に誰が修正するのか分かりません。
比較時には、
- 担当者
- 期限
- ステータス
- SLA
- コメント
- 例外・リスク受容
- チケット連携
を確認します。
6. 修正後に再確認できるか
NCSCは脆弱性修正について、修正を助言するだけでなく、問題が解消されたか検証するプロセスまで含めています。
再スキャンや構成情報の更新で自動的にクローズできるかは、運用負荷に影響します。
7. 他システムと連携できるか
大企業では、脆弱性管理ツールだけで業務は完結しません。
- ServiceNow
- Jira
- Microsoft Intune
- Slack
- SIEM
- EDR
- クラウド
- CI/CD
など、既存ワークフローへ連携できるかを確認します。
脆弱性管理ツール6製品の比較
以下は公式公開情報で確認できた主な機能を整理したものです。
「要確認」は機能がないという意味ではなく、今回確認した公式公開情報のみでは明確に判断できなかった項目です。
| 製品 | 資産・構成把握 | リスクベース優先順位 | KEV等の実悪用情報 | 対応・タスク管理 | 修正確認 | SBOM/SCA | 主な特徴 |
|---|---|---|---|---|---|---|---|
| yamory | ○ | ○ | ○ | ○ | ○ | ○ | 国内向け。アプリ~クラウドまで一元管理 |
| FutureVuls | ○ | ○ | ○※ | ○ | ○ | ○ | 国産。SSVCとタスク管理を中心に自動化 |
| Tenable Vulnerability Management | ○ | ○ | ○※ | ○ | ○ | 要確認 | 継続スキャンとVPRによるリスク優先順位 |
| Qualys VMDR | ○ | ○ | ○※ | ○ | ○ | 要確認 | 資産・脆弱性・脅威情報を統合 |
| Rapid7 InsightVM | ○ | ○ | ○ | ○ | ○ | 要確認 | Active RiskとRemediation Projects |
| Microsoft Defender Vulnerability Management | ○ | ○ | ○※ | ○ | ○ | 一部 | Microsoft環境との統合性が高い |
※各製品がCISA KEVそのものをUI上で独立表示するかは製品・プランにより異なります。「○※」は、実悪用情報・脅威インテリジェンスを優先順位付けへ利用することを公式情報で確認できたものです。
yamory
yamoryは株式会社アシュアードが提供する国産の脆弱性管理クラウドです。
公式サイトでは、SCAからホスト、コンテナ、クラウド、ネットワーク機器まで複数レイヤーの脆弱性を管理できるとしています。
脆弱性情報についてはCISA KEV、EPSS、攻撃コードの有無、攻撃観測などを参照し、独自のオートトリアージで対応優先度を提示します。
対応管理機能では担当者、期限、ステータス、対応履歴を管理できます。
SBOMの生成・インポート・エクスポートにも対応しており、OSSライセンスやEOLも同じサービス上で管理できます。
確認できた主な機能
- SCA
- ホスト・コンテナ・クラウド・ネットワーク機器
- CISA KEV
- EPSS
- オートトリアージ
- 担当者・期限・ステータス管理
- SBOM
- OSSライセンス
- EOL
- 日本語サポート
脆弱性管理とSBOM、クラウド設定管理を同じ基盤へ集約したい国内企業で比較対象になります。
FutureVuls
FutureVulsはフューチャー株式会社が提供するクラウド型脆弱性管理サービスです。
OSSの脆弱性スキャナ「Vuls」の開発チームが提供しており、サーバーやソフトウェアの構成情報収集から、脆弱性検知、優先順位付け、タスク管理まで一元化します。
公式FAQでは、OSS版Vulsが主に脆弱性の「検知」を行うのに対し、FutureVulsはSSVCによる優先度自動判断、タスク管理、自動トリアージ、SBOM管理、外部サービス連携まで提供すると説明しています。
修正対応後は構成情報の変化を確認し、脆弱性の解消を自動検知する運用も案内されています。
確認できた主な機能
- サーバー・ソフトウェア構成収集
- 脆弱性検知
- SSVC
- 自動トリアージ
- タスク管理
- 修正後の自動検知
- SBOM管理
- GitHub Security Alerts連携
- WordPress連携
- Slack等の通知
- 複数システム横断管理
国産ツールで、複数システムの脆弱性管理をCSIRTや情報システム部門が横断管理したい場合に比較しやすい製品です。
Tenable Vulnerability Management
Tenable Vulnerability Managementは、継続的な資産発見と脆弱性評価、リスクベースの優先順位付けを提供します。
公式サイトでは、既知・未知の資産を継続的に発見し、Vulnerability Priority Rating(VPR)によって脆弱性の悪用可能性やビジネスへの影響を考慮した優先順位付けを行うとしています。
チケットシステムとの双方向連携や修正ワークフローにも対応しています。
確認できた主な機能
- 継続的な資産発見
- 脆弱性評価
- VPR
- 脅威インテリジェンス
- 資産コンテキスト
- チケット連携
- 修正支援
- SLA・パッチ管理との連携
サーバー、ネットワーク、クラウドなど幅広い攻撃面をTenable製品群で管理する企業では比較対象になります。
Qualys VMDR
Qualys VMDR(Vulnerability Management, Detection and Response)は、資産インベントリ、脆弱性検出、脅威評価、優先順位付け、修正を一連のワークフローとして提供します。
Qualysの公式ドキュメントでは、Cloud Agents、Scanner、Passive Sensor、Cloud Inventory、Container Inventory、Mobile Device Inventoryなどを使って資産情報を構築できます。
優先順位付けでは、脆弱性情報だけでなく、リアルタイム脅威指標、検出からの経過時間、攻撃面、資産コンテキストなどを組み合わせます。
Patch Managementを契約している場合は、優先順位付けされた脆弱性から修正パッチへつなげる統合ワークフローも提供されます。
確認できた主な機能
- 資産インベントリ
- Cloud Agent
- Scanner
- Passive Sensor
- クラウド・コンテナ資産
- TruRisk
- Real-Time Threat Indicators
- Attack Surface情報
- パッチ連携
- レポート・スケジュール
大規模な資産インベントリと脆弱性管理をQualys Cloud Platformへ集約したい企業で比較対象になります。
Rapid7 InsightVM
Rapid7 InsightVMは、資産の脆弱性を検出し、リスク評価とRemediation Projectsによる対応管理を行う製品です。
現在の推奨リスク評価方式「Active Risk」は、CVSSに加えてAttackerKB、Metasploit、ExploitDB、Project Lorelei、CISA KEVなどの脅威情報を利用し、0~1000のスコアで優先順位を付けます。
Remediation Projectsでは、対象資産と修正内容、期限をまとめ、担当チームの進捗を管理できます。
修正が実施された後に再スキャンすると、脆弱性が解消されていればプロジェクト状態へ反映されます。
確認できた主な機能
- 脆弱性スキャン
- Active Risk
- CISA KEV
- AttackerKB
- Metasploit等の脅威情報
- Remediation Projects
- 担当・進捗管理
- チケット連携
- 再スキャンによる修正確認
「脅威として実際に使われやすいか」と修正ワークフローを組み合わせたい場合に比較しやすい製品です。
Microsoft Defender Vulnerability Management
Microsoft Defender Vulnerability Managementは、Microsoft Defenderのエンドポイント情報などを利用して継続的に脆弱性を評価するサービスです。
公式サイトでは、管理・未管理端末のリスク検出、継続評価、デバイス・ソフトウェア・証明書・ブラウザ拡張・ファームウェアなどのインベントリ、優先順位付けされたセキュリティ推奨事項を提供するとしています。
ソフトウェアインベントリでは、ベンダー、脆弱性、脅威、影響端末などを確認できます。
修正要求では優先度、期限などを指定でき、Microsoft Intuneと連携して修正タスクを作成し、進捗を追跡できます。
脆弱性詳細ではEPSSや公開エクスプロイトなどの情報も確認できます。
確認できた主な機能
- 継続的な脆弱性評価
- デバイス・ソフトウェアインベントリ
- セキュリティ推奨事項
- 脅威情報
- EPSS
- 修正要求
- 期限管理
- Intune連携
- クラウドワークロードの脆弱性評価
Microsoft Defender for EndpointやIntuneを利用している企業では、既存Microsoft環境との統合性を含めて比較できます。
脆弱性管理ツールの選び方
「検出できる数」より管理対象との適合を見る
脆弱性検出件数が多い製品が、必ずしも自社に適しているとは限りません。
例えば製造業や大企業では、
- Windows・Linuxサーバー
- ネットワーク機器
- クラウド
- コンテナ
- OSS
- Webアプリケーション
- 閉域環境
など複数の資産が混在します。
どこまで1製品で管理し、どこから別製品の結果を取り込むかを先に決めます。
CVSS以外の優先順位付けを確認する
ツール比較では、次の情報が優先順位へ反映されるか確認してください。
- CISA KEV
- 実悪用情報
- EPSS
- PoC・エクスプロイト公開
- マルウェア利用
- インターネット公開
- 資産重要度
- 機密情報の有無
- 攻撃経路
- 修正版の有無
CVSSだけでは「自社が今日直すべき脆弱性」を決められない場合があります。
対応担当者へ渡した後の機能を見る
セキュリティ部門が脆弱性を見つけても、修正するのはサーバー管理、ネットワーク、開発、クラウド運用など別部門であるケースが多くあります。
そのため、
- 担当者割当
- 期限
- SLA
- コメント
- Jira/ServiceNow等への連携
- リマインド
- 期限超過
- 例外承認
- 再確認
まで比較します。
エージェント方式とエージェントレス方式を確認する
管理対象によって適した収集方式が異なります。
エージェントを入れられないネットワーク機器やアプライアンス、閉域サーバー、クラウド環境などがある場合、対応方式を確認してください。
SBOM・SCAが必要かを決める
脆弱性管理ツールの中には、OS・ミドルウェア管理を中心とする製品と、OSSライブラリやSBOMまで扱う製品があります。
自社開発ソフトウェアの脆弱性まで同じ基盤で管理したい場合は、
- SCA
- SBOM
- コンテナ
- CI/CD
への対応も比較項目にします。
SBOM管理を中心に選定する場合は「SBOMツール比較」で別途比較します。
公的機関の比較項目を自社要件へ変換する
NCSCのガイドは特定製品を順位付けするものではありません。
そのため、自社向けのRFP・比較表では、公的ガイドの考え方を次のように具体化します。
| 公的ガイドの考え方 | 製品選定時の質問 |
|---|---|
| System discovery | 未登録資産を自動発見できるか |
| Asset classification | 業務重要度や部門で分類できるか |
| Vulnerability detection | どの資産をどの方法で検出できるか |
| Vulnerability triage | KEV・実悪用・資産重要度を使えるか |
| Remediation | 担当・期限・修正方法を管理できるか |
| Verification | 再スキャンで修正完了を確認できるか |
| Continuous assessment | 定期・オンデマンド・イベント駆動で評価できるか |
| Integration | チケット・SIEM・EDR・クラウドと連携できるか |
この形にすると「製品の機能数」ではなく、「自社の脆弱性管理プロセスをどこまで自動化できるか」で比較できます。
導入前にベンダーへ確認したい質問
- 対応OS・ネットワーク機器・クラウドは何か
- エージェントが必要か
- 認証スキャンに対応するか
- 閉域環境を管理できるか
- 資産を自動発見できるか
- CISA KEVをどのように利用するか
- EPSSを利用するか
- 実悪用情報をどこから取得するか
- 資産重要度をリスク評価へ反映できるか
- 独自の優先順位ルールを作れるか
- 担当者・期限・SLAを設定できるか
- Jira・ServiceNowなどへ連携できるか
- 修正後の再スキャンを自動化できるか
- リスク受容・例外承認を管理できるか
- SBOMやSCAへ対応するか
- グループ会社を別権限で管理できるか
- 料金は資産数、IP、エージェント数など何を基準にするか
- 導入・運用支援はどこまで含まれるか
料金や対象範囲は契約条件による差が大きいため、候補を絞った後は同じ自社要件を各社へ提示して比較する方が判断しやすくなります。
まとめ
脆弱性管理ツールを比較する際は、脆弱性を何件検出できるかだけでなく、「資産把握→検出→優先順位付け→修正→再確認」という一連のプロセスをどこまで管理できるかを確認します。
CISAは実際に悪用された脆弱性をKEVとして公開し、脆弱性管理の優先順位付けに使うよう推奨しています。NCSCも資産発見、分類、トリアージ、修正、検証を一つの脆弱性管理プログラムとして扱っています。
Microsoftの月例更新で569件、Oracleで673件といった大量の脆弱性が一度に公開される状況では、CVSS順だけでは対応しきれません。
自社で利用する資産、実悪用、外部公開、業務重要度を組み合わせ、限られた人員を高リスクな脆弱性へ集中できる製品を比較してください。
出典
公的機関
- Vulnerability scanning tools and services – UK National Cyber Security Centre
- Known Exploited Vulnerabilities Catalog – CISA
- Guide to Enterprise Patch Management Planning: Preventive Maintenance for Technology, NIST SP 800-40 Rev. 4 – NIST
- Cyber Defense Methodology for an Organization – Israel National Cyber Directorate
製品公式情報
- サービス詳細 – yamory
- FutureVuls よくある質問
- 脆弱性管理を自動化 – FutureVuls
- Tenable One Vulnerability Management – Tenable
- Prioritize your Vulnerabilities – Qualys VMDR
- Remediation Projects – Rapid7 InsightVM
- Risk Strategies – Rapid7 InsightVM
- Microsoft Defender Vulnerability Management – Microsoft
- Software inventory – Microsoft Defender Vulnerability Management
- Remediate vulnerabilities with Microsoft Defender Vulnerability Management
関連記事
 脆弱性管理とは?脆弱性診断・パッチ管理との違い、優先順位付けと運用プロセスを解説
 Microsoft、破壊専用の新型バックドア GigaWiperを警告-偽ランサムウェアやディスク完全消去でWindows PCを完全破壊
 セキュリティ対策評価制度(SCS評価制度)★3(Basic)とは
 奈良市シルバー人材センター、業務用PCへの不正アクセスの被害
 情報漏洩対策とは?企業が実施すべき原因別の予防策と発生時の対応
 Anthropic「Claude Opus 5.5」公開 GPT-6 Astra・Opus 5との性能比較、サイバー能力と安全対策を整理
 EDRとは?意味やウイルスソフトやUTMとの違いを解説
 EDRのおすすめ製品と選び方のポイント
 MDRとEDRの違いとそれぞれの特徴を解説 必要性や導入のアドバイスまで

