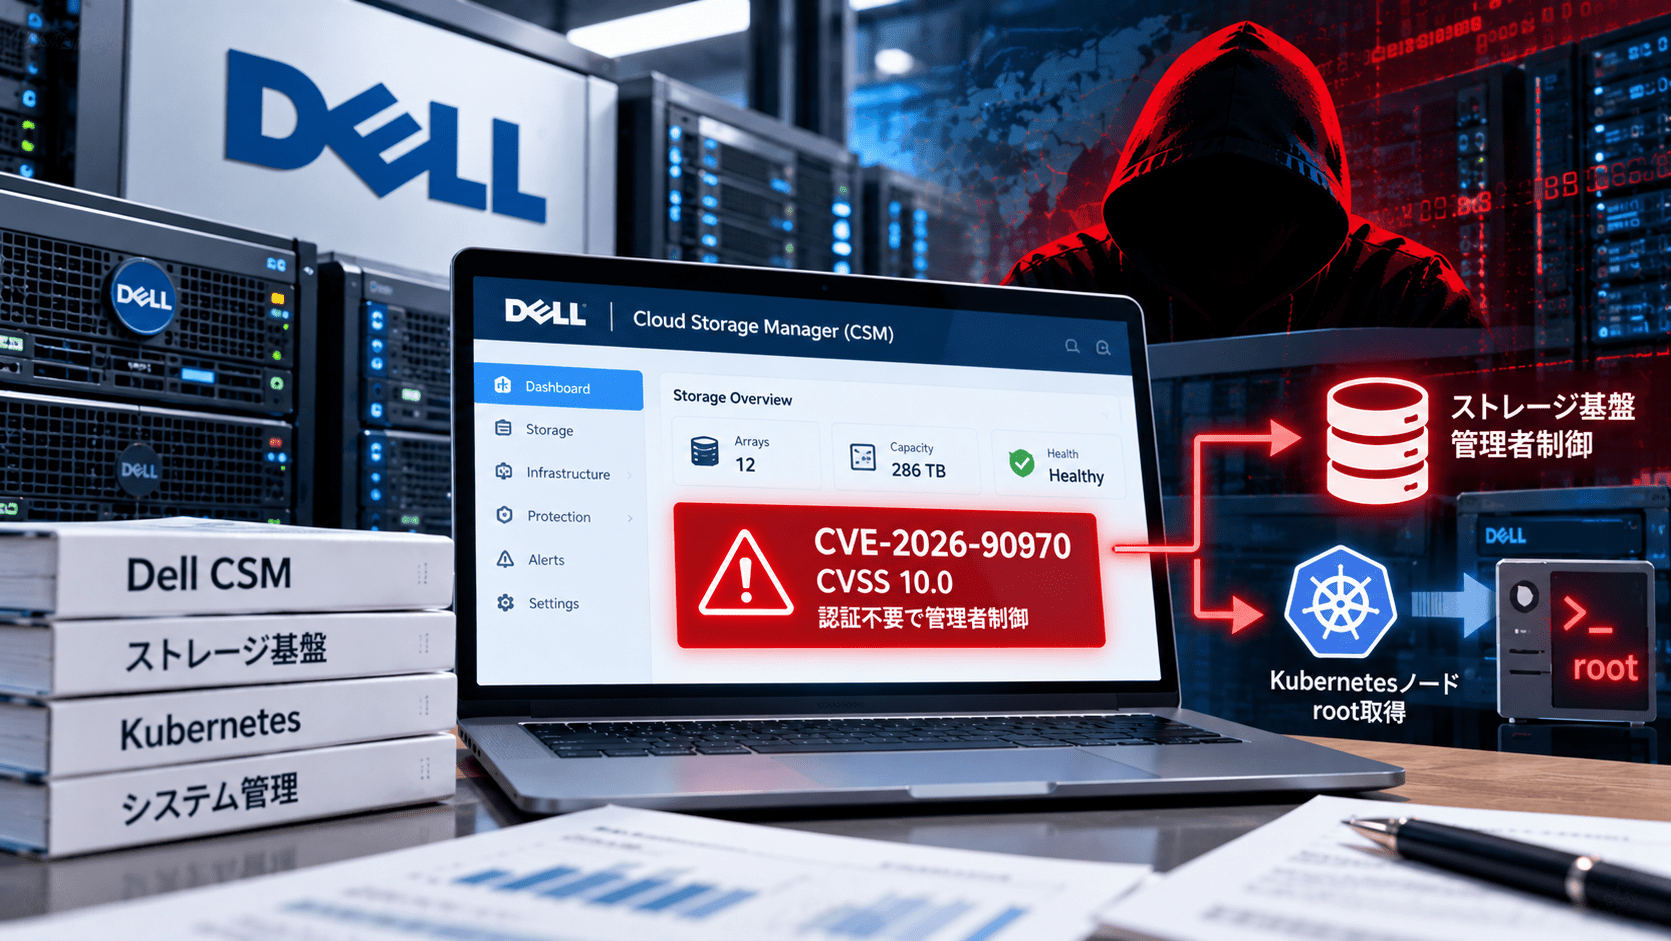
Dell Technologiesは2026年10月1日、Kubernetes環境とDellのエンタープライズストレージを連携する「Dell Container Storage Modules(CSM)」に複数の脆弱性があるとして、セキュリティアドバイザリ「DSA-2026-448」を公開しました。
Dell独自コードでは13件のCVEが公表され、このうち「CVE-2026-63688」と「CVE-2026-63692」はCVSS v3.1で10.0(Critical)と評価されています。
CVE-2026-63688では、認証されていないリモート攻撃者が登録済みストレージアレイの管理者認証情報へアクセスし、CSM Authorizationの認可モデルを回避してストレージ基盤全体を管理できる可能性があります。
さらに、Kubernetesクラスタのノードでroot権限を取得できる可能性があるCVE-2026-67269や、管理者トークンの偽造、Kubernetes Secretsのクラスタ全体への読み取りなどにつながるCritical脆弱性も同時に修正されています。
DellはCSM 1.18.0以降へのアップグレードを推奨しています。
Dell CSM脆弱性のサマリー
- Dellが2026年10月1日にセキュリティアドバイザリDSA-2026-448を公開
- 対象はDell Container Storage Modules(CSM)
- Dell独自コードで13件のCVEを公表
- CVE-2026-63688とCVE-2026-63692はCVSS 10.0
- CVE-2026-63688は認証不要でストレージバックエンドの管理者認証情報へアクセスできる可能性
- CVE-2026-63692は認証を回避しCSM Authorizationの管理者権限を取得できる可能性
- CVE-2026-67269は低権限ユーザーからKubernetesノードのroot権限取得につながる可能性
- CVE-2026-54472とCVE-2026-61421ではJWT認証を悪用し管理者権限を取得できる可能性
- CVE-2026-67273ではKubernetes Secretsをクラスタ全体で読み取れる可能性
- DellはCSM 1.18.0以降への更新を推奨
- Dellのアドバイザリに回避策は掲載されていない
- 10月4日時点で、Dellはこれらの脆弱性が実際の攻撃で悪用されたとは公表していない
主要な6件のCritical脆弱性
| CVE | CVSS | 攻撃条件 | 主な影響 |
|---|---|---|---|
| CVE-2026-63688 | 10.0 | 認証不要・リモート | 全登録ストレージの管理者認証情報取得、ストレージ基盤の管理制御 |
| CVE-2026-63692 | 10.0 | 認証不要・ネットワーク | 認証回避、CSM Authorizationの管理者権限取得 |
| CVE-2026-67269 | 9.9 | 低権限・リモート | Kubernetesクラスタノードでroot権限取得 |
| CVE-2026-54472 | 9.8 | 認証不要・リモート | 管理者トークン偽造、Authorization Proxyの管理者権限取得 |
| CVE-2026-61421 | 9.8 | 認証不要・リモート | JWTトークン偽造、管理者権限取得 |
| CVE-2026-67273 | 9.6 | 低権限・リモート | Kubernetes Secretsのクラスタ全体読み取り、RBAC改ざん |
CVE-2026-63688:認証なしでストレージ管理者認証情報へアクセス
最も深刻な脆弱性の一つがCVE-2026-63688です。
Dell CSM Authorization 2.4.0のcsm-authorization-storage gRPCサーバーに、重要機能に対する認証が欠落しています。
Dellによると、認証されていないリモート攻撃者が悪用した場合、CSMへ登録されているすべてのストレージアレイについて、バックエンドの管理者認証情報へ不正アクセスできる可能性があります。
さらにCSM Authorizationが提供する認可モデル自体を完全に回避し、接続されているストレージ基盤を管理者として制御できる可能性があります。
CVSS v3.1は最大値の10.0で、ベクトルは次のとおりです。
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
認証不要、ネットワーク経由、ユーザー操作不要という条件で、機密性・完全性・可用性のすべてに高い影響があると評価されています。
Dell CSMはPowerStore、PowerScale、PowerFlex、PowerMax、Unity XTなどのストレージをKubernetesから利用するための機能を提供しており、認証モジュールの侵害がストレージ基盤へ波及する点が問題になります。
CVE-2026-63692:Authorization ProxyとTenant Serviceの認証を回避
もう一つのCVSS 10.0の脆弱性がCVE-2026-63692です。
CSM Authorization 2.4.0のAuthorization ProxyおよびTenant Serviceに、重要機能への認証が欠落しています。
認証されていないネットワーク上の攻撃者が認証制御を回避し、管理者レベルへ権限昇格できる可能性があります。
Dellは、悪用に成功した場合、
- Authorization Serviceの完全な管理制御
- 複数テナントにまたがるストレージリソースへの不正アクセス
- ストレージリソースの操作
につながる可能性があると説明しています。
マルチテナント環境では、1テナント内の問題にとどまらず、CSM Authorizationが管理する複数テナントへ影響が及ぶ可能性があります。
CVE-2026-67269:低権限からKubernetesノードのroot権限取得
CVE-2026-67269はDell CSM Operator 1.12.0に存在する権限管理の不備です。
CVSS v3.1は9.9です。
低い権限を持つリモートユーザーが、ContainerStorageModule Custom Resourceの処理を悪用することで権限を昇格し、クラスタノード上でrootレベルのアクセスを取得できる可能性があります。
Dellは、単一のCustom Resourceを起点としてKubernetesクラスタ内のすべてのノードを侵害できる可能性があるとしてCriticalに分類しています。
Kubernetes環境ではOperatorやコントローラーが高い権限で動作するケースがあり、限定されたユーザー権限からこれらの権限境界を越えられる脆弱性は、クラスタ全体への影響につながります。
セキュリティ対策Labでは、同様にKubernetes管理コンポーネントの権限境界が問題になったRed Hat RHACM/MCEのCritical脆弱性も取り上げています。
CVE-2026-54472:JWT署名情報の問題で管理者トークンを偽造
CVE-2026-54472は、CSM Authorization 2.4.0にハードコードされた認証情報が存在する問題です。
認証されていないリモート攻撃者が、暗号学的に有効な管理者トークンを偽造し、CSM Authorization Proxyへ管理者としてアクセスできる可能性があります。
CVSS v3.1は9.8です。
悪用された場合、接続されたテナントのストレージアクセス制御ポリシーを不正に管理できる可能性があります。
Dellは、CSMのアップグレードに加えて、JWT署名用シークレットを直ちにローテーションするよう案内しています。
パッチ適用だけでは、すでに知られている署名情報や流出済みの認証情報を無効化できないため、対象環境では秘密情報の更新も必要になります。
CVE-2026-61421は、現在はアーカイブされ保守されていないkaravi-authorizationのJWT認証に関する脆弱性です。
過去の公式設定ドキュメントでJWT署名用シークレットの例が実際のトークン出力とともに公開されていたため、その設定をそのまま利用し、署名用シークレットを変更していない組織が影響を受ける可能性があります。
攻撃者が該当する署名情報を知っている場合、認証トークンを偽造して管理者権限を取得できる可能性があります。
CVSS v3.1は9.8です。
旧karavi-authorizationを過去に導入していた環境では、現在のCSMバージョンだけでなく、過去の構成を引き継いだJWT署名情報が残っていないか確認する必要があります。
CVE-2026-67273:Kubernetes Secretsをクラスタ全体で読み取れる可能性
CVE-2026-67273は、Dell CSM 1.12.0におけるテンプレート処理の不備です。
低権限のリモート攻撃者が悪用すると、権限昇格、情報漏えい、Kubernetes RBACの不正変更につながる可能性があります。
Dellによると、成功した場合、
- Kubernetes Secretsへのクラスタ全体の読み取りアクセス
- cluster-scoped RBACリソースの作成
- 本来のKubernetesアクセス制御の回避
が可能になるため、CVSS 9.6のCriticalに分類されています。
Kubernetes Secretsには、アプリケーションのパスワード、APIキー、証明書、サービスアカウント用情報などが保存される場合があります。
クラスタ全体のSecretsへアクセスされた場合、CSMだけでなく別のアプリケーションやクラウドサービスへ影響が広がる可能性があります。
Dell CSMとは
Dell Container Storage Modulesは、Dellのエンタープライズストレージ機能をKubernetesへ拡張するソフトウェア群です。
標準のContainer Storage Interface(CSI)ドライバーを補完し、
- Authorization
- Replication
- Resiliency
- Observability
- Snapshot
などの機能をKubernetes環境へ提供します。
Dellによると、主な対応ストレージにはPowerStore、PowerScale、PowerFlex、PowerMax、Unity XTなどがあります。
特にCSM Authorizationは、Kubernetes上のテナントが利用できるストレージ容量やアクセス権限を制御する役割を持つため、この層で認証が回避されるとストレージ管理者権限へ直接影響が及びます。
Dell独自コードでは13件、Go関連ライブラリにも複数の脆弱性
DSA-2026-448では、今回取り上げた6件以外にもDell独自コードの脆弱性が公表されています。
主なものには、
- CVE-2026-67270:証明書検証不備
- CVE-2026-76105:不十分な乱数値の利用
- CVE-2026-61411:ログへの機密情報記録
- CVE-2026-70411:Tenant Serviceの認証欠落
- CVE-2026-63689:ログへの機密情報記録
- CVE-2026-63691:PowerMax CSI Reverse Proxyの認可不備
- CVE-2026-63690:PowerFlex/PowerMax/PowerStore CSIの認証不備
などがあります。
さらに、CSMで利用するGo関連ライブラリについても、golang.org/x/crypto、golang.org/x/net、golang-jwt、protobufなど複数のサードパーティCVEが列挙されています。
Dellは今回のアドバイザリ全体を「Critical」と評価しています。
DellはCSM 1.18.0以降へのアップデートを推奨
Dellの修正表では、Container Storage Modulesについて次のように記載されています。
| 項目 | Dellの記載 |
|---|---|
| 影響バージョン | Versions prior to 1.17.0 |
| 修正版 | Version 1.18.0 or later |
| 回避策・緩和策 | None |
Dellは顧客に対し、可能な限り早くCSM 1.18.0以降へアップグレードするよう推奨しています。
なお、Dellのアドバイザリでは「1.17.0未満」をAffected Versions、「1.18.0以降」をRemediated Versionsとしており、1.17.xの扱いは表だけでは明示されていません。
そのため、1.17系を利用している場合も「Affected Versionsに含まれていない」ことだけを根拠に対応不要と判断せず、Dellが修正版として指定する1.18.0以降への更新を基準に確認する方が安全です。
Dellの1.18 Release Notesは2026年9月28日に公開されています。
実悪用は公表されていない
Dellの10月1日のアドバイザリには、今回のCVEが実際の攻撃で悪用されているとの記載はありません。
10月4日時点で、CVE-2026-63688、CVE-2026-63692など今回の主要CVEはCISA Known Exploited Vulnerabilities(KEV)カタログにも掲載されていません。
そのため、「ゼロデイ攻撃で悪用中」「攻撃で悪用確認済み」と断定することはできません。
一方、CVE-2026-63688とCVE-2026-63692は認証不要かつCVSS 10.0で、侵害時にはKubernetes環境だけでなくバックエンドのストレージ基盤へ影響が及びます。
CVSS、認証要否、ネットワーク到達性、対象資産の重要度を組み合わせて対応順を決める脆弱性管理では、こうした「未悪用でも被害範囲が大きい脆弱性」を優先的に扱う必要があります。
情報システム部門・Kubernetes管理者が確認したいこと
Dell CSMを利用している組織では、次の項目を確認します。
- Dell Container Storage Modulesの利用有無
- CSMの実際のバージョン
- CSM Authorizationの導入有無
- CSM Operatorのバージョン
- PowerStore、PowerScale、PowerFlex、PowerMax、Unity XTとの接続状況
- CSM AuthorizationのgRPCサービスへ到達できるネットワーク範囲
- Authorization Proxy/Tenant Serviceの公開範囲
- JWT署名用シークレットが初期値・サンプル値のまま残っていないか
- 旧karavi-authorizationを過去に導入していないか
- Kubernetes RBACでCSM Custom Resourceを作成できるユーザー
- Kubernetes Secretsへ不審なアクセスがなかったか
- ストレージ管理者アカウントの利用履歴
- CSM 1.18.0以降へのアップデート計画
特にCVE-2026-63688ではストレージ管理者認証情報へのアクセスが可能になるため、脆弱なCSM Authorizationへ第三者が到達できた可能性がある環境では、アップグレードだけでなく、ストレージ管理者認証情報やJWT署名シークレットのローテーションも検討対象になります。
また、CVE-2026-67269やCVE-2026-67273ではKubernetesクラスタ側の権限境界が影響を受けるため、ストレージ担当だけでなくKubernetes・OpenShift管理者も対象環境を確認する必要があります。
出典
- DSA-2026-448: Security Update for Dell Container Storage Modules Multiple Vulnerabilities – Dell Technologies
- Enterprise Kubernetes Storage Solutions – Dell Technologies
- Dell Technologies Container Storage Modules Administrator Guide 1.17.0 – Dell Technologies
- Support for Container Storage Modules | Manuals & Documents – Dell Technologies
関連記事
 GitLabの重大な脆弱性 CVE-2026-19478、公開直後からサイバー攻撃への悪用試行
 WordPress「Click2Shell」脆弱性、7.1.1で修正 管理者の1クリックでテーマ強制インストール、別の欠陥と連鎖しPHP実行
 Microsoftが初のサイバーセキュリティ特化 AI「MAI-Cyber-1-Flash」を発表、MDASHで脆弱性検出を効率化
 ファイル転送ソフトのCleoで重大な脆弱性が悪用される(CVE-2024-50623)
 東急が不正アクセス被害、データを不正閲覧された事を公表
 生成AIで自作したフィッシングサイトで不正アクセスした未成年2人を逮捕-口座不正送金で計1300万円超か
 サイバー攻撃へ容易に悪用できるLLM(生成AI)、KawaiiGPT
 AKB48 水島美結さんのXアカウントに不正アクセスの恐れ、本人がログインできない状態に
 XZ Utilsにバックドアが仕込まれていた (CVE-2024-3094)

