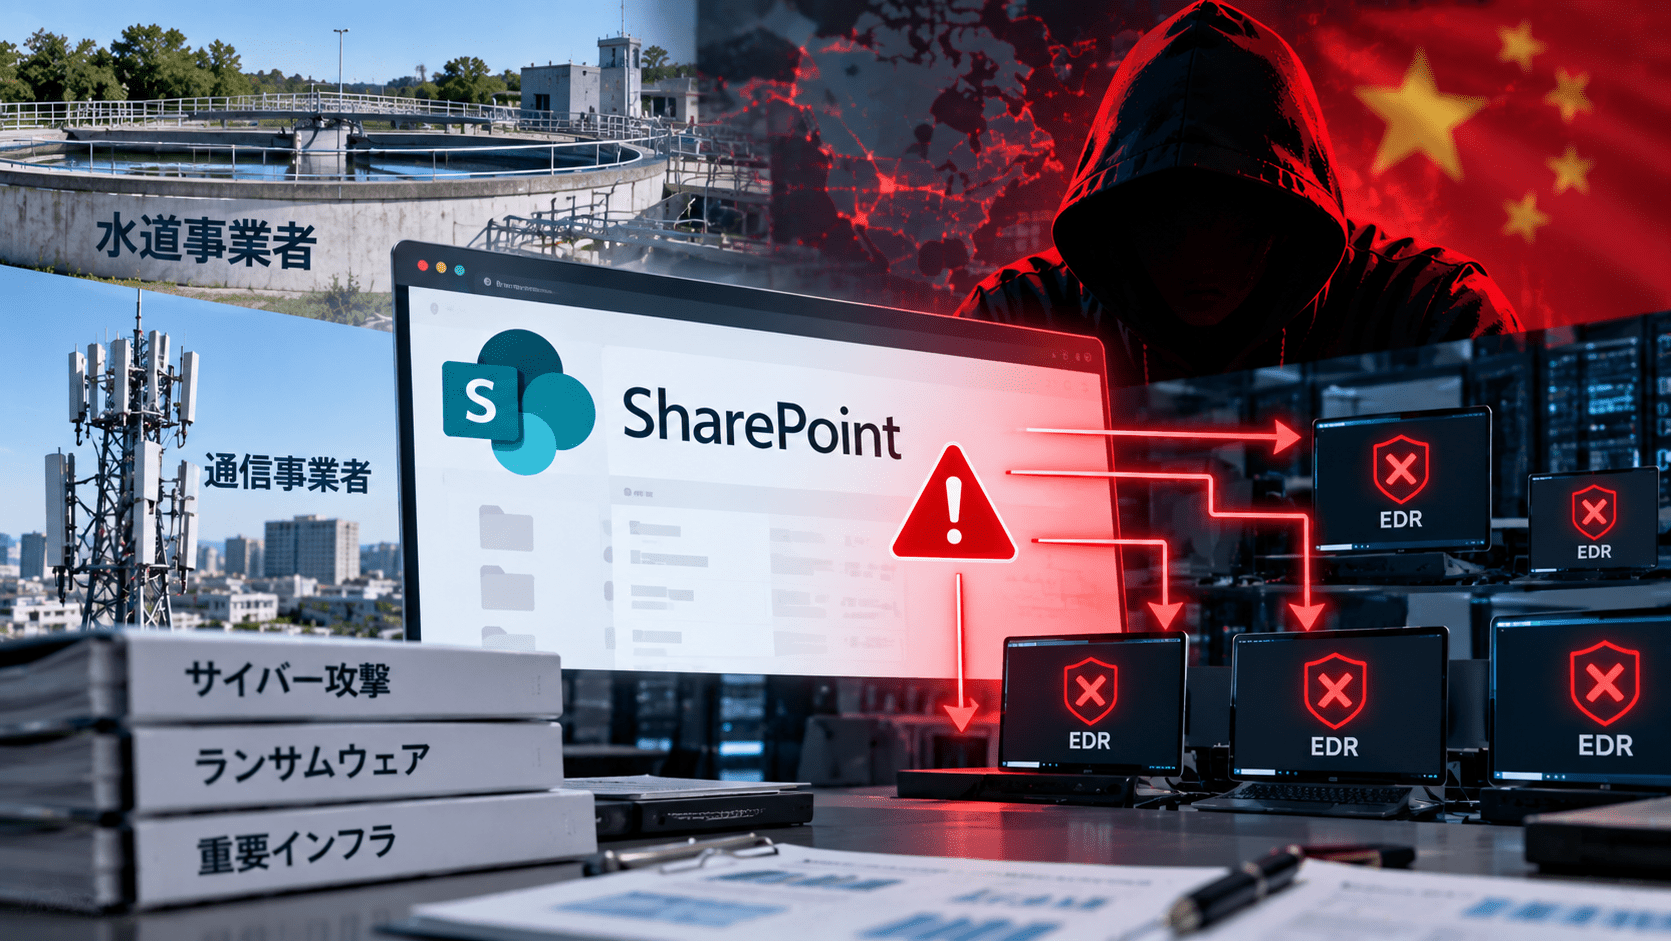
Broadcom傘下のSymantecとCarbon Blackは2026年10月1日、中国との関連が指摘される攻撃グループ「Longlegs(Microsoft名:Storm-2603)」によるWarlockランサムウェア攻撃の最新動向を公表しました。
直近2カ月で少なくとも4組織が攻撃を受けており、被害対象には水道事業者、通信事業者、地域政府機関、大学が含まれます。被害はポルトガル語・スペイン語圏の欧州、アフリカ、中南米で確認されています。
詳細が公開された重要インフラ事業者への攻撃では、オンプレミスのMicrosoft SharePoint Serverが初期侵入に悪用された可能性が高く、攻撃者は侵入後にWebシェルや正規ツールを利用して内部へ展開。最終段階では少なくとも40台でセキュリティ製品を停止するツールを実行し、33台以上でWarlockランサムウェアを展開しました。
Warlockランサムウェア攻撃のサマリー
- Symantec/Carbon Blackが2026年10月1日に最新攻撃を公表
- 攻撃グループは「Longlegs」、Microsoftは「Storm-2603」として追跡
- 直近2カ月で少なくとも4組織を攻撃
- 被害対象は水道事業者、通信事業者、地域政府機関、大学
- 主な標的地域はポルトガル語・スペイン語圏の欧州、アフリカ、中南米
- LonglegsはオンプレミスSharePointの脆弱性を初期侵入に継続利用
- 詳細事例では2026年7月22日にSharePoint上へWebシェルを設置
- 侵入後はDLLサイドローディング、Visual Studio Code Tunnel、NetExecなどを利用
- 少なくとも40台でAV/EDR停止ツールを展開
- 少なくとも33台でWarlockランサムウェアを実行
- ランサムウェアはActive DirectoryのSYSVOL共有を利用して広範囲へ配布
- MicrosoftはWarlockをRaaSとして分類し、SharePointなど外部公開脆弱性の悪用を主要な初期侵入経路としている
水道・通信・政府・大学の4組織を攻撃
SymantecとCarbon Blackによると、Longlegsは直近2カ月で少なくとも4組織を攻撃しました。
対象には次の組織が含まれています。
- 水道事業者
- 通信事業者
- 地域政府機関
- 大学
被害組織の具体的な名称は公開されていません。
地域はポルトガル語・スペイン語を使用する国々に集中しており、欧州、アフリカ、中南米にまたがっています。
一方、Warlockの活動自体はこれらの地域に限定されていません。Symantecは過去に米国、ブラジル、インド、ロシア、台湾、日本などでも関連する攻撃を確認しています。
Longlegsは、インターネットへ公開されたオンプレミス版Microsoft SharePoint Serverの脆弱性を初期侵入に利用する傾向があります。
Warlockが広く知られるきっかけとなったのは、2025年7月にMicrosoft SharePoint Serverの「ToolShell」と呼ばれる脆弱性チェーンがゼロデイ攻撃で悪用された事案です。
ToolShellには主に次の脆弱性が含まれます。
- CVE-2025-49704
- CVE-2025-49706
- CVE-2025-53770
- CVE-2025-53771
Microsoftは2025年7月、Storm-2603がインターネット公開されたSharePoint Serverを侵害し、Warlockランサムウェアを展開していたことを公表しました。
セキュリティ対策Labでも、Microsoft SharePointのToolShell脆弱性と実際の悪用を整理しています。
ただし、Symantecが今回詳細を公開した2026年7月の攻撃については、初期侵入に利用された具体的なCVEまでは特定されていません。研究者は、SharePoint Serverの脆弱性悪用が最も可能性の高い侵入経路と分析しています。
詳細な攻撃事例では、最初の悪意ある活動が2026年7月22日に確認されました。
攻撃者はSharePoint ServerへWebシェルを配置し、その後数日間をかけて環境の調査と侵入基盤の構築を進めています。
7月24日には、ユーザーやドメイン環境を調べる偵察活動が行われました。
その後、攻撃者はSharePointの複数ホストへ展開し、DLLサイドローディングを利用して不正コードを読み込ませています。
また、SharePointのASP.NET Machine Keyを利用して正規に署名されたように見えるデータを生成し、SharePointアプリケーションプール内でコードを実行する手法も確認されました。
Machine Keyが窃取されたSharePoint環境では、単に脆弱性を修正するだけでなく、キーのローテーションや侵害調査も必要になります。
Visual Studio Code Tunnelを遠隔アクセスに悪用
Longlegsは侵入後の遠隔操作に、Visual Studio Code Insidersのトンネル機能も悪用していました。
VS Codeのトンネル機能は本来、開発者が別の端末から開発環境へ安全に接続するための正規機能です。
攻撃者は署名済みの正規バイナリをサービスとして登録し、侵害端末への遠隔アクセス経路として利用しました。
正規ツールを悪用するため、独自マルウェアだけを検知対象にしている環境では見逃される可能性があります。
さらに、Active Directoryの列挙、認証情報のスプレー、リモートコマンド実行にはオープンソースのペネトレーションテストツール「NetExec」も利用されました。
セキュリティ製品停止ツールを40台以上へ展開
攻撃は7月31日に最終段階へ入りました。
LonglegsはAV/EDRなどのセキュリティ製品を停止するためのツールをネットワーク内へ一斉展開しています。
SymantecとCarbon Blackは、このツールの実行を少なくとも40台以上で確認しました。
Longlegsは別の攻撃で、正規に署名されているものの脆弱性を持つ「K7RKScan」ドライバを悪用し、カーネルレベルでセキュリティプロセスを停止していました。
これは「Bring Your Own Vulnerable Driver(BYOVD)」と呼ばれる手法です。
正規署名された脆弱なドライバを攻撃者自身が持ち込み、OSの高い権限からEDRやアンチウイルスを妨害します。
EDRを導入している環境でも、攻撃者が検知・防御機能そのものを停止しようとすることを前提に、ドライバの制御や異常なサービス登録、EDR停止操作の監視が必要になります。
33台以上でWarlockランサムウェアを実行
セキュリティ製品が停止された直後、Warlockランサムウェアが展開されました。
SymantecとCarbon Blackは、少なくとも33台でWarlockの実行ファイルと身代金要求文書を確認しています。
MicrosoftはWarlockをRansomware-as-a-Service(RaaS)型の脅威として分類しており、暗号化されたファイルには.x2anylockなどの拡張子が付与されるケースを確認しています。
Warlockの攻撃では、侵入後すぐに暗号化するのではなく、環境調査や認証情報窃取、横展開を経てから最終的にランサムウェアを投入する傾向があります。
Microsoftによると、Warlockでは初期侵入から暗号化まで平均約15日間、ネットワーク内で偵察や情報窃取が行われるケースがあります。
ランサムウェアでは、暗号化前の段階で認証情報窃取や横展開、情報持ち出しが行われるケースもあるため、暗号化が始まる前の挙動を検知することが被害範囲を抑えるうえで重要になります。
SYSVOL共有を使いドメイン全体へランサムウェアを配布
今回の攻撃では、Warlockの実行ファイルがActive DirectoryのSYSVOL共有へ配置されました。
SYSVOLは、グループポリシーやログオンスクリプトなどをドメインコントローラー間で複製するために使用されます。
Longlegsはこの仕組みを悪用し、ランサムウェアをネットワーク内へ広範囲に展開しました。
SymantecとCarbon Blackは、複数の端末でDistributed File System Replication(DFSR)がWarlockの実行ファイルを配布していたことを確認しており、通常のドメイン複製機能そのものが攻撃者の配布経路として使われていました。
1台ずつ端末へランサムウェアを配布するのではなく、Active Directoryの標準機能を利用して短時間で多数の端末へ展開できる点が特徴です。
SharePointを狙う攻撃は2025年のToolShellだけで終わっていません。
CISAは2026年7月、オンプレミスSharePoint Serverに存在する複数の脆弱性が実際の攻撃で悪用されているとして注意喚起しました。
CISAが8月までに実悪用を確認し、Known Exploited Vulnerabilities(KEV)へ追加したSharePoint関連の脆弱性には次のものがあります。
- CVE-2026-32201
- CVE-2026-45659
- CVE-2026-56164
- CVE-2026-58644
- CVE-2026-50522
- CVE-2026-55040
CISAは、オンプレミスSharePoint Serverを直接インターネットへ公開しないよう推奨しています。
外部公開が避けられない場合は、認証とリクエスト検査が可能なLayer 7リバースプロキシなどの背後に配置するよう案内しています。
多数の脆弱性を管理する場合は、CVSSだけではなく、実悪用の有無、KEV掲載、外部公開状況、資産の重要度などを組み合わせて優先順位を決める脆弱性管理が必要になります。
情報システム部門が確認したいこと
オンプレミスSharePoint Serverを運用している組織では、次の項目を確認します。
- SharePoint Serverがインターネットへ直接公開されていないか
- SharePoint 2016、2019、Subscription Editionへ最新セキュリティ更新が適用されているか
- 2025年のToolShell関連更新だけでなく、2026年のSharePoint脆弱性にも対応しているか
- AMSIを有効化し、可能であればFull Modeを利用しているか
- SharePointのMachine Keyに不審なアクセスがなかったか
- Webシェルや不審なASPXファイルが配置されていないか
- SharePointワーカープロセスから不審なPowerShellや外部通信が発生していないか
- VS Code Tunnelなど正規の遠隔操作機能が意図せず有効化されていないか
- NetExec、PsExec、Impacketなどの管理・診断ツールが不審に利用されていないか
- EDRやアンチウイルス停止の試行がなかったか
- SYSVOLやグループポリシーに不審な変更がないか
すでにインターネットへ公開された脆弱なSharePoint Serverを運用していた場合は、パッチ適用だけで対応を終えず、Webシェル、Machine Key、認証情報、管理者アカウント、外部通信、Active Directory変更などを含めた侵害調査が必要です。
出典
- Warlock Ransomware Attackers Hit Water and Telecom Operators – Symantec / Carbon Black
- Disrupting active exploitation of on-premises SharePoint vulnerabilities – Microsoft Security
- Ransom:PowerShell/WarLock.B threat description – Microsoft Security Intelligence
- Ransom:Win64/WarLock.A threat description – Microsoft Security Intelligence
- CISA Urges SharePoint Hardening After New Exploitations – CISA
関連記事
 サイバー攻撃集団 ロックビット(LockBit)とは?
 HOYA、システム障害はサイバー攻撃が起因している事を公表
米カンザス州でロックビット(LockBit) ランサムウェアグループからサイバー攻撃を受け個人情報漏洩の可能性
 ランサムウェア グループがPuTTYとWinSCPのマルバタイジング攻撃でWindows管理者を標的にしている
 ロンドンの医療機関「Synnovis 」を狙ったランサムウェアグループ「Qilin」の概要
 中国のハッカーが世界中にサイバー攻撃 Coathanger(コートハンガー)で2万台のFortiGateへ侵入
 ランサムウェア グループ「TellYouThePass」がPHPの脆弱性を利用してサイバー攻撃(CVE-2024-4577)
 ロックビット(Lock Bit)が米連邦準備銀行(FRB)へのハッキングを主張 専門家は懐疑的
 イセトーとニデックへの不正アクセスとランサムウェア 攻撃は「8Base」が関与か

